

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/hackvertor/shadow-repeater
Web-SchwachstellenscannerSchwachstellenanalyseWeb-Proxys & AbfangenWebanwendungs-ExploitationAPI-SicherheitstestsWebsicherheitFuzzingPenetrationstestsKI-Sicherheit
GitHubhackvertor/shadow-repeater

shadow-repeater

441135vor 1 JahrVon Kitploit geprüft

Burp-Suite-Repeater-Erweiterung, die Payloads automatisch mutiert und Antworten analysiert, um Path Traversal, SQL-Injection, XSS und andere Web-Schwachstellen aufzudecken.
Repository anzeigen
Teilen

Shadow Repeater

Shadow Repeater erweitert den Repeater von Burp Suite, indem es automatisch Variationen Ihrer Payloads generiert und testet, um potenzielle Sicherheitsschwachstellen aufzudecken. Ob Sie nach Path Traversal, SQL-Injection, XSS oder anderen Schwachstellen suchen – Shadow Repeater mutiert Ihre Eingaben intelligent und analysiert Antworten auf Anomalien, was es zu einem unverzichtbaren Werkzeug für eingehende manuelle Tests und Fuzzing macht. Bleiben Sie einen Schritt voraus, indem Sie Bypasses und alternative Angriffsvektoren entdecken, die sonst möglicherweise unbemerkt bleiben.
Installationsanweisungen

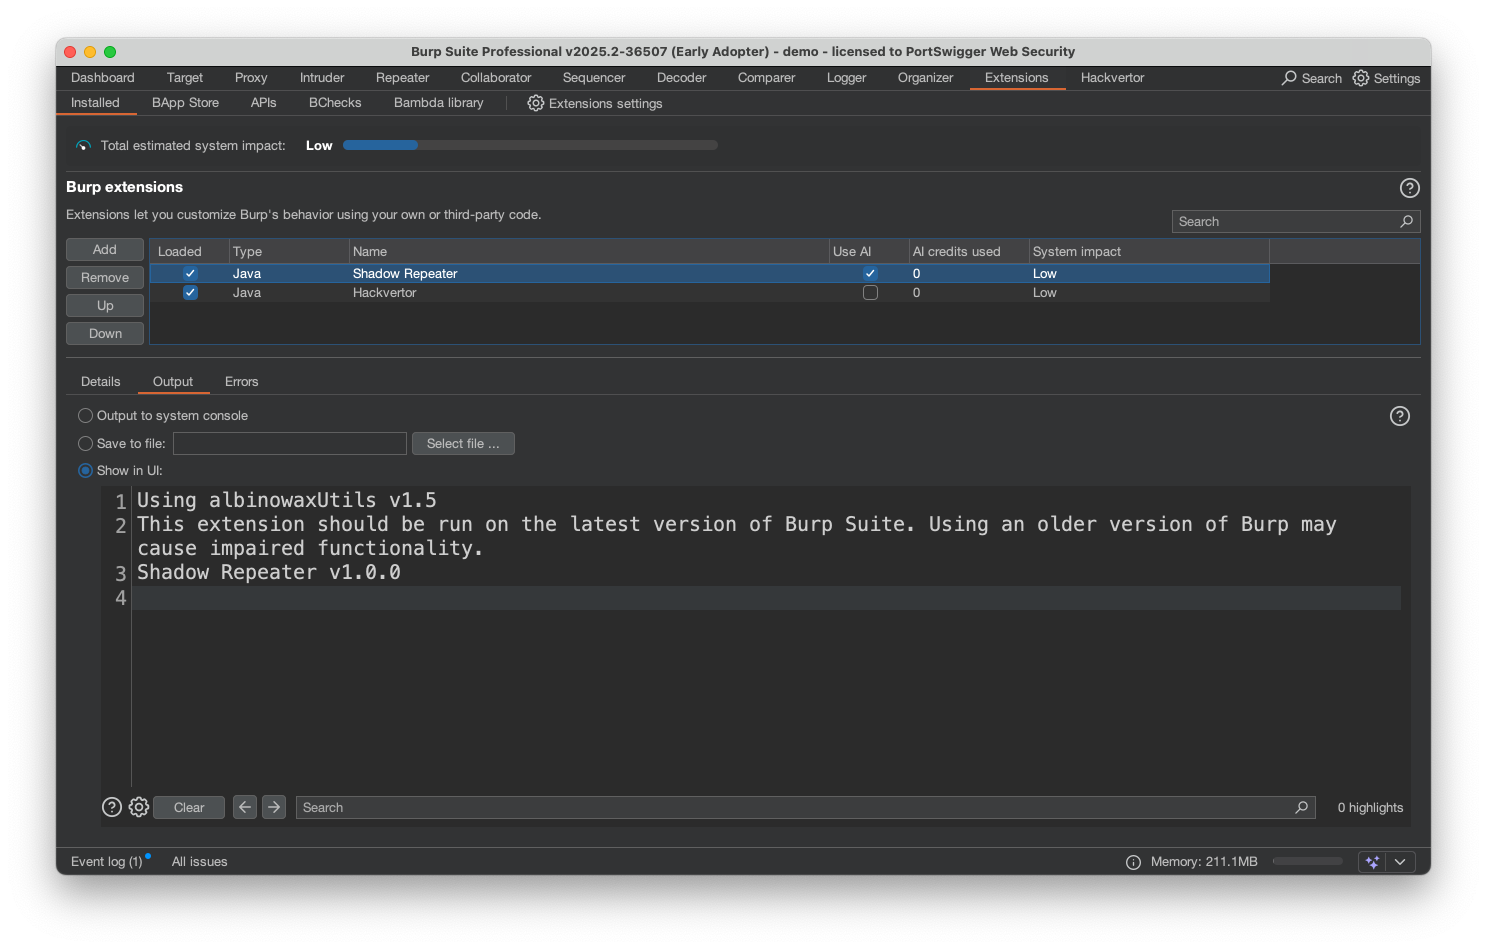
Gehen Sie in Burp Suite Professional zu Extensions->BApp store und suchen Sie nach Shadow Repeater. Klicken Sie auf die Schaltfläche „Installieren“, navigieren Sie dann zum Tab „Installed“, wählen Sie Shadow Repeater aus und aktivieren Sie das Kontrollkästchen „Use AI“ im Tab „Extension“.
Verwendung

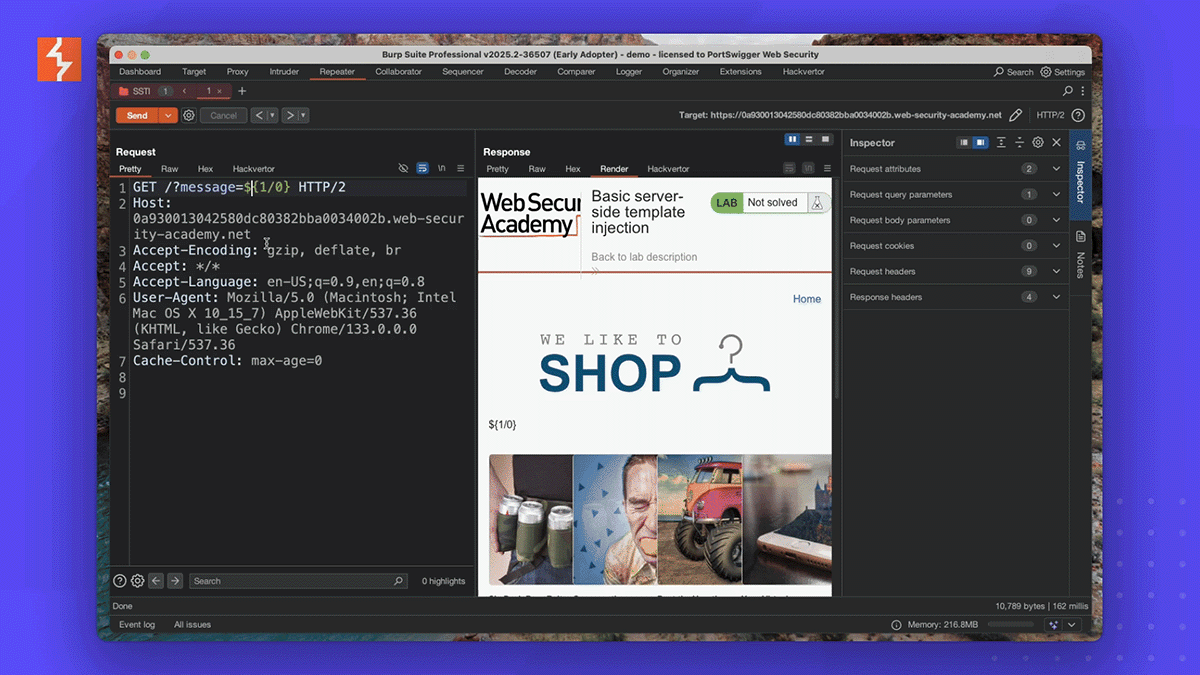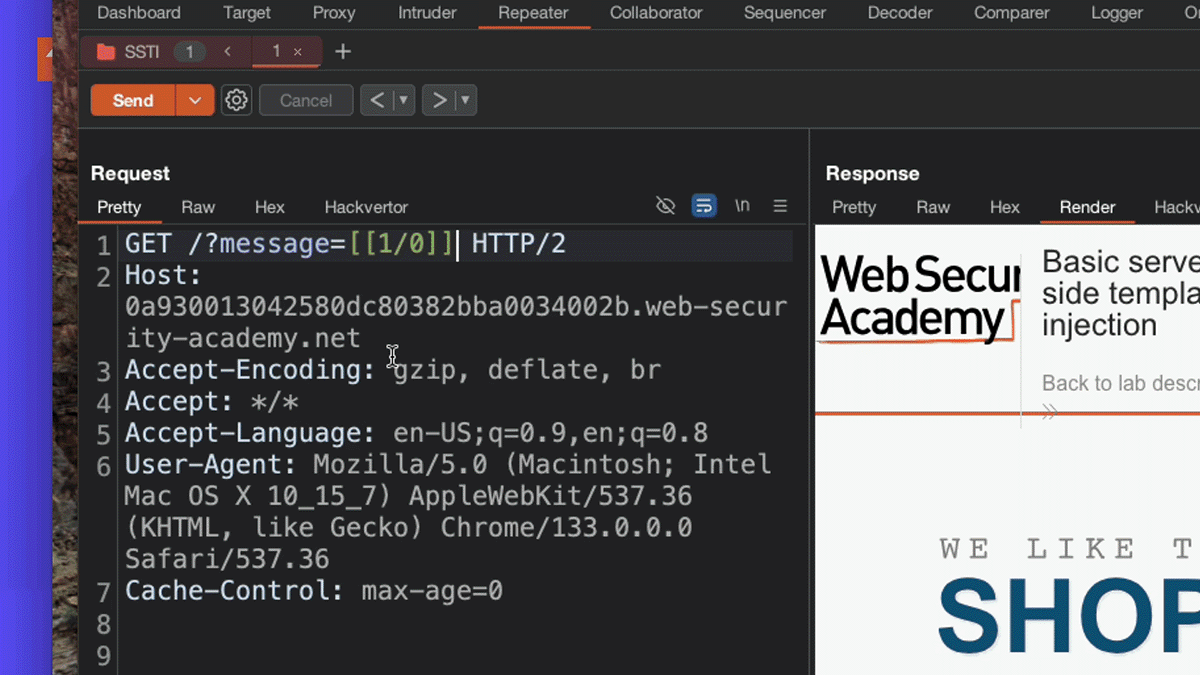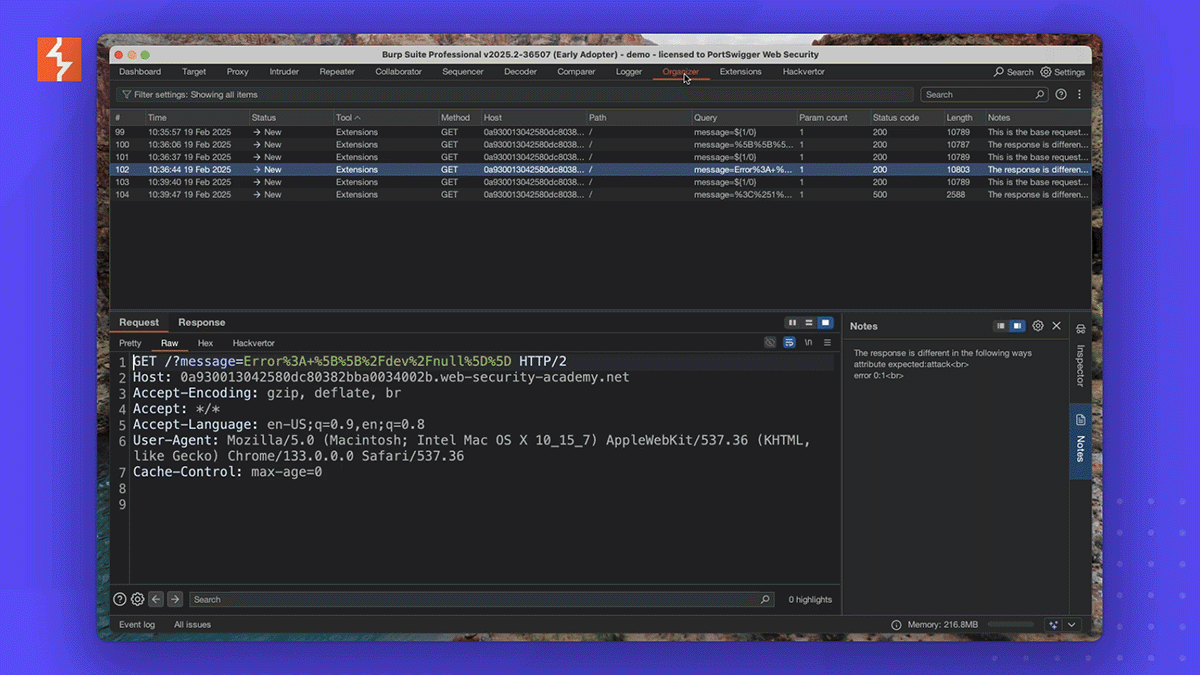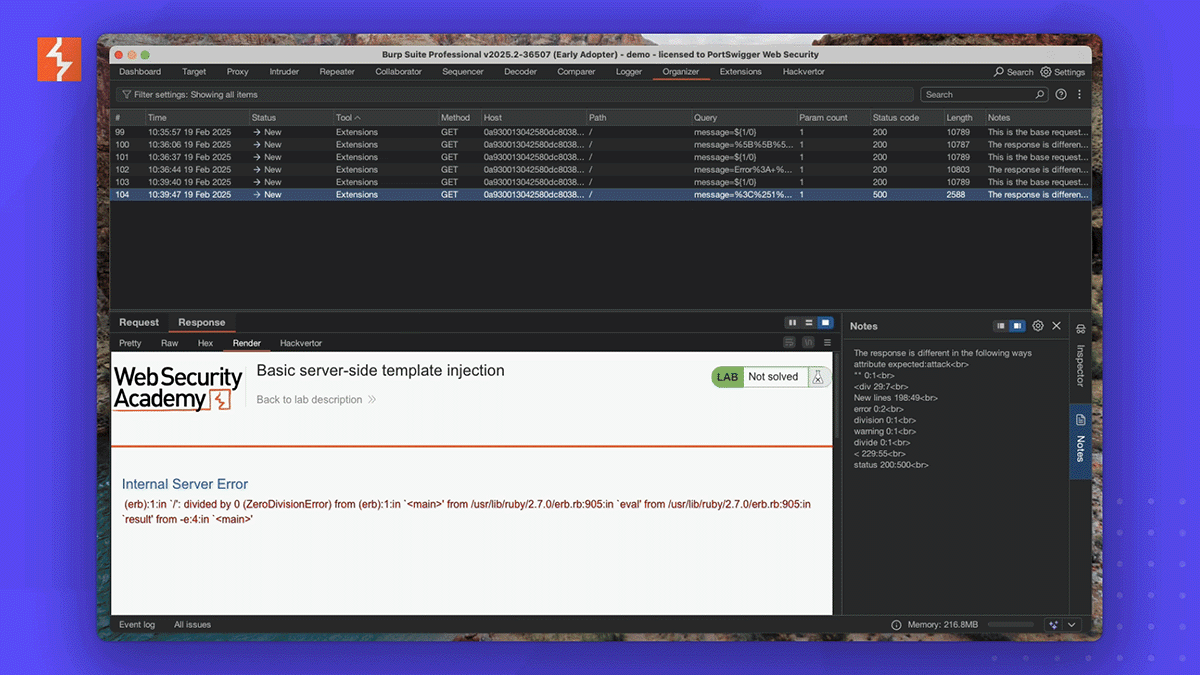
Standardmäßig wird Shadow Repeater bei der 5. Repeater-Anfrage aufgerufen, die Sie stellen, und erfordert, dass ein Parameter oder Header geändert wird. Sie versuchen einfach, ein Ziel zu hacken, indem Sie die Anfrage in irgendeiner Weise verändern. Im Hintergrund sendet Shadow Repeater Variationen und sucht nach Unterschieden in der Antwort. Wenn es etwas Interessantes findet, sendet es dies zur Überprüfung an den Organizer.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





