mythic_telegram_profile

Mythic-C2-Profil, das Athena- und Apollo-Agent-Verkehr durch Telegram-Bot-zu-Bot-Nachrichten tunnelt und verschlüsselte Payloads über den…

Mythic-C2-Profil, das Athena- und Apollo-Agent-Verkehr durch Telegram-Bot-zu-Bot-Nachrichten tunnelt und verschlüsselte Payloads über den…

Linux-Post-Exploitation-Framework mit einem UEFI-Bootkit, das persistent und stealth ein Rust-basiertes Kernel-Modul-Rootkit auf modernen…

Mythic-C2-Profil, das Agentenverkehr über Microsoft Teams-Kanäle mithilfe der Microsoft Graph API tunnelt, mit AES256-Verschlüsselung, Jitter,…

Kuratierte Bibliothek mit 78 Offensive-Security-SKILL.md-Modulen, die Claude mit Expertenmethodik für Red-Teaming in den Bereichen Web, AD, Wireless,…

Patching und Hooking des Linux-Kernels mit nur einem gestrippten Linux-Kernel-Image.

Root-Zugriff auf den Kernel kann einfach durch Patchen der Boot-Partition zum Neuflashen erreicht werden. Diese Lösung basiert auf einem…

Das Patchen des Android-Kernels und des Android-Systems

Patcht und hookt den Linux-Kernel unter Verwendung eines ausschließlich gestrippten Kernel-Images, extrahiert Symbole und injiziert Code für Inline-…

Fordere beim Web Account Manager (WAM) Entra ID-Token an

Tool zum Einbetten von Payloads in Bilder im JPG/PNG-Format, wodurch beim Öffnen bestimmte Aktionen ausgeführt werden können.

Modulares Post-Exploitation-Framework zur Verwaltung von Reverse-Shell-Sitzungen über TCP/TLS/mTLS mit Plugins für Enumeration, In-Memory-Ausführung,…

Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.

Unsignierter Kernel-Mode-Treiber, der Speichermodifikationen durchführt

The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…

Enthält evilginx-Phislets, gophish-Vorlagen, Burp-Suite-Erweiterungen usw.

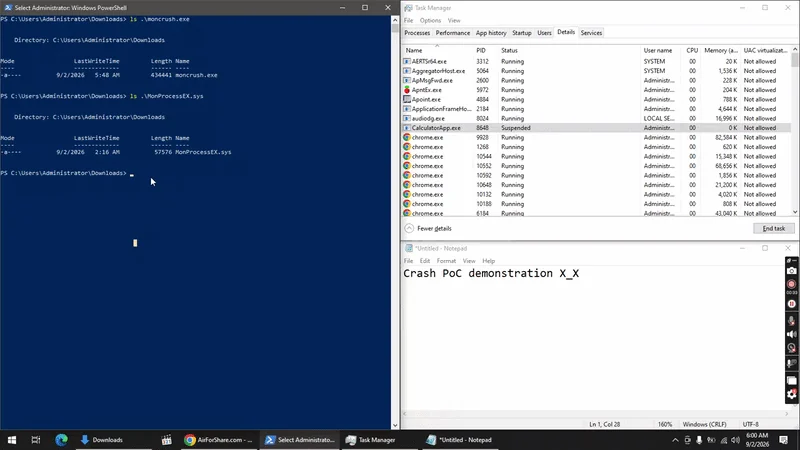
Kernel-Mode-Prozessbeender unter Verwendung eines signierten BYOVD-Treibers. Funktioniert auf allen Windows 10/11. Keine Offsets, kein PDB. Rust.

C++-Bibliothek zum direkten Laden von DLLs aus dem Speicher, ohne die Festplatte zu berühren, mit Unterstützung für Ausnahmebehandlung, die eine…

# Workshop-Materialien für „Step-by-Step Malware Development: Evading EDR from Loaders to the Kernel“, präsentiert auf der DEF CON 34 und der…