deathshotxd/0xm0ncrush
Kernel-Mode-Prozessbeender unter Verwendung eines signierten BYOVD-Treibers. Funktioniert auf allen Windows 10/11. Keine Offsets, kein PDB. Rust.

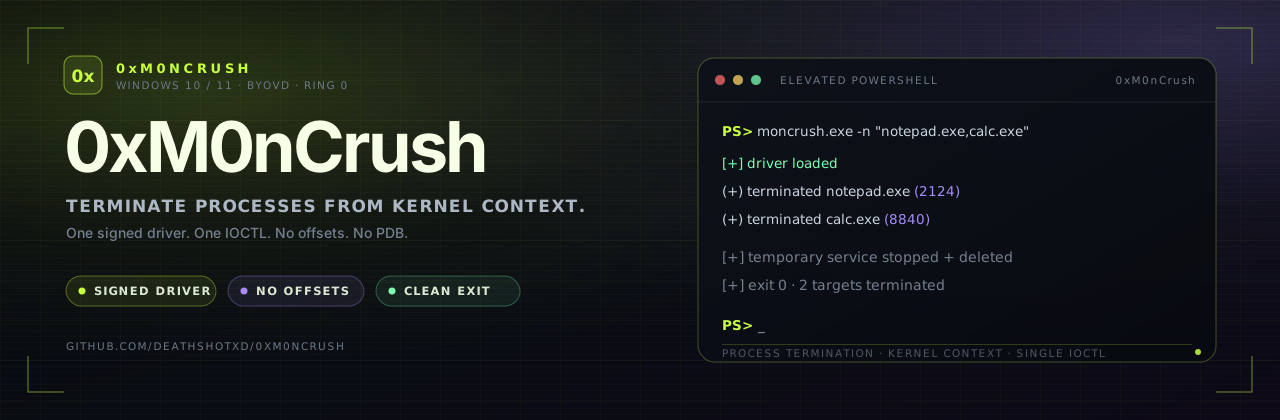



Versionsübergreifende Windows-Prozessbeendigung aus dem Kernel-Kontext.
Ein signierter Treiber. Ein IOCTL. Keine Offsets. Keine PDB.
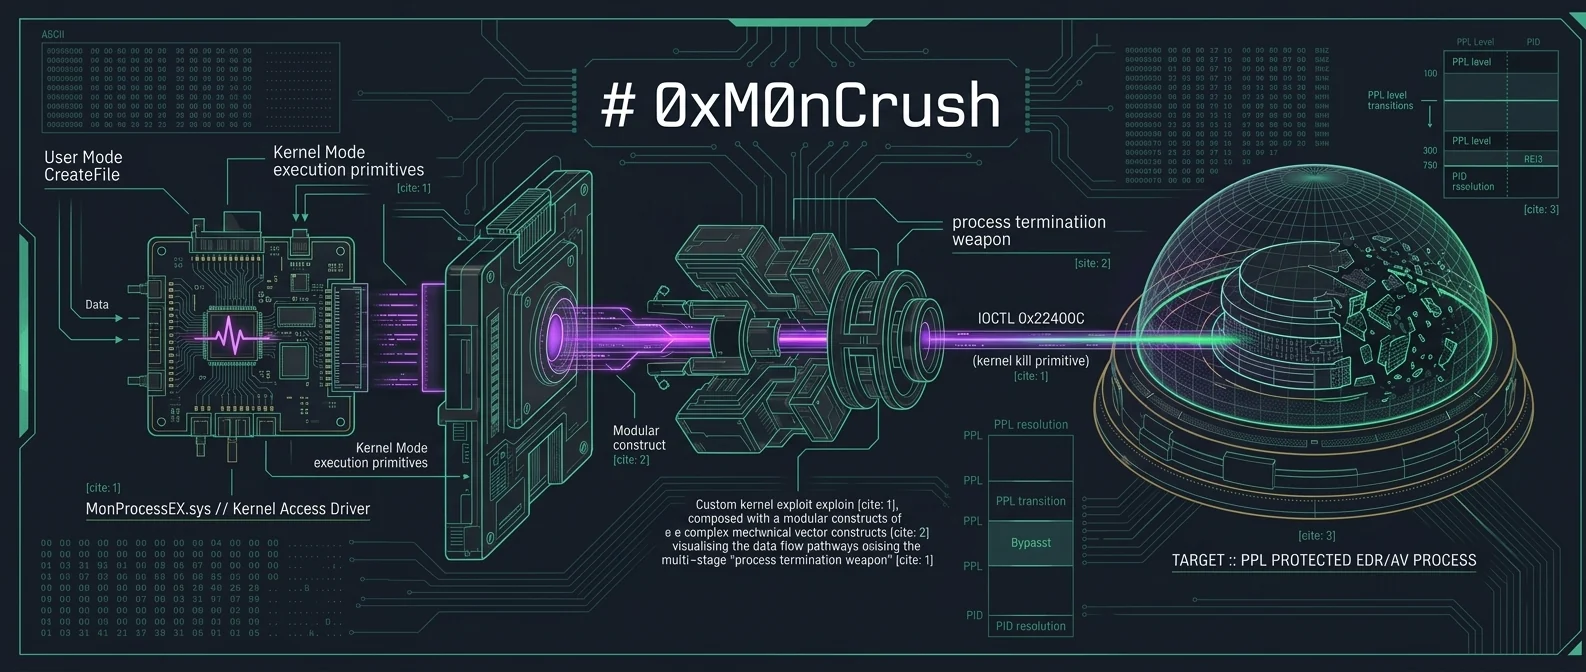
Ein versionsübergreifender Windows-Prozess-Terminator. Er lädt einen signierten HONOR-Kerntreiber (MonProcessEX.sys), ermittelt die PID jedes Zielprozesses und beendet ihn aus dem Kernel-Kontext über einen einzigen IOCTL. Keine Kernel-Offsets, keine PDB-Downloads, kein build-spezifischer Shellcode – die Technik funktioniert identisch auf jedem Windows-10- und Windows-11-Build.
Das Tool ist eine einzelne, eigenständige ausführbare Datei. Wenn es den Treiber benötigt, installiert es ihn über den Service Control Manager, führt den Kill aus und stoppt und löscht den temporären Dienst vor dem Beenden. Wenn MonProcessEX.sys bereits geladen ist, verwendet es den vorhandenen Treiber wieder und lässt ihn an Ort und Stelle. Ziele sind zur Laufzeit über eine Konfigurationsdatei, die Befehlszeile oder die integrierten Standardwerte konfigurierbar.
Versionsübergreifend durch Design. Ein Treiber, ein IOCTL, ein Kill-Primitiv. Funktioniert auf allen Windows-10- und Windows-11-Builds.
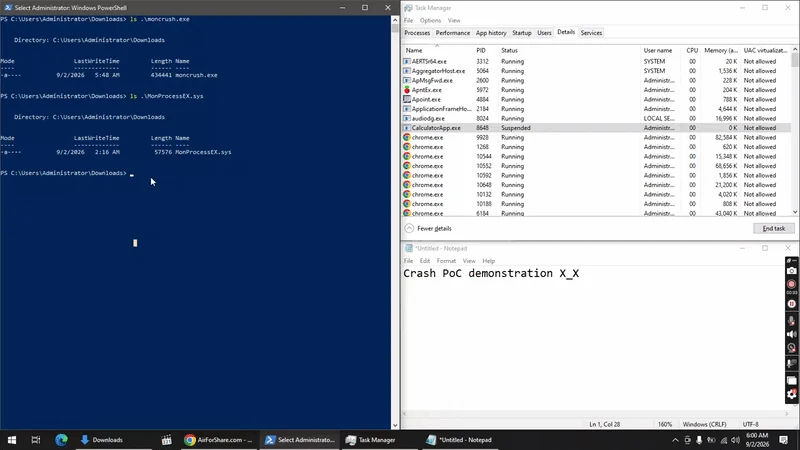
1. Keep moncrush.exe and MonProcessEX.sys in the same folder.
2. Run from an elevated shell.

   moncrush.exe -n "notepad.exe,calc.exe"

3. Targets die. The temporary driver service is cleaned up. Done.
Keine Toolchain, keine Offsets, kein Build-Schritt.
| Funktion | Details |
|---|---|
| Versionsübergreifend | Funktioniert auf allen Windows 10- und Windows 11-Builds, keine Offsets |
| Kernel-Mode-Kill | Der Treiber beendet die PID aus dem Kernel-Kontext |
| PPL-Bypass | Der Kill-Pfad von MonProcessEX.sys umgeht Prüfungen geschützter Prozesse |
| Signierter Treiber | MonProcessEX.sys ist ein echter signierter HONOR-Treiber |
| Nicht in den MS-Blockregeln | Fehlt in Microsofts Blockregeln für verwundbare Treiber |
| Selbstversorgend | Temporärer Treiber wird über SCM installiert, gestartet und bereinigt; ein bereits geladener Treiber wird unverändert wiederverwendet |
| Keine Abhängigkeiten | Statische Rust-Binary; exe + Treiber ablegen, ausführen |
| Konfigurierbar | targets.conf oder -n, kein Neukompilieren nötig |
| Verschleiert | Gerätepfad und Zielliste im Ruhezustand verschlüsselt |
| Einzelne ausführbare Datei | Eine Binary; Konsolenausgabe aus einer Shell, still beim Doppelklick |
| Dry-Run-Modus | Ziele und PIDs vor dem Ausführen auflisten |
| Jittered-Schleife | --repeat prüft erneut mit randomisiertem Intervall |
| Exit-Codes + JSON | C2-freundliche Automatisierungsschnittstelle |
+-------------------------------------------------------------------------------------------+
| USER MODE                                                                                 |
|                                                                                           |
|   moncrush.exe                                                                            |
|                                                                                           |
|   +-------------------+      +-------------------+      +---------------------+           |
|   |   enumerate all   |      |   resolve target  |      |   match against     |           |
|   |   running         |  ->  |   PID via process |  ->  |   target list,      |           |
|   |   processes       |      |   entry           |      |   collect PIDs      |           |
|   +-------------------+      +-------------------+      +----------+----------+           |
|                                                                         |                 |
|                                     CreateFileW("\.\MonProcessEX")      |                 |
|                                     DeviceIoControl(IOCTL 0x22400C)     |                 |
|                                     output = termination status         v                 |
+-------------------------------------------------------------------------------------------+
| KERNEL MODE                                                                               |
|                                                                                           |
|   MonProcessEX.sys                                        signed HONOR kernel driver      |
|   +---------------------------------------------------------------------------------+     |
|   |                                                                                 |     |
|   |   IOCTL 0x22400C  ->  PID termination dispatch                                  |     |
|   |        |                                                                        |     |
|   |        |  kernel-mode process lookup                                            |     |
|   |        v                                                                        |     |
|   |   EPROCESS located -> terminated from kernel context                            |     |
|   |        |                                                                        |     |
|   |        v                                                                        |     |
|   |   process exit path invoked                                                     |     |
|   |                                                                                 |     |
|   +---------------------------------------------------------------------------------+     |
|                                                                                           |
|   CLEANUP                                                                                 |
|   +---------------------------------------------------------------------------------+     |
|   |   temporary service stopped + deleted (when this run created it)                |     |
|   |   preloaded driver reused as-is; never force-unloaded                           |     |
|   +---------------------------------------------------------------------------------+     |
+-------------------------------------------------------------------------------------------+