
irdoc-app
 soc-irdoc/irdoc-app
Incident Response Documentation Platform
defensive-toolsioc-managementscripting-automation+5
soc-irdoc/irdoc-appIncident Response Documentation Platform
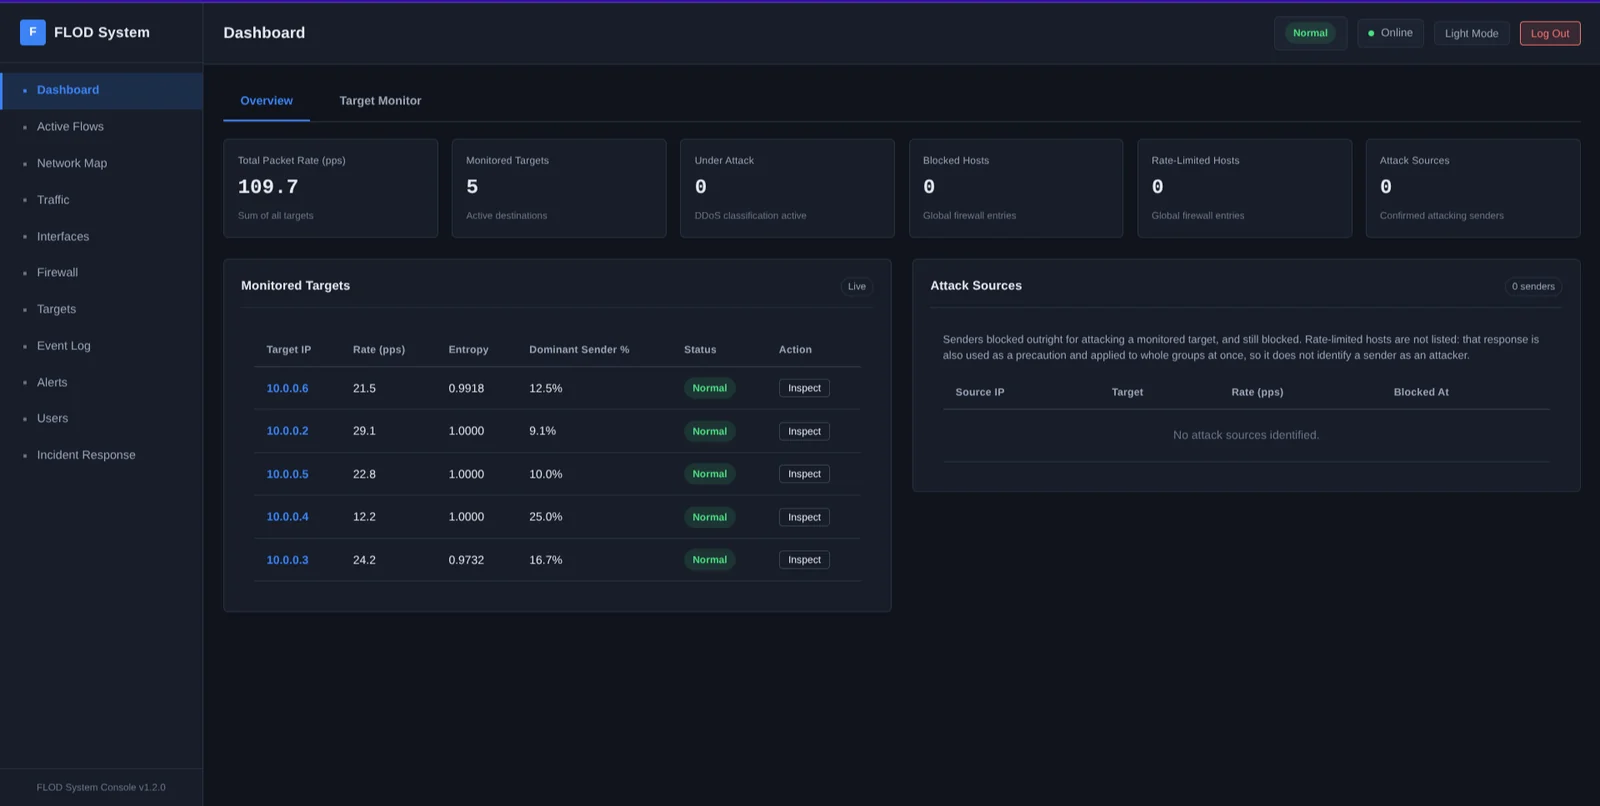 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
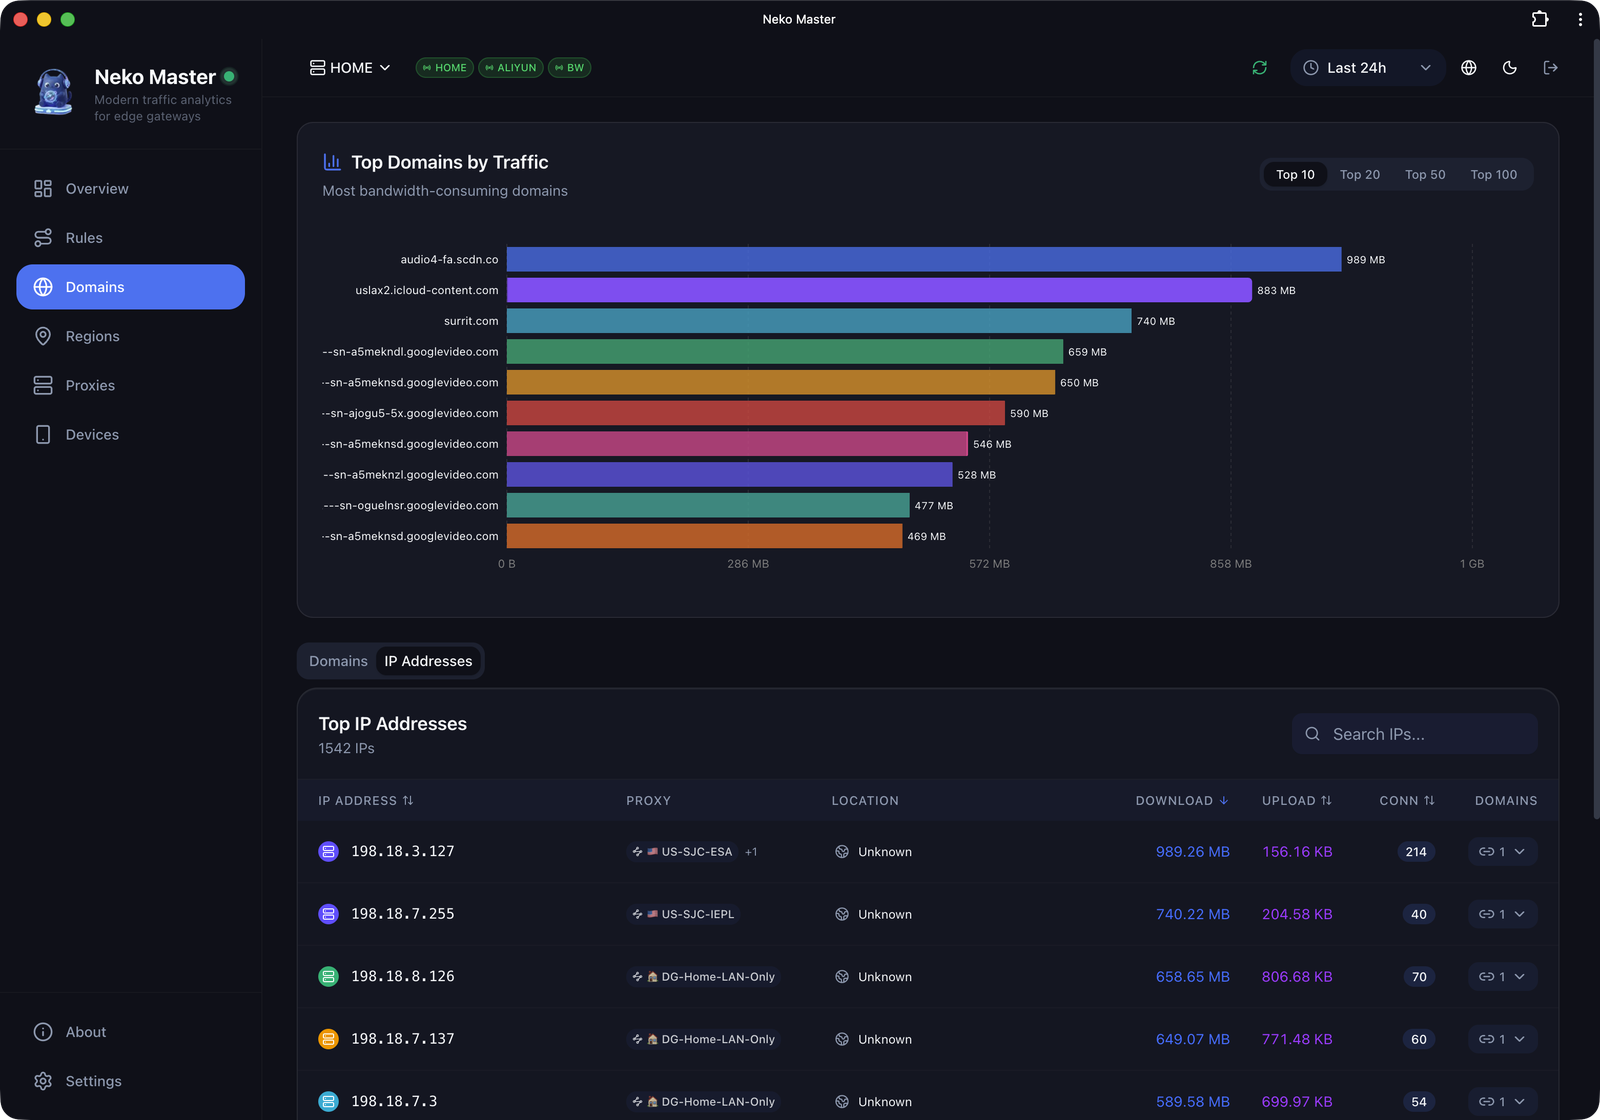 foru17/neko-master
A modern and elegant dashboard for network traffic visualization and analysis.
 ekitji/siem
Kuratierte SIEM-Abfragen und Techniken zur offensiven Entdeckung von Windows-Rechteausweitung, fehlkonfigurierten ACLs, Diensten, geplanten Aufgaben…
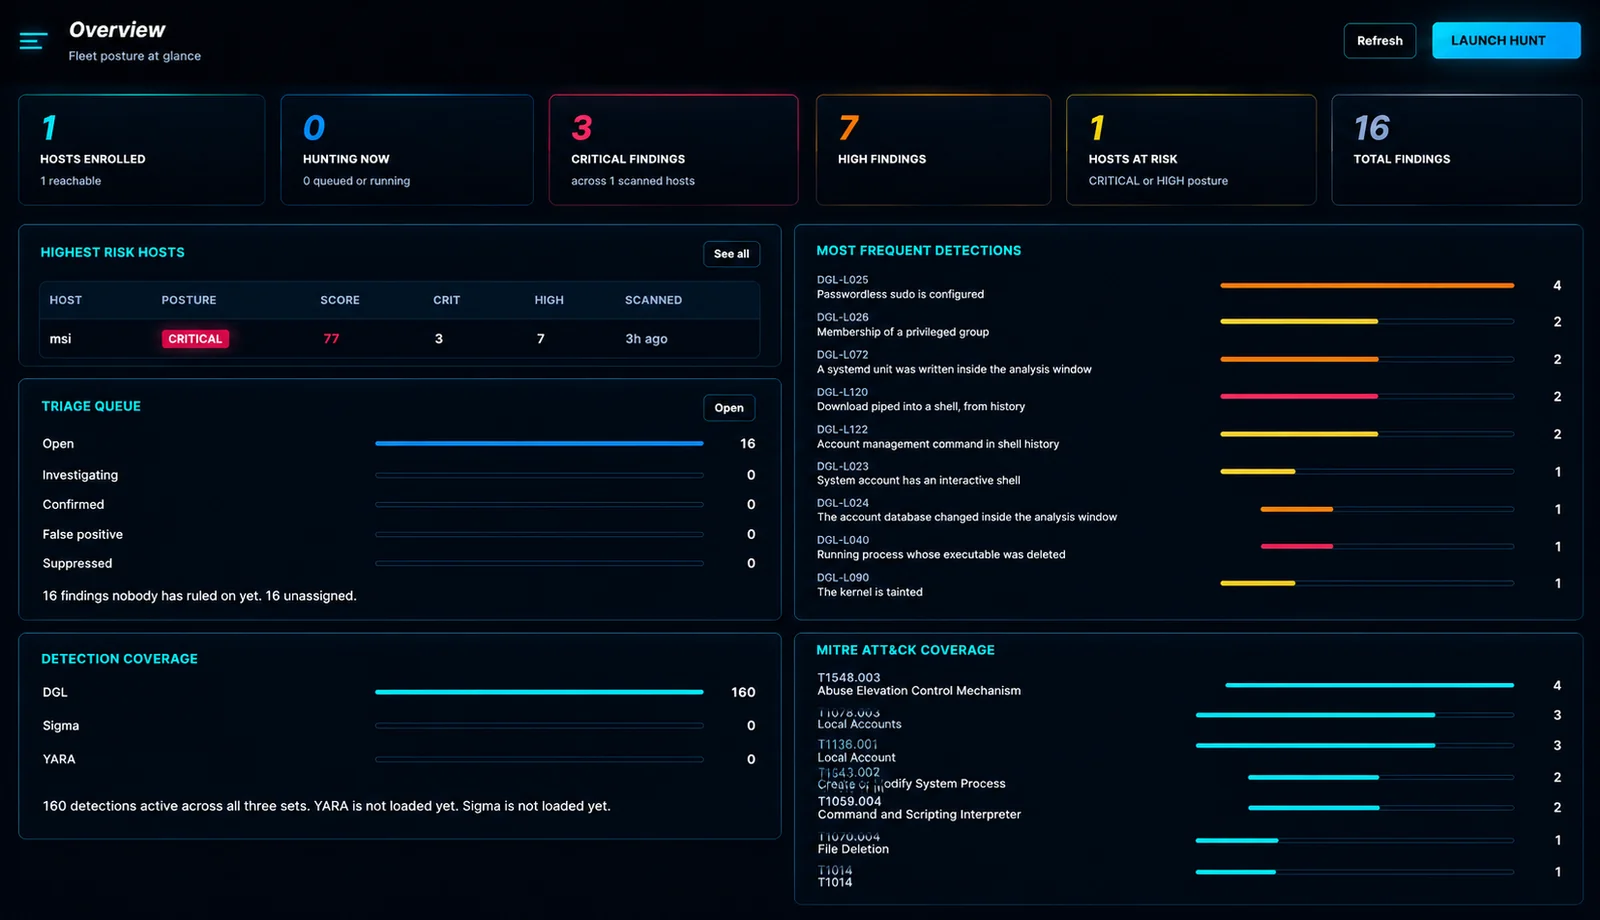 douglas-042/douglas-042-hq
Zentrale Konsole für Douglas-042 HEADQUARTERS-Collectors. Durchsucht eine Flotte, korreliert Ergebnisse über Hosts hinweg und verwaltet IOC-Feeds und…
 philippeabraxas-jpg/responsible-alliance-protocol
Safety cannot be a prompt instruction. TBP provides an external execution-layer boundary for autonomous agents, enforcing hard F/I/W invariants via…
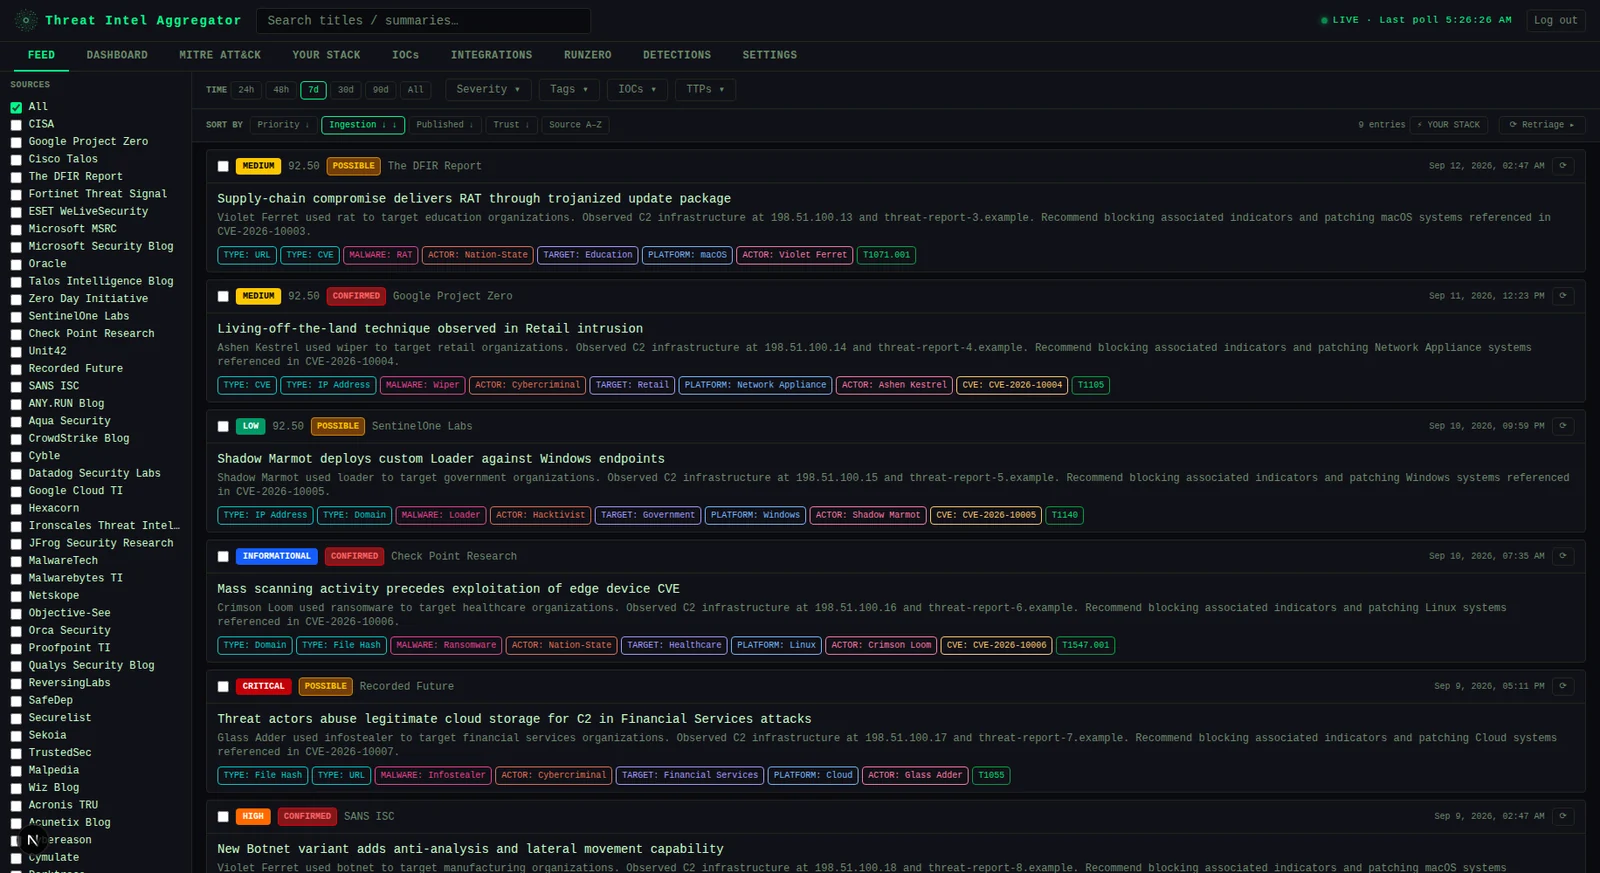 ethan-andrews/threatintel-aggregator
Selbstgehostete Threat-Intelligence-Plattform — Feed-Aggregation, KI-Triage, MITRE-ATT&CK-Abdeckung und Sentinel-integrierte Detection-Engineering.…
 adarsh14734/aegis-releases
Sandbox and MCP proxy that blocks AI coding agents from reading SSH keys, AWS credentials, and .env files, with deny-by-default policy and…
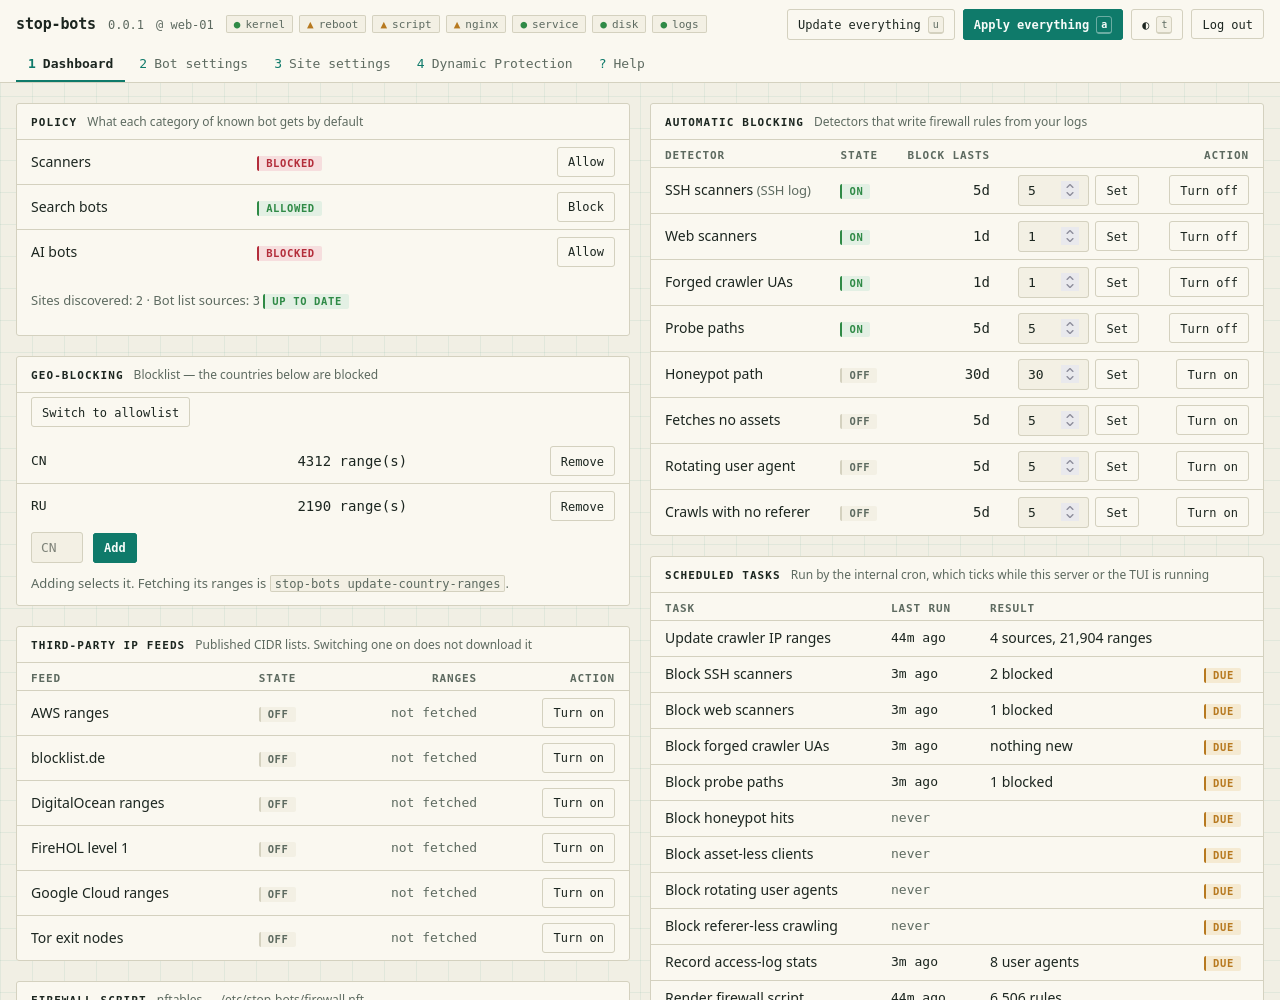 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
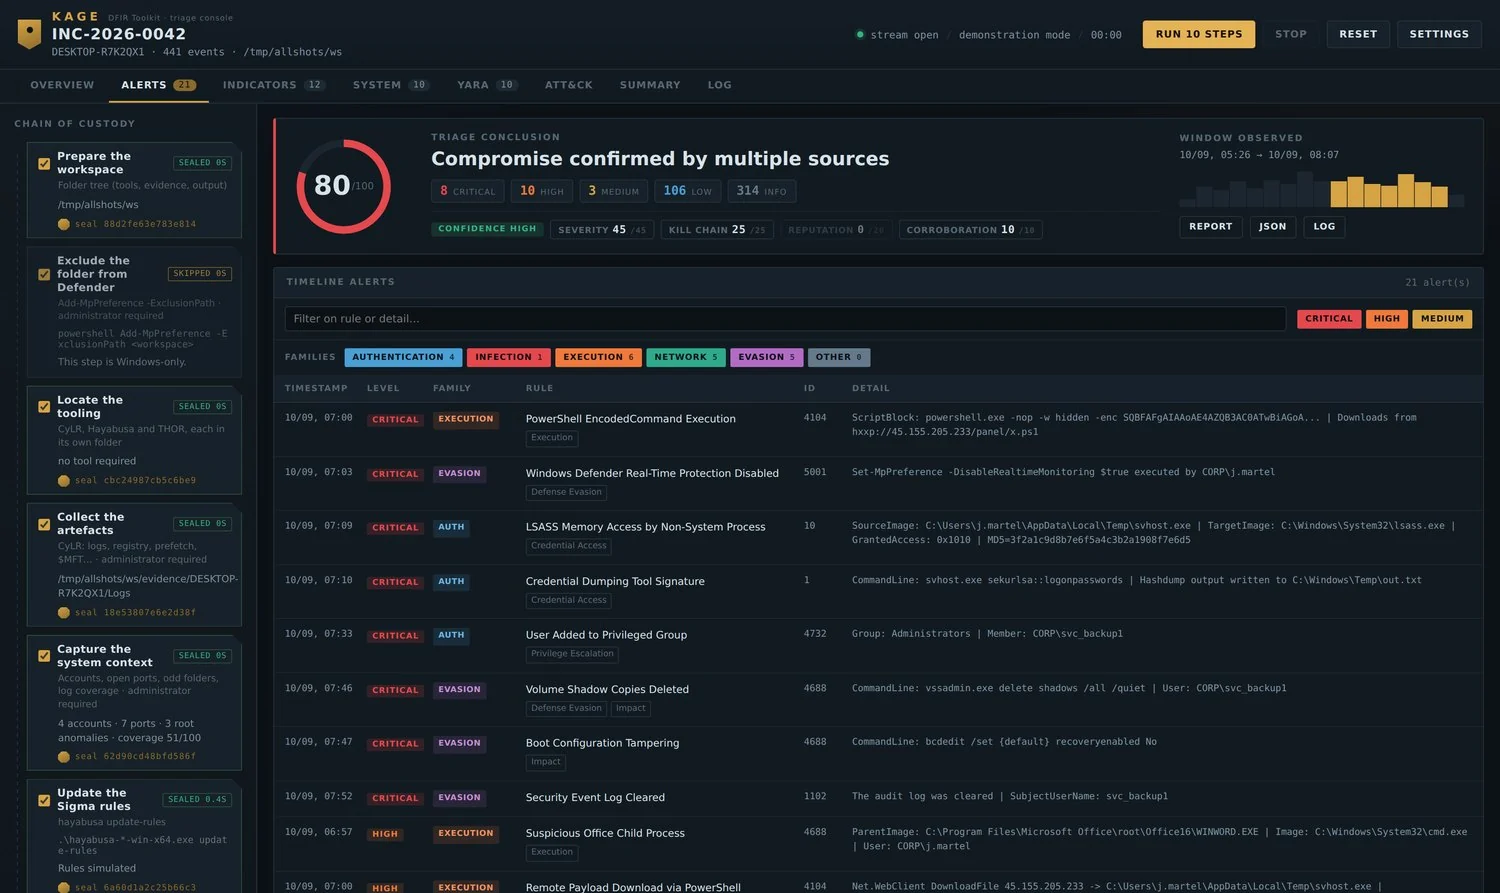 karim852/kage-dfir-toolkit
Windows-Host-DFIR-Triage-Konsole, die Artefaktsammlung, Sigma-korrelierte Timelines, YARA-Scans, Socket- und Kontoinspektion, Indikator-Anreicherung…
 falconforceteam/falcondash
Azure-Arbeitsmappen-Dashboard, das Erkennungsleistungsmetriken visualisiert und untersucht und Sicherheitsteams dabei hilft, ihre Erkennungsregeln zu…
 withsecureopensource/chainsaw
Durchsuchen und Jagen Sie schnell Windows-Forensik-Artefakte
 abdaullahag/threatlens
Python CLI tool for rapid IOC analysis (IPs, Domains, CVEs) using 6 free Threat Intel APIs. Outputs: Color-coded Excel, JSON, CSV. Uses: VT, Shodan,…
 icemoonhsv/tats
Analysiere und verfolge OAuth 2.0-, OIDC- und Microsoft Entra ID-Token aus Burp-, mitmproxy- oder Chrome DevTools-Captures. Visualisiere…
 sonitbahl/sshintel
Eigenständige SSH-Honeypot zur Erfassung von Angreiferinteraktionen und deren Umwandlung in strukturierte Sicherheitsinformationen.
 duggytuxy/syswarden
Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
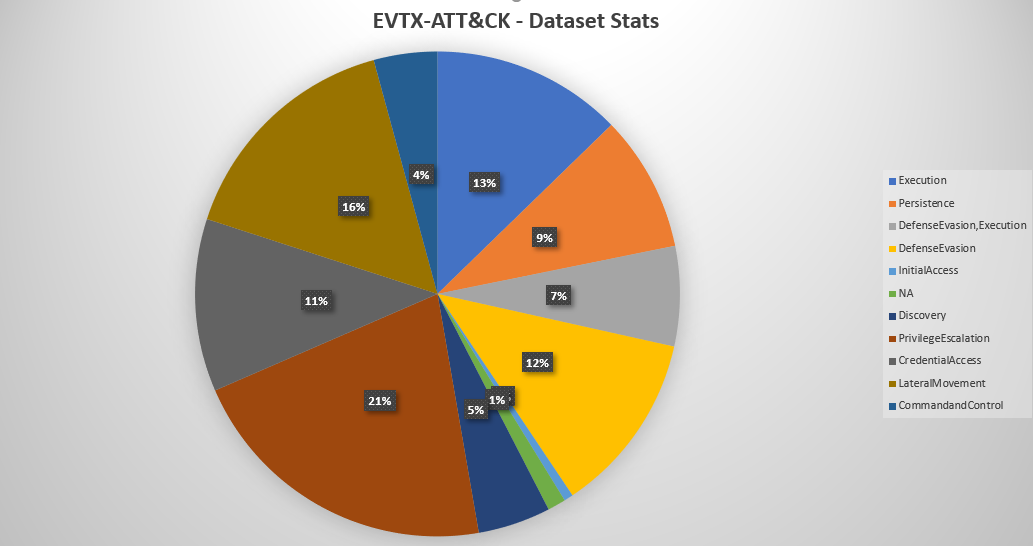 sbousseaden/evtx-attack-samples
Kuratierte Sammlung von Windows-EVTX-Angriffsbeispielen, die MITRE-ATT&CK-Techniken zugeordnet sind und zum Testen von Erkennungsskripten, für…
 withsecurelabs/remotepspy
Live-Überwachungstool für Remote-PowerShell-Sitzungen, das ETW nutzt, um das WinRM/PSRP-Protokoll zu erfassen und zu dekodieren und so…