

 karim852/kage-dfir-toolkit
Windows-Host-DFIR-Triage-Konsole, die Artefaktsammlung, Sigma-korrelierte Timelines, YARA-Scans, Socket- und Kontoinspektion, Indikator-Anreicherung und einen kalibrierten Risikoscore verkettet.


Richte Kage auf einen verdächtigen Windows-Host und es führt die gesamte Triage in einer einzigen Kette aus: CyLR sammelt die Artefakte, Hayabusa korreliert die Ereignisprotokolle gegen Sigma, THOR Lite sucht nach YARA-Treffern, VirusTotal und AbuseIPDB qualifizieren die Indikatoren, und der KI-Anbieter deiner Wahl entwirft den Bericht. Jede Stufe streamt live, versiegelt, was sie erzeugt hat, und kann allein erneut abgespielt werden.
pip install -r requirements.txt
python -m dfirconsole          # → http://127.0.0.1:8787
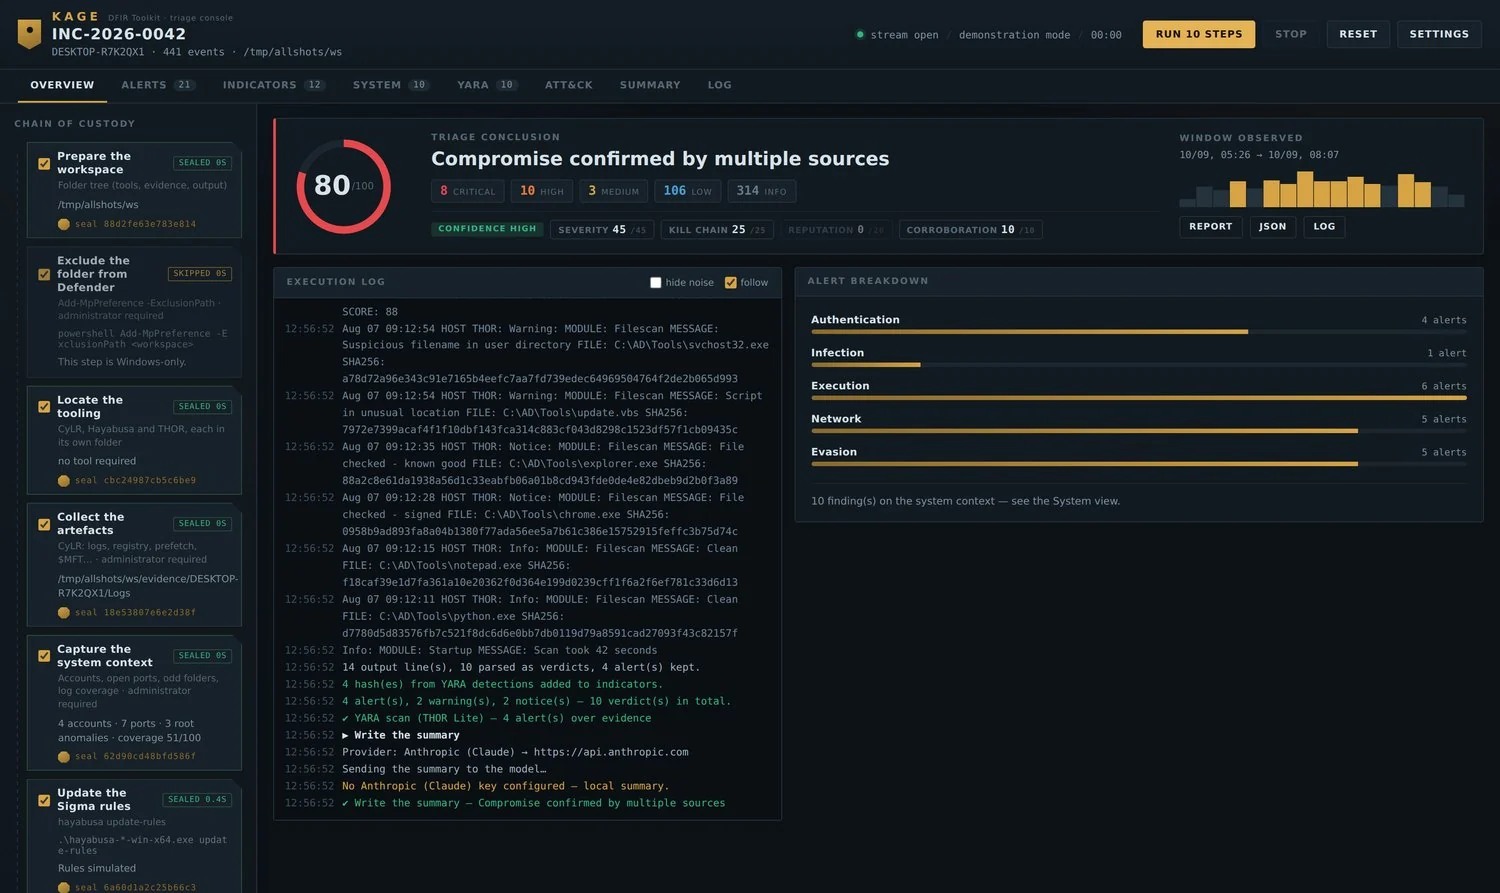
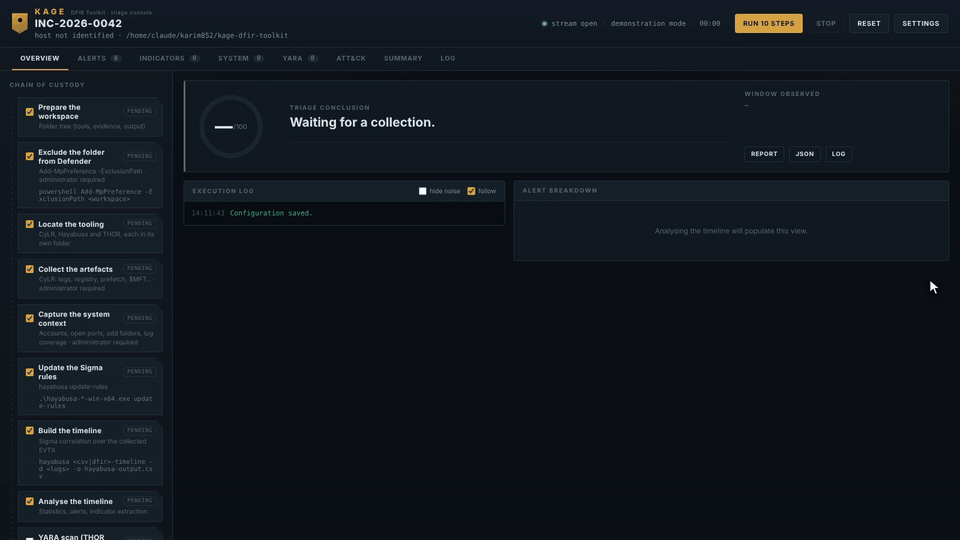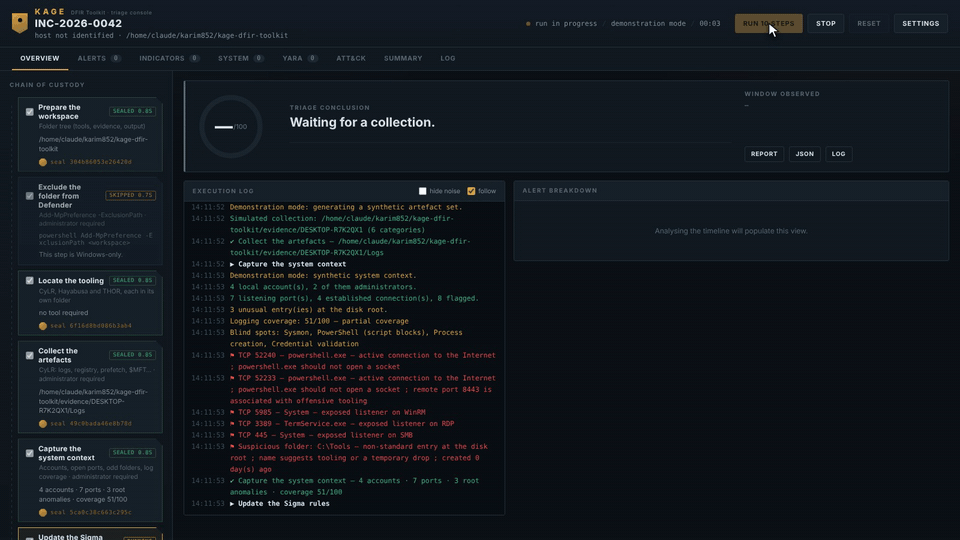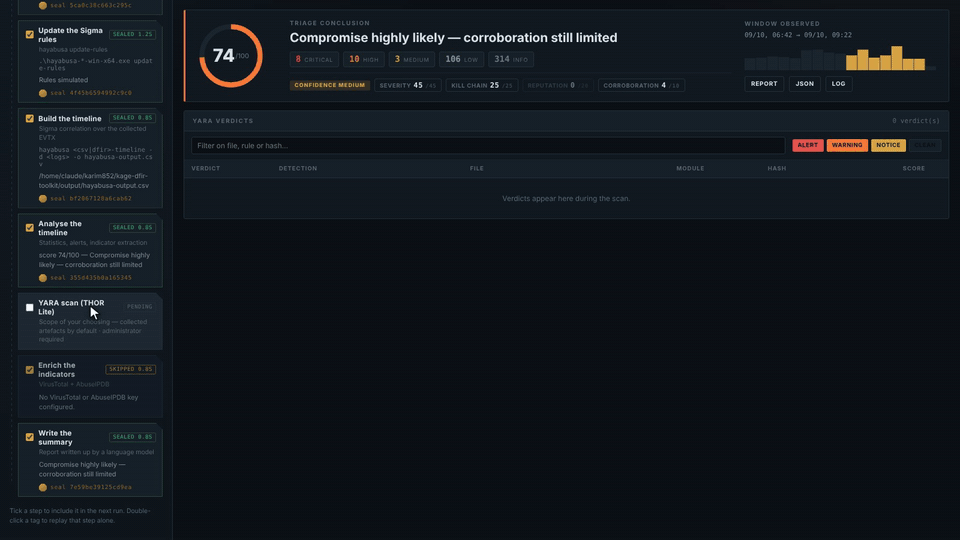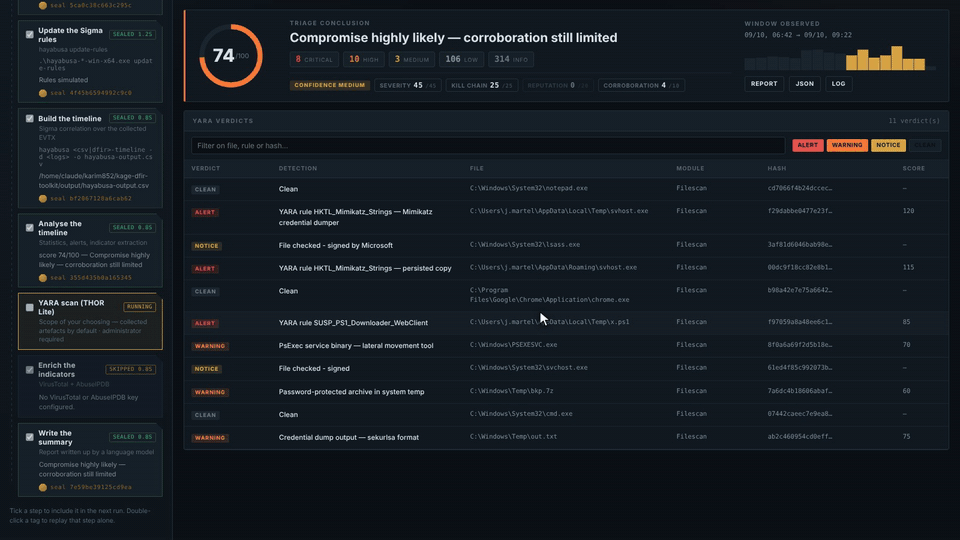
Die Übersicht: elf versiegelte Schritte auf der linken Seite, das
Ausführungsprotokoll, das gestreamt wird, und die Punktzahl, aufgeschlüsselt in ihre vier Komponenten.
| OS | Windows 10 / 11 oder Windows Server |
| Python | 3.10+ von python.org, für alle Benutzer installiert |
| Rechte | Administrator |
| Speicherplatz | einige GB frei für die Sammlung |
# 1. Extract Kage anywhere — Desktop, C:\Kage, a USB stick, it does not matter
cd C:\Kage

# 2. Install the dependencies
pip install -r requirements.txt

# 3. Check the environment before touching a host
python preflight.py
preflight.py meldet, was bereit ist und was fehlt.
Workspace   : C:\Kage
System      : Windows 11
Python      : 3.12.3

Dependencies
  [ok]   module fastapi
  [ok]   module uvicorn
  [ok]   module httpx

Rights and disk space
  [ok]   console running as administrator
  [ok]   free space: 84.2 GB

Tooling
  [!]    CyLR in C:\Kage\tools\cylr
           → the "Locate the tooling" step downloads it
  [!]    THOR Lite
           → optional step — it will simply be skipped
python -m dfirconsole
Oder klicken Sie mit der rechten Maustaste auf launch.bat → Als Administrator ausführen, wodurch die
virtualenv, die Installation verwaltet und der Browser für Sie geöffnet wird.
Kage DFIR Toolkit 1.5.0
  code      C:\Kage\dfirconsole
  workspace C:\Kage
  open      http://127.0.0.1:8787
Der Arbeitsbereich ist dort, wo Sie gestartet sind. Nichts zu konfigurieren. Tools, Beweise und Ausgaben landen alle neben der Konsole.
python -m dfirconsole --demo
Der Demonstrationsmodus erzeugt eine synthetische Intrusion — bösartiger Anhang, kodiertes PowerShell, deaktivierter Defender, Credential-Diebstahl, Persistenz, C2, gelöschte Shadow Copies — und führt die gesamte Kette darauf aus. Nichts auf Ihrem Rechner wird berührt. Der beste Weg, die Oberfläche vor einem echten Vorfall kennenzulernen.
Als Administrator starten, http://127.0.0.1:8787 öffnen und prüfen, ob die Statusleiste
live run · Windows anzeigt und nicht demonstration mode.
Auf Settings klicken:
| Feld | Beispiel | Warum es wichtig ist |
|---|---|---|
| Fallreferenz | INC-2026-0042 | benennt den Bericht, das Log und das Archiv |
| Analyst | N. Delaunay | erscheint im Berichtskopf |
Workspace folder leer lassen — es verfolgt den Startordner von selbst. Auf Save klicken.
Die linke Spalte ist die chain of custody. Jeder Schritt hat ein Kontrollkästchen; alle sind standardmäßig angehakt außer dem YARA-Scan.
Für einen ersten Durchlauf alles abwählen außer:
☑ Prepare the workspace
☑ Exclude the folder from Defender
☑ Locate the tooling
☑ Update the Sigma rules
Klicken Sie auf 4 Schritte ausführen. Etwa eine Minute. Dies lädt CyLR und Hayabusa herunter und bestätigt, dass Ihre Rechteausweitung tatsächlich funktioniert, bevor etwas Langes beginnt.
Sobald diese vier versiegelt sind, markieren Sie den Rest:
☑ Collect the artefacts        CyLR — a few minutes, several GB
☑ Capture the system context   accounts, sockets, disk root, log coverage
☑ Build the timeline           Hayabusa correlates against Sigma
☑ Analyse the timeline         score, alert families, indicators
Klicken Sie auf Ausführen und beobachten Sie den Ausführungsprotokoll-Stream. Jeder abgeschlossene Schritt erhält ein Siegel — ein SHA-256, das Sie später überprüfen können.
| Wo | Was Sie erhalten |
|---|---|
| Übersicht | Risikobewertung mit ihren vier Komponenten, Warnungen nach Familie |
| Warnungen | jede Warnung, filterbar nach Schweregrad und Familie |
| System | Konten, Sockets, die an Prozesse gebunden sind, seltsame Ordner, Protokollabdeckung |
| Indikatoren | Hashes, IPs und Domains, die aus der Timeline extrahiert wurden |
Klicken Sie auf eine beliebige Tabellenzeile, um den Lesebereich zu öffnen: jedes Feld, die vollständige Befehlszeile, alle Rohdaten. ← → zum Wechseln zwischen Elementen, Esc zum Schließen.
Mit konfigurierten API-Schlüsseln:
☑ Enrich the indicators    VirusTotal + AbuseIPDB reputation
☑ Write the summary        the AI drafts the report
Ohne Schlüssel werden beide als übersprungen markiert und stattdessen eine lokale Auswertung erstellt — gleiche Struktur, kein Netzwerkaufruf.
Oben rechts im Dashboard:
