
 duggytuxy/syswarden
Host-lokaler Linux-Sicherheitsorchestrator, der nftables-Richtlinien mit HIDS/HIPS-Telemetrie durchsetzt, begrenzte Threat-Intelligence-Feeds, Out-of-Band-WAAP-Loganalyse und authentifizierte Hochverfügbarkeit.




Linux-Verteidigung. Dein Host. Deine Regeln.
Host-lokale Linux-Verteidigung mit auditierbarer, fail-closed-Durchsetzung.
Website | Dokumentation | Aus dem Quellcode bauen | Roadmap
SysWarden ist ein Open-Source-Linux-Sicherheitsorchestrator, der eine verbindliche nftables-Richtlinie, Host-Telemetrie, Threat-Intelligence-Listen, Out-of-Band-WAAP-Loganalyse, authentifizierte Hochverfügbarkeit und ein natives Terminal-Dashboard kombiniert. Er ist für Betreiber konzipiert, die eine einzige überprüfbare Host-Verteidigungsschicht wünschen, ohne einen weiteren Proxy in den Datenpfad der Anwendung zu setzen.
SysWarden ist kein Inline-HTTP-Proxy, kein Traffic-Sanitizer und kein Produkt zur regulatorischen Zertifizierung.
Aktuelle Quellcode-Version: v4.10.4.
Die neueste stabile Version ist v4.10.4, validiert im Rahmen von IVV (Integration, Verification and Validation).
Verwende die Installationsanleitung,
die Anleitung zur historischen Wiederherstellung und Entfernung
und den Release-Verifikationsnachweis.
Zwischenversionen folgen IVV; Upgrade-Generationen erfordern vollständiges IVVQ.
Spätere Quellcode-Builds erben kein veröffentlichtes Release-Urteil.
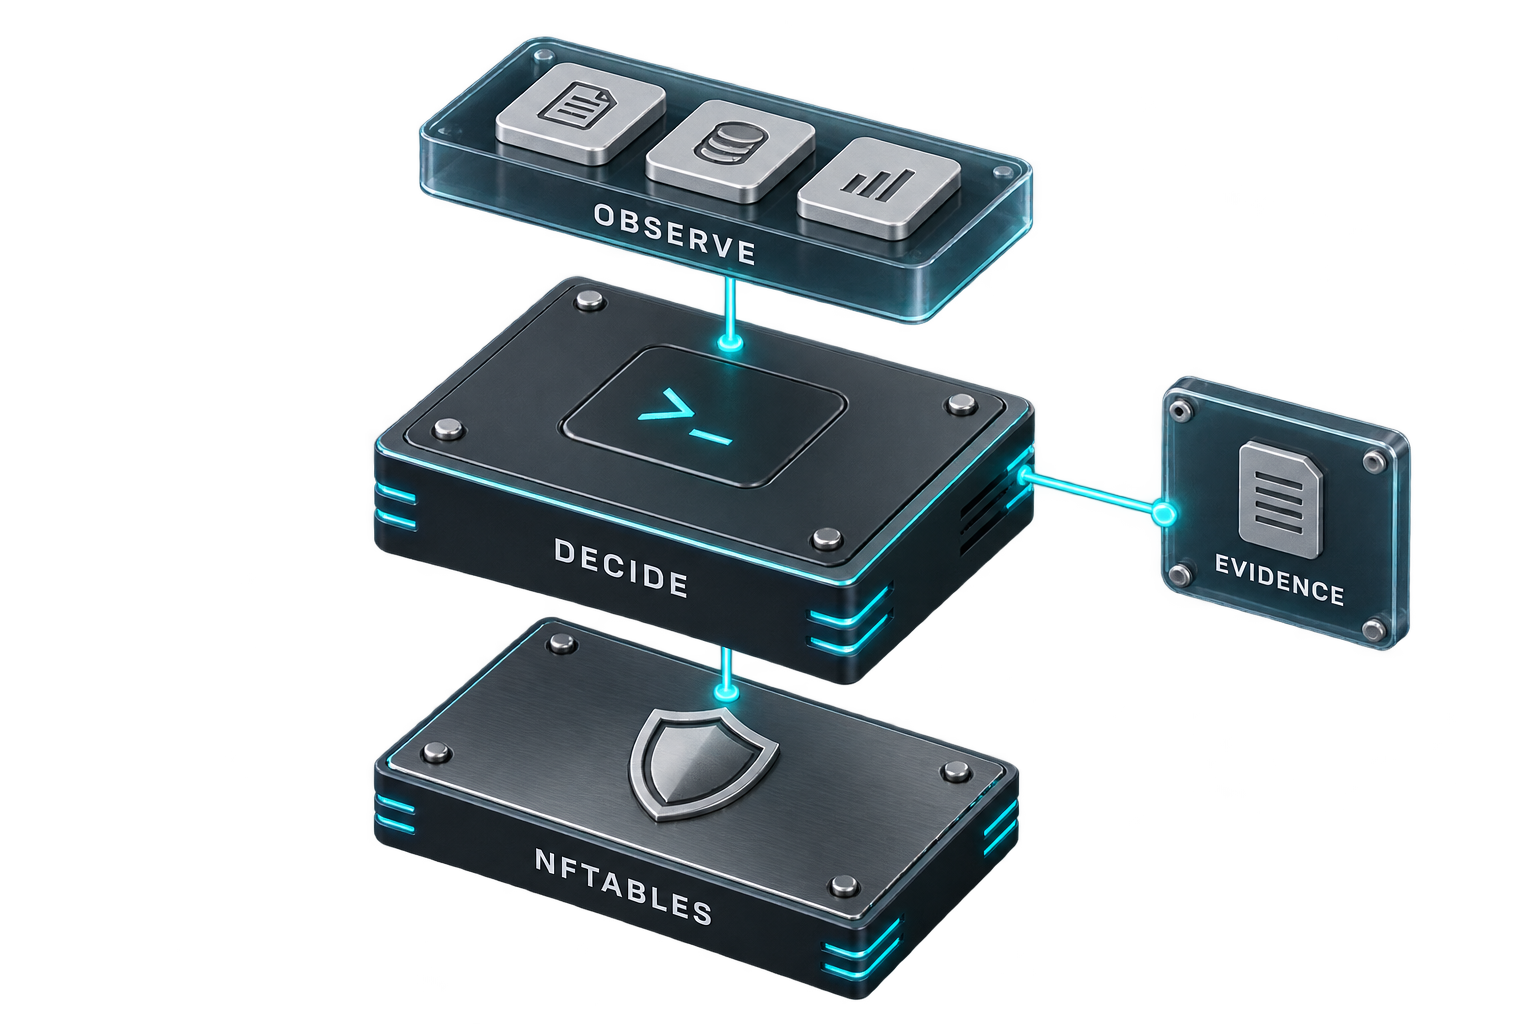
SysWarden beobachtet Host-Signale, wertet Betreiberrichtlinien aus und wendet validierte Aktionen über nftables an. Protokolle und Release-Nachweise helfen Betreibern zu überprüfen, was beobachtet und ausgeführt wurde. Diese Abbildung fasst das Verteidigungsmodell zusammen; einzelne Funktionen unterliegen weiterhin ihrer dokumentierten Version und ihrem Geltungsbereich.
| Bereich | Was SysWarden bietet |
|---|---|
| HIDS | Host-lokale Telemetrie, Analyse von Sicherheitsprotokollen und Sichtbarkeit von Warnmeldungen |
| HIPS | Validierte Policy-Entscheidungen, durchgesetzt über verbindliche nftables-Regeln |
| WAAP | Out-of-Band-Analyse von Protokollen, die von einem unterstützten Upstream-Dienst geschrieben werden |
| Threat Intelligence | Kanonische lokale Listen und begrenzte Aktualisierungen externer Feeds |
| Hochverfügbarkeit | TLS 1.3, Bearer-Authentifizierung und peer-bezogene Synchronisierung |
| Betrieb | Lokale CLI und TUI, modulare Konfiguration, Audit- und Lifecycle-Kontrollen |
| Lieferkette | Prüfsummenversehene Linux-Pakete, signierte Update-Metadaten und Release-Nachweise |
Verwenden Sie das optionale BunkerWeb-Integrations-Plugin, um unterstützte BunkerWeb- Sicherheitsereignisse über die authentifizierte HTTPS-API mit der SysWarden-Host- Durchsetzung zu verbinden. Der Integrationsleitfaden behandelt Konfiguration und Kompatibilität. Befolgen Sie die versionsspezifischen Voraussetzungen, bevor Sie die Synchronisierung oder HA v2 aktivieren.
Das stabile Release v4.10.4 veröffentlicht eine maschinenlesbare SPDX-Software- Stückliste, syswarden-sbom.spdx.json, zur Überprüfung von Abhängigkeiten. Eine SBOM ist ein Inventar, keine Aussage über Freiheit von Schwachstellen.
SHA256SUMS.txt prüft die Paketintegrität gegen das heruntergeladene Inventar.
Authentifizieren Sie das Ed25519-signierte Update-Manifest mit einem unabhängig
vertrauenswürdigen Release-Schlüssel, bevor Sie ein manuell heruntergeladenes Paket
installieren. Die Betreiberhinweise
erläutern den vorhandenen Verifizierer, seine Vertrauensvoraussetzungen und den
Unterschied zwischen Paketauthentifizierung und dem SBOM-Inventar.






