

ntlmscout
 boydhacks/ntlmscout
Unauthentifiziertes NTLM-Endpunkt-Aufklärungstool, das Type-2-Challenges über HTTP, SMB, MSSQL, SMTP, IMAP, POP3, NNTP, LDAP und RDP dekodiert, um…
reconnaissancenetwork-mappingpassword-attacks+8
56
boydhacks/ntlmscoutUnauthentifiziertes NTLM-Endpunkt-Aufklärungstool, das Type-2-Challenges über HTTP, SMB, MSSQL, SMTP, IMAP, POP3, NNTP, LDAP und RDP dekodiert, um…
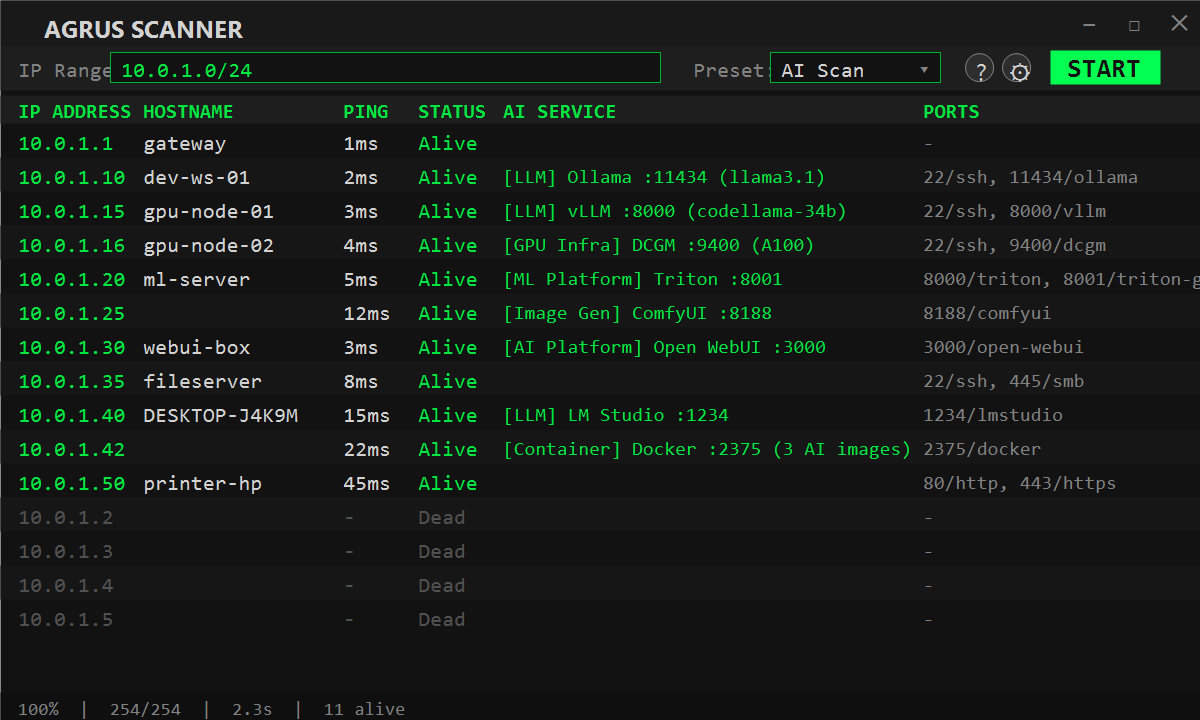 nybaywatch/agrusscanner
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…
 openai/privacy-filter
Bidirektionales Token-Klassifikationsmodell zur Erkennung und Maskierung von PII in Text, mit CLI für Redaktion, Evaluierung und Finetuning vor Ort.
 capesandbox/capesolo
Standalone Windows VM malware sandbox running capemon, with GUI triage viewer, YARA signatures, IOC extraction, network analysis, and…
 panniantong/agent-reach
Gib deinem KI-Agenten Augen, um das gesamte Internet zu sehen. Lies und durchsuche Twitter, Reddit, YouTube, GitHub, Bilibili, XiaoHongShu — eine…
 vighnesh91/omnisec-hex
Browser-lokales Security-Monorepo mit sechs Modulen für mobile APK/IPA-Triage, clientseitiges DAST-Fuzzing, OSINT-Verzeichnisse,…
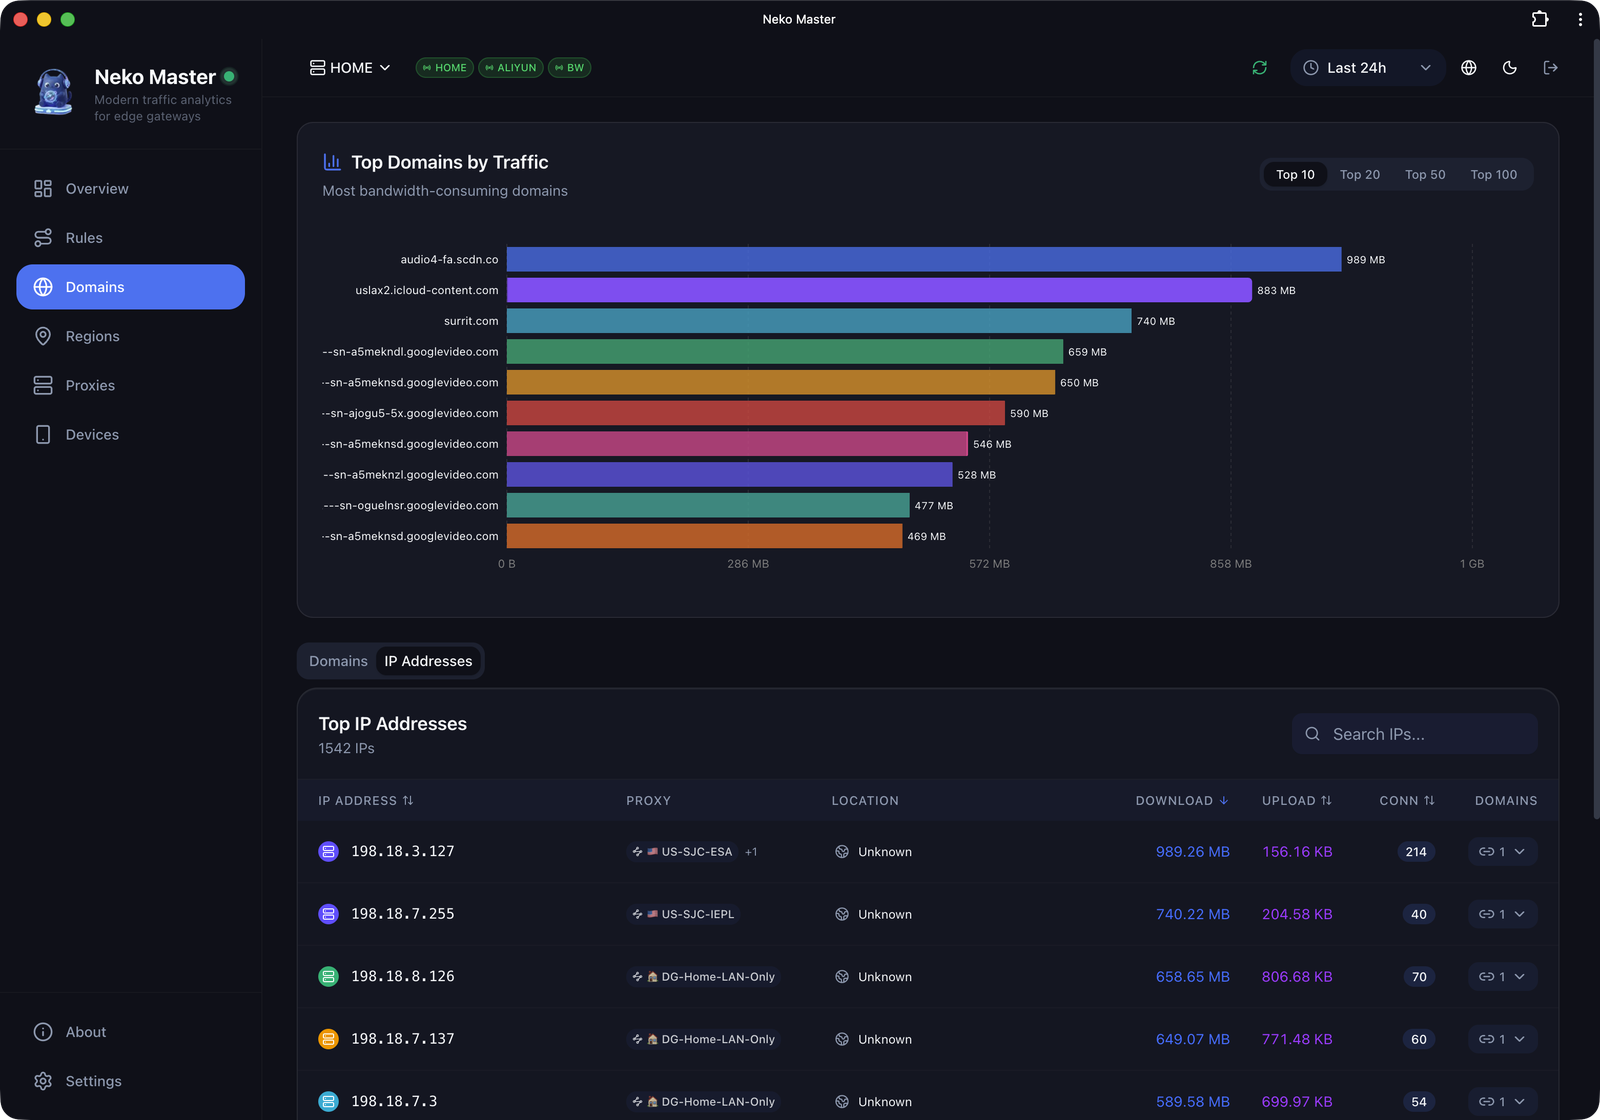 foru17/neko-master
Ein modernes und elegantes Dashboard zur Visualisierung und Analyse von Netzwerkverkehr.
 ekitji/siem
Kuratierte SIEM-Abfragen und Techniken zur offensiven Entdeckung von Windows-Rechteausweitung, fehlkonfigurierten ACLs, Diensten, geplanten Aufgaben…
 trustedsec/rage
Herstellerneutrales NDJSON-Angriffsgraph-Format mit Knoten-/Kanten-Taxonomie, AWS/GCP/Azure-Zuordnungen, Ableitungsregeln und einer Exposure-DB für…
 ustayready/thunderstorm
Ein Sammler und Ableitungs-Engine. Es kartiert Ihre Umgebung, bewertet effektive Berechtigungen und Vertrauen und schreibt einen vollständigen…
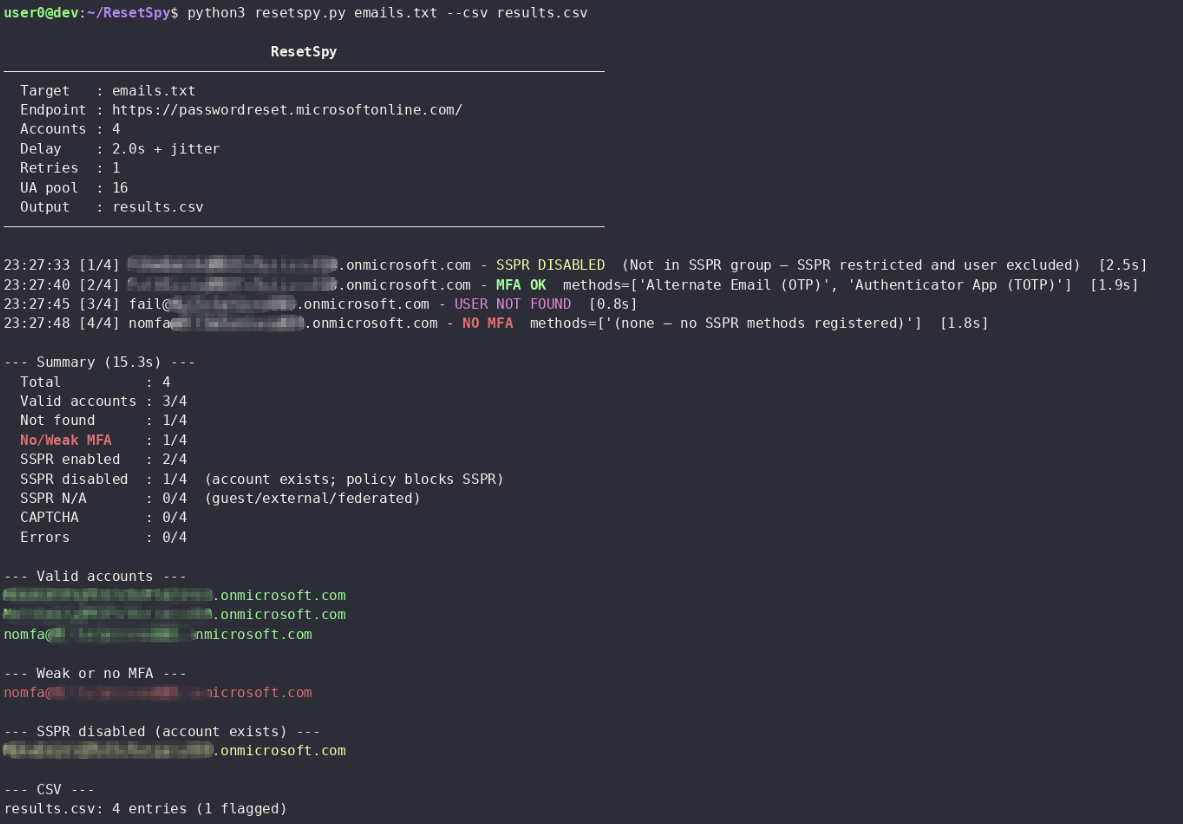 mlcsec/resetspy
Zählt Benutzerkonten und registrierte Authentifizierungsmethoden über das Microsoft Self-Service Password Reset (SSPR)-Portal auf
 0xmarik/aresius
Native HTTP/HTTPS interception proxy for penetration testers and bug bounty hunters with live request tampering, request replay, high-speed fuzzing,…
 ethan-andrews/threatintel-aggregator
Selbstgehostete Threat-Intelligence-Plattform — Feed-Aggregation, KI-Triage, MITRE-ATT&CK-Abdeckung und Sentinel-integrierte Detection-Engineering.…
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 pbxqdown/portclue
Erklären Sie, warum ein Linux-TCP-Port erreichbar sein kann oder nicht
 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
 lumoslab-innovation/openhunterai
Local-first KI-Red-Team für Web-, API- und LLM-Anwendungssicherheit. Angreiferorientierte Argumentation, evidenzbasierte Befunde und Skills für…
 xalgorix/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.