ntdlll-unhooking-collection

verschiedene ntdll-Unhooking-Techniken : Unhooking von ntdll von der Festplatte, aus KnownDlls, aus einem suspendierten Prozess, von einem…

verschiedene ntdll-Unhooking-Techniken : Unhooking von ntdll von der Festplatte, aus KnownDlls, aus einem suspendierten Prozess, von einem…

Dieses Repo enthält: einfachen Shellcode-Loader, Encoder (base64 - custom - UUID - IPv4 - MAC), Verschlüsselungsmodule (AES), Fileless-Loader…

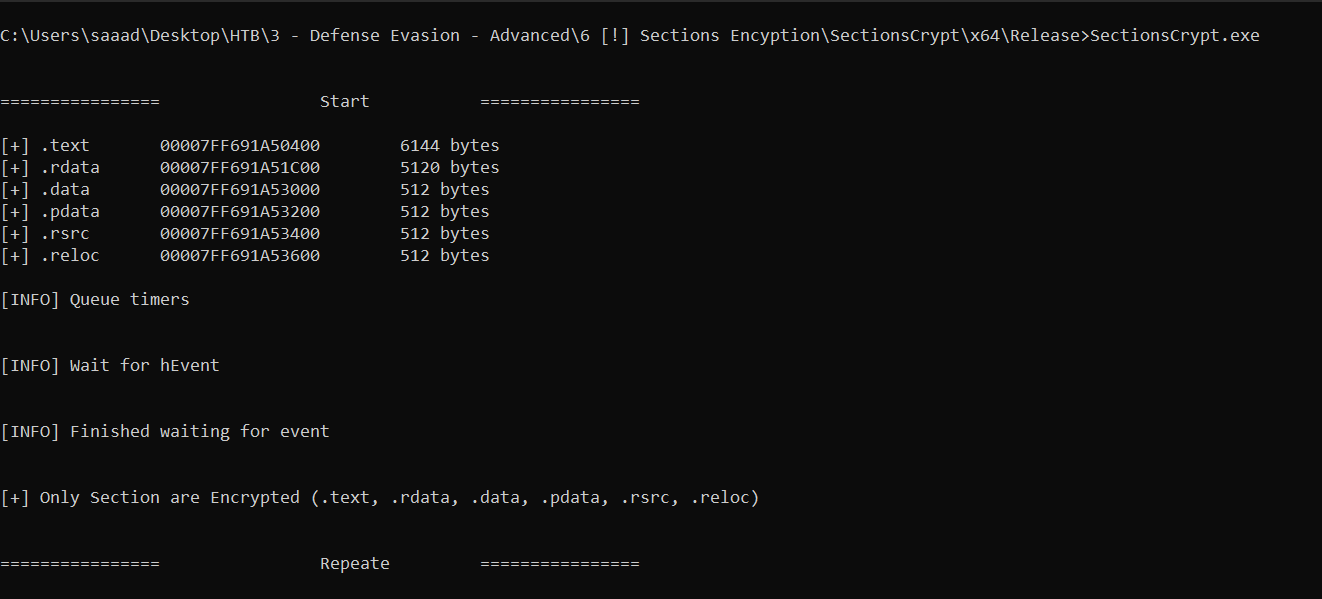
Verbesserte Version von EKKO von @5pider, die nur Image-Sektionen verschlüsselt

Socks4a-Proxy, der PIC, Websockets und statische Verschleierung auf Assembly-Ebene nutzt

Dieses Repository enthält C/C++-Snippets, die in bestimmten offensiven Szenarien nützlich sein können.

Eine Sammlung von Techniken, Beispielen und ein wenig Theorie zur manuellen Verschleierung von PowerShell-Skripten zur Umgehung von…

noch so ein Sleep-Encryption-Ding. habe für dieses hier auch den Standard-GitHub-Repo-Namen verwendet.

FireProx, geschrieben in Go

HyperDeceit ist die ultimative All-in-One-Bibliothek, die Hyper-V für Windows emuliert und Ihnen die Möglichkeit gibt, Betriebssystemaufgaben mühelos…

Ein einfacher BOF, der UDRLs freigibt

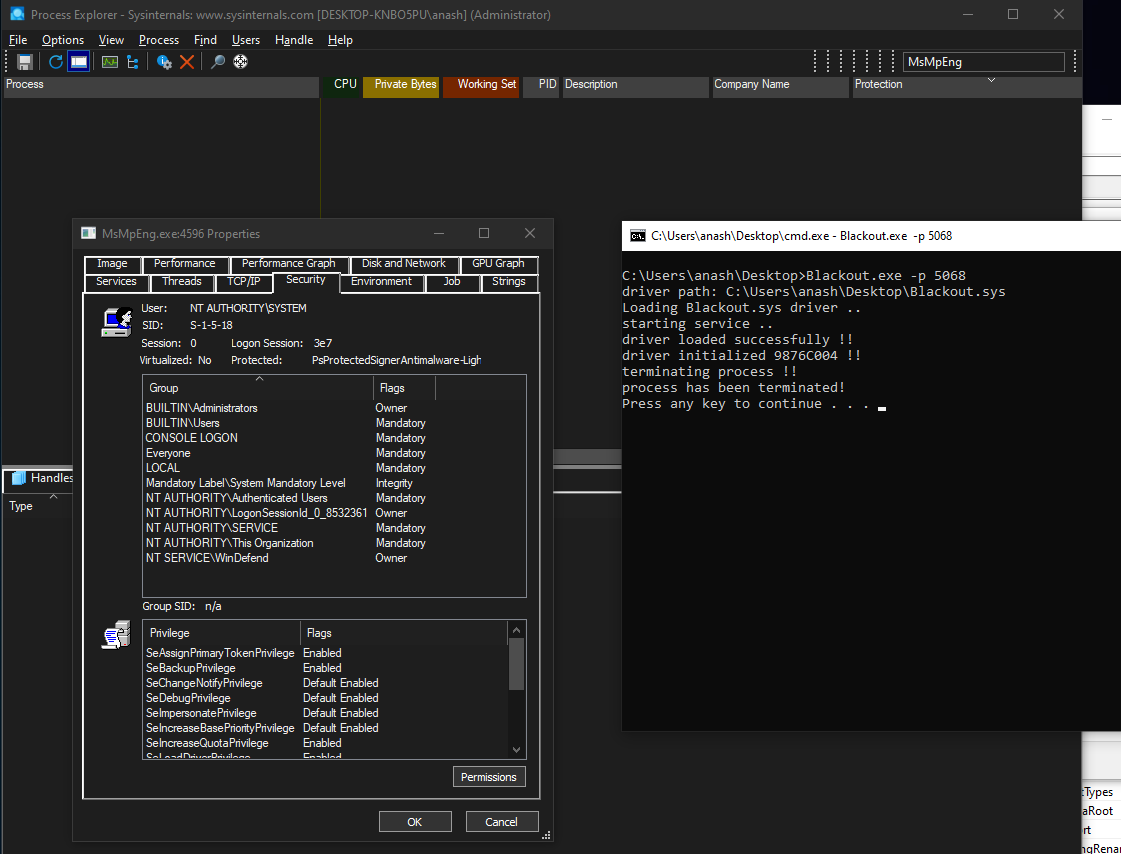
Anti-Malware-geschützte Prozesse beenden ( BYOVD )

Jetzt siehst du mich, jetzt nicht mehr.

Lehrreicher Deep Dive in macOS-App-Bundles, Plist-Dateien und das Prozessverhalten von launchd, mit Hinweisen zur offensiven Sicherheit beim…

Performing Indirect Clean Syscalls

Gezielte DNS-over-HTTPS-Malware (läuft nur einmal)

Umgehen Sie das Event Tracing for Windows (ETW) und entfernen Sie die Hooks von ntdll.

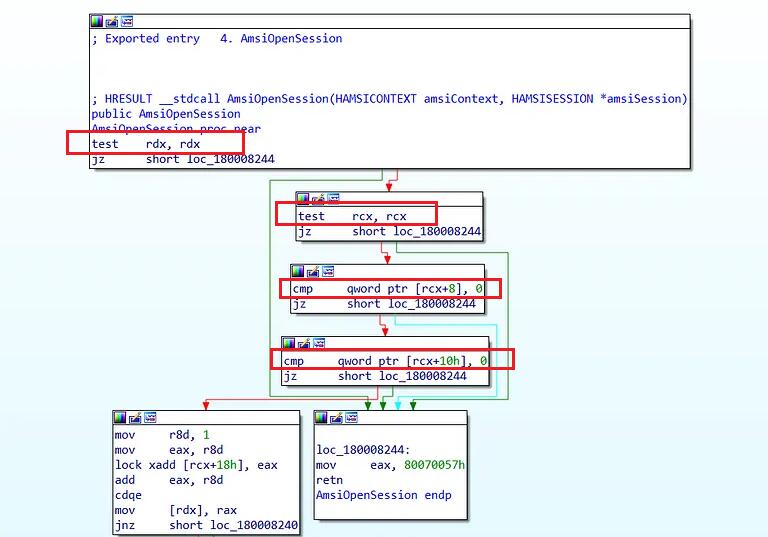
Ein Amsi-Bypass-Payload, der unter Windows 11 funktioniert