

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
WinDefenderKiller — Windows Defender Killer | Registry-basierte Deaktivierung + BYOVD-Prozessbeendigung (C++) | Kitploit

Tools/GitHubGitHub/s12cybersecurity/windefenderkiller
Privilege EscalationExploitationIDS/IPS-UmgehungPost-ExploitationRed TeamingAdversarial-Angriff
GitHubs12cybersecurity/windefenderkiller

WinDefenderKiller

Windows Defender Killer | Registry-basierte Deaktivierung + BYOVD-Prozessbeendigung (C++)

Teilen
Repository anzeigen
5497538vor 7 MonatenVon Kitploit geprüft

WinDefenderKiller

PermanentDisablefromRegistry

C++-Code zum dauerhaften Deaktivieren von Windows Defender über Registrierungsschlüssel

Einfach kompilieren und ausführen!

Und wenn ich es neu starte:
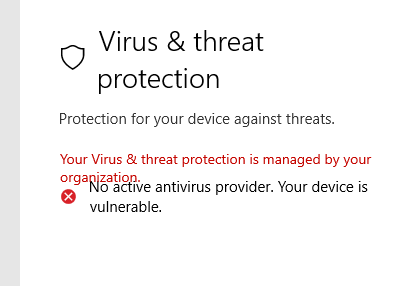
image

BYOVDWindowsDefenderKiller

Dieses Modul implementiert eine BYOVD-Technik (Bring Your Own Vulnerable Driver), um Windows Defender zu deaktivieren, indem dessen Prozesse kontinuierlich beendet werden.

Ein anfälliger signierter Treiber wird geladen, um Zugriff auf Kernel-Ebene zu erhalten, sodass das Programm wiederholt die MsMpEng.exe-Dienste in einer Schleife beenden kann.

Treiber

https://github.com/DeathShotXD/0xKern3lCrush-Foreverday-BYOVD-CVE-2026-0828/blob/main/drivers/0xhashes.md

Registry + BYOVD (CombinedWindowsDefKiller)

Dieses Repository vereint zwei separate Techniken, um einen kombinierten Ansatz zur effektiveren Deaktivierung von Windows Defender zu veranschaulichen.

Die registrierungsbasierte Methode wendet dauerhafte Konfigurationsänderungen an, wird jedoch von den meisten Antivirenlösungen, einschließlich Defender selbst, stark erkannt und blockiert. Aus diesem Grund ist die direkte Ausführung oft unzuverlässig.

Um dem entgegenzuwirken, kann zuvor die BYOVD-Technik eingesetzt werden. Durch das Laden eines anfälligen Treibers und den Erhalt von Zugriff auf Kernel-Ebene werden Defender-bezogene Prozesse kontinuierlich beendet, wodurch dessen Fähigkeit, weitere Aktionen zu erkennen oder zu blockieren, reduziert wird.

Befindet sich Defender in diesem geschwächten Zustand, kann der registrierungsbasierte Code anschließend ausgeführt werden und den Defender dauerhaft deaktivieren.

Ablauf

  • BYOVD verwenden, um Defender zur Laufzeit zu stören (Prozessbeendigungsschleife)
  • Die registrierungsbasierte Methode ohne Störungen ausführen

⚠️ Haftungsausschluss Nur für Bildungs- und Sicherheitsforschungszwecke. Nur in kontrollierten Umgebungen verwenden.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    276

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




