
 florylsk/execit
Shellcode-Dateien mit rundll32 ausführen

DLL-Shellcode-Selbstinjektor/-Runner basierend auf HWSyscalls, idealerweise zur Ausführung mit rundll32 gedacht. Kann dateilose Ausführung ermöglichen, wenn der Endpoint des Opfers Zugriff auf eine angreiferkontrollierte SMB-Freigabe hat.
rundll32.exe ExecIT.dll, HelperFunc, <path_to_file>
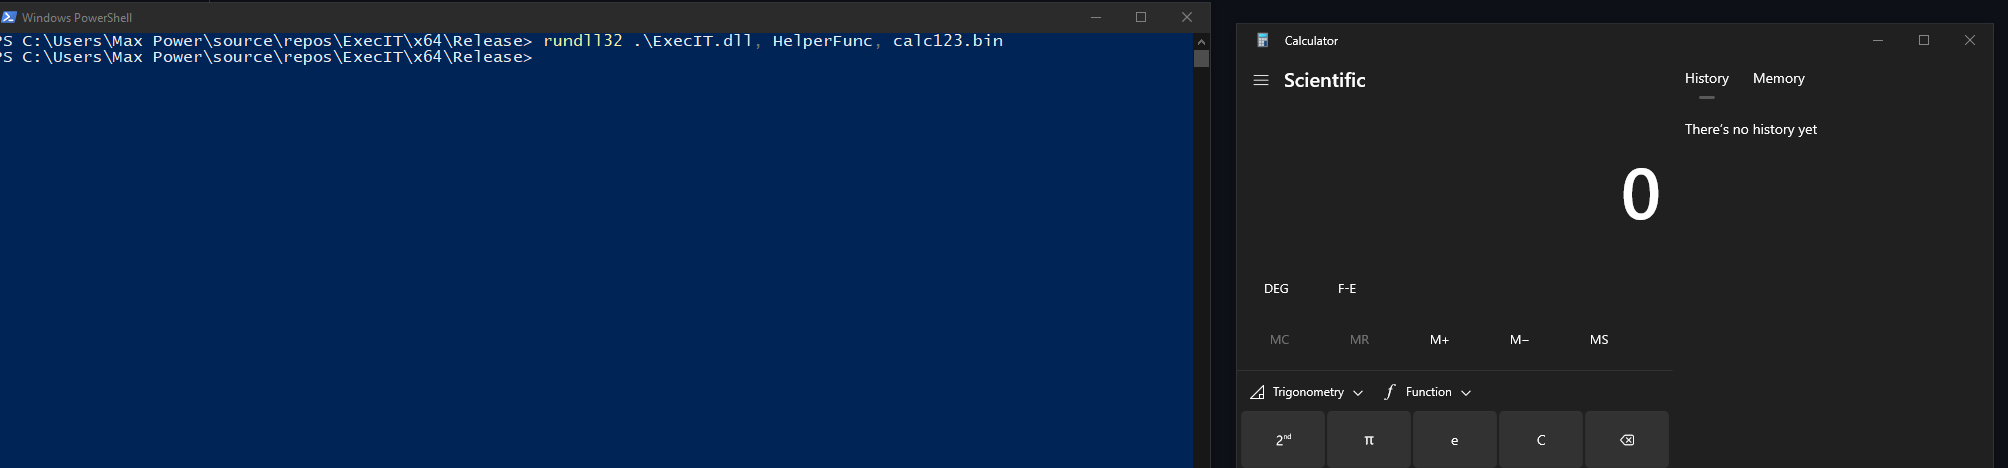
Derzeit ist es bei allen getesteten EDRs (abhängig vom Shellcode) bis zu diesem Commit vollständig unerkannt.
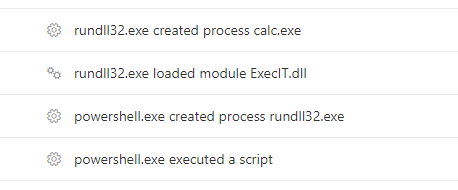
Z. B. für Defender for Endpoint EDR:
Die in diesem Repository bereitgestellten Informationen/Dateien sind ausschließlich für Bildungs- und ethische Zwecke bestimmt. Die Techniken und Werkzeuge sind für eine rechtmäßige und verantwortungsvolle Nutzung mit ausdrücklicher Zustimmung des Eigentümers des Zielsystems vorgesehen. Jegliche unbefugte oder böswillige Nutzung dieser Techniken und Werkzeuge ist strengstens untersagt und kann rechtliche Konsequenzen nach sich ziehen. Ich bin nicht verantwortlich für Schäden oder rechtliche Probleme, die aus dem Missbrauch der bereitgestellten Informationen entstehen.
