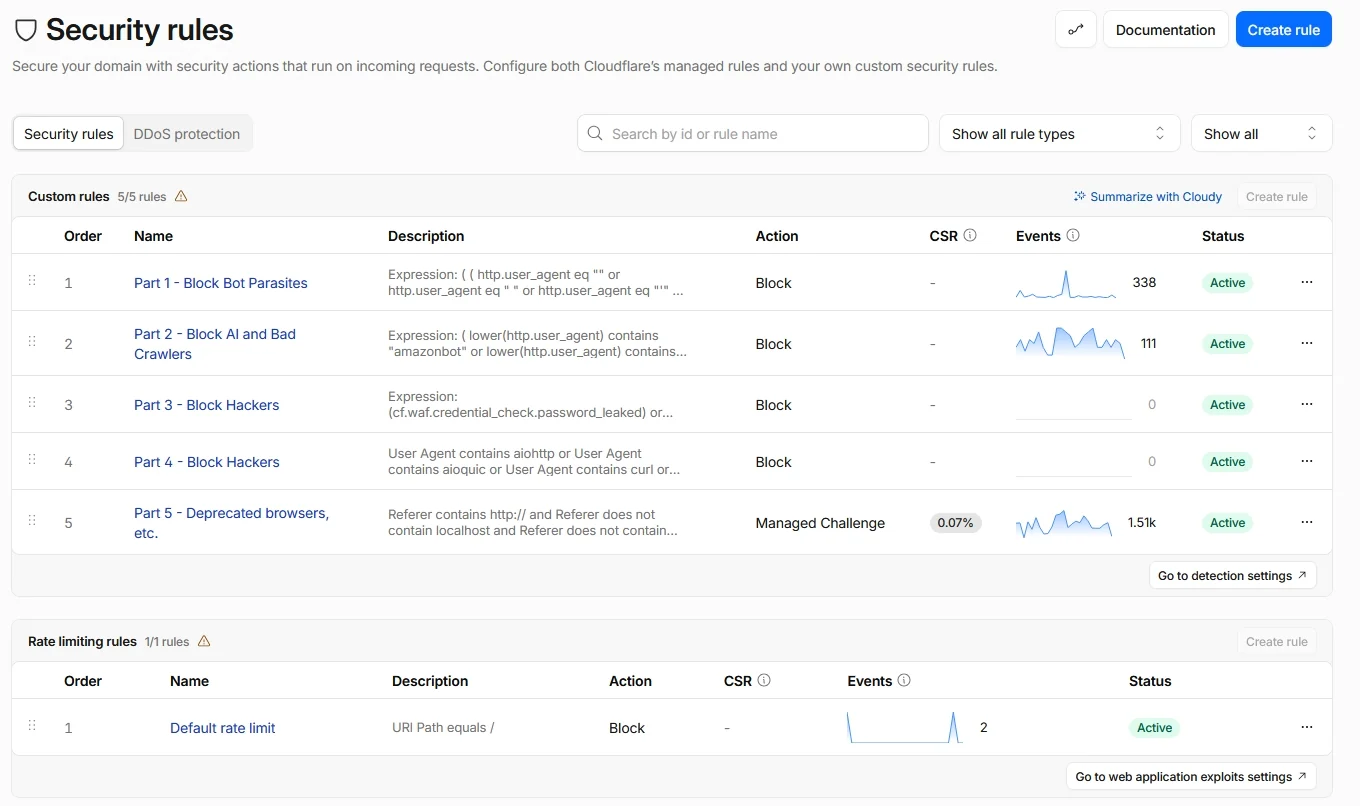

Regole di sicurezza del piano gratuito di Cloudflare (approccio Zero Trust) per piccoli siti web

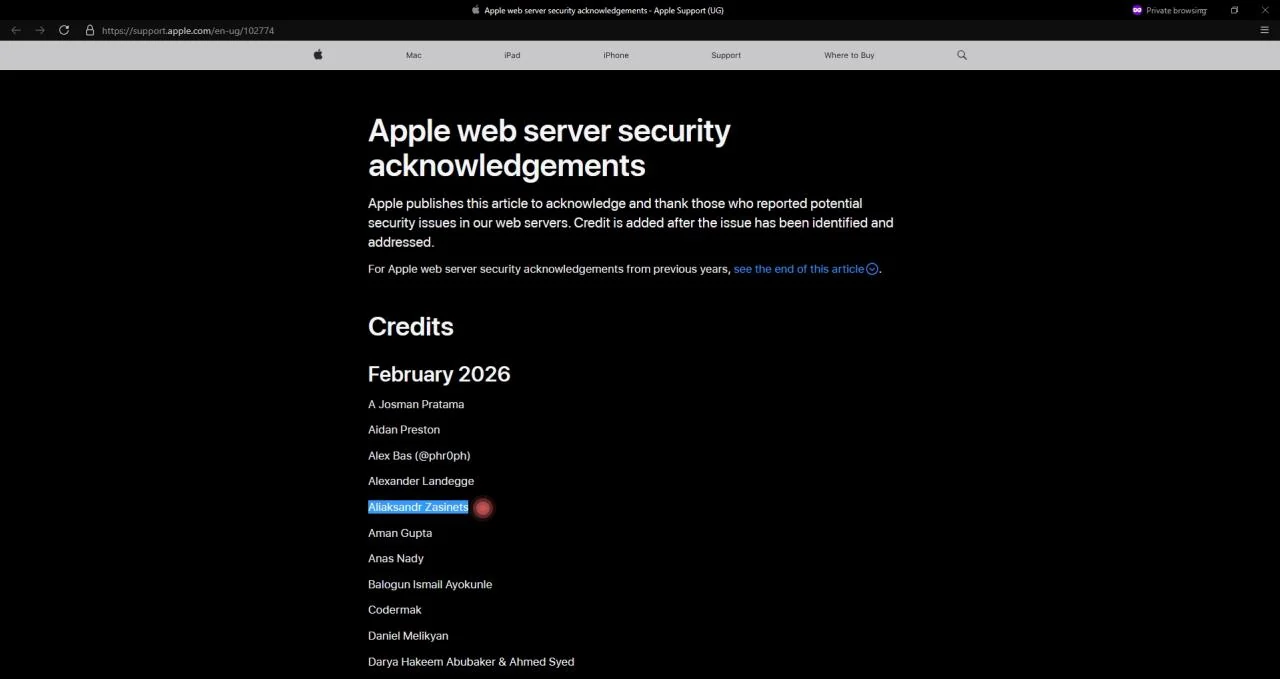
Sono Aksana (5Ksana), fondatrice del progetto open-source BitcoinArt. Mio marito, Aliaksandr (ALEX) Zasinets, si occupa di sicurezza, testing e strumenti open-source. Aliaksandr è un QA Automation Engineer, Penetration Tester e ricercatore di sicurezza open-source. Lavora sulla sicurezza dei siti web, sulla protezione Cloudflare, sulle regole WAF, sulla protezione DDoS, sugli header di sicurezza, sulla protezione dai bot e sulla protezione dagli scanner malevoli. Apple ha ringraziato Aliaksandr per aver trovato e segnalato problemi di sicurezza nei web server.
È elencato negli Apple Security Acknowledgements:
https://support.apple.com/en-ug/102774
Questo repository, cloudflare-security-art, è una guida di sicurezza gratuita per piccoli siti web, artisti, creatori e progetti self-hosted che utilizzano Cloudflare. Se questo progetto ti aiuta a proteggere il tuo sito web, ti preghiamo di sostenere il nostro lavoro open-source tramite GitHub Sponsors:
https://github.com/sponsors/buybitart
Il tuo supporto ci aiuta a testare le regole di sicurezza Cloudflare, aggiornare questa guida, scrivere esempi semplici e mantenere questo progetto gratuito. Se questo repo ti è stato utile, lascia anche una stella ⭐. Aiuta il progetto a crescere. Grazie! ❤️
Questa guida ti aiuterà a proteggere il tuo sito web utilizzando Cloudflare. Include regole firewall, protezione DDoS, header di sicurezza e impostazioni per i bot.
Include:
La mia regola Cloudflare è:
I bot AI cercano di copiare i tuoi contenuti!. Vedi Come l'AI sta rubando la tua arte e 'Furto di massa': migliaia di artisti chiedono l'annullamento dell'asta d'arte AI
"Uno dei punti principali dell'arte è dialogare con la cultura.
Anche se involontariamente, ogni opera d'arte riflette il background unico del suo creatore, plasmato da cibo, religione, musica, etica, arte visiva e altro ancora.Immagina un bambino cresciuto in isolamento, a cui vengono mostrati solo dipinti 16 ore al giorno, e punito se il suo disegno settimanale non replica quelle immagini in modo abbastanza fedele. Non sa perché disegna: si limita a imitare. Non sta creando. Non sta dialogando con l'arte.
Un computer è ancora più semplice. Non sente, non riflette, non ricorda il suono del jazz negli anni '20 o la prima volta che ha visto Warhol.
Ma un artista umano sì.
Porta con sé esperienza, emozione e intenzione. Prende in prestito dal passato, lo mescola con il presente e parla con la propria voce. Questa è arte. Questa è la differenza.Quando l'arte è solo imitazione per profitto, è vuota. Ma quando parla, conta."
Le AI fingono di essere motori di ricerca, ma non ti portano visitatori.
Alcune usano persino user agent falsi, quindi le impostazioni di base di Cloudflare potrebbero non fermarle.
Questa regola blocca tutti i bot per impostazione predefinita, e poi consente solo i bot utili che aiutano il tuo sito web a essere indicizzato.
| Passo | Descrizione |
|---|---|
| PASSO 1 – Regole Web Application Firewall (WAF) | Blocca bot, crawler, exploit e richieste malevole (Parti 1‑5). |
| PASSO 2 – Protezione DDoS L7 e Rate Limiting | Aggiunge override Layer‑7 e limiti di velocità per fermare le flood. |
| PASSO 3 – Gestione Bot | Configura le impostazioni dei bot Cloudflare per bloccare AI e bot indesiderati. |
| PASSO 4 – Header di Sicurezza | Imposta gli header HTTP consigliati per rafforzare il sito. |
[!IMPORTANT]
Si consiglia inoltre di disabilitare la funzioneBot Fight Modenella schedaSecurity.
Questa guida blocca già tutti i bot indesiderati e i crawler AI consentendo solo i bot importanti e affidabili usati per l'indicizzazione del tuo sito come:
- bing
- slurp
- duckduckbot
- cloudflare
Per questo motivo, non è necessario abilitare Bot Fight Mode poiché potrebbe interferire con questi bot consentiti e disturbare la corretta indicizzazione.
Copia queste espressioni nella tua dashboard Cloudflare per le regole WAF personalizzate.
Leggi Create a custom rule in the dashboard.
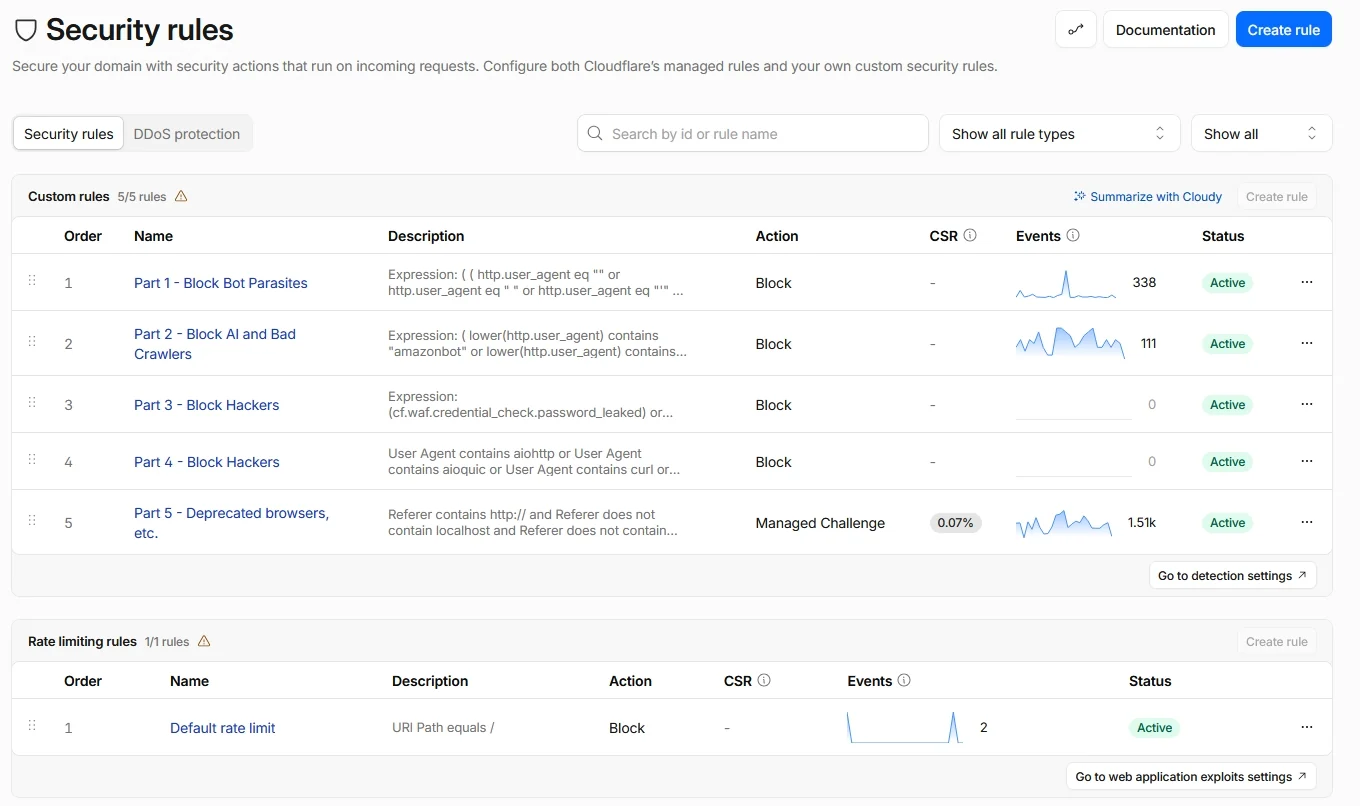
Questa regola ferma il traffico web automatizzato dannoso controllando ogni richiesta e bloccando nomi User‑Agent vuoti o strani come browser headless o scanner e traffico da determinati gruppi IP che usano "siteaudit" e header Host che hanno ":80" o ":443" e cookie Cloudflare errati e qualsiasi Cloudflare client.bot che non sia un crawler di ricerca verificato o una challenge ACME e qualsiasi richiesta HTTP/1.0 o HTTP/1.1 a meno che non richieda "/robots.txt" o provenga da un vero bot di ricerca o da un controllo ACME.
NOTA🔒 Questa regola ferma circa il 90% di tutte le minacce. Interrompe il traffico dei bot dannosi prima che raggiunga l'applicazione.
Azione: Block
(
  (
  http.user_agent eq ""
  or http.user_agent eq " "
  or http.user_agent eq "'"
  or http.request.headers["user-agent"][0] eq ""
  or lower(http.user_agent) contains "puppeteer"
  or lower(http.user_agent) contains "phantomjs"
  or lower(http.user_agent) contains "selenium"
  or lower(http.user_agent) contains "slimerjs"
  or lower(http.user_agent) contains "nightmare"
  or lower(http.user_agent) contains "casperjs"
  or lower(http.user_agent) contains "pyppeteer"
  )
  or (ip.src.asnum in {135061 23724 4808} and http.user_agent contains "siteaudit")
  or (http.host contains ":80")
  or (http.host contains ":443")
  or (
    http.cookie contains "cf_use_ob="
    and not http.cookie contains "0"
    and not http.cookie contains "80"
    and not http.cookie contains "443"
    and not cf.client.bot
  )
  or (
    cf.client.bot
    and not (
      (
        cf.verified_bot_category in {"Search Engine Crawler"}
        and (
          lower(http.user_agent) contains "google"
          or lower(http.user_agent) contains "bing"
          or lower(http.user_agent) contains "slurp"
          or lower(http.user_agent) contains "duckduckbot"
          or lower(http.user_agent) contains "cloudflare"
