cve-2026-32746-mitigation

Strumento di mitigazione automatizzata per CVE-2026-32746, che fornisce rollback atomico, supporto multi-firewall (UFW, firewalld, nftables,…

Strumento di mitigazione automatizzata per CVE-2026-32746, che fornisce rollback atomico, supporto multi-firewall (UFW, firewalld, nftables,…

Scanner sicuro per la produzione che rileva lo sfruttamento di CVE-2026-25177 (collisione Unicode SPN AD) sui controller di dominio Active Directory.…

Scanner passivo di vulnerabilità per CVE-2026-1731 — BeyondTrust RS/PRA pre-auth RCE (CVSS 9.9). Solo uso educativo e difensivo.

Strumento autorizzato dell'ECOSISTEMA CYBERDUDEBIVASH per il rilevamento di CVE-2026-23550 nel plugin WordPress Modular DS

Strumento di livello produttivo per rilevare e correggere CVE-2026-0622 (escalation dei privilegi di Ghost Admin ed esposizione della chiave master…

Scansiona i sistemi Linux per la vulnerabilità di escalation dei privilegi Polkit (CVE-2021-4034) e fornisce indicazioni di mitigazione.

Strumento completo di rilevamento delle vulnerabilità per istanze di automazione dei workflow n8n. Rileva la vulnerabilità critica CVE-2026-21858…

BPF-LSM mitigazione per CVE-2026-31431 (Copy Fail) — nega la creazione di socket AF_ALG a livello di cluster

Strumento per cercare IOC correlati a HAFNIUM: CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065

# Fork di OpenCode con sicurezza irrobustita - Corregge CVE-2026-22812 (CVSS 8.8 RCE) che il progetto upstream rifiuta di patchare

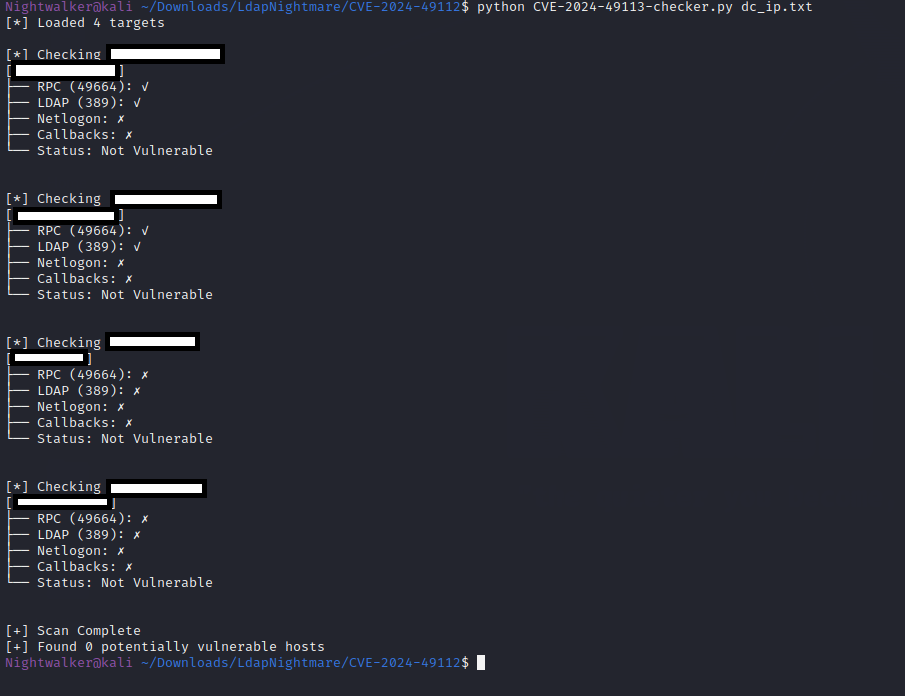
Verifica se un sistema è potenzialmente vulnerabile a CVE-2024-49113 (LDAP Nightmare) testando la connettività RPC, le porte LDAP, il servizio…

Scansiona progetti Angular per vulnerabilità XSS negli elementi SVG e binding non sicuri, generando un report delle vulnerabilità con numeri di riga…

Rilevamento statico di librerie log4j vulnerabili su server Windows, membri di un dominio AD.

Analisi dettagliata di CVE-2026-21510, un bypass della funzionalità di sicurezza di Windows Shell che consente l'esecuzione silenziosa di codice…

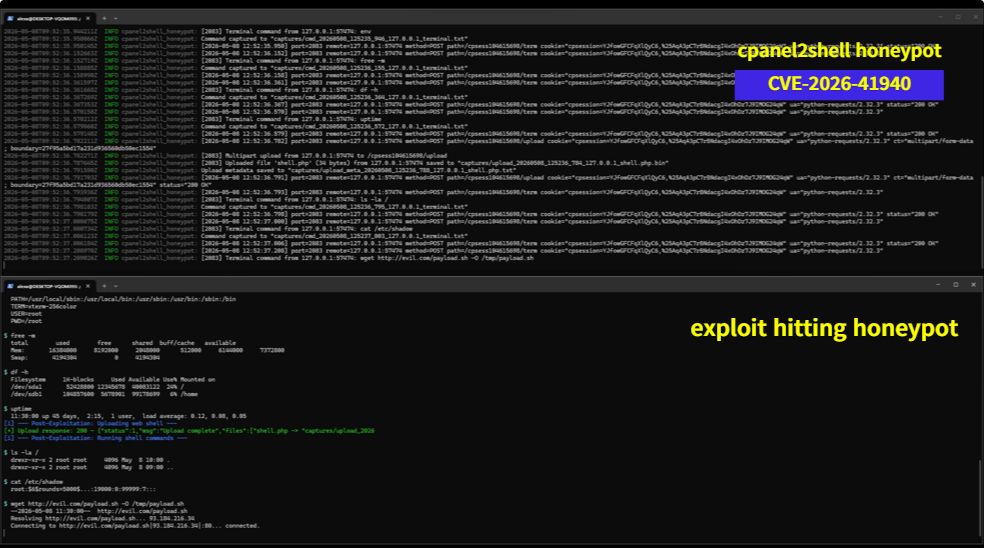
Un honeypot in Rust che simula un'istanza vulnerabile di cPanel/WHM per CVE-2026-41940

# Scanner Cisco SD-WAN per Esposizione e Potenziali Vulnerabilità (Fingerprinting Passivo) 2026

Fleet-scale CVE-2026-31431 audit e remediation orchestrator per host Linux tramite SSH, con verifica rigorosa delle host key e reporting…

Uno script per cercare, fare scraping e scansionare i file affetti da Apache Log4j CVE-2021-44228 utilizzando Google dorks