gh-repo-clone-marklindsey11--CVE-2021-44228_scanner-Applications-that-are-vulnerable-to-the-log4j-CV

Scansiona le applicazioni per la vulnerabilità Log4Shell (CVE-2021-44228) per identificare i sistemi a rischio di esecuzione remota di codice.

Scansiona le applicazioni per la vulnerabilità Log4Shell (CVE-2021-44228) per identificare i sistemi a rischio di esecuzione remota di codice.

Uno scanner di vulnerabilità Log4j viene utilizzato per identificare le CVE-2021-44228 e CVE_2021_45046

Toolkit di rilevamento e analisi per la CVE-2026-31431 LPE su Linux, che fornisce scanner in Python e PowerShell, regole YARA e analisi forense per…

Script di rilevamento per CVE-2026-31431 (Copy Fail) che verifica la versione del kernel, la presenza di patch, le configurazioni del kernel, la…

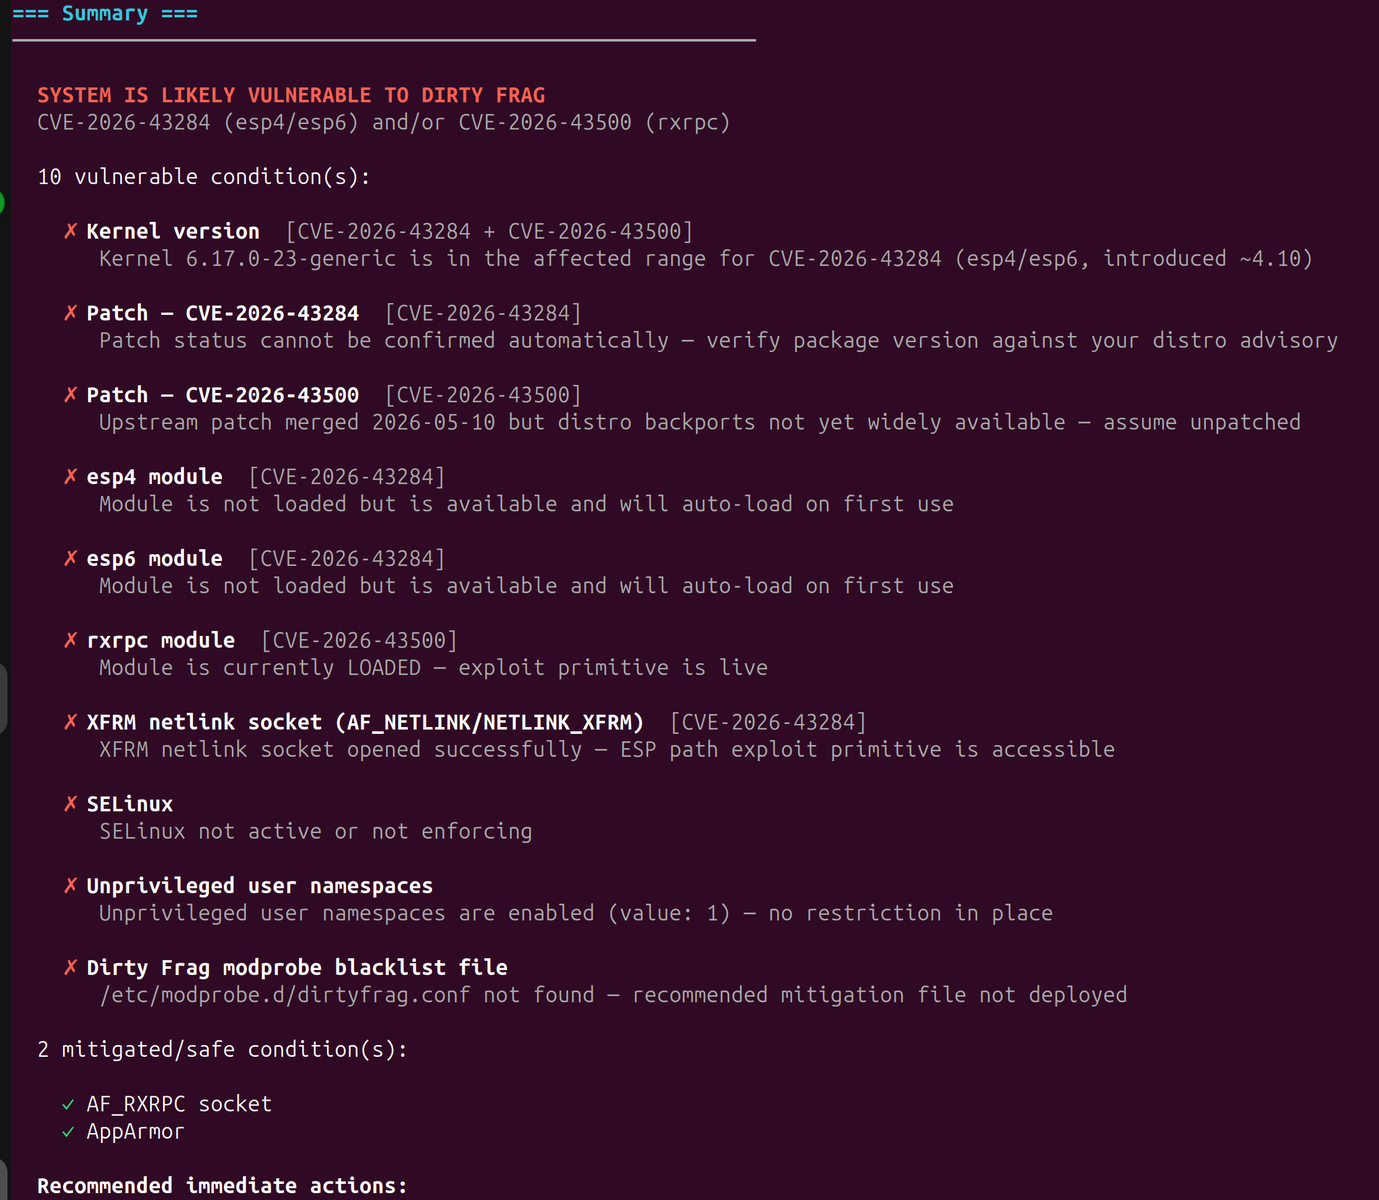
CVE-2026-43284/CVE-2026-43500 'DirtyFrag' Script di rilevamento di patch benigni e mitigazioni

# Scanner di Sicurezza per File Python Wheel — analizza i file .whl per problemi di sicurezza prima dell'installazione. Rileva path traversal…

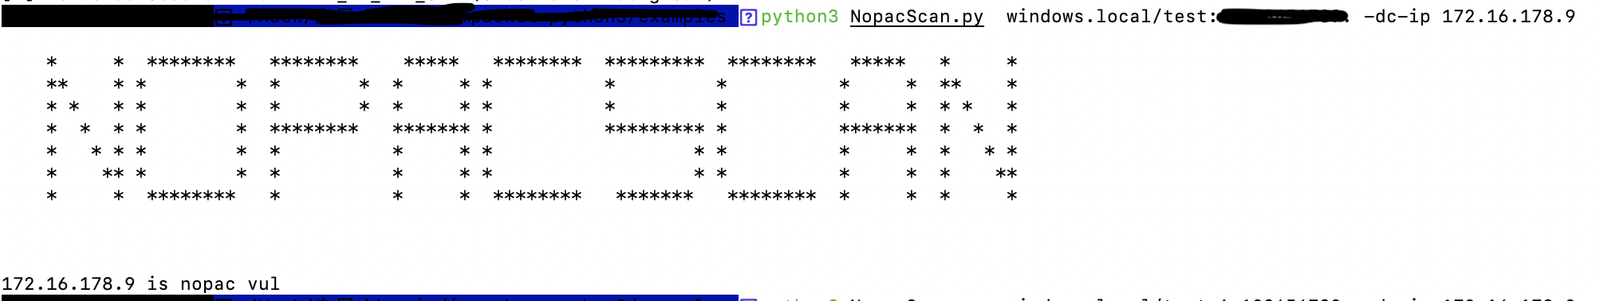
Scansiona i controller di dominio Active Directory per CVE-2021-42287 e CVE-2021-42278 interrogando il DNS per tutti i DC e analizzando le strutture…

Kit di rilevamento, mitigazione e IOC per Copy Fail CVE-2026-31431, escalation dei privilegi della cache delle pagine del kernel Linux

Un repository di test minimale per la funzionalità di auto-merge, che fa riferimento a una variante CVE.

Questo script Pwsh esegue scansioni AppScan Standard contro un elenco di siti web (URLs.txt) verificando la vulnerabilità Log4J (CVE-2021-44228).

Tutte le fasi di esplorazione della CVE-2021-4034 di polkit utilizzando codeql

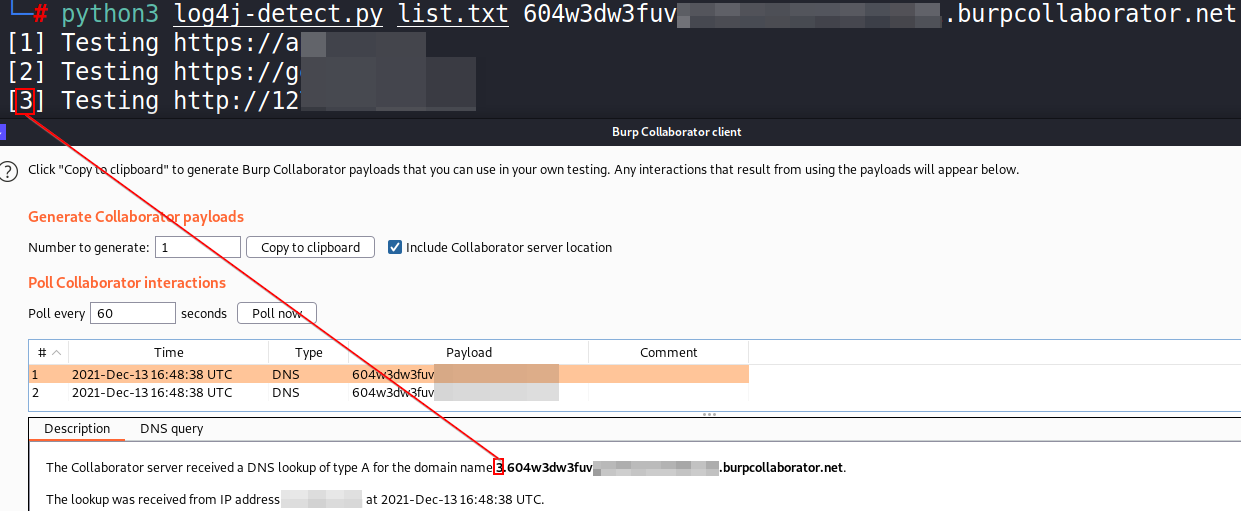
Scanner multithread in Python che rileva Log4Shell (CVE-2021-44228) inviando richieste HTTP appositamente costruite con payload JNDI e monitorando i…

Controllo in sola lettura per CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) vulnerabilità local-root del kernel Linux

Scanner CVE locale per OpenClaw che confronta le versioni con oltre 522 vulnerabilità note, mostra le CVE recenti ad alta gravità e consiglia gli…

Audita i cluster AWS ElastiCache Redis/Valkey per l'esposizione di rete, verificando VPC, subnet e rotte di internet gateway su più account e regioni.

Passive scanner per host Linux che classifica l'esposizione a CVE-2026-31431 tramite versione del kernel, changelog della distribuzione, stato dei…

Mitigazione Docker per CVE-2026-31431 ('Copy Fail'). Include anche template Kubernetes.

Strumento di mitigazione automatizzata per CVE-2026-32746, che fornisce rollback atomico, supporto multi-firewall (UFW, firewalld, nftables,…