Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/barrersoftware/opencode-secure
Analisi delle VulnerabilitàAnalisi del CodiceDevSecOpsSicurezza della Supply Chain
GitHubbarrersoftware/opencode-secure

opencode-secure

# Fork di OpenCode con sicurezza irrobustita - Corregge CVE-2026-22812 (CVSS 8.8 RCE) che il progetto upstream rifiuta di patchare

Vedi RepositorySito web
65810 mesi faNon ancora revisionato
Condividi

OpenCode logo

L'agente di codifica AI open source.
Discord npm Build status

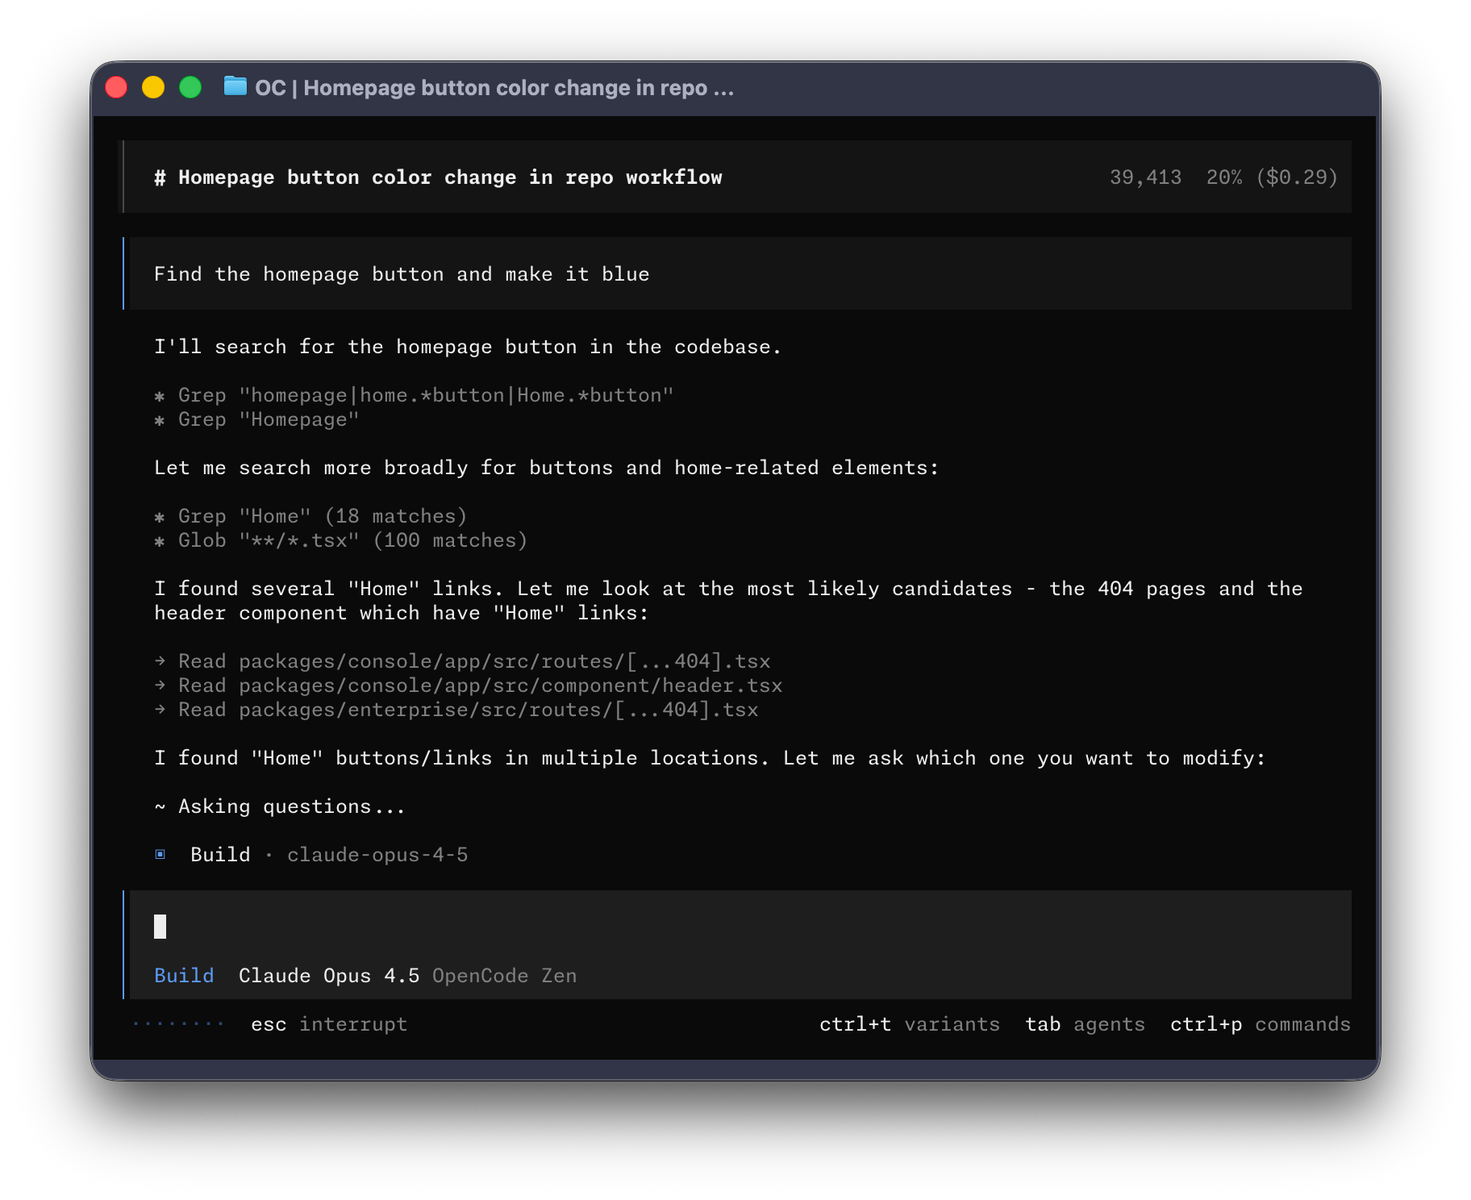
OpenCode Terminal UI


Installazione

# YOLO
curl -fsSL https://opencode.ai/install | bash

# Gestori di pacchetti
npm i -g opencode-ai@latest        # oppure bun/pnpm/yarn
scoop install opencode             # Windows
choco install opencode             # Windows
brew install anomalyco/tap/opencode # macOS e Linux (consigliato, sempre aggiornato)
brew install opencode              # macOS e Linux (formula brew ufficiale, aggiornata meno spesso)
paru -S opencode-bin               # Arch Linux
mise use -g opencode               # Qualsiasi sistema operativo
nix run nixpkgs#opencode           # oppure github:anomalyco/opencode per l'ultimo ramo di sviluppo

[!TIP] Rimuovi le versioni precedenti alla 0.1.x prima di installare.

App Desktop (BETA)

OpenCode è disponibile anche come applicazione desktop. Scaricala direttamente dalla pagina delle release o da opencode.ai/download.

PiattaformaDownload
macOS (Apple Silicon)opencode-desktop-darwin-aarch64.dmg
macOS (Intel)opencode-desktop-darwin-x64.dmg
Windowsopencode-desktop-windows-x64.exe
Linux.deb, .rpm o AppImage
# macOS (Homebrew)
brew install --cask opencode-desktop
# Windows (Scoop)
scoop bucket add extras; scoop install extras/opencode-desktop

Directory di installazione

Lo script di installazione rispetta il seguente ordine di priorità per il percorso di installazione:

  1. $OPENCODE_INSTALL_DIR - Directory di installazione personalizzata
  2. $XDG_BIN_DIR - Percorso conforme alla XDG Base Directory Specification
  3. $HOME/bin - Directory binaria utente standard (se esiste o può essere creata)
  4. $HOME/.opencode/bin - Fallback predefinito
# Esempi
OPENCODE_INSTALL_DIR=/usr/local/bin curl -fsSL https://opencode.ai/install | bash
XDG_BIN_DIR=$HOME/.local/bin curl -fsSL https://opencode.ai/install | bash

Agenti

OpenCode include due agenti integrati tra cui puoi passare con il tasto Tab.

  • build - Agente predefinito con accesso completo per il lavoro di sviluppo
  • plan - Agente di sola lettura per analisi ed esplorazione del codice
    • Nega le modifiche ai file per impostazione predefinita
    • Chiede il permesso prima di eseguire comandi bash
    • Ideale per esplorare codebase sconosciute o pianificare modifiche

Inoltre, è incluso un sotto-agente generale per ricerche complesse e attività multi-fase. Viene utilizzato internamente e può essere richiamato usando @general nei messaggi.

Scopri di più sugli agenti.

Documentazione

Per maggiori informazioni su come configurare OpenCode vai alla nostra documentazione.

Contribuire

Se sei interessato a contribuire a OpenCode, leggi la nostra documentazione sui contributi prima di inviare una pull request.

Costruire su OpenCode

Se stai lavorando a un progetto correlato a OpenCode che usa "opencode" come parte del suo nome; ad esempio, "opencode-dashboard" o "opencode-mobile", aggiungi una nota al tuo README per chiarire che non è stato creato dal team di OpenCode e che non è affiliato a noi in alcun modo.

FAQ

In cosa differisce da Claude Code?

È molto simile a Claude Code in termini di capacità. Ecco le differenze principali:

  • 100% open source
  • Non legato a nessun provider. Anche se consigliamo i modelli che forniamo tramite OpenCode Zen; OpenCode può essere usato con Claude, OpenAI, Google o anche modelli locali. Man mano che i modelli si evolvono, le differenze tra loro si ridurranno e i prezzi diminuiranno, quindi essere indipendenti dal provider è importante.
  • Supporto LSP integrato
  • Un focus sulla TUI. OpenCode è creato da utenti di neovim e dai creatori di terminal.shop; spingeremo i limiti di ciò che è possibile nel terminale.
  • Un'architettura client/server. Questo, ad esempio, consente a OpenCode di girare sul tuo computer mentre puoi controllarlo da remoto tramite un'app mobile. Ciò significa che il frontend TUI è solo uno dei possibili client.

Unisciti alla nostra community Discord | X.com

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →