

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
NoPacScan — Scansiona i controller di dominio Active Directory per CVE-2021-42287 e CVE-2021-42278 interrogando il DNS per tutti i DC e analizzando le strutture PAC per il tipo 0x10, migliorando l'accuratezza del rilevamento rispetto ai metodi LDAP/SAMR. | Kitploit
Strumenti/GitHubGitHub/knightswd/nopacscan
Scanner di VulnerabilitàExploitSicurezza di RetePenetration TestingAutenticazione
GitHubknightswd/nopacscan

NoPacScan

Scansiona i controller di dominio Active Directory per CVE-2021-42287 e CVE-2021-42278 interrogando il DNS per tutti i DC e analizzando le strutture PAC per il tipo 0x10, migliorando l'accuratezza del rilevamento rispetto ai metodi LDAP/SAMR.

Vedi Repository
8714384 anni faRevisionato da Kitploit
Condividi

NoPacScan

NoPacScan è uno scanner per CVE-2021-42287/CVE-2021-42278, scansiona più controller di dominio rispetto allo script originale ed è più accurato. Scansiona i DC tramite ricerca DNS _msdcs.aaa.com, che è migliore di LDAP e SAMR, e scansiona automaticamente tutti i DC trovati. Se usi LDAP o SAMR, potresti perdere alcuni DC rimossi dal DC primario. Per maggiore accuratezza, scansiona il PAC dove il tipo è uguale a 0x10, che è la posizione principale della patch Microsoft per questa vulnerabilità.

Nopac漏洞扫描器,相比其他扫描器能更加精确的扫描更多的DC,通过dns查询_msdcs.aaa.com来获取所有的域控制器(相比其他脚本的LDAP获取SAMR协议,通过dns查询能找到那些已经脱域但未在dns中注销的DC)。然后自动扫描所有获取到的DC。漏洞扫描的方式主要是通过获取到解密的PAC文件并查找其中是否有类型为0x10的结构体。(微软打补丁的主要位置)

Installazione

Python3.5+impacket

  • pip install aiodns

Utilizzo

usage: NopacScan.py [-h] [-debug] [-hashes LMHASH:NTHASH] [-dc-ip ip address] [-dns-ip dns ip address] [-dns-port dns port] credentials

positional arguments:
  credentials           domain/username[:password]

optional arguments:
  -h, --help            show this help message and exit
  -debug                Turn DEBUG output ON

authentication:
  -hashes LMHASH:NTHASH
                        NTLM hashes, format is LMHASH:NTHASH
  -dc-ip ip address     IP Address of the domain controller.
  -dns-ip dns ip address
                        Dns search Ip(default is DC-IP)
  -dns-port dns port    Dns search port (default is 53) scan with 

Scansione

python3 NopacScan.py windows.local/test:aaaa -dc-ip 172.16.178.9

scansiona con un dc-ip (con questo ip del DC, troverà più DC tramite ricerca DNS e scansionerà automaticamente gli altri DC); se hai un ip DNS, puoi aggiungerlo con -dns-ip.

通过dc-ip传入域控地址后,将默认通过DC的dns服务器来进行dns查询,并自动扫描所有查询到的DC。
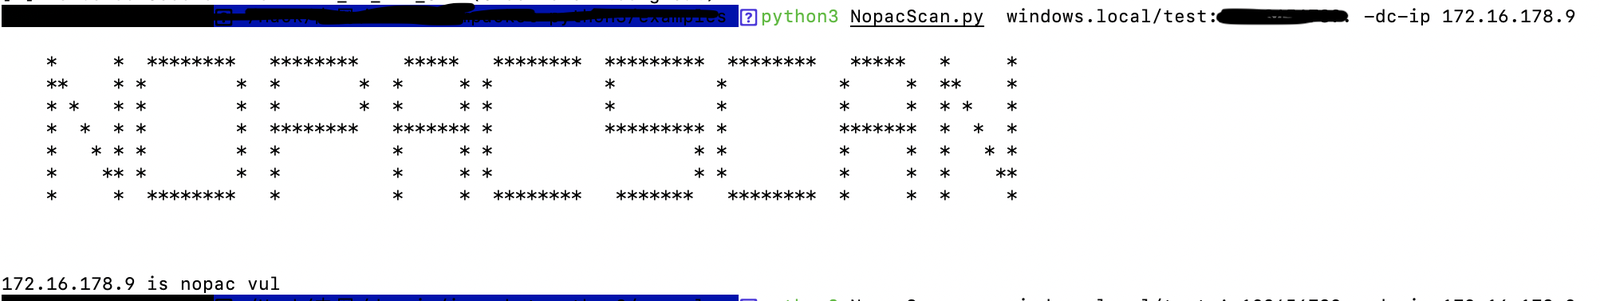
image-20220215180717215

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    260

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






