
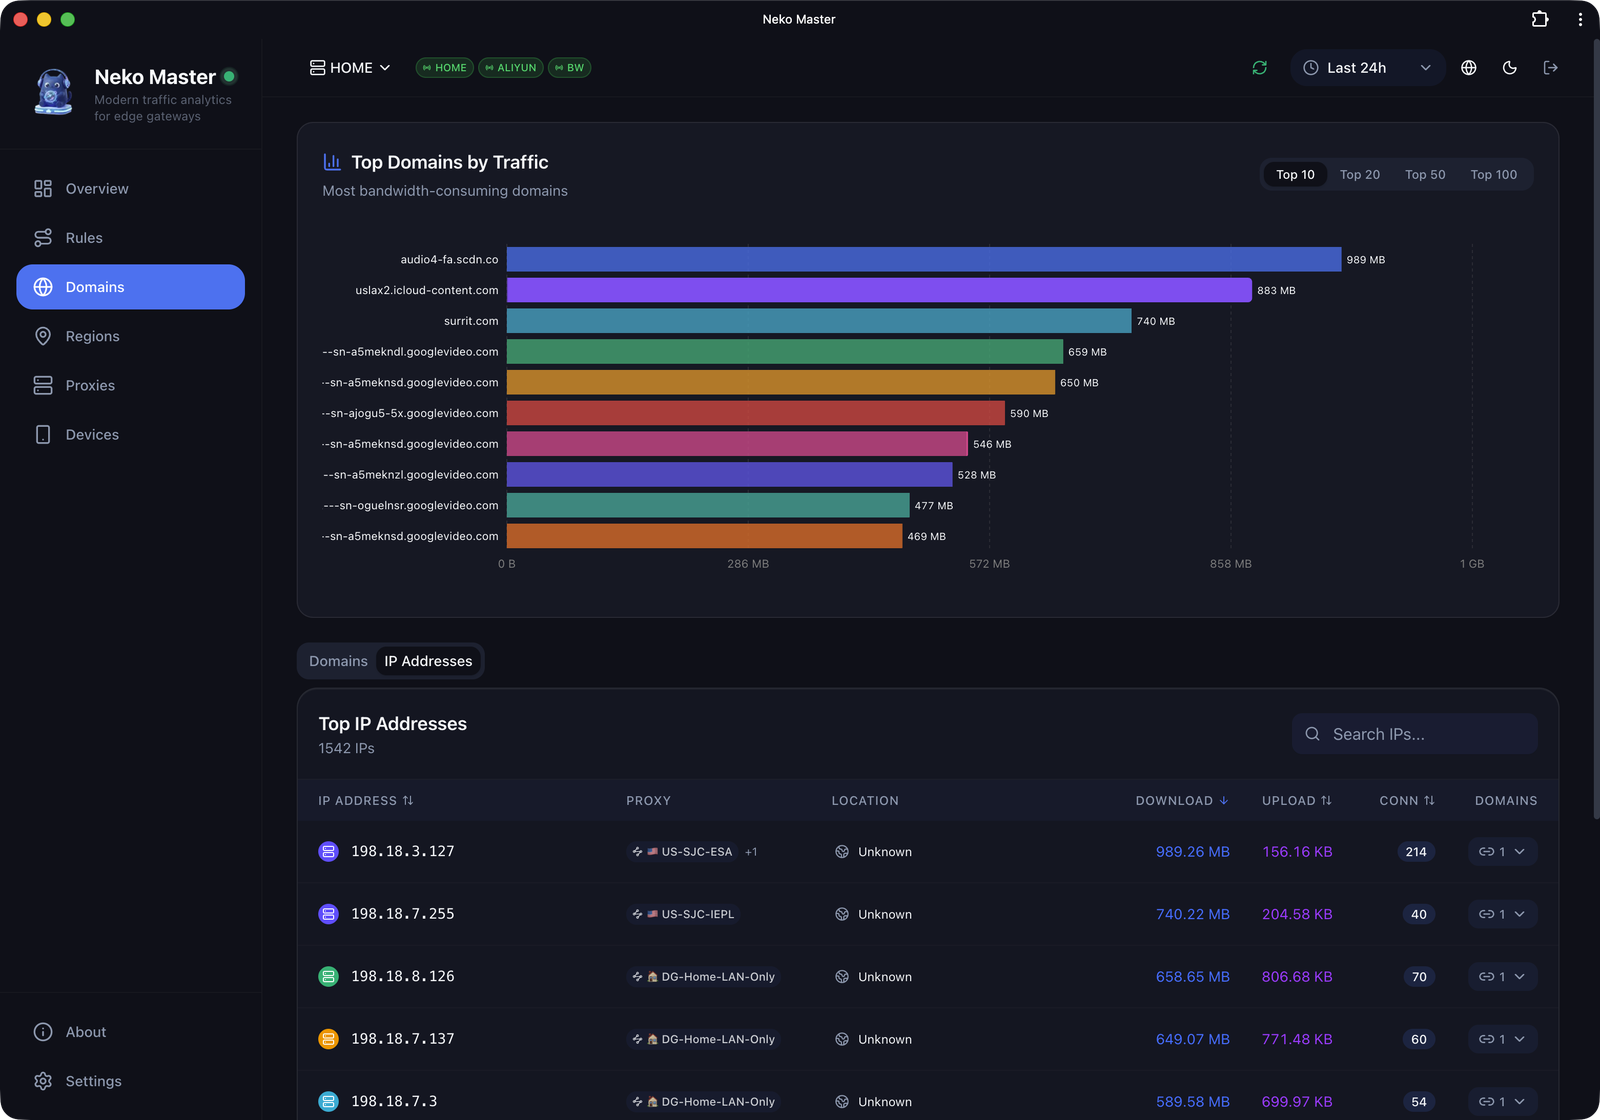
neko-master
 foru17/neko-master
Una dashboard moderna ed elegante per la visualizzazione e l'analisi del traffico di rete.
network-mappinginformation-gatheringnetwork-security+3
4.2k
foru17/neko-masterUna dashboard moderna ed elegante per la visualizzazione e l'analisi del traffico di rete.
 ekitji/siem
Query SIEM curate e tecniche per l'individuazione offensiva dell'escalation di privilegi su Windows, ACL mal configurate, servizi, attività…
 trustedsec/rage
Formato NDJSON di grafo di attacco neutrale rispetto al fornitore con tassonomia di nodi/archi, mappature AWS/GCP/Azure, regole di derivazione e un…
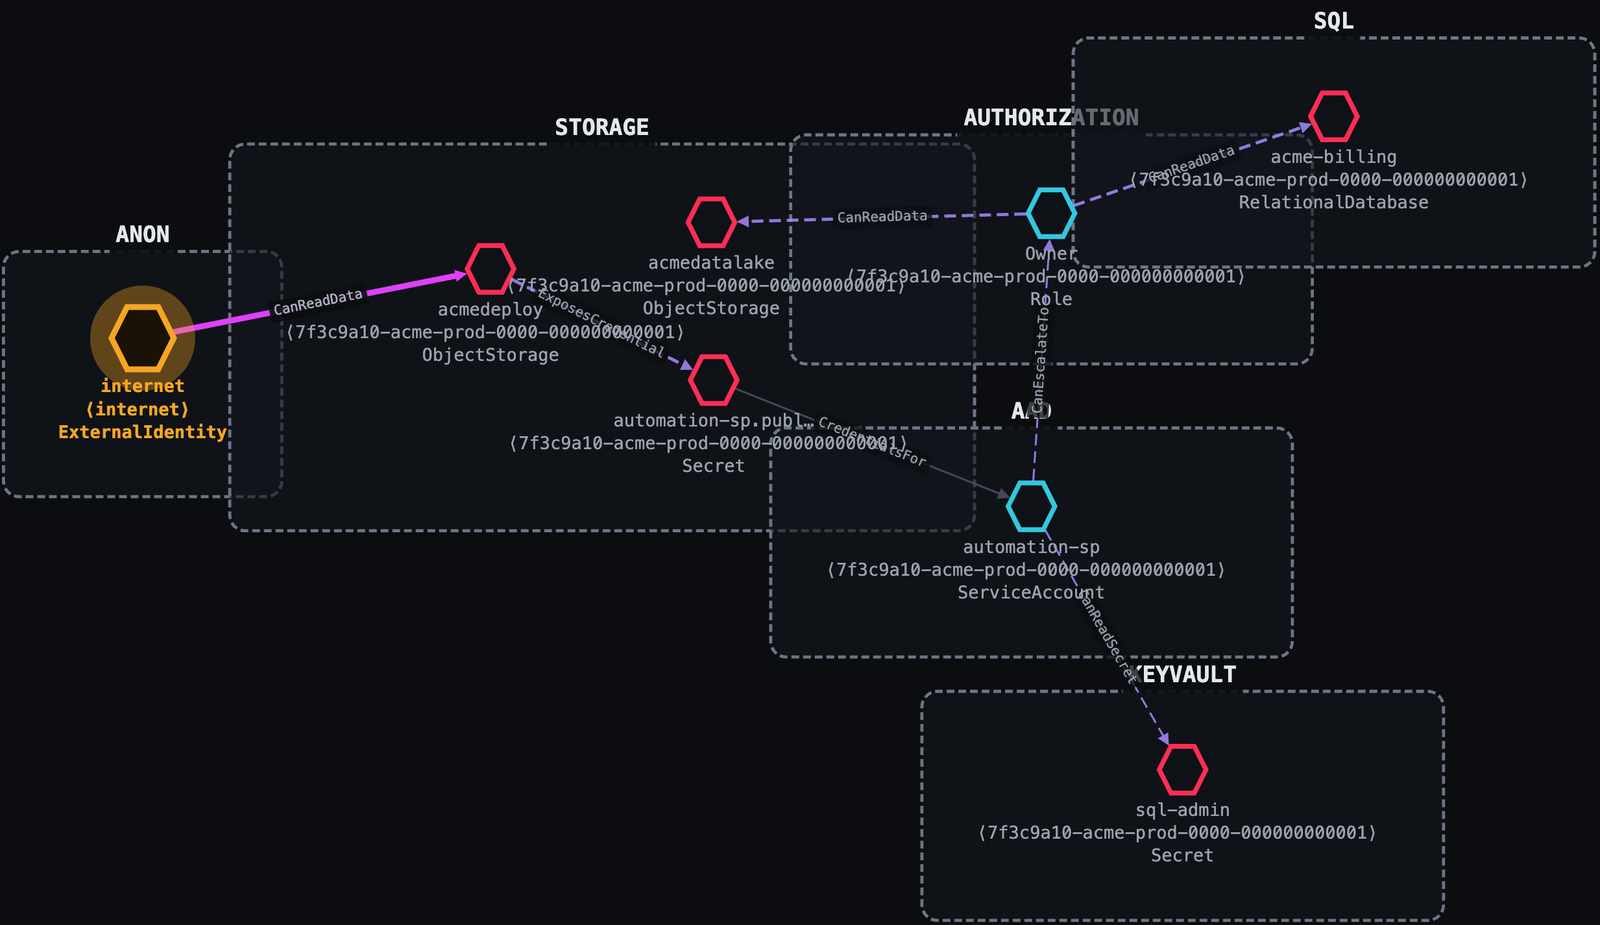 ustayready/thunderstorm
Un motore di raccolta e derivazione. Mappa il tuo ambiente, valuta i permessi effettivi e la fiducia, e scrive un grafo di attacco completo come…
 vighnesh91/ipaforge
CLI Python senza dipendenze per estrarre, ispezionare, modificare e ricostruire archivi .ipa di iOS, convertendo plist e stringhe in XML preservando…
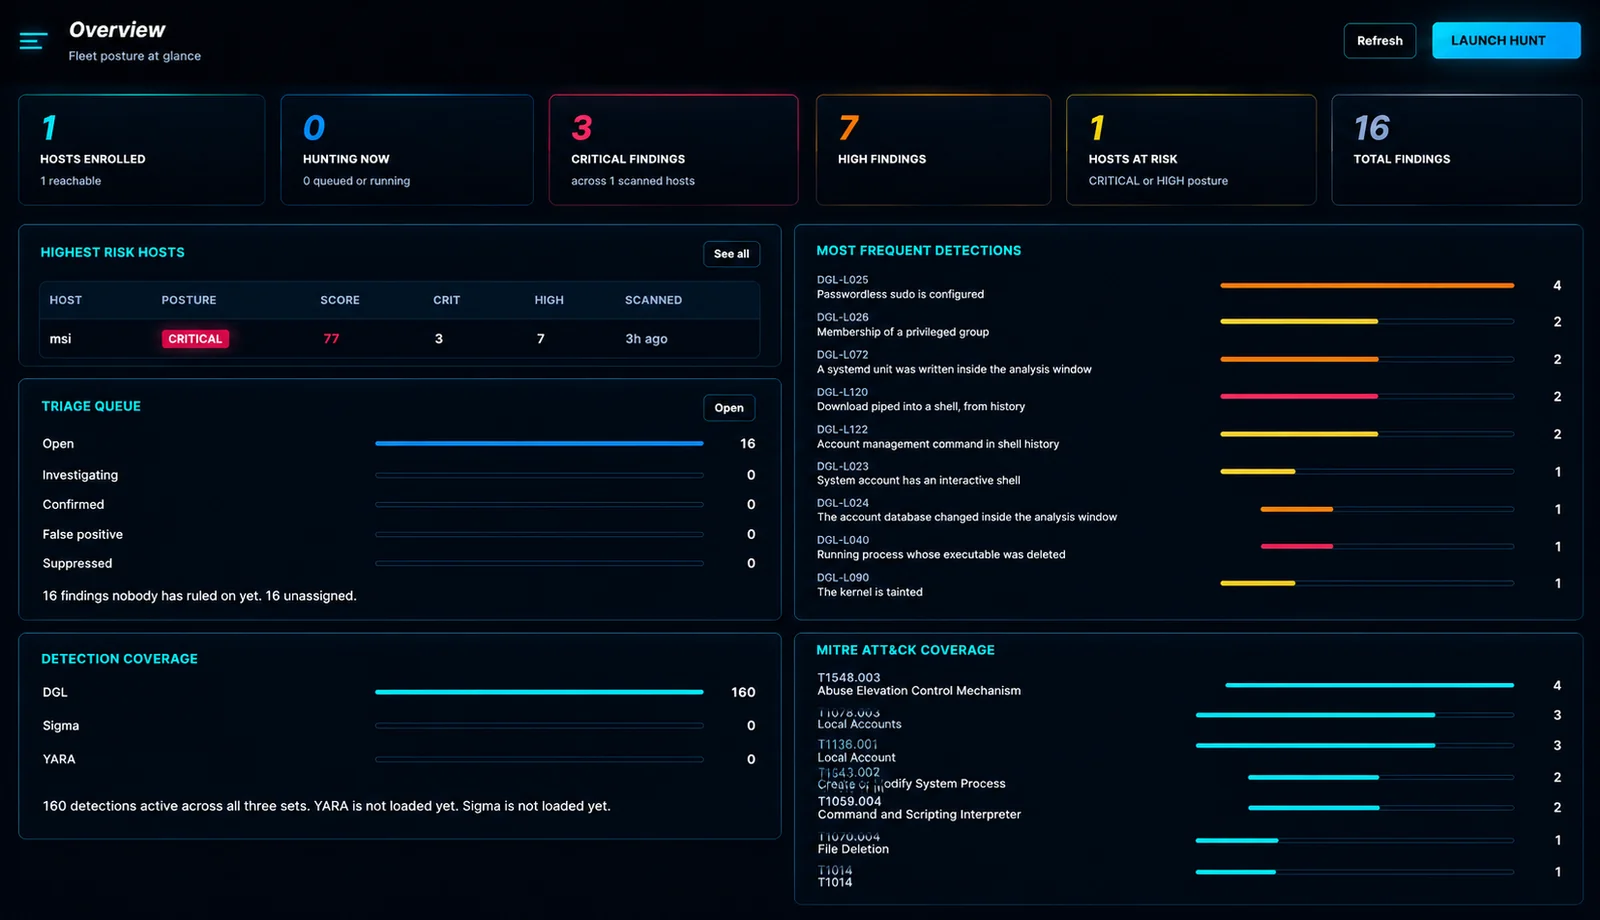 douglas-042/douglas-042-hq
Console centrale per i collector di Douglas-042 HEADQUARTERS. Analizza una flotta, correla i risultati tra gli host e gestisce i feed IOC e la…
 openbreach/canop
CLI di analisi statica che scansiona il codice generato dall'IA alla ricerca di vulnerabilità come SQL injection, reflection non sicura e segreti…
 philippeabraxas-jpg/responsible-alliance-protocol
La sicurezza non può essere un'istruzione in un prompt. TBP fornisce un confine esterno a livello di esecuzione per agenti autonomi, applicando…
 kulikov0/whitelist-bypass
Tunneling di dati su webrtc per aggirare la censura
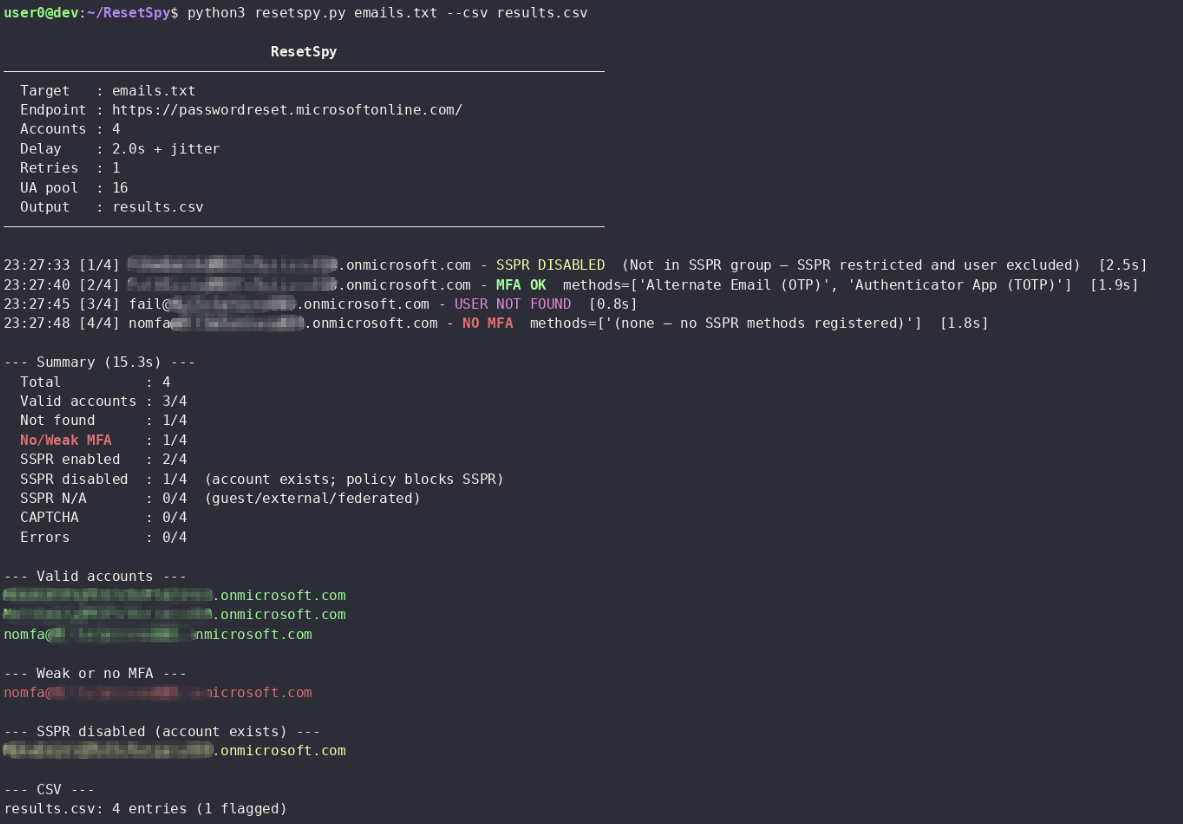 mlcsec/resetspy
Enumera gli account utente e i metodi di autenticazione registrati tramite il portale Microsoft Self-Service Password Reset (SSPR)
 clickswave/limeyard
Laboratorio Docker deliberatamente vulnerabile con un'infrastruttura DNS instradabile e chiavi di risposta leggibili da macchina per ogni target,…
 0xmarik/aresius
Proxy di intercettazione HTTP/HTTPS nativo per penetration tester e bug bounty hunter con manomissione delle richieste in tempo reale, replay delle…
 anonmoty/xxstrike
Scanner XSS basato su XSStrike con funzionalità personalizzate. Rileva vulnerabilità XSS nelle applicazioni web.
 binzhwang/actguard
Difesa di auditing delle azioni pre-esecuzione che rileva e maschera l'iniezione indiretta di prompt negli agenti LLM che utilizzano strumenti,…
 idov31/silverseal
Framework di post-exploitation per Linux con un bootkit UEFI che carica in modo persistente e stealth un rootkit come modulo kernel basato su Rust…
 ethan-andrews/threatintel-aggregator
Piattaforma di threat intelligence self-hosted — aggregazione di feed, triage con AI, copertura MITRE ATT&CK e detection engineering integrata con…
 bombinisecurity/bombini
Agente di monitoraggio della sicurezza e sandboxing eBPF basato su Aya
 whispergate/msteams
Profilo C2 Mythic che incanala il traffico dell'agente attraverso i canali di Microsoft Teams utilizzando l'API Microsoft Graph, con crittografia…