
pki-toolbox
 youkyi/pki-toolbox
Client-side PKI toolbox that decodes X.509, CSR, chain, CRL, PKCS#7 and PKCS#12 artifacts, views ASN.1, converts formats, and generates self-signed…
defensive-toolsstatic-analysisencryption-decryption-tools+4
6
youkyi/pki-toolboxClient-side PKI toolbox that decodes X.509, CSR, chain, CRL, PKCS#7 and PKCS#12 artifacts, views ASN.1, converts formats, and generates self-signed…
 snailsploit/claude-red
Libreria curata di 78 moduli SKILL.md di sicurezza offensiva che preparano Claude con metodologia esperta di red team su web, AD, wireless, cloud e…
 nvidia/openshell
Runtime sandboxed per agenti AI autonomi con policy YAML dichiarative che applicano vincoli su filesystem, rete e processi, oltre all'iniezione di…
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 off-by-1-labs/flawed
Artefatti simili a fix con difetti incorporati
 paulmillr/noble-curves
Implementazione JS minimale e verificata di crittografia a curva ellittica.
 xiaoqimikko/netty-resolver-dns-check
Checker statico offline che ispeziona i jar Java pacchettizzati per individuare versioni vulnerabili di netty-resolver-dns e rileva se Spring…
 pbxqdown/portclue
Spiega perché una porta TCP Linux può essere o meno raggiungibile
 adarsh14734/aegis-releases
Sandbox e proxy MCP che impedisce agli agenti di coding AI di leggere chiavi SSH, credenziali AWS e file .env, con policy deny-by-default e log di…
 c2a2-at-florida-atlantic-university/gr-physec
Modulo GNU Radio per la sicurezza del livello fisico che utilizza il fingerprinting del canale tramite deep learning, la quantizzazione delle feature…
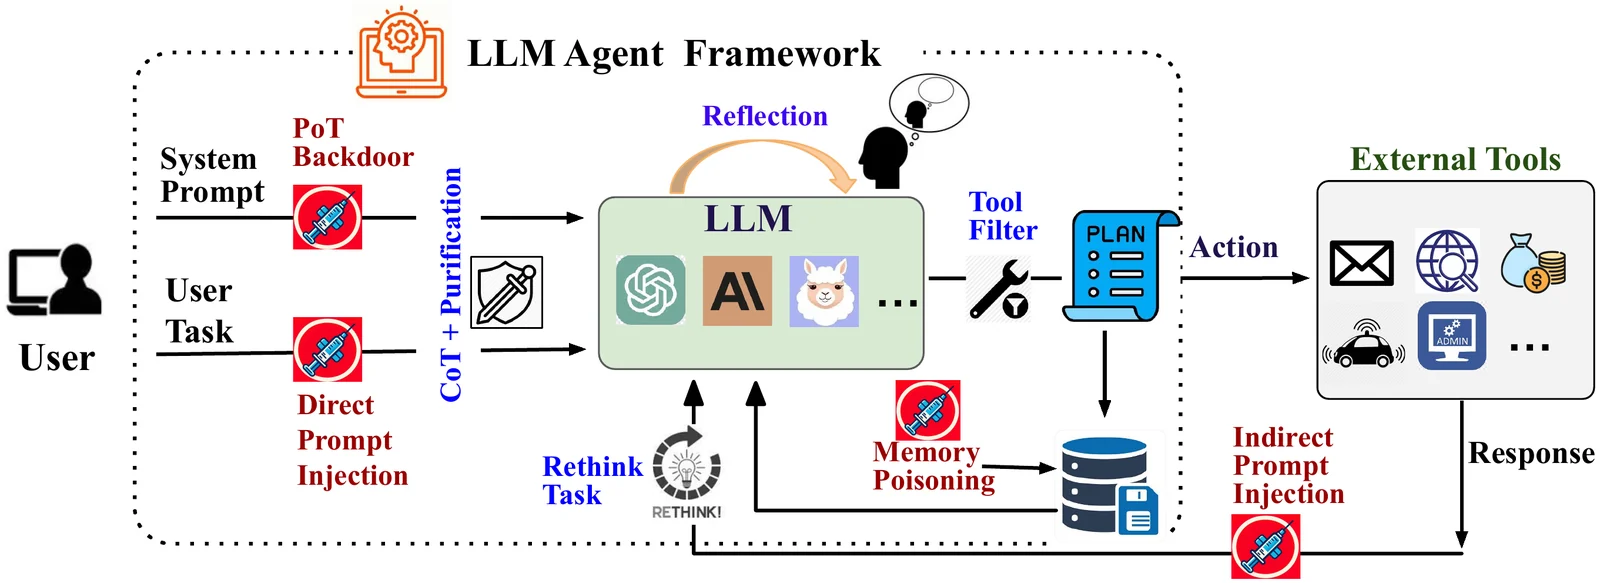 xiaoyan-lisa/defenses-for-tool-integrated-llm
Codice di ricerca ed esperimenti per difendere gli agenti LLM integrati con strumenti da attacchi avversari, estendendo Agent Security Bench con…
 siyuanli00/intact
Codice di ricerca che riproduce esperimenti di jailbreak multi-turno su LLM (FITD, MRCJ, ActorAttack, X-Teaming) dal paper di sistematizzazione SoK…
 gmh5225/dse-patcher
Strumento Windows che disabilita Driver Signature Enforcement tramite il patching delle variabili del kernel, consentendo il caricamento di driver…
 gmh5225/eac
Compila gli SDK anti-cheat EAC ed EOC, ricerca di reverse engineering e risorse di codice per studiare come i sistemi anti-cheat dei giochi si…
 gmh5225/enigma-
Reimplementazione in C++ del core analitico di Ghidra senza dipendenze dalla JVM, che fornisce analisi binaria integrabile, fondamenta Pcode/Sleigh e…
 bomfather/agent
Agente Linux basato su eBPF che applica policy di accesso a livello di eseguibile nello spazio kernel, isolando i processi e limitando l'accesso a…
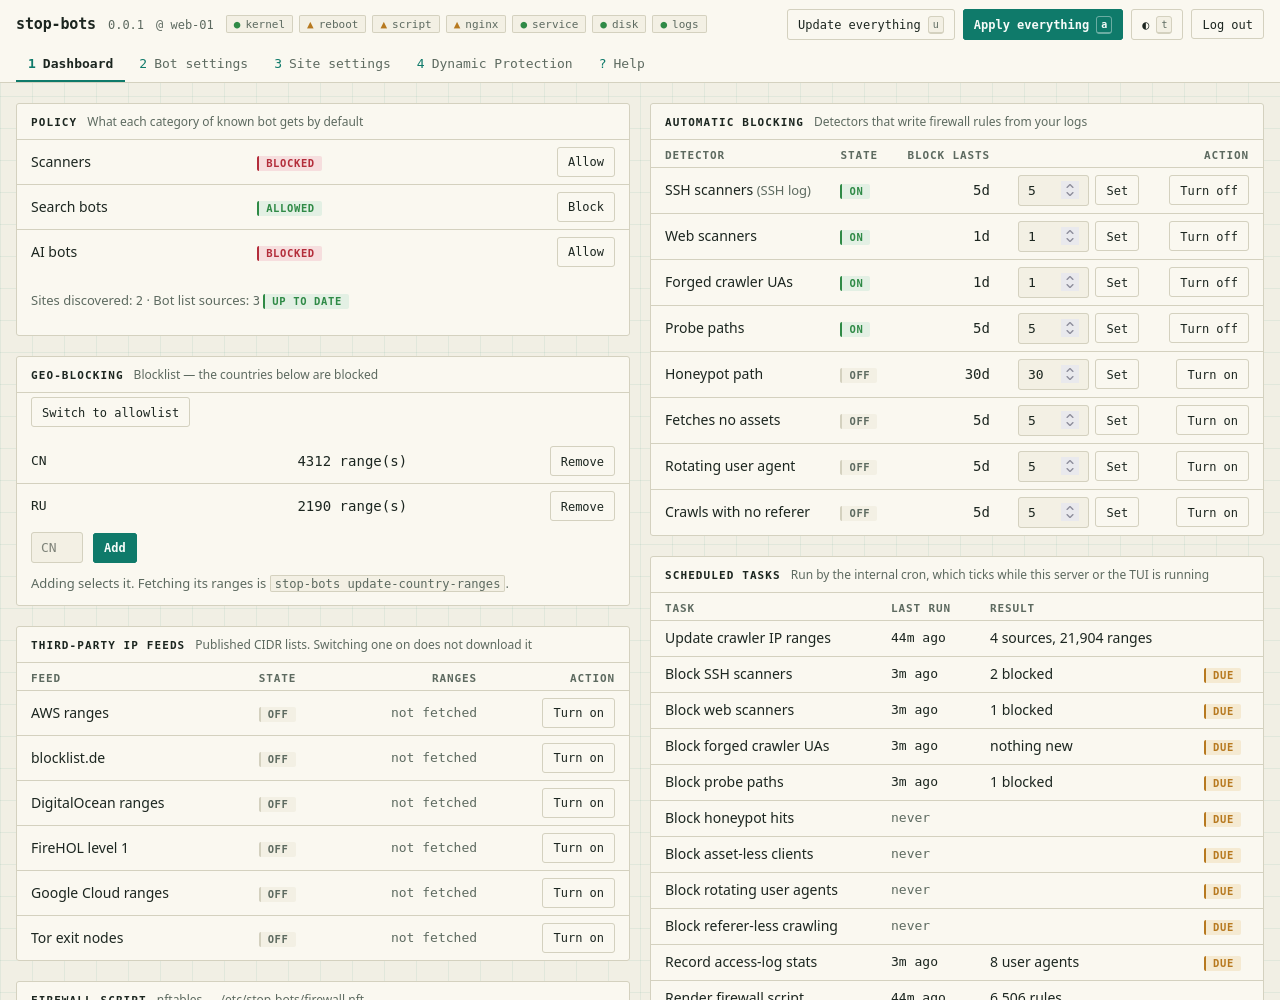 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
 tamarin-prover/tamarin-prover
Strumento di verifica simbolica per protocolli di sicurezza che utilizza la riscrittura di multiset e la risoluzione di vincoli per dimostrare…