

stop-bots
 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
defensive-toolsconfiguration-auditinginformation-gathering+6
37 giorni fa
ivankovic/stop-botsAutomate stopping bad bots from accessing your server
 lumoslab-innovation/openhunterai
AI red team local-first per la sicurezza di applicazioni web, API e LLM. Ragionamento in stile attaccante, risultati supportati da evidenze e…
 amd2g2zz/kunglao-agent
L'agente esperto di reverse-engineering: pianifica il proprio percorso di analisi, deriva ogni fatto da prove grezze e converge sotto cancelli di…
 mbeweoo/flash-exploit-defense-system
Sistema completo di difesa multilivello contro gli exploit CVE di Adobe Flash (CVE-2012-0754, CVE-2015-xxxx, CVE-2016-xxxx, CVE-2018-xxxx) con…

 sakispat/simple-pentesting
Un toolkit Python educativo per il penetration testing autorizzato: port scanner threaded, enumerazione di sottodomini e directory, banner grabber e…
 doretox/atomicvulns
Laboratori web di vulnerabilità atomici. Una falla OWASP per app — Flask + Docker minimali, volutamente vulnerabili per lo studio pratico con Burp…
 vid4l-07/roxy
Proxy HTTP di intercettazione basato su terminale con TUI per catturare, ispezionare e modificare le richieste in tempo reale, oltre a un Repeater…
 owasp-noir/alibi
Cross-check the views of your attack surface and find the endpoints that cannot corroborate each other.
 xiaoqimikko/jetty-line-check
CVE-2026-2332 and 4 more 2026 Jetty CVEs: which does your Jetty (or Spring Boot) build hit, and does the fixed version Jetty names even exist on…
 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and hacking & pentesting toolkit for the terminal.
 voidsecsoftwares/voidsec-proxy
Toolkit multi-modulo di sicurezza offensiva per il concatenamento di proxy SOCKS5, scansione delle porte, enumerazione DNS, cracking di hash,…
 icemoonhsv/tats
Analizza e monitora i token OAuth 2.0, OIDC e Microsoft Entra ID dalle catture di Burp, mitmproxy o Chrome DevTools. Visualizza i cicli di vita dei…
 martian56/redcell
Piattaforma di red-team basata su AI. Agenti LLM autonomi eseguono un penetration test end-to-end all'interno di un container Kali e scrivono il…
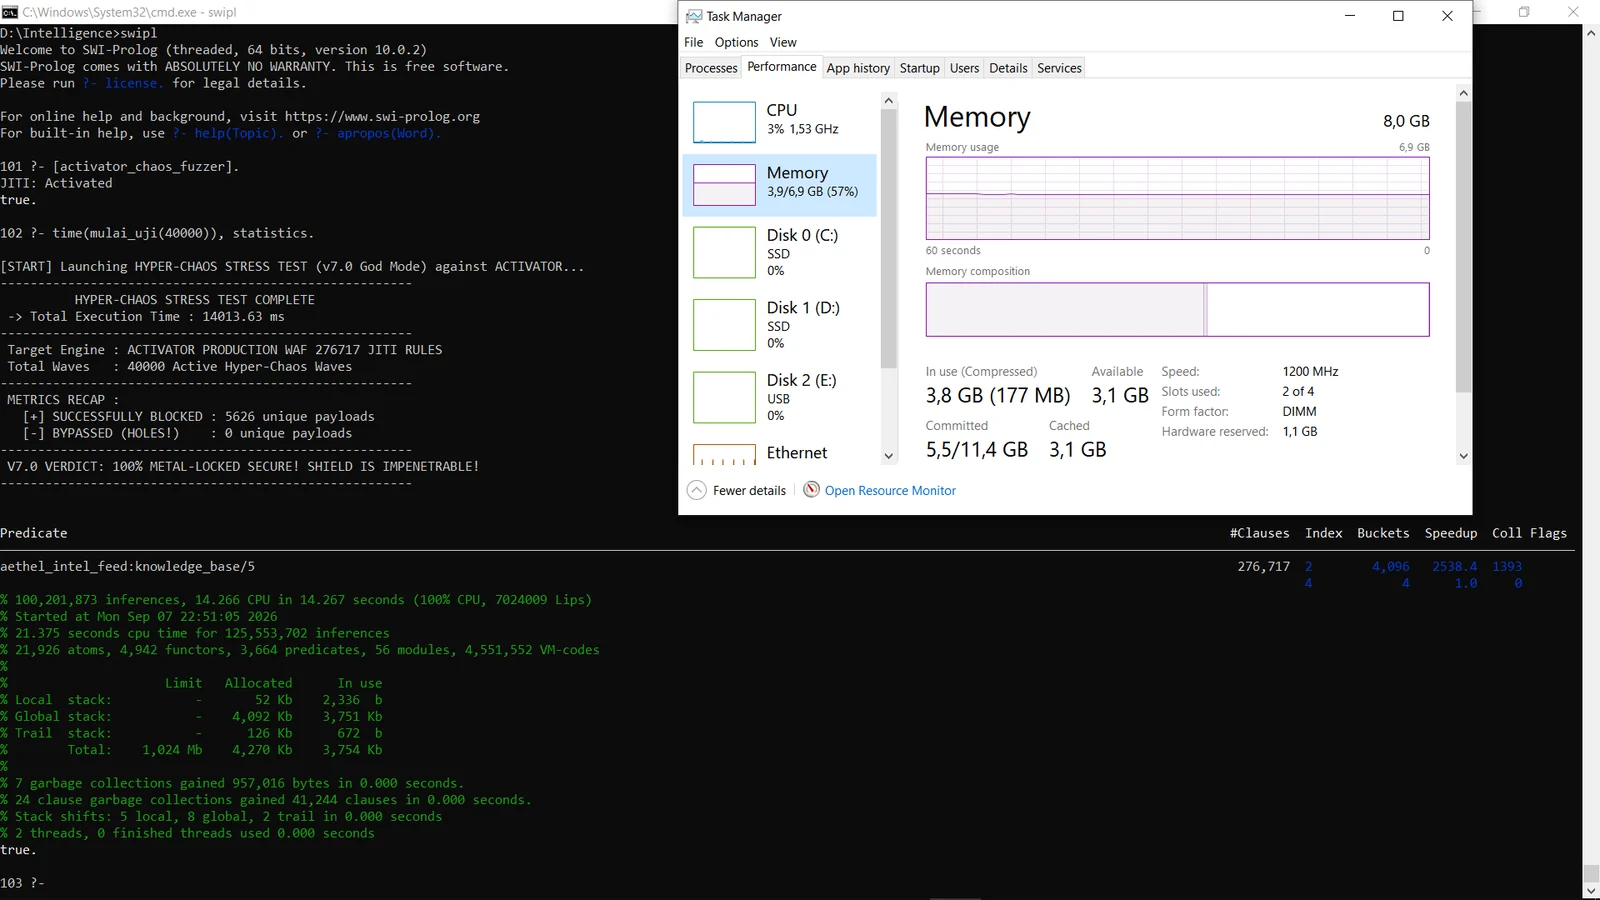 lokinpendawa/aethel_core
Next-gen logical WAF engine built in SWI-Prolog. Features an inductive learning brain running at 2M+ LIPS with an integrated recursive decoder to…
 xiaoqimikko/netty-http-check
Offline Java tool that scans application jars to determine exposure to 14 Netty codec-http CVEs, identifying the exact patched version…
 gmh5225/definitelynotphishing
Contiene phislets per evilginx, template per gophish, estensioni per Burp Suite, ecc.
 htrxuan/hdwebmobile-booking-appointments
Vendi servizi prenotabili e appuntamenti tramite WooCommerce: chiude CVE-2026-2931 per costruzione.
 aipentest/cyberstrikeai
The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…