 thomaspoppelgaard/netscaler-ctx697096-checker
Checker in sola lettura per Citrix NetScaler CTX697096 (CVE-2026-88771–88778): verifica build, precondizioni CVE e rischi di aggiornamento, e analizza gli IoC pubblici per rilevare compromissioni.

Verificatore di precondizioni e esposizione in sola lettura per il bollettino di sicurezza Citrix NetScaler ADC / NetScaler Gateway CTX697096, che copre CVE-2026-88771 fino a CVE-2026-88778, e per CTX697174, che copre CVE-2026-88779 (l'attacco di crash SAML), e per CTX697191, che copre CVE-2026-107406 (SAML, esecuzione di codice da remoto), e per CTX697263, che copre PHP CVE-2026-109618 / CVE-2026-109619 ("php2shell", GUI di gestione), e per CTX697305, che copre 28 CVE pubblicate il 12 novembre 2026.
Licenza in parole semplici: Gratuita per tutti - eseguila, modificala, condividila, usala nella tua azienda o per la risposta agli incidenti dei tuoi clienti. L'unica cosa non consentita: usare il codice per costruire uno strumento concorrente. Domande o altre esigenze: [email protected].
⚠️ CVE-2026-88771 e CVE-2026-88772 sono sfruttate attivamente e sono elencate nel catalogo CISA KEV. Aggiorna subito e presupponi la compromissione sugli apparati esposti a Internet.
🚨 NOVITÀ – CTX697305 (12 novembre): 28 CVE, critiche, tutti i NetScaler interessati. Installa 14.1-73.58, 13.1-64.39, 14.1-73.58 FIPS o 13.1-37.293 FIPS/NDcPP. CTX697305 corregge 28 difetti di sicurezza della memoria (fino a CVSS 9.5). CVE-2026-120868 (elaborazione dei pacchetti, 9.3) si applica a ogni distribuzione nella configurazione predefinita, e CVE-2026-107412 (9.5) a ogni vserver Gateway e AAA. Il bollettino non elenca alcun workaround e finora nessuno sfruttamento. Le build corrette contengono anche tutte le correzioni precedenti (CTX697096, CVE-2026-88779, CVE-2026-107406, php2shell), quindi sono l'unica build da installare. Il verificatore v1.19 confronta la tua build con queste, mostra quali delle 28 precondizioni CVE soddisfa la tua configurazione e restituisce VULNERABLE (codice di uscita 2) su qualsiasi build inferiore alla correzione.
php2shell è corretto (27 ottobre): installa 14.1-73.49, 13.1-64.32, 14.1-73.49 FIPS o 13.1-37.286 FIPS/NDcPP. Citrix ha aggiornato CTX697263 con le build corrette. Contengono anche le correzioni di CTX697096, CVE-2026-88779 e CVE-2026-107406. Il verificatore v1.18 confronta la tua build con queste; su una build priva della correzione, una GUI di gestione aperta a qualsiasi origine (o inoltrata da un vserver di bilanciamento del carico) è ora VULNERABLE (codice di uscita 2), e una GUI limitata è un
[CHECK].
php2shell (21 ottobre): PHP CVE-2026-109618 e CVE-2026-109619 raggiungono la GUI di gestione NetScaler. Due difetti di esecuzione di codice da remoto pre-autenticazione in PHP stesso (CVSS 9.2 ciascuno), sfruttati dal 17 ottobre. La GUI di gestione di NetScaler esegue PHP sull'NSIP, su ogni SNIP con accesso di gestione e sull'IP del cluster; Gateway e AAA non sono interessati. Citrix: tutte le build supportate inferiori alle build corrette sopra indicate sono interessate; NetScaler Console e SVM no. Finché non hai aggiornato, limita l'accesso alla GUI e alle API agli host amministrativi tramite ACL (CTX228148). Il verificatore v1.17 mostra se il PHP sull'apparato ha la correzione, se la GUI di gestione è limitata e fornisce indizi di ricerca nei log. Contesto: l'analisi del firmware di Remko Weijnen.
CVE-2026-107406 (8 ottobre): grave vulnerabilità SAML, esecuzione di codice da remoto, aggiornare ANCORA. CTX697191, CVSS 9.5: un overflow di memoria SAML che porta all'esecuzione di codice da remoto o a denial of service. Sulle build già corrette per CTX697096 e CVE-2026-88779 (14.1-73.37 a 73.41, 13.1-64.23 a 64.28, 14.1-FIPS 73.37 a 73.41, 13.1-FIPS/NDcPP 37.279 a 37.282) sei interessato quando l'appliance è un SAML IdP (
add authentication samlIdPProfile); sulle build più vecchie quando è un SAML SP o IdP. Corretto in 14.1-73.46, 13.1-64.29, 14.1-73.46 FIPS e 13.1-37.283 FIPS/NDcPP. Il bollettino non elenca alcun workaround. Anche le distribuzioni ibride di Secure Private Access che utilizzano NetScaler sono interessate. Il checker v1.16 verifica la tua build e la configurazione SAML rispetto a queste versioni.
CVE-2026-88779 (3 ottobre): l'attacco SAML ora ha una correzione, e le appliance SAML devono aggiornare di nuovo. Le richieste SAML artigianali che mandano in crash i NetScaler corretti dal 2 ottobre sono CVE-2026-88779 (CTX697174, CVSS 8.7, attacchi mirati; nella lista Known Exploited Vulnerabilities della CISA dal 4 ottobre, scadenza federale USA 7 ottobre). Sei interessato se la tua configurazione contiene
add authentication samlActionoadd authentication samlIdPProfile. Corretto in 14.1-73.41, 13.1-64.28, 14.1-73.41 FIPS e 13.1-37.282 FIPS/NDcPP, quindi un'appliance già aggiornata per CTX697096 deve essere aggiornata di nuovo. Fino ad allora, Citrix offre firme Global Deny List tramite NetScaler Console, oppure una responder policy dal supporto Citrix. Il checker v1.15 verifica la tua build rispetto a queste versioni, mostra se una policy di mitigazione SAML copre ogni vserver Gateway/AAA, e segnala i tentativi di injection dal 2 ottobre fino alla correzione di CVE-2026-88779 come "may have run".
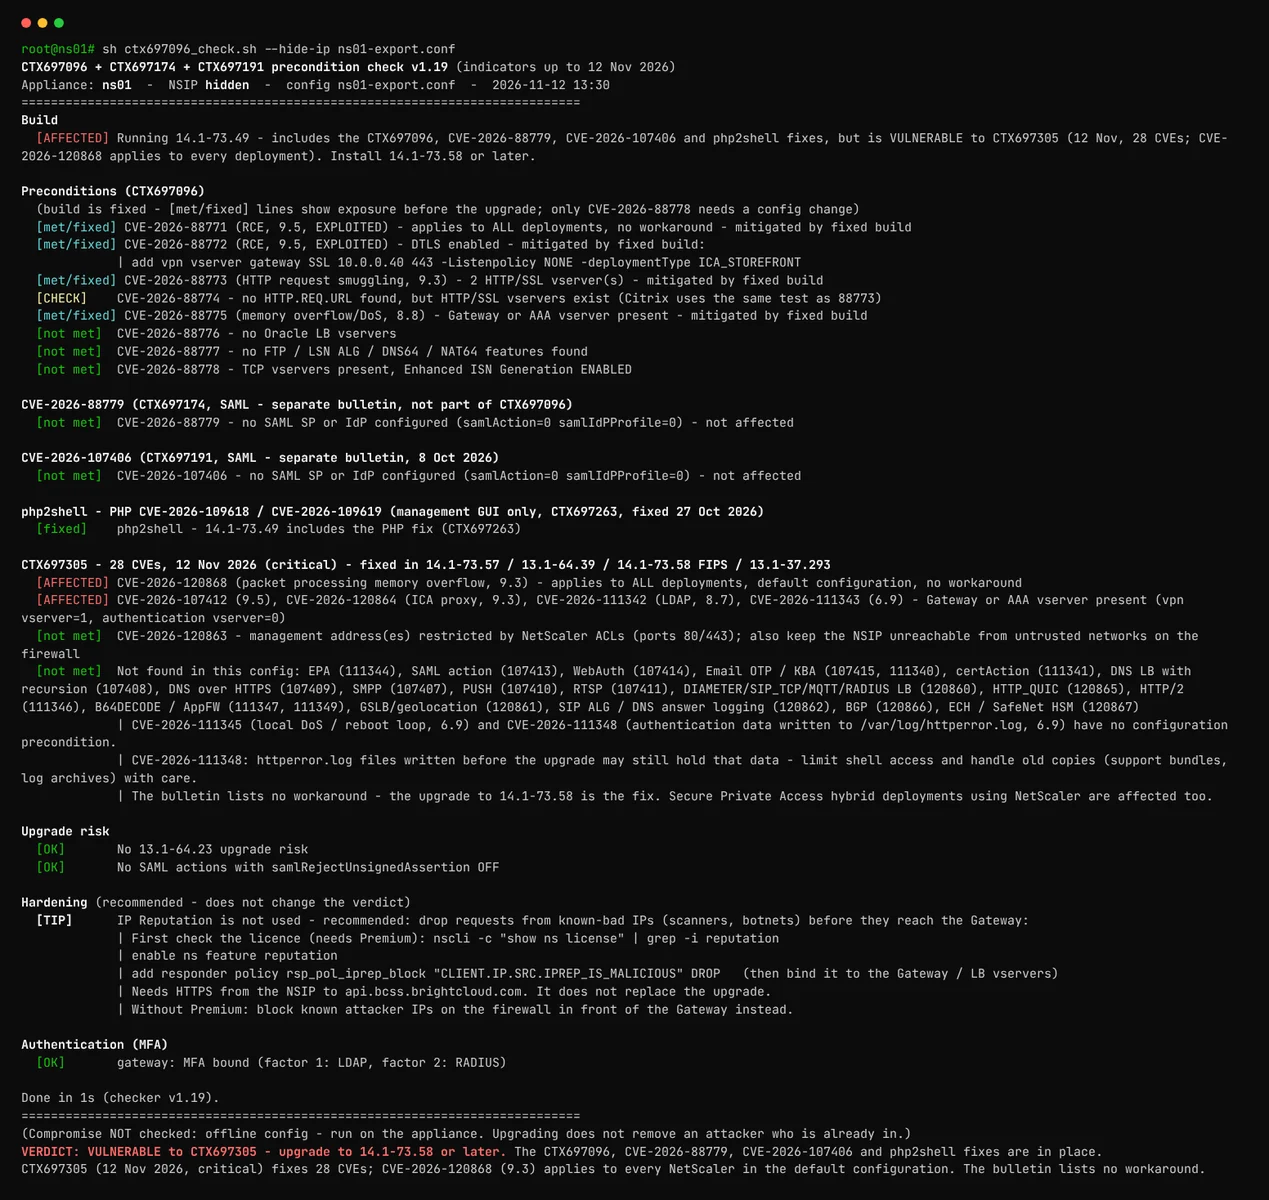
Un'esecuzione pulita su un'appliance di laboratorio corretta, abbreviata ("..."). I comandi sono in Usage; l'output di esempio per altri risultati è in Example output.
❤️ Novità: ora puoi sostenere questo progetto. Il checker è gratuito e resta gratuito – se ti ha fatto risparmiare tempo, un contributo volontario è apprezzato.
Risponde a quattro domande per ogni NetScaler:
Per il contesto, una cronologia e la remediation passo passo, vedi il post del blog di accompagnamento: CVE-2026-88771 through CVE-2026-88778 – what you should know and how to fix your NetScaler.







