

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/viralmaniar/vulnvault
Analisi delle VulnerabilitàAnalisi del CodiceSicurezza WebDevSecOpsSicurezza della Supply ChainApprendimento e FormazioneRisorse CuratePercorsi e Corsi
GitHubviralmaniar/vulnvault

Vulnvault

Knowledge base per sviluppatori sulle vulnerabilità di sicurezza delle applicazioni, con esempi di codice insicuro e sicuro, linee guida per la prevenzione e mappature OWASP/CWE per linguaggi e framework.

41351 mese faNon ancora revisionato
Vedi Repository
Condividi

VulnVault 🔐

VulnVault è una knowledge base pratica e orientata agli sviluppatori delle vulnerabilità di sicurezza applicativa comuni e critiche, che copre l'intero ciclo di vita dal codice alla build, all'infrastruttura e al deployment.

Fornisce spiegazioni chiare, esempi realistici di codice insicuro vs sicuro e indicazioni operative attraverso molteplici linguaggi di programmazione e framework per aiutare i team a costruire applicazioni sicure per impostazione predefinita.
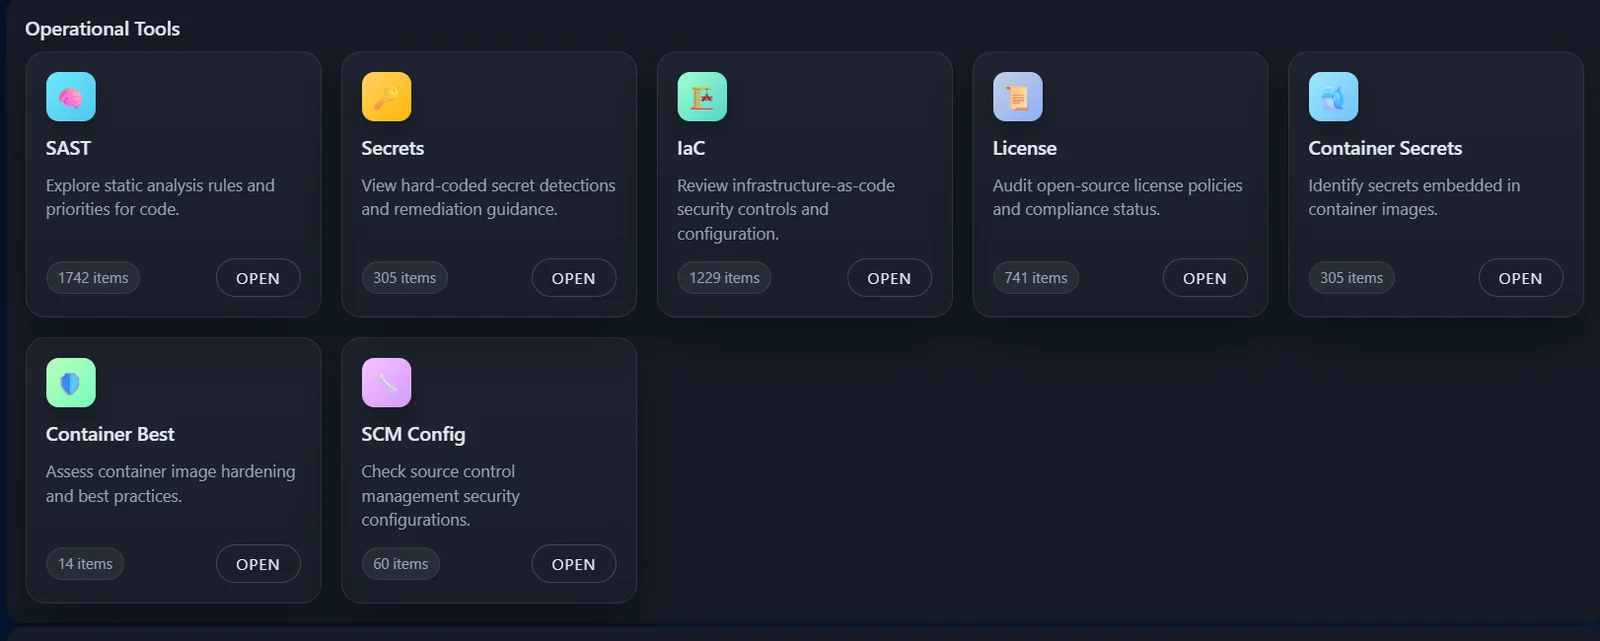
image

🎯 Obiettivo: Migliorare la postura di sicurezza applicativa dell'organizzazione rendendo la programmazione sicura comprensibile, accessibile e ripetibile.

Accedi qui - https://viralmaniar.github.io/Vulnvault/site/vulnvault.html


Perché VulnVault?

La maggior parte delle linee guida sulla sicurezza è:

  • Troppo astratta per essere applicata, oppure
  • Troppo incentrata sulla sicurezza per risultare coinvolgente per gli sviluppatori

VulnVault colma questa lacuna:

  • Mostrando come appare realmente il codice insicuro
  • Spiegando perché è vulnerabile
  • Dimostrando come correggerlo correttamente
  • Mappando i problemi su impatti e controlli del mondo reale

Questo repository è pensato per essere utilizzato da:

  • Sviluppatori
  • Tech lead e architetti
  • Team AppSec e DevSecOps
  • Programmi di onboarding ingegneristico

Cosa contiene

VulnVault è organizzato per categoria di vulnerabilità, non per strumento o standard.

Ogni vulnerabilità include tipicamente:

  • ✅ Descrizione e rischio
  • ✅ Come si verifica la vulnerabilità
  • ✅ Esempi di codice insicuro
  • ✅ Esempi di codice sicuro
  • ✅ Sfumature specifiche di linguaggio / framework
  • ✅ Prevenzione e best practice
  • ✅ Standard correlati (OWASP Top 10, CWE, ASVS)

Copertura delle vulnerabilità (esempi)

  • Injection (SQL, NoSQL, OS Command)
  • Cross‑Site Scripting (XSS)
  • Cross‑Site Request Forgery (CSRF)
  • Autenticazione e gestione delle sessioni
  • Autorizzazione e controllo degli accessi
  • Deserializzazione insicura
  • Configurazione di sicurezza errata
  • Esposizione di dati sensibili
  • Upload di file e Path Traversal
  • Server‑Side Request Forgery (SSRF)
  • Rischi di dipendenze e supply chain
  • Gestione dei segreti
  • Configurazioni errate di cloud e container

Linguaggi e framework supportati

Gli esempi sono scritti utilizzando pattern applicativi realistici, non frammenti artificiosi.

La copertura attuale include (ed è in espansione):

  • Java
    • Spring / Spring Boot
  • JavaScript / TypeScript
    • Node.js
    • Express
  • Python
    • Flask
    • Django
  • C#
    • ASP.NET / ASP.NET Core
  • Go
  • Infrastruttura e piattaforma
    • Docker
    • Kubernetes
    • Pipeline CI/CD (pattern generici)

Ogni esempio mette a confronto implementazioni ❌ insicure e ✅ sicure affiancate.


Esempio

SQL Injection (Java – Spring Boot)

❌ Insicuro

String query = "SELECT * FROM users WHERE username = '" + username + "'";

Perché è importante: L'input non attendibile viene concatenato direttamente nella query, consentendo agli attaccanti di manipolare la logica SQL.

✅ Sicuro

String query = "SELECT * FROM users WHERE username = ?";
PreparedStatement ps = connection.prepareStatement(query);
ps.setString(1, username);
ResultSet rs = ps.executeQuery();

Come usare VulnVault

📚 Apprendimento e consultazione Usalo come manuale di codifica sicura durante lo sviluppo.

🔍 Revisioni del codice Collega direttamente le pagine pertinenti di VulnVault nei commenti alle PR.

🧪 Test di sicurezza Verifica se i risultati di SAST, DAST o penetration test sono sfruttabili.

🎓 Formazione e onboarding Usa gli esempi per formare nuove assunzioni e sviluppatori junior.

🛡 Abilitazione del programma AppSec Allinea le linee guida agli standard interni, ai modelli di minaccia e alla propensione al rischio.


Linee guida per i contributi

I contributi sono benvenuti e incoraggiati. Puoi contribuire:

  • Aggiungendo nuove vulnerabilità
  • Ampliando la copertura di linguaggi/framework
  • Migliorando gli esempi insicuri/sicuri
  • Correggendo imprecisioni o casi limite

Principi guida per i contributi:

  • Mantieni gli esempi realistici e minimi
  • Preferisci la chiarezza all'astuzia
  • Presupponi un pubblico di sviluppatori
  • Evita, ove possibile, il lock‑in specifico di uno strumento

Filosofia di sicurezza

VulnVault si concentra intenzionalmente su:

  • Cause profonde, non solo sintomi
  • Processo decisionale degli sviluppatori, non solo controlli
  • Pattern preventivi, non correzioni reattive

Questo non è uno scanner di vulnerabilità—è una risorsa per l'abilitazione alla sicurezza.


Disclaimer

Gli esempi in questo repository sono solo a scopo educativo. Non distribuire esempi insicuri in sistemi di produzione.


Licenza

Questo progetto è distribuito con licenza MIT. Consulta il file LICENSE per i dettagli.


Ringraziamenti

Ispirato a revisioni di sicurezza reali, penetration test e lezioni apprese dalla costruzione e messa in sicurezza di sistemi di produzione.

🔐 Costruisci software sicuro. Per progettazione.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





