
glasgo
 nccgroup/glasgo
Strumento di analisi statica Go che verifica problemi di sicurezza utilizzando un AST.
static-code-analysisvulnerability-analysiscode-analysis
nccgroup/glasgoStrumento di analisi statica Go che verifica problemi di sicurezza utilizzando un AST.
 nccgroup/lightweight_static_analysis
Crea utili e leggere analisi statiche utilizzando strumenti open source + un pizzico del tuo codice
 nccgroup/matt.net
Matt.Net è una semplice GUI wrapper attorno allo strumento di auditing del codice CAT.NET di Microsoft
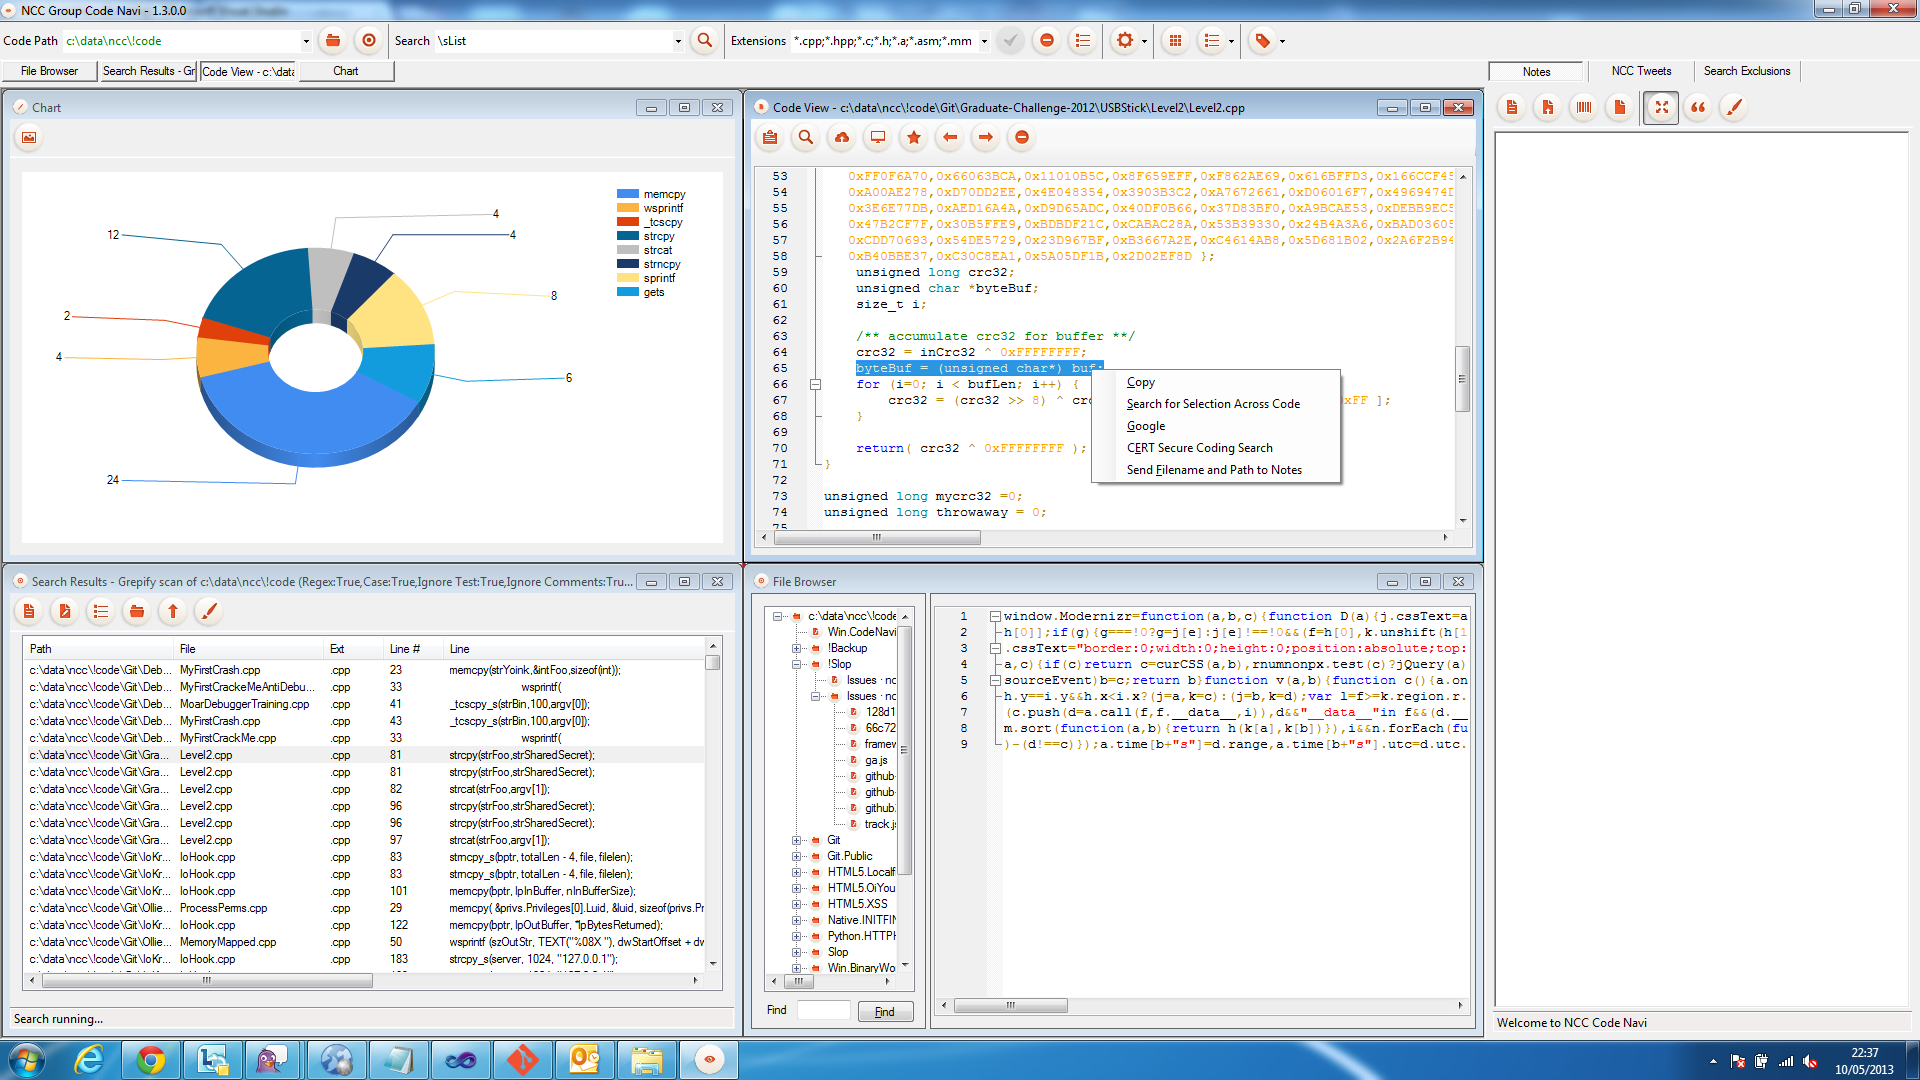 nccgroup/ncccodenavi
NCC Code Navigator
 nccgroup/secretscrub
Elabora l'output SARIF proveniente da strumenti di analisi statica per rilevare e oscurare i segreti hard-coded nel codice sorgente, creando una…
 nccgroup/vcg
VisualCodeGrepper - Code security scanning tool.
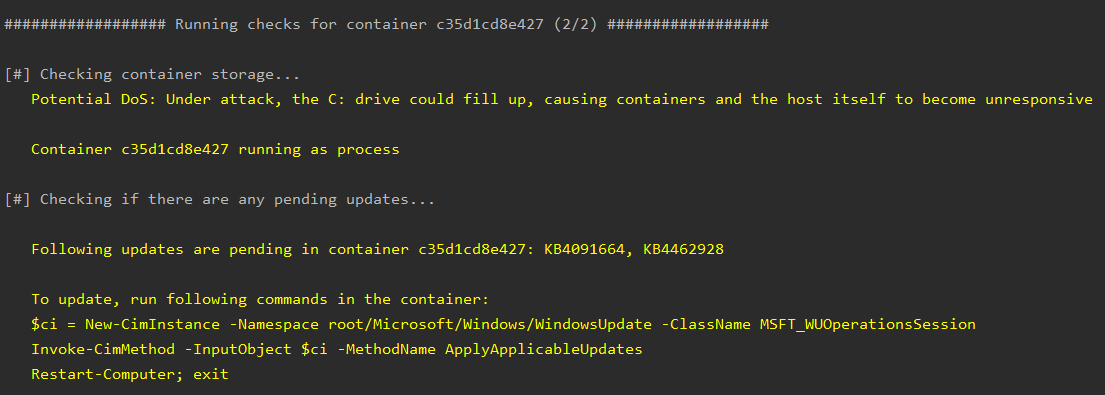 nccgroup/whalescan
Whalescan è uno scanner di vulnerabilità per container Windows, che esegue diversi controlli benchmark, oltre a verificare la presenza di…
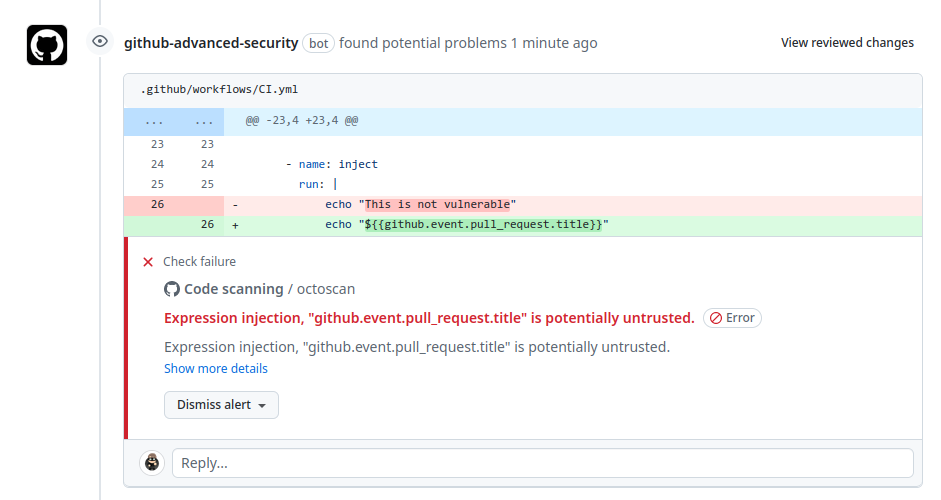 synacktiv/action-octoscan
📦 :octocat: Una GitHub Action che esegue una scansione di sicurezza delle tue GitHub Actions.
 synacktiv/appledb_rs
Database curato di artefatti interni di Apple (entitlements, frameworks, versioni dei dispositivi) con API, CLI e WebUI per la ricerca sulla…
 0xdea/ghidra-scripts
Script Ghidra selezionati per automatizzare il reverse engineering e l'analisi delle vulnerabilità: individuare funzioni non sicure, estrarre lo…
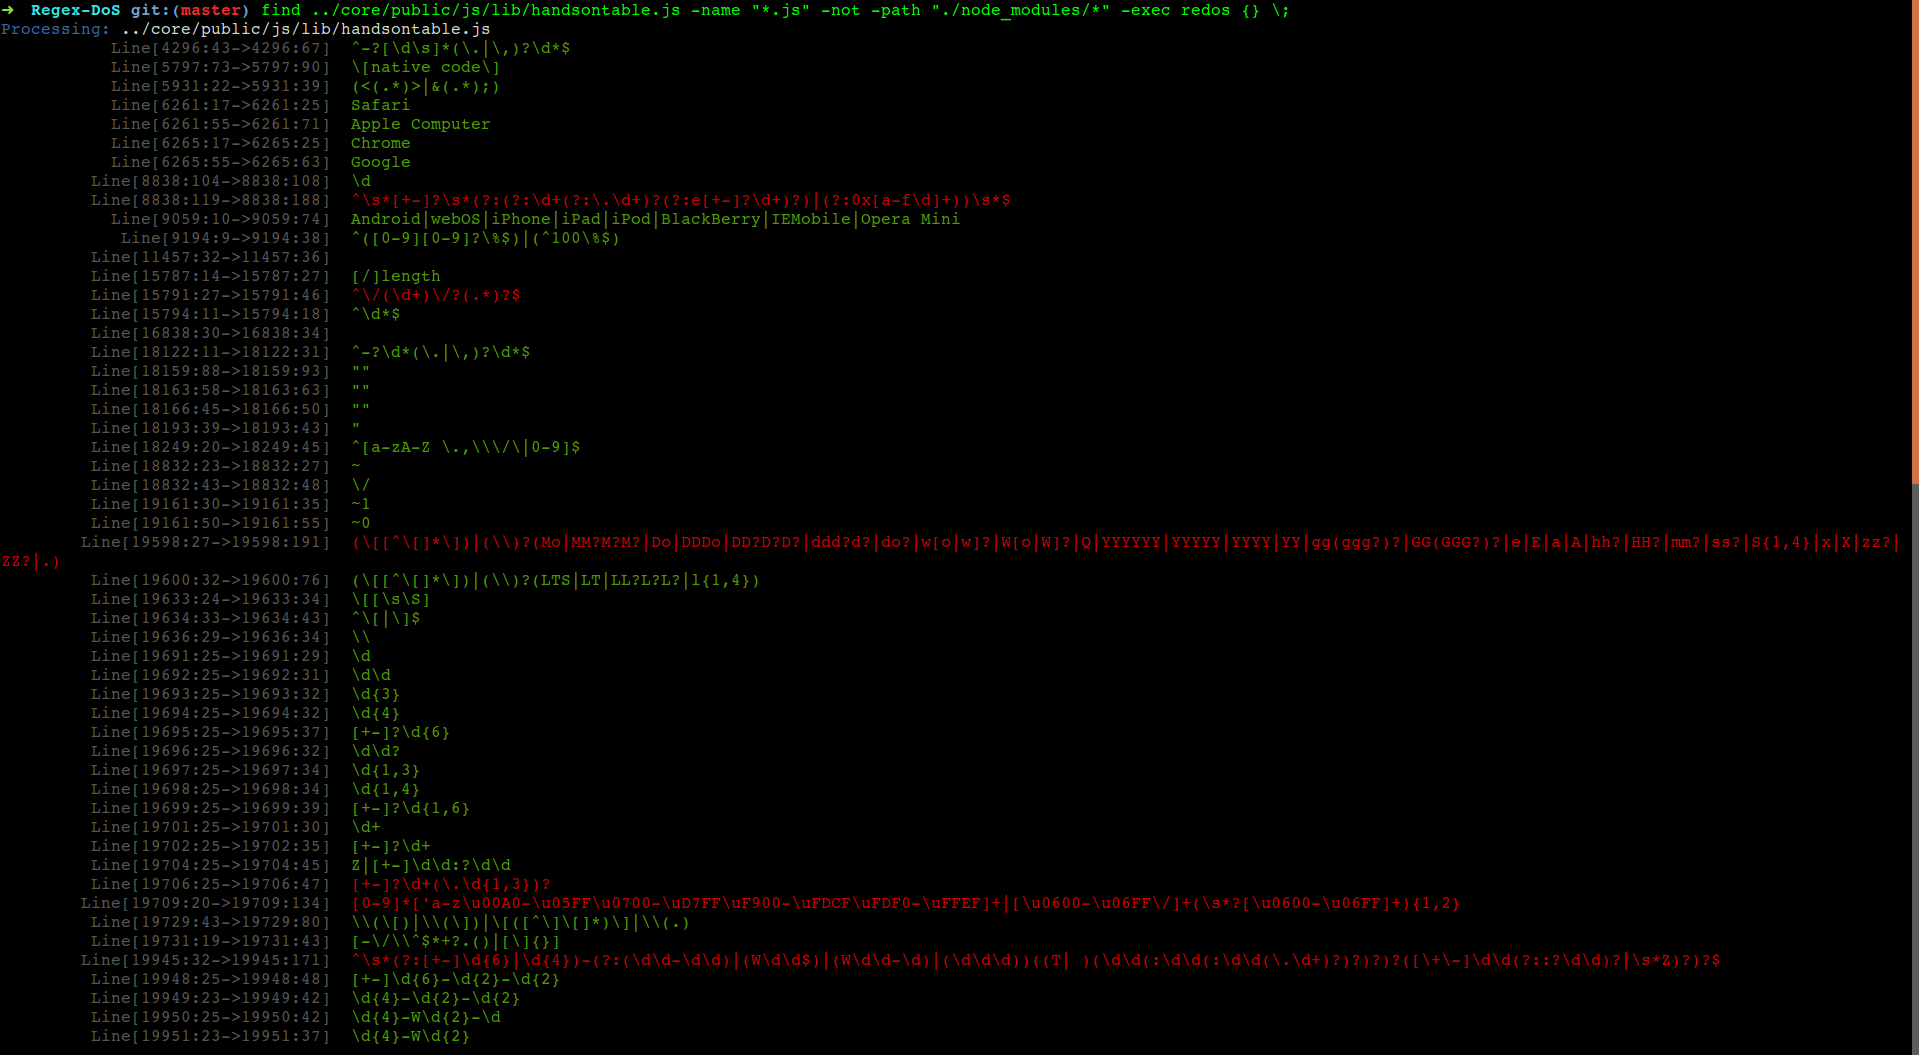 jagracey/regex-dos
👮 👊 Scanner per Denial of Service (ReDos) tramite RegEx
 synacktiv/weggli_rules_sstic2023
Query weggli curate per l'analisi statica di codice C/C++ per identificare funzioni pericolose, problemi di stack e vulnerabilità di overflow di…
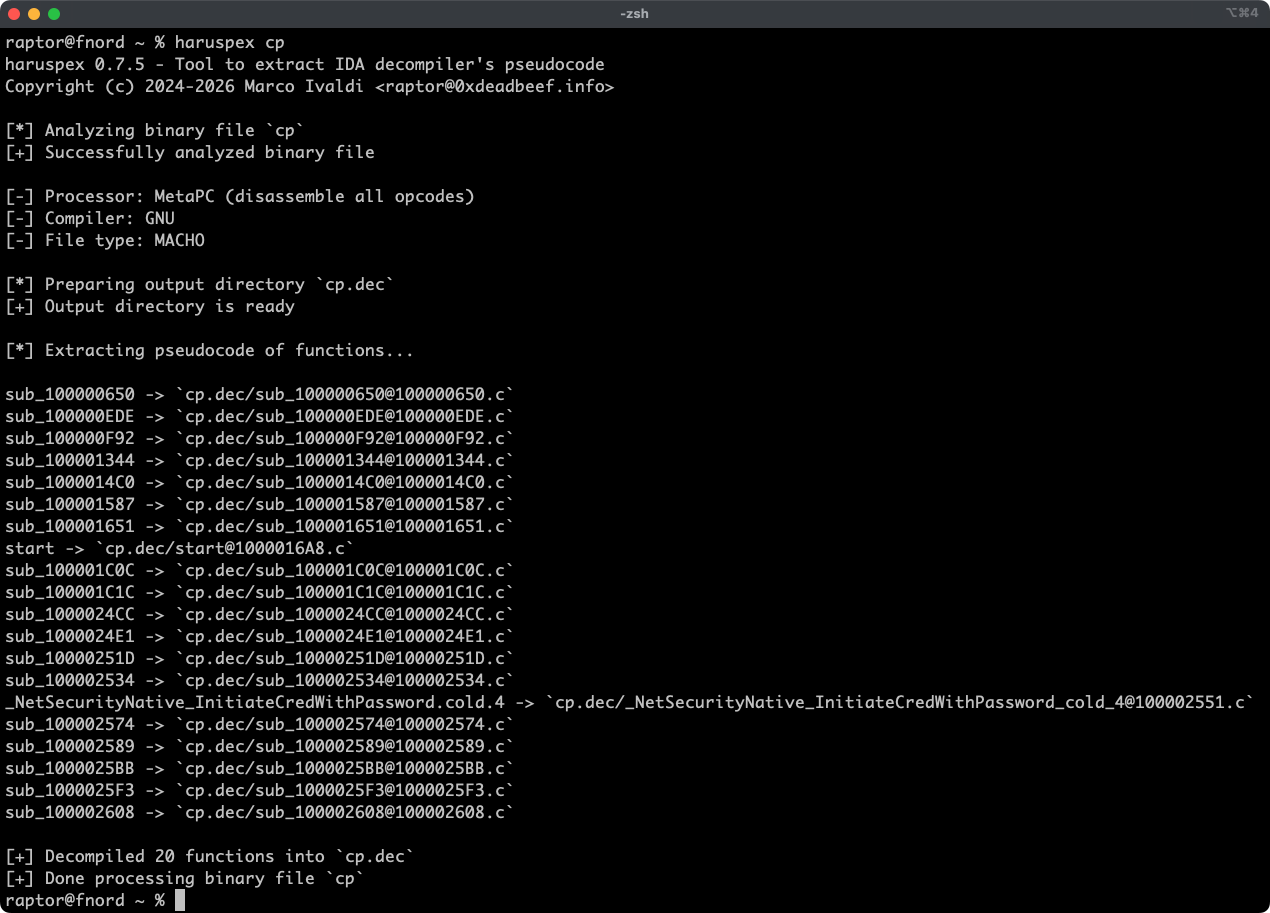 0xdea/haruspex
Assistente per la ricerca di vulnerabilità che estrae pseudocodice dal decompilatore IDA Hex-Rays.
 openai/codex-security
OpenAI's Codex Security CLI and TypeScript SDK for finding, validating, and fixing security vulnerabilities. npm:…
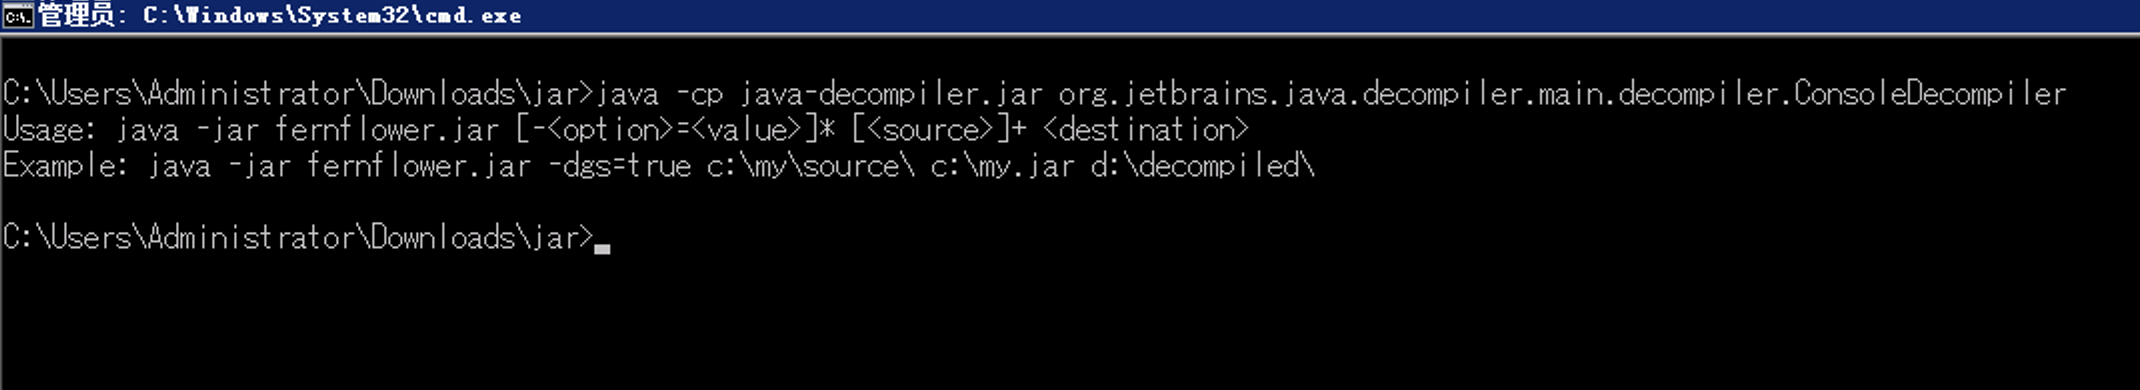 jas502n/decompiler_tools
Strumenti
 atlassian/git-secrets-scan
Scans Git repositories for hardcoded secrets, keys, and passwords using Gitleaks, integrating security into Bitbucket Pipelines with Code Insights…
 knostic/openant
OpenAnt di Knostic è il principale prodotto open source di scoperta di vulnerabilità basato su LLM, che aiuta i difensori a individuare in modo…
 sonarsource/sonarcloud-scan
Una Bitbucket Pipe per attivare l'analisi SonarCloud