
 synacktiv/action-octoscan
📦 :octocat: Una GitHub Action che esegue una scansione di sicurezza delle tue GitHub Actions.

Una GitHub Action che esegue una scansione di sicurezza delle tue GitHub actions.
Questa action si basa su octoscan
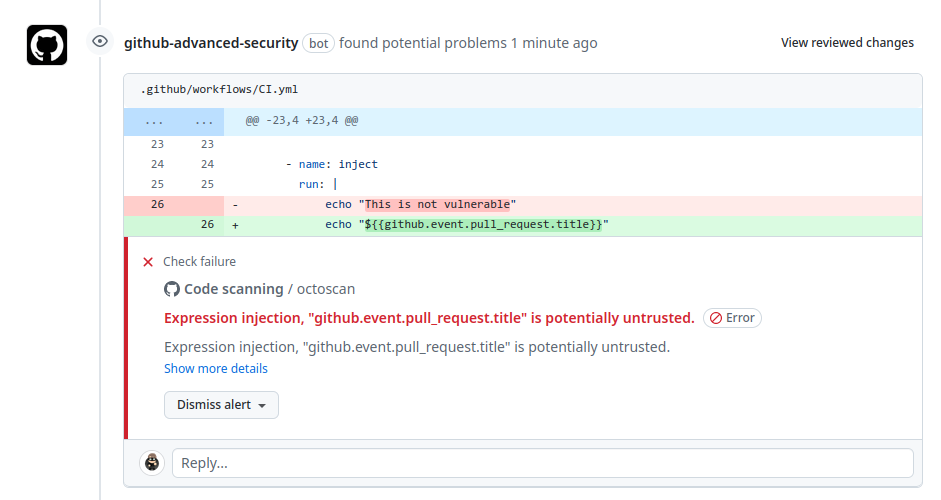

Ecco un esempio di base di come utilizzare questa action. Funzionerà sia per gli eventi push che pull_request.
---
name: Octoscan

on:
  workflow_dispatch:
  pull_request:
    paths:
      - '.github/workflows/*'
  push:
    paths:
      - '.github/workflows/*'

permissions:
  security-events: write
  actions: read
  contents: read

jobs:
  octoscan:
    runs-on: ubuntu-latest
    steps:
      - name: Checkout code
        uses: actions/checkout@v4

      - id: octoscan
        name: Run octoscan
        uses: synacktiv/action-octoscan@v1

      - name: Upload SARIF file to GitHub
        uses: github/codeql-action/upload-sarif@v3
        with:
          sarif_file: "${{steps.octoscan.outputs.sarif_output}}"
          category: octoscan
L'action scarica octoscan dalle sue release al momento dell'esecuzione, quindi synacktiv/action-octoscan@v1 esegue sempre l'ultima release di octoscan, senza nulla da aggiornare.
Per riprodurre un'esecuzione, fissa octoscan con l'input version e l'action con un commit SHA:
- uses: synacktiv/action-octoscan@<commit sha>
  with:
    version: v0.1.7
Il binario viene verificato con il file SHA256SUMS della release (le release pubblicate prima che esistesse non lo sono).
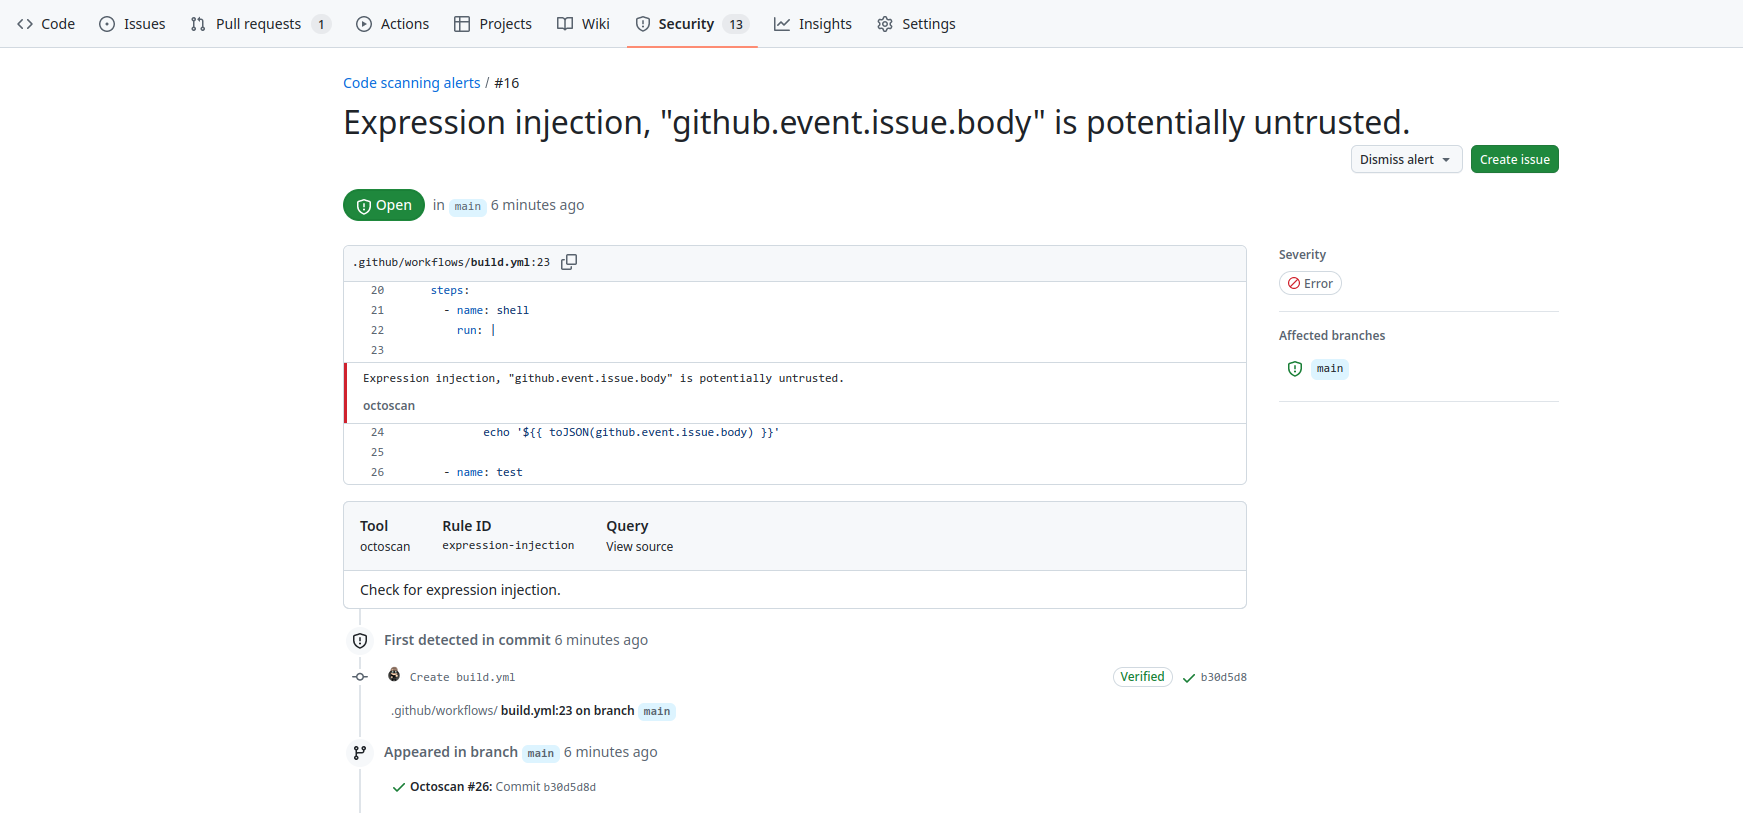
I risultati di sicurezza possono essere consultati nella scheda di sicurezza del codice se si dispone dei permessi di scrittura sul repository di destinazione:
Oppure direttamente nella pull request:
Gli input si basano sulle opzioni di octoscan, che puoi trovare qui.
I seguenti sono opzionali come chiavi step.with:






