Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
whalescan — Whalescan è uno scanner di vulnerabilità per container Windows, che esegue diversi controlli benchmark, oltre a verificare la presenza di CVE/pacchetti vulnerabili nel container. | Kitploit
Strumenti/GitHubGitHub/nccgroup/whalescan
Scanner di VulnerabilitàSicurezza dei ContenitoriAnalisi Statica del Codice (SAST)DevSecOpsConfigurazione Errata
GitHubnccgroup/whalescan

whalescan

Whalescan è uno scanner di vulnerabilità per container Windows, che esegue diversi controlli benchmark, oltre a verificare la presenza di CVE/pacchetti vulnerabili nel container.

Vedi Repository
15630473 anni faRevisionato da Kitploit
Condividi

Whalescan

Released as open source by NCC Group Plc - https://www.nccgroup.com/

Developed by Saira Hassan (@saiber_saira)

https://github.com/nccgroup/whalescan

Released under Apache license 2.0, see LICENSE for more information

Introduzione

Whalescan è uno scanner di vulnerabilità per contenitori Windows, che esegue diversi controlli benchmark, oltre a verificare la presenza di CVE/pacchetti vulnerabili sul contenitore. Controlla anche i file di configurazione e Docker per eventuali configurazioni errate. Questo strumento può essere utilizzato come parte di una revisione dei contenitori Windows su copie locali dei contenitori, e sull'host stesso per migliorare la sicurezza.

Per Iniziare

git clone https://github.com/saira-h/whalescan

pip install -r requirements.txt

./main.py

Panoramica

Whalescan esegue i seguenti controlli sui contenitori:

  • Controlli sui contenitori

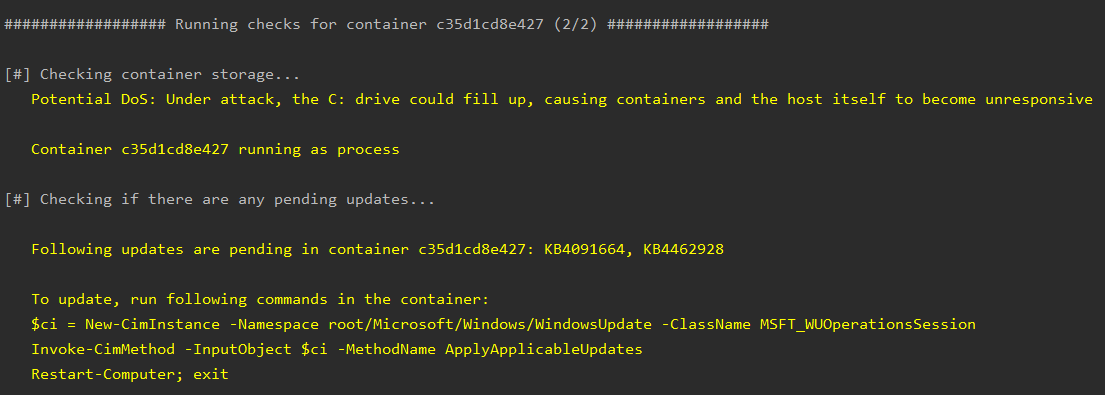
    • Controlla se i contenitori sono memorizzati sul disco C: - questo potrebbe causare problemi in caso di attacco DoS, riempiendo il disco C: e rendendo l'host non reattivo
    • Controlla se il contenitore è in esecuzione come processo o hyper-v. L'isolamento hyper-v offre una sicurezza maggiore per i contenitori
    • Controlla se ci sono aggiornamenti in sospeso nei contenitori e, in tal caso, come aggiornarli.

    Controlli dei contenitori

  • Controlli delle immagini

    • Controlla la presenza di comandi non sicuri utilizzati nel dockerfile, ad esempio docker ADD invece di docker COPY.
    • Controlla se viene eseguita la verifica dell'hash su eventuali file scaricati.
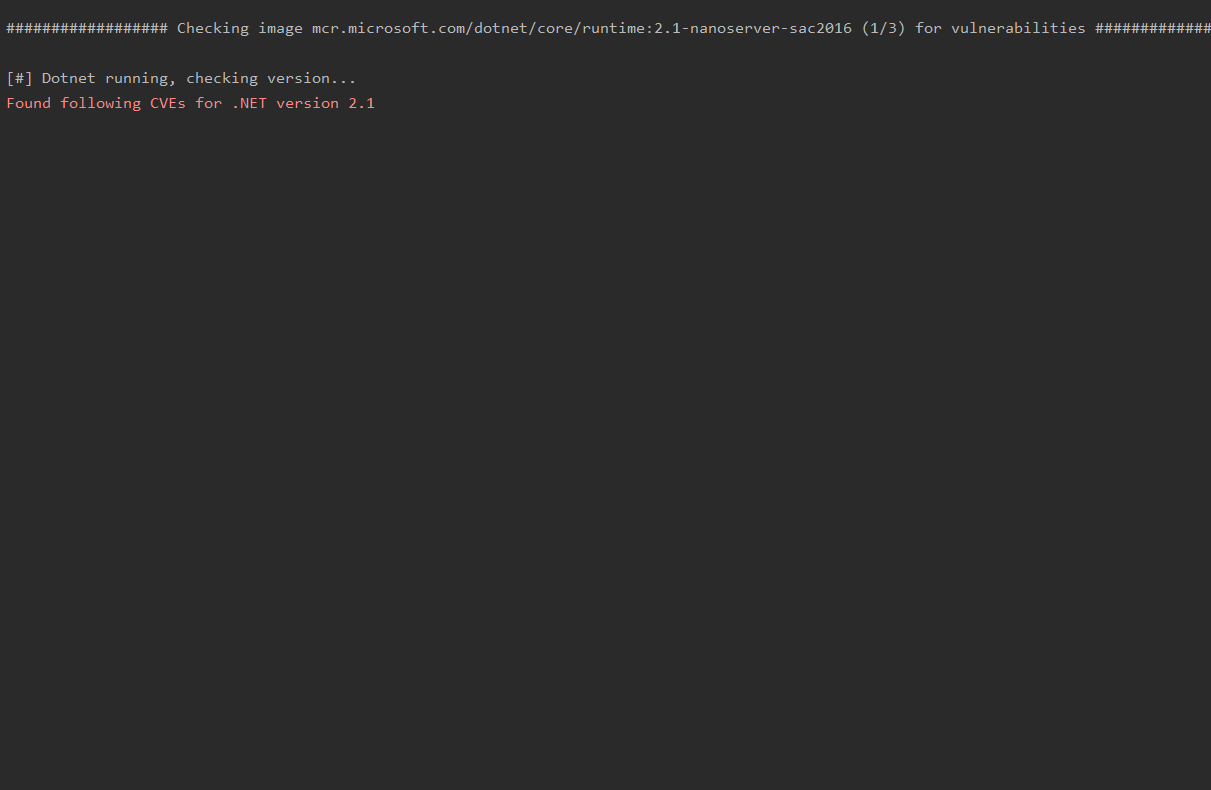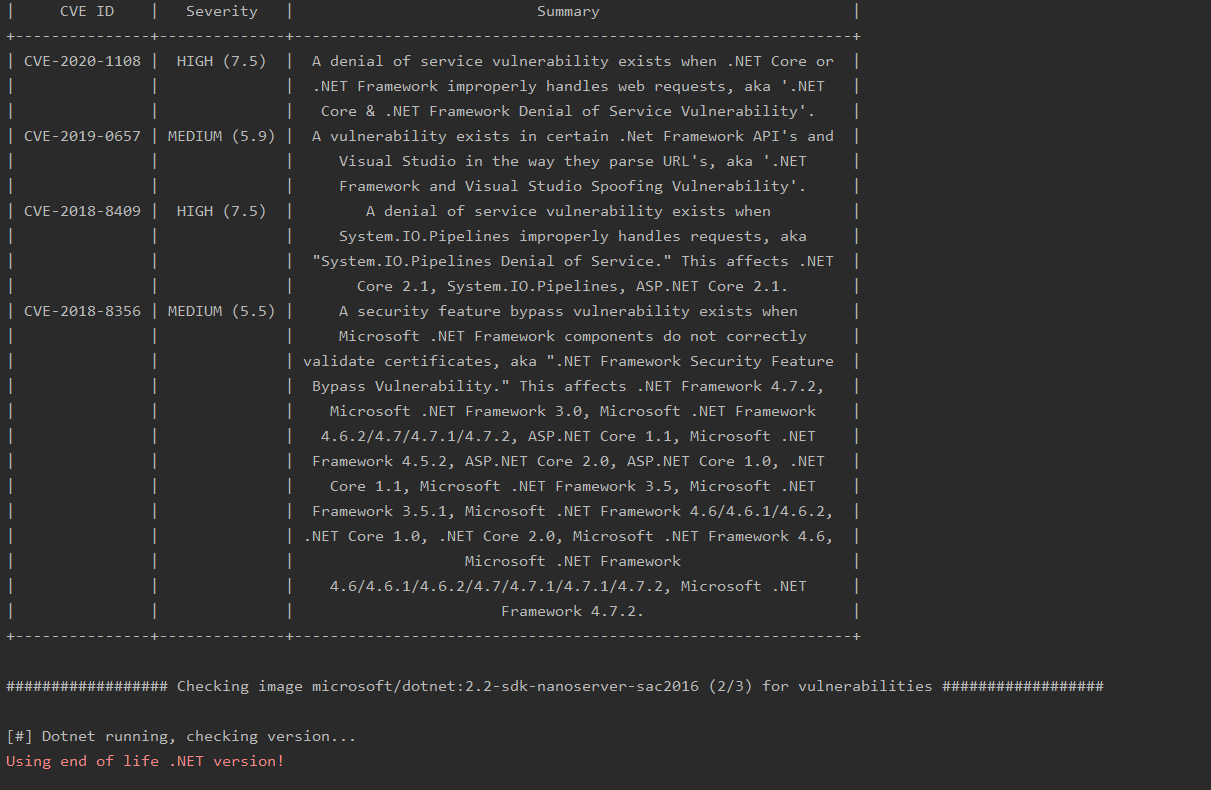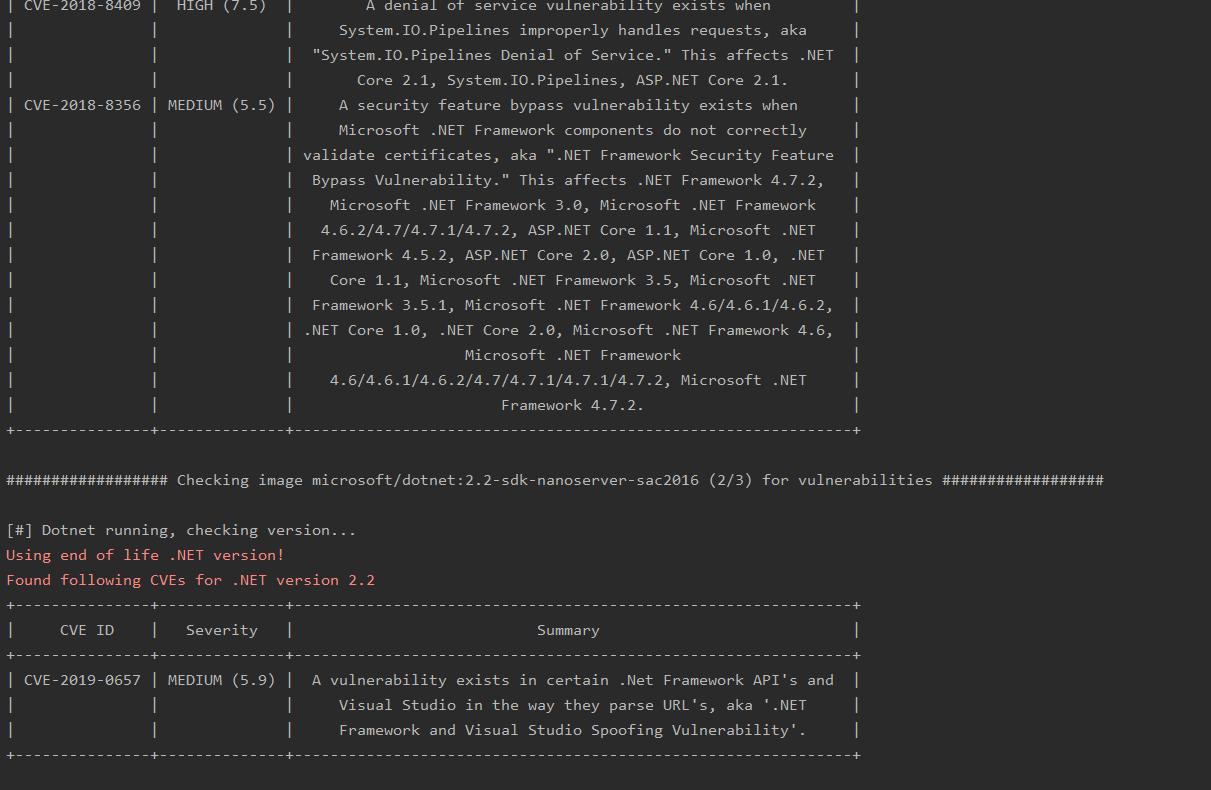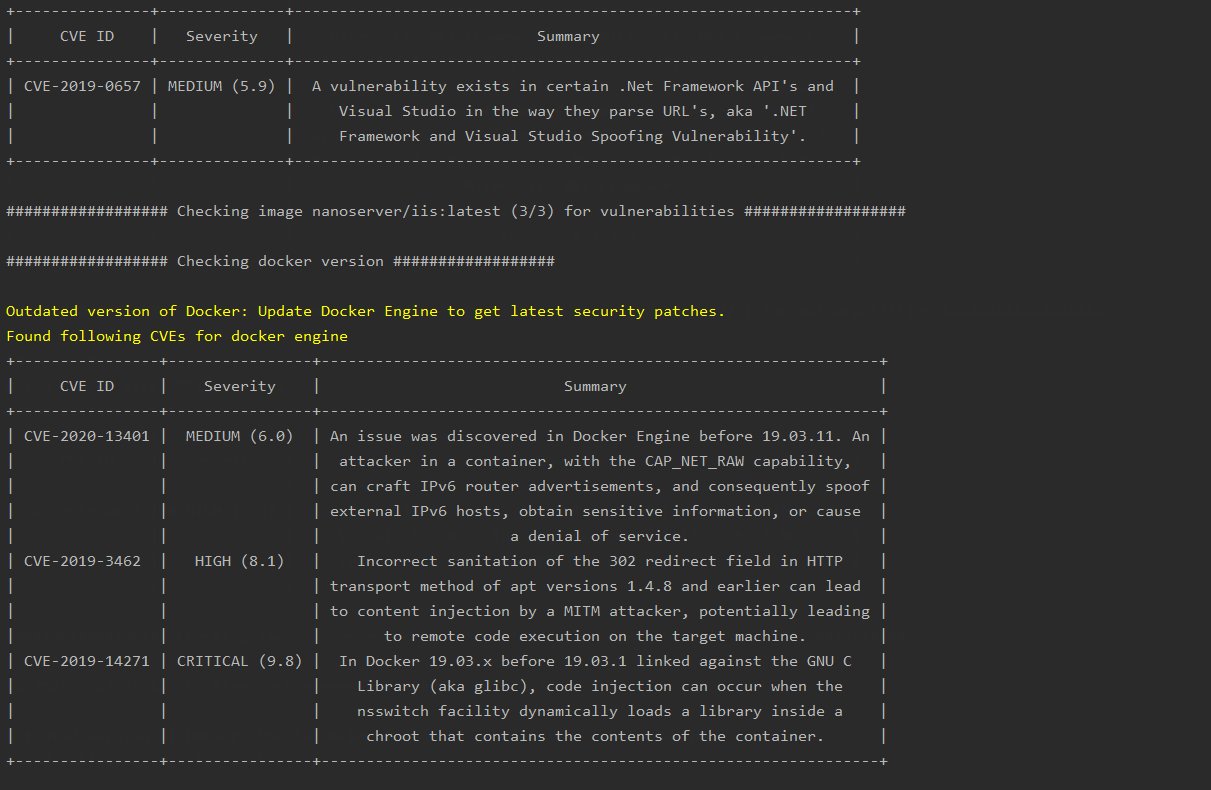
    • Controlla se sul contenitore sono presenti pacchetti vulnerabili e recupera le informazioni CVE pertinenti
    • Controlla se la versione di .NET in uso è End Of Life
    • Controlla se Docker Engine è aggiornato e, in caso contrario, raccoglie un elenco di CVE per la versione in uso

    Demo del controllo CVE

  • Controlla i permessi dei file di configurazione di Docker

  • Controlla se dispositivi aggiuntivi sono stati mappati sui contenitori

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    317
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    275

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →