
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Analisi Statica del Codice (SAST) — Strumenti — Pagina 2 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
152 risultati
agentic-radar preview

agentic-radar

GitHubsplx-ai/agentic-radar

Uno scanner di sicurezza per i tuoi workflow agentici LLM.
vulnerability-scannersstatic-code-analysisdynamic-code-analysis+5
1.1k
10 mesi fa
cfn_nag preview

cfn_nag

GitHubstelligent/cfn_nag

Strumento di linting per template CloudFormation
static-code-analysisconfiguration-auditingcloud-security+3
1.3k4 anni fa
static-code-analysis-helper preview

static-code-analysis-helper

GitHubosmankandemir/static-code-analysis-helper

Analizza il codice sorgente dei progetti in 16 linguaggi di programmazione per segnalare funzioni pericolose associate a SQLi, XSS, SSRF, iniezione…
static-code-analysisvulnerability-analysiscode-analysis+1
328 mesi fa
contrast preview

contrast

GitHubcontrastsecurity/contrast

CLI SAST per la scansione di applicazioni Java, JavaScript e .NET, oltre a funzioni AWS Lambda, per rilevare vulnerabilità del codice e policy IAM…
cloud-infrastructure-securityvulnerability-scannersstatic-code-analysis+6
203 anni fa
static-analysis preview

static-analysis

GitHubanalysis-tools-dev/static-analysis

Curated directory of static analysis (SAST) tools and linters for programming languages, configs, build tools, and CI, focused on improving code…
static-analysisstatic-code-analysisvulnerability-analysis+5
14.8k1 giorno fa
kubesec preview

kubesec

GitHubcontrolplaneio/kubesec

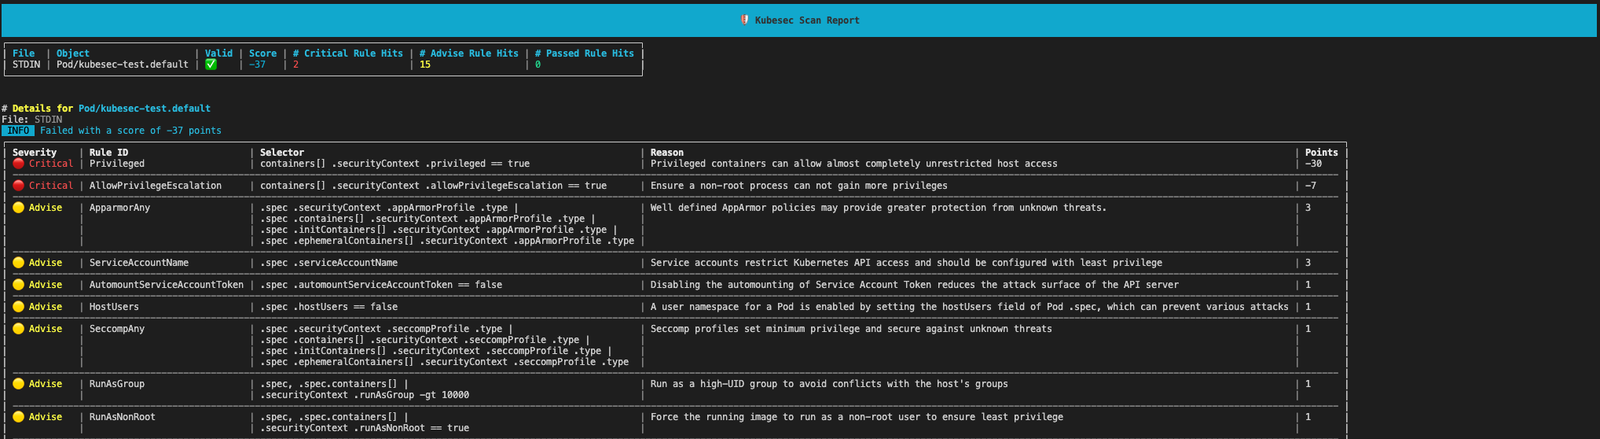
Analisi dei rischi di sicurezza per le risorse Kubernetes
cloud-infrastructure-securitydefensive-toolsstatic-analysis+7
1.5k10 giorni fa
semgrep-rules preview

semgrep-rules

GitHubsemgrep/semgrep-rules

Pacchetto di regole di analisi statica per rilevare vulnerabilità di sicurezza, pattern di codice pericolosi e problemi di configurazione in molti…
static-analysisvulnerability-scannersstatic-code-analysis+3
1.3k2 giorni fa
modelaudit preview

modelaudit

GitHubpromptfoo/modelaudit

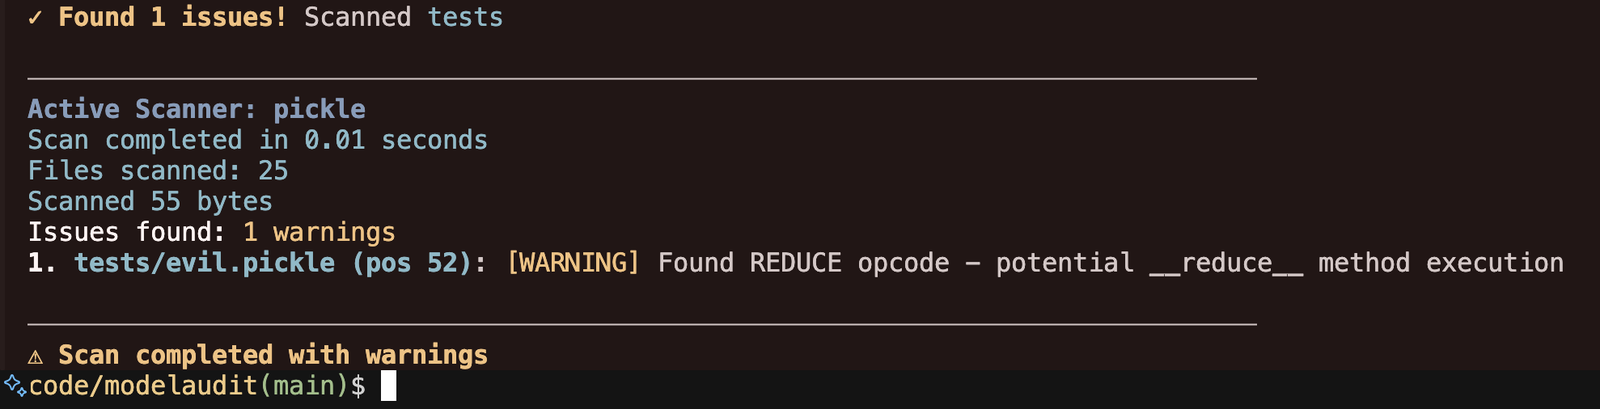
Security scanner for AI/ML model files. Detects malicious code, backdoors, and vulnerabilities before deployment
static-analysisstatic-code-analysisvulnerability-analysis+8
7911h 24m fa
sonarqube preview

sonarqube

GitHubsonarsource/sonarqube

Piattaforma di qualità del codice e analisi statica con quality gate, scansione multi-linguaggio e regole incentrate sulla sicurezza per rilevare…
static-analysisstatic-code-analysisvulnerability-analysis+2
11.1k1 giorno fa
kube-linter preview

kube-linter

GitHubstackrox/kube-linter

KubeLinter è uno strumento di analisi statica che controlla i file YAML di Kubernetes e i chart Helm per garantire che le applicazioni rappresentate…
cloud-infrastructure-securitystatic-analysiscontainer-security+6
3.5k3 giorni fa
nullorigin preview

nullorigin

GitHubrakib-nyc/nullorigin

Toolkit per la robustezza dei watermark AI, solo a scopo di ricerca: un reverse proxy locale rimuove C2PA/EXIF/XMP, Unicode, steganografia di…
static-code-analysisweb-proxies-interceptionsteganography+4
42 mesi fa
codeql preview

codeql

GitHubgithub/codeql

CodeQL: le librerie e le query che alimentano i ricercatori di sicurezza in tutto il mondo, oltre alla scansione del codice in GitHub Advanced…
static-code-analysisvulnerability-analysiscode-analysis+1
10.2k1 giorno fa
actions-secrets preview

actions-secrets

GitHubgmh5225/actions-secrets

Aggiungendo questa GitHub Action, verrà eseguita la scansione del tuo repository per individuare dati sensibili nel tuo codice sorgente. Troviamo…
static-code-analysiscode-analysisdevsecops+1
13 anni fa
cobol-shield preview

cobol-shield

GitHubluiscastellanos-dev/cobol-shield

Toolkit di hardening della sicurezza per sistemi legacy COBOL — rilevamento di Unicode invisibile, analisi dei confini di formato, integrità della…
defensive-toolsstatic-code-analysisvulnerability-analysis+2
1 mese fa
codeql-buffer-overflow-variant preview

codeql-buffer-overflow-variant

GitHubanna-kravets/codeql-buffer-overflow-variant

Variante sintetica dell'overflow del buffer di stack CWE-120 di CVE-2020-8597 (pppd EAP) come target di analisi statica CodeQL
static-analysisstatic-code-analysisvulnerability-analysis+1
1 mese fa
schrodingers-toctou preview

schrodingers-toctou

GitHubxoreaxeaxeax/schrodingers-toctou

Rileva i caricamenti di memoria inventati dal compilatore che trasformano C sicuro in vulnerabilità TOCTOU. Include audit automatici del codice…
dynamic-analysis-sandboxingstatic-code-analysisvulnerability-analysis+3
942 mesi fa
semgrep-rules preview

semgrep-rules

GitHubelttam/semgrep-rules

Regole di analisi statica della sicurezza per il rilevamento di vulnerabilità e la revisione del codice orientata all'audit in Java, Go, Python, C#,…
cloud-infrastructure-securitystatic-analysiscontainer-security+6
2462 mesi fa
yls preview

yls

GitHubavast/yls

Server del linguaggio YARA

static-code-analysiscode-analysismalware-analysis
748 mesi fa
Precedente123…9Successivo