
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
static-code-analysis-helper — Analizza il codice sorgente dei progetti in 16 linguaggi di programmazione per segnalare funzioni pericolose associate a SQLi, XSS, SSRF, iniezione di comandi, crittografia debole e altre classi di attacco web. | Kitploit
Strumenti/GitHubGitHub/osmankandemir/static-code-analysis-helper
Analisi Statica del Codice (SAST)Analisi delle VulnerabilitàAnalisi del CodiceSicurezza Web
GitHubosmankandemir/static-code-analysis-helper

static-code-analysis-helper

Analizza il codice sorgente dei progetti in 16 linguaggi di programmazione per segnalare funzioni pericolose associate a SQLi, XSS, SSRF, iniezione di comandi, crittografia debole e altre classi di attacco web.

Vedi Repository
Condividi
325909 mesi faRevisionato da Kitploit

Logo

Static-Code-Analysis-Helper Version License Python Version Docker

Static-Code-Analysis-Helper

Descrizione

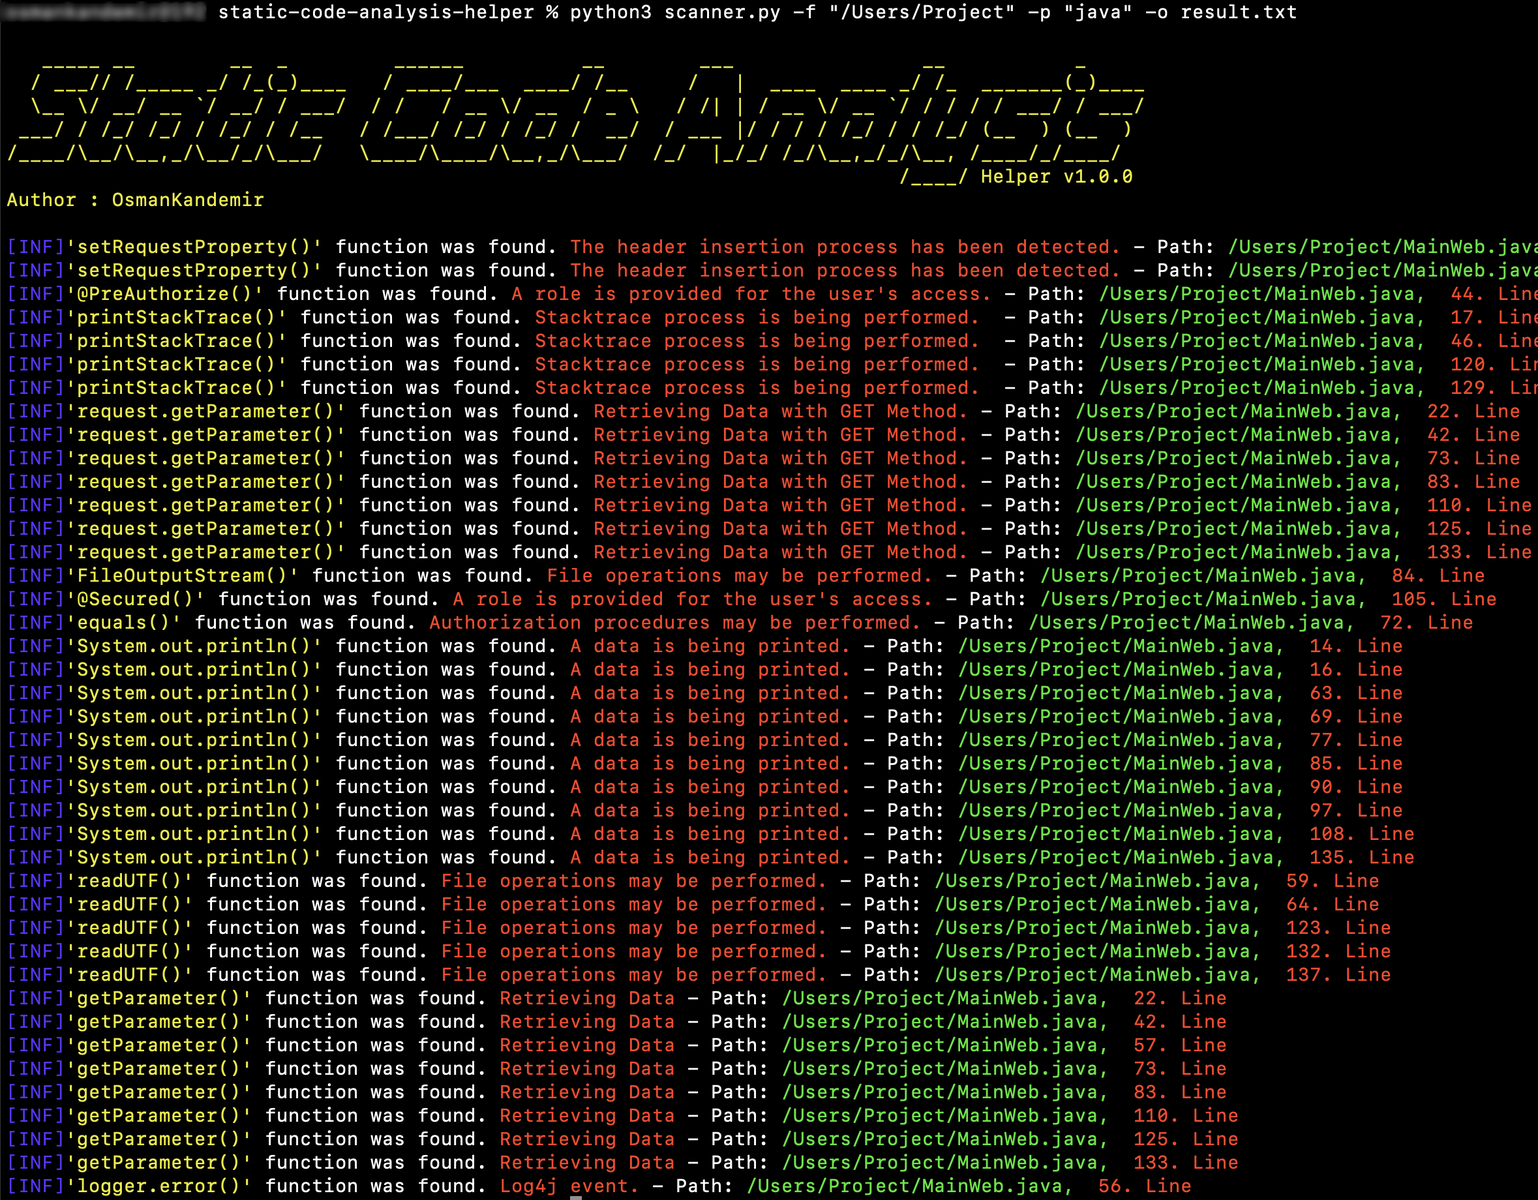
Rileva funzioni che potrebbero causare metodologie di attacco in molti linguaggi di programmazione web e framework nella cartella del progetto.

Ti aiuta a eseguire l'analisi statica del codice.

Nota: molte delle funzioni descritte qui potrebbero non causare vulnerabilità.
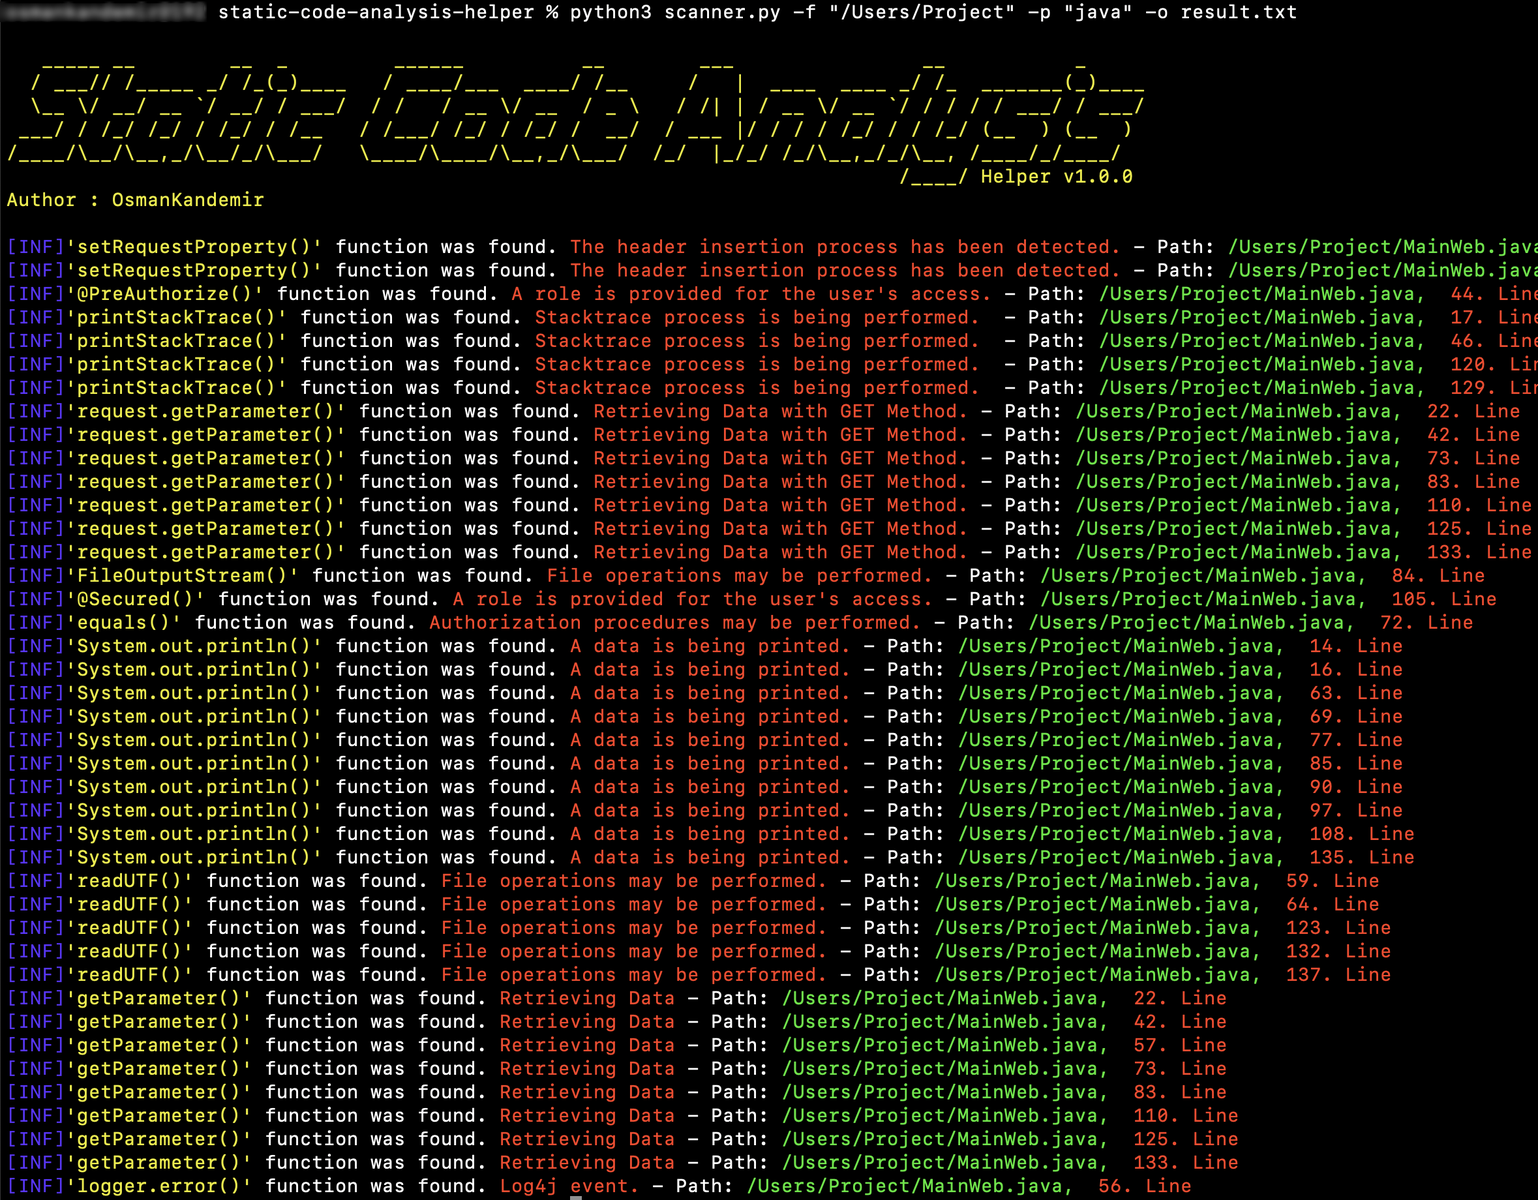
Screenshot

Linguaggi di programmazione

  • Go
  • Python
  • Ruby
  • PHP
  • JavaScript
  • Java
  • Rust
  • Perl
  • Ruby on Rails
  • Swift
  • Golang
  • Scala
  • Kotlin
  • Julia
  • Dart
  • ASP.NET Core

Tipi di attacchi correlati ai risultati

SQLi, XSS, XXE, CSRF, SSTI, SSRF, IDOR, CORS, XSHM, LFI, DoS, DDoS, RFI, Crittografia debole / Archiviazione crittografica non sicura, Path Traversal, Attacchi di sessione, Open Redirect, Permessi dei file non sicuri, Iniezione XPath, Caricamento di file, Corruzione della memoria / Buffer Overflow, Configurazione di sicurezza errata, Reflected File Download, Iniezione CSV, Iniezione di comandi, Vulnerabilità WebSocket, Race Condition, Cache Poisoning, Iniezione di codice, Deserializzazione di file dannosi, Vulnerabilità JWT, Broken Access Control, Content Spoofing, Vulnerabilità di autenticazione, Vulnerabilità dei cookie, Vulnerabilità della logica di business.

TODO

  • ******** Repository privato
  • ******** Repository privato
  • Scansione di più linguaggi di programmazione con MultiThread
  • Funzionalità per scaricare periodicamente da Github, Gitlab o Bitbucket nel repository.

NOTA: Si prega di vedere; USAGE_POLICY.md LICENSE

Installazione

Da Git


git clone https://github.com/OsmanKandemir/static-code-analysis-helper.git
cd static-code-analysis-helper
python3 scanner.py -f "/Users/Test/ProjectFolder" -o result.txt

Dal codice sorgente

git clone https://github.com/OsmanKandemir/static-code-analysis-helper.git
cd static-code-analysis-helper
python -m build
python setup.py install

Da PyPI

L'applicazione è disponibile su PyPI. Per installarla con pip:

pip install staticcodeanalysishelper

Utilizzo delle funzioni

from StaticCodeAnalysisHelper import FileScan

# Specific Programming Language Scan

FileScan.AdvancedFileScanning("/Desktop/My-Project","java","result.txt")

# Full Scan

FileScan.AdvancedFileScanning("/Desktop/My-Project",None,"result.txt")

Dal Dockerfile

docker build -t staticcodeanalysishelper .
docker run -v <YOUR-PROJECT-PATH-FOLDER>:/static-code-analysis-helper/Project staticcodeanalysishelper -f /static-code-analysis-helper/Project -p <YOUR-PROGRAMMING-LANGUAGE>

Da DockerHub

docker pull osmankandemir/staticcodeanalysishelper:v1.0.0
docker run -v <YOUR-PROJECT-PATH-FOLDER>:/static-code-analysis-helper/Project osmankandemir/staticcodeanalysishelper:v1.0.0 -f /static-code-analysis-helper/Project -p <YOUR-PROGRAMMING-LANGUAGE>

Utilizzo

Please, scan the only project files for the correct result.

-f FOLDER [FOLDER], --folder Folder [FOLDER] Project Folder Path. --folder
-p PROGRAMMING [PROGRAMMING], --programming python [PROGRAMMING] Select Programming Language. --programming
-o OUTPUT [FILENAME] --output [FILENAME] Save output. --output

Programming Language List : java, asp.net, python, dart, ruby, go, php, rust, javascript, perl, scala, golang, kotlin, julia

Sviluppo e contributi

Per continuare a sviluppare l'applicazione StaticCodeAnalysisHelper/LanguagesFunctions.py puoi aggiungere nuove funzioni al file secondo le seguenti sintassi.

{"function": "function()","description": "description"}
{"function": "function[]","description": "description"}
{"function": "function","description": "description"}

Vedi; CONTRIBUTING.md

Licenza

Copyright (c) 2025 Osman Kandemir
Concesso in licenza sotto la GPL-3.0.

Donazioni

Se ti piace Static-Code-Analysis-Helper e desideri mostrare il tuo supporto, puoi utilizzare la funzione Buy A Coffee o Github Sponsors per lo sviluppatore usando il pulsante qui sotto.

Oppure

Sponsorizzami: https://github.com/sponsors/OsmanKandemir 😊
Buy Me A Coffee

Il tuo supporto sarà molto apprezzato😊

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





