Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
modelaudit — Scanner di sicurezza per file di modelli AI/ML. Rileva codice dannoso, backdoor e vulnerabilità prima della distribuzione | Kitploit
Strumenti/GitHubGitHub/promptfoo/modelaudit
Analisi StaticaAnalisi Statica del Codice (SAST)Analisi delle VulnerabilitàEsfiltrazione DatiAnalisi MalwareDevSecOpsRilevamento SegretiSicurezza della Supply ChainMachine LearningSicurezza dell'IAAttacco AvversarioTop in Attacco Avversario n.14
8323813 giorni faRevisionato da Kitploit
Top in Sicurezza dell'IA n.14
Top in Machine Learning n.9
GitHubpromptfoo/modelaudit

modelaudit

Scanner di sicurezza per file di modelli AI/ML. Rileva codice dannoso, backdoor e vulnerabilità prima della distribuzione

Vedi RepositorySito web

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

ModelAudit

Proteggi i tuoi modelli AI prima del deployment. Scanner statico che rileva codice malevolo, potenziali indicatori di backdoor e vulnerabilità di sicurezza nei file dei modelli ML — senza mai caricarli o eseguirli.
PyPI version Python versions Code Style: ruff License Security policy

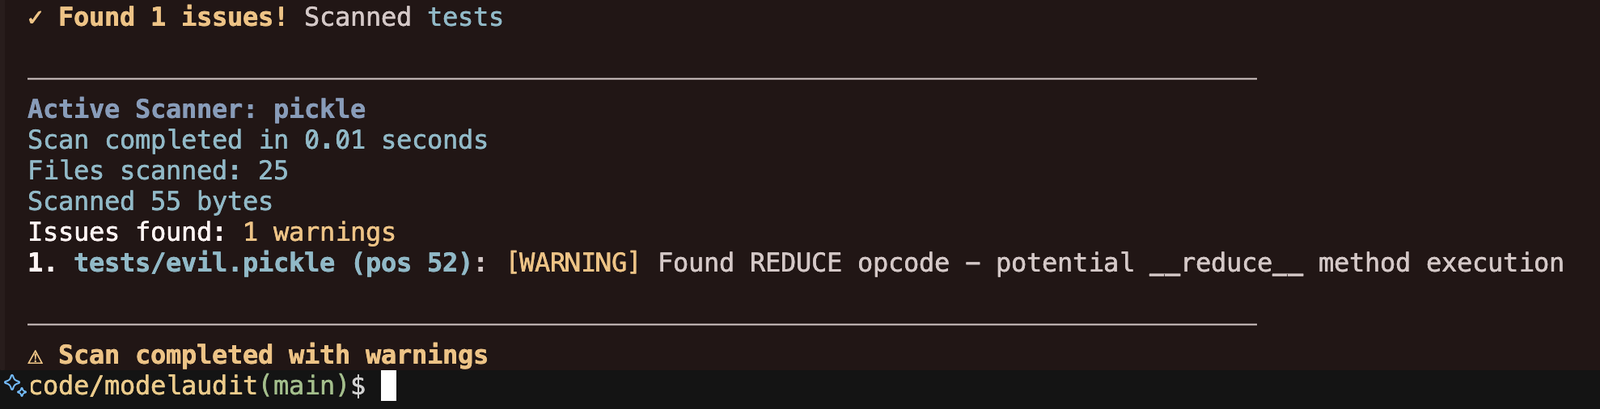
ModelAudit scan results

Documentazione completa | Esempi d'uso | Formati supportati

Perché ModelAudit

I modelli vengono scaricati da registry non attendibili, passano attraverso la CI e finiscono per essere eseguiti in produzione. I tradizionali strumenti SAST non esaminano gli opcode di pickle, i layout dei gruppi HDF5, i proto graph ONNX o le firme dei SavedModel di TensorFlow — ModelAudit sì:

  • Scansione statica. Nessun modello viene mai caricato, unpickled o eseguito.
  • Copre i formati che usi davvero. Oltre 40 scanner che spaziano tra pickle, PyTorch, SafeTensors, ONNX, TensorFlow, Keras, GGUF, archivi e configurazioni.
  • Si integra nella CI. Output leggibile dalla macchina (JSON, SARIF), modalità strict, exit code e scanner selezionabili.
  • Evidenzia i limiti di copertura. Gli scanner riconosciuti segnalano lacune nell'analisi delimitata, come letture troncate o budget esauriti, invece di presentarle come risultati completamente coperti.

Strumenti comparabili: picklescan (solo pickle, basato su Python), fickling (solo pickle, basato su AST), modelscan (sottoinsieme pickle + TensorFlow + Keras). ModelAudit offre una copertura più ampia e include un motore pickle nativo in Rust tramite il pacchetto complementare modelaudit-picklescan.

Avvio rapido

Richiede Python 3.10-3.14

pip install "modelaudit[all]"

# Scan a file or directory
modelaudit model.pkl
modelaudit ./models/

# Export results for CI/CD
modelaudit model.pkl --format json --output results.json
$ modelaudit suspicious_model.pkl

Files scanned: 1 | Issues found: 2 critical, 1 warning

1. suspicious_model.pkl (pos 28): [CRITICAL] Malicious code execution attempt
   Why: Contains os.system() call that could run arbitrary commands

2. suspicious_model.pkl (pos 52): [WARNING] Dangerous pickle deserialization
   Why: Could execute code when the model loads

Le evidenze di scansione e gli errori di origine possono includere valori di credenziali originali, anche in report JSON, SARIF, SBOM e condivisi. La normalizzazione delle credenziali rimane dove influisce su rilevamento, raggruppamento o soppressione.

Cosa rileva

  • Attacchi di esecuzione di codice in file Pickle, PyTorch, NumPy e Joblib
  • Potenziali indicatori di backdoor — pattern di pesi sospetti, tensori anomali o segnali di codice nascosto
  • Segreti incorporati — chiavi API, token e credenziali nei pesi del modello o nei metadati
  • Indicatori di rete — URL, IP e uso di socket che potrebbero consentire l'esfiltrazione di dati
  • Exploit di archivi — path traversal, attacchi tramite symlink in file ZIP/TAR/7z
  • Operazioni ML non sicure — livelli Lambda, op personalizzate, TorchScript/JIT, template injection
  • Rischi della supply chain — manomissione, violazioni di licenza, configurazioni sospette

Formati supportati

ModelAudit include 45 scanner registrati che coprono formati di modelli, archivi e configurazioni:


Scarica lo strumento