

mxc
 microsoft/mxc
Policy-driven, layered isolation and containment
cloud-infrastructure-securitydefensive-toolscontainer-security+3
microsoft/mxcPolicy-driven, layered isolation and containment
 michaels1011/ephemora-cell
Capability-based WASM runtime for executing untrusted AI-generated code with enforced CPU, memory, time, I/O, and filesystem limits. Provides…
 db-ol/cuaharm
Benchmark per valutare i rischi di sicurezza degli agenti che utilizzano computer, con 104 scenari realistici di uso improprio in sette categorie…
 microsoft/pqcrypto-lweke
Libreria C che implementa FrodoKEM, un meccanismo di incapsulamento delle chiavi post-quantistico basato sul problema Learning with Errors, con…
 withsecurelabs/amsidetection
Strumento proof-of-concept per rilevare bypass di AMSI (Antimalware Scan Interface) e attività dannosa di script in memoria sugli endpoint Windows.
 davidcarliez/trustmebro
Bypass llm guardrails by confusing it with fabricated tool output.
 lakr233/vphone-cli
Boot and manage virtual iPhones on Apple Silicon with firmware patching, jailbreak variants, and security research features for iOS testing and…
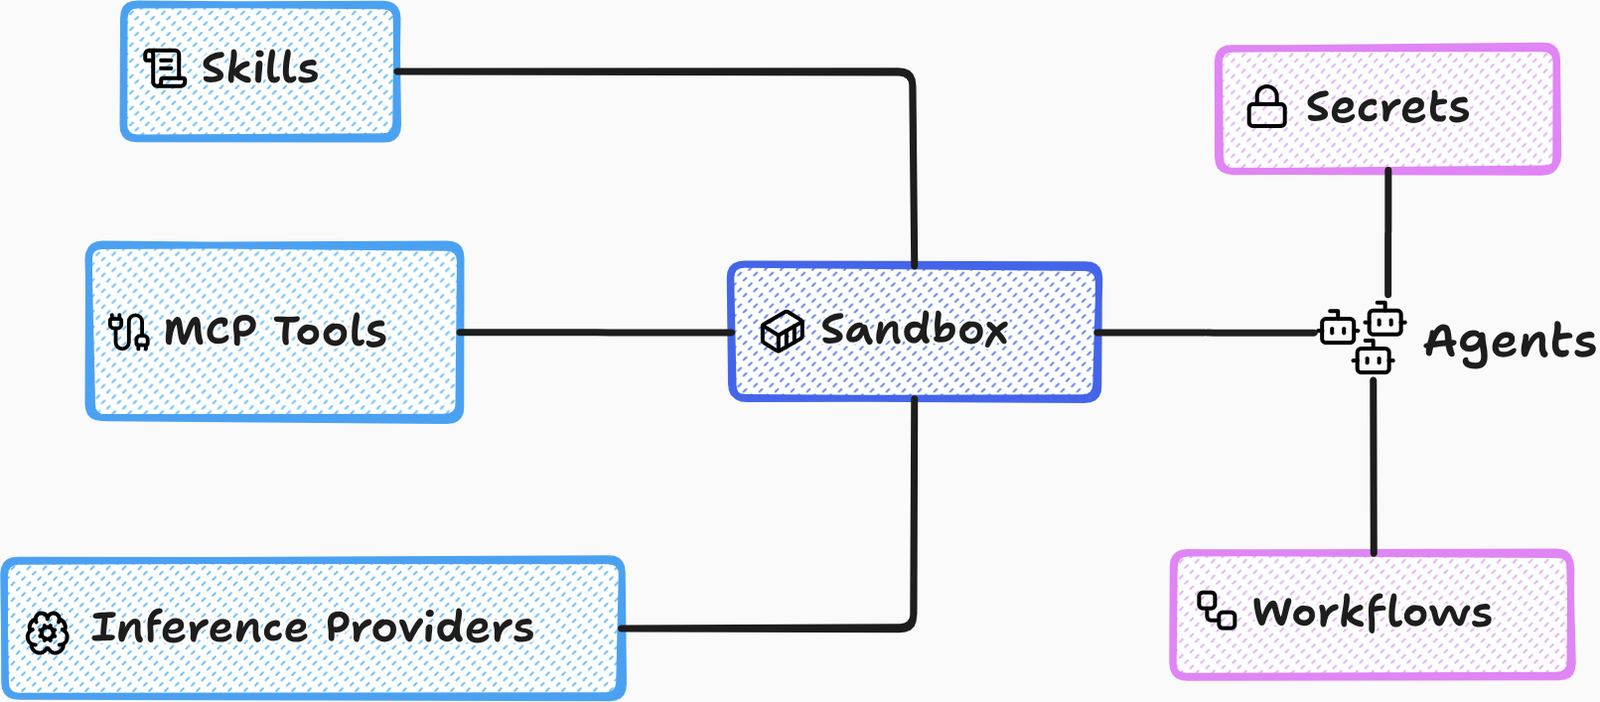 accuknox/agentz
Piattaforma AI agenziale zero-trust. Supporta distribuzioni SaaS e OnPrem (airgapped).
 mrunalp/block-copyfail
# Blocker BPF LSM per CVE-2026-31431 (Copy Fail) - remediation a zero-reboot per OpenShift 4
 vatson112/deny-af-alg-bpf
eBPF LSM program che blocca la creazione di socket AF_ALG per mitigare CVE-2026-31431, con daemon in userspace che registra i tentativi negati…
 wgnet/wg.copyfail.patch
eBPF-based workaround per CVE-2026-31431 (Copy.Fail) che filtra o termina la creazione di socket AF_ALG per prevenire l'escalation dei privilegi…
 siyad01/agentbox
Runtime sandboxizzato open-source per agenti AI — isolamento gVisor/Docker, vault delle credenziali, registro di audit immutabile. Realizzato dopo…
 phalanx-ccs/copy-fail
Strumento diagnostico passivo che verifica se un sistema Linux è vulnerabile a CVE-2026-31431 testando la raggiungibilità dei socket AF_ALG, fornendo…
 linux-zs/cve-2026-31431-mitigation
Mitigazione basata su Seccomp per CVE-2026-31431, una LPE del kernel Linux. Blocca il socket AF_ALG tramite modulo PAM e wrapper autonomo, con…
 getkern/kern
Runtime container e sandbox rootless che esegue immagini OCI applicate dal kernel in millisecondi, senza daemon, con profili delle risorse, allowlist…
 cert-ee/cuckoo3
Sandbox open-source per l'analisi automatizzata di malware che esegue file e URL sospetti in VM isolate e genera report dettagliati sul comportamento.
 containers/bubblewrap
Strumento di sandboxing di basso livello senza privilegi usato da Flatpak e progetti simili
 scy-phy/minicps
Framework di simulazione in tempo reale per sistemi cyber-fisici con modelli di processi fisici/dispositivi di controllo ed emulazione di rete basata…