Archived
Sekiryu
 20urc3/sekiryu
Toolkit completo per Ghidra headless.
static-analysisvulnerability-analysiscode-analysis+3
362
 accenture/spartacus
Spartacus Toolkit per l'hijacking di DLL/COM
 mandiant/flare-qdb
Debugger da riga di comando e Python per strumentare e modificare il comportamento del software nativo su Windows e Linux.
 ptswarm/reflutter
Framework di reverse engineering per Flutter
 anerruption/logic.net
Un offuscatore .NET gratuito e open-source che utilizza dnlib.
 hluwa/frida-dexdump
Uno strumento frida per dumpare dex in memoria a supporto degli ingegneri della sicurezza nell'analisi di malware.
 mgeeky/redwarden
Proxy inverso C2 di Cobalt Strike che respinge Blue Teams, AV, EDR, scanner attraverso l'ispezione dei pacchetti e la correlazione del profilo…
 mandiant/flare-ida
Utilità IDA Pro del team FLARE
 tomer8007/widevine-l3-decryptor
Un'estensione Chrome che dimostra come bypassare Widevine L3 DRM
 mrakovic-org/nashavm
Nasha è una Macchina Virtuale per file .NET e il suo runtime è stato realizzato in C++/CLI
 blackberry/pe_tree
Modulo Python per visualizzare i file Portable Executable (PE) in una vista ad albero utilizzando pefile e PyQt5. Può anche essere utilizzato con IDA…
 yeggor/uefi_retool
Uno strumento per il reverse engineering del firmware UEFI
 taviso/avscript
Avast Shell interattiva JavaScript
 b3nac/injuredandroid
Un'applicazione Android vulnerabile che mostra semplici esempi di vulnerabilità in stile CTF.
 claudiugeorgiu/obfuscapk
Uno strumento di offuscamento automatico per app Android che funziona in modalità black-box, supporta funzionalità avanzate di offuscamento e ha…
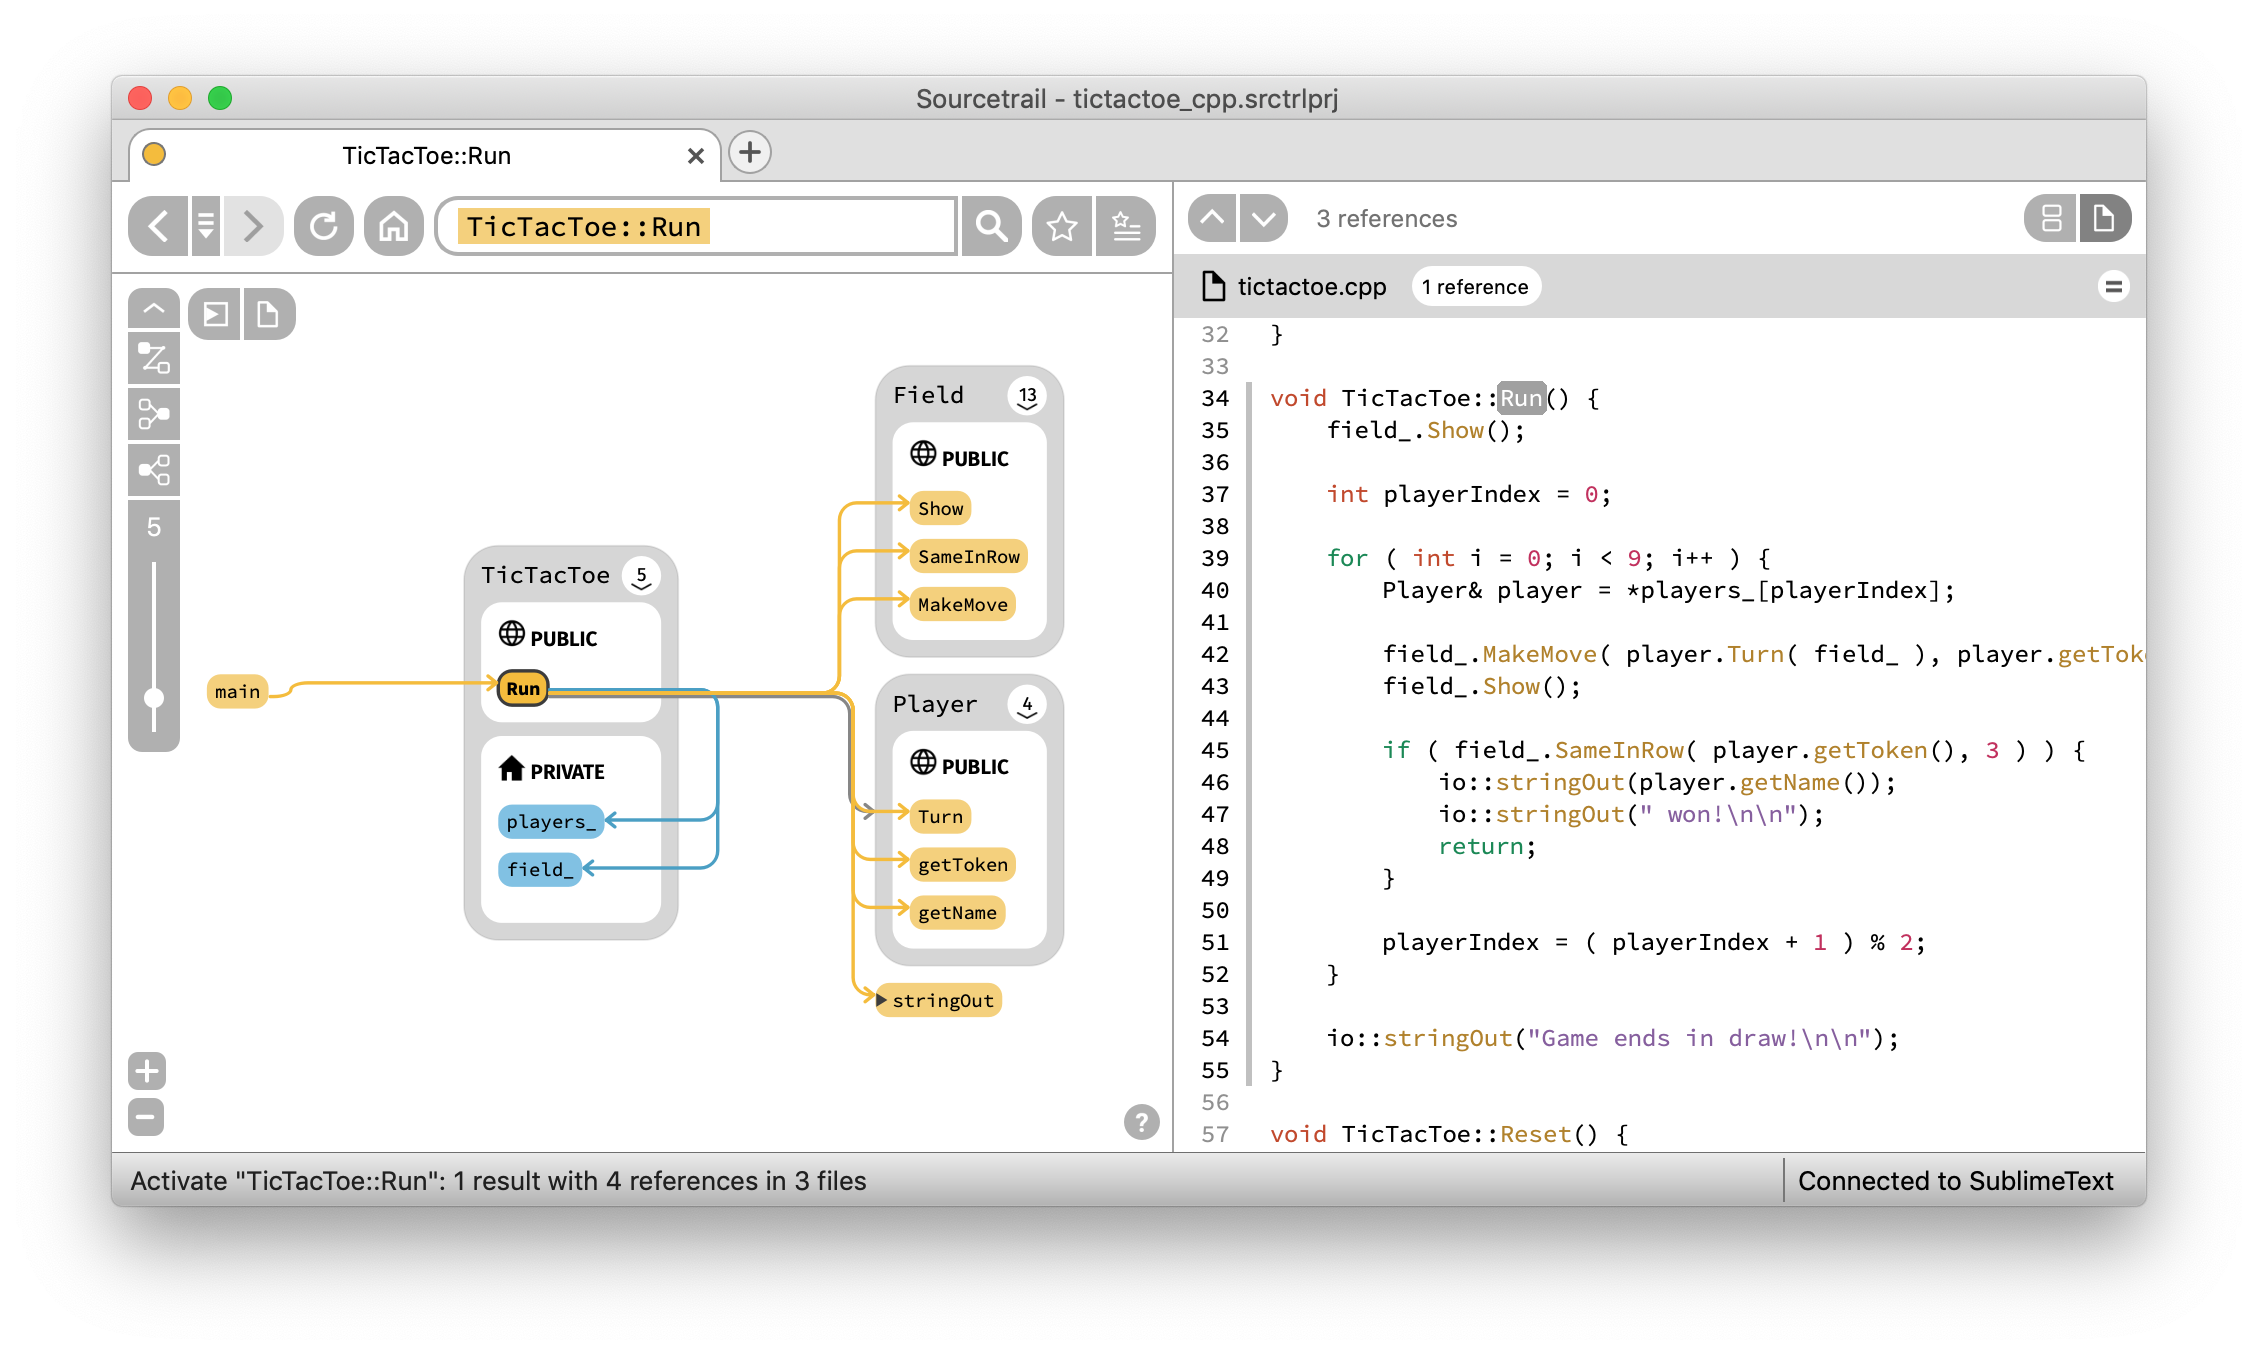 coatisoftware/sourcetrail
Sourcetrail - esploratore interattivo del codice sorgente gratuito e open-source