

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
pe_tree — Modulo Python per visualizzare i file Portable Executable (PE) in una vista ad albero utilizzando pefile e PyQt5. Può anche essere utilizzato con IDA Pro e Rekall per eseguire il dump di file PE in memoria e ricostruire gli import. | Kitploit
Strumenti/GitHubGitHub/blackberry/pe_tree
Memory ForensicsAnalisi delle VulnerabilitàReverse EngineeringDebuggerInformatica ForenseAnalisi MalwareDigital ForensicsAnalisi di BinariArchived
GitHubblackberry/pe_tree

pe_tree

Modulo Python per visualizzare i file Portable Executable (PE) in una vista ad albero utilizzando pefile e PyQt5. Può anche essere utilizzato con IDA Pro e Rekall per eseguire il dump di file PE in memoria e ricostruire gli import.

1.3k173344 anni faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi
Vedi Repository

PE Tree

PE Tree è un modulo Python per visualizzare i file Portable Executable (PE) in una vista ad albero utilizzando pefile e PyQt5. Può anche essere utilizzato con IDA Pro, Ghidra, Volatility, Rekall e minidump per visualizzare e scaricare file PE in memoria, nonché per eseguire la ricostruzione della tabella delle importazioni.

Indice

  1. Caratteristiche
  2. Applicazione
    • Requisiti
    • Caratteristiche
    • Installazione
      • Windows
      • Mac/Linux
      • Per sviluppatori
    • Utilizzo
    • Modalità scura
  3. IDAPython
    • Requisiti
    • Caratteristiche
    • Installazione
      • Utilizzando setuptools
      • Installazione manuale
      • Per sviluppatori
    • Utilizzo
    • Esempio
      • Scaricare file PE in memoria
  4. Rekall
    • Requisiti
    • Caratteristiche
    • Installazione
    • Utilizzo
  5. Volatility
    • Requisiti
    • Caratteristiche
    • Installazione
    • Utilizzo
  6. Ghidra
    • Requisiti
    • Caratteristiche
    • Installazione
    • Utilizzo
  7. Minidump
    • Requisiti
    • Caratteristiche
    • Installazione
    • Utilizzo
  8. Configurazione
    • Panoramica
    • Opzioni
    • Posizione
    • Condivisione dati con terze parti
  9. Risoluzione dei problemi
  10. Contribuire
    • Documentazione per sviluppatori
  11. Licenza

Caratteristiche

  • App autonoma con plugin per:
    • IDA Pro
    • Ghidra
    • Volatility
    • Rekall
    • Minidump
    • Carving
  • Supporto per Windows, Linux e Mac
  • Analisi di file PE e immagini di memoria da:
    • File system
    • Archivi ZIP (inclusi quelli protetti da password)
    • Dump di memoria Windows (raw, EWF, vmem, ecc.)
    • Memoria Windows live (usando rekall)
    • Minidump Windows
    • Database IDA Pro
    • Database Ghidra
    • Carving di file binari
  • Mappa PE arcobaleno:
    • Fornisce una panoramica di alto livello delle strutture PE, delle dimensioni e della posizione del file
    • Consente una rapida panoramica visiva e confronto dei campioni PE
  • Mostra le seguenti intestazioni PE in una vista ad albero:
    • Intestazione MZ
    • Stub DOS
    • Intestazioni Rich
    • Intestazioni NT/File/Optional
    • Directory dati
    • Sezioni
    • Importazioni
    • Esportazioni
    • Informazioni di debug
    • Configurazione di caricamento
    • TLS
    • Risorse
    • Informazioni sulla versione
    • Certificati
    • Overlay
  • Estrai e salva dati da:
    • Stub DOS
    • Sezioni
    • Risorse
    • Certificati
    • Overlay
    • Esporta in CyberChef per ulteriori elaborazioni
  • Esegui ricerche su VirusTotal di:
    • Hash di file
    • Percorso PDB
    • Timestamp
    • Hash/nome sezione
    • Hash/nome importazione
    • Nome esportazione
    • Hash risorsa
    • Numero seriale certificato
  • Scarica immagini PE caricate dalla memoria:
    • Correggi puntatori e dimensioni delle sezioni
    • Correggi intestazioni PE:
      • Rimuovi puntatori di directory dati non necessari
      • Ricalcola checksum PE
      • Aggiorna punto di ingresso
    • Ricostruisci tabelle di indirizzi e directory di importazione (IAT/IDT) usando diversi metodi:
      1. Usa IAT/IDT esistenti
      2. Ricostruisci IDT dall'IAT esistente
      3. Ricostruisci IAT e IDT dal disassemblaggio (usando IDA Pro, Ghidra o capstone)

Applicazione

L'app autonoma PE Tree trova eseguibili portatili in file, cartelle e archivi ZIP.
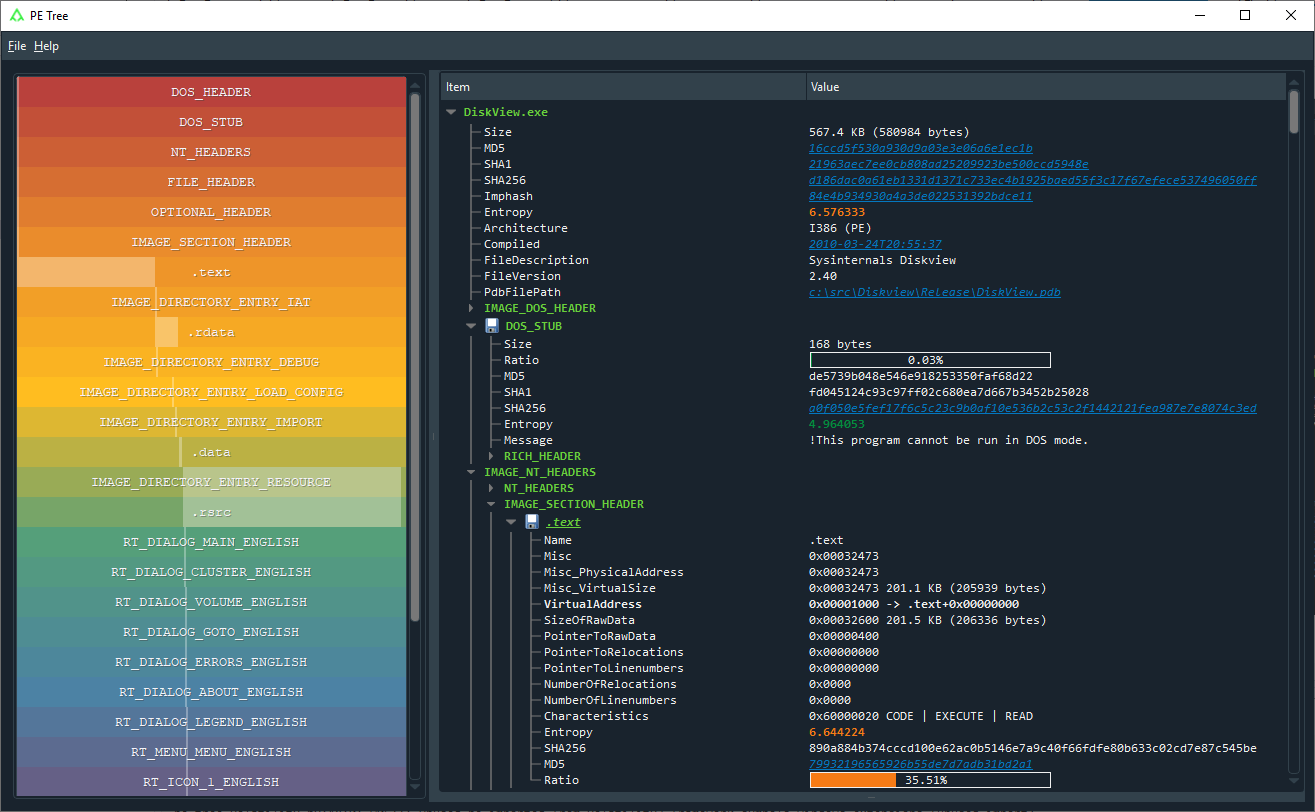
PE Tree standalone application

Requisiti

  • Python 3.5+

Caratteristiche

  • Scansiona file e cartelle per file PE
  • Estrai file PE da archivi ZIP (inclusi quelli protetti da password con infected)
  • Effettua carving di file PE da file binari
  • Doppio clic su VA/RVA per disassemblare con capstone
  • Dump esadecimale dei dati

Installazione

Utilizzando pip (consigliato)

Installa direttamente da GitHub usando un ambiente virtuale nuovo e pip:

Windows
> virtualenv env
> env\Scripts\activate
> pip install --upgrade pip
> pip install git+https://github.com/blackberry/pe_tree.git
Mac/Linux
$ python3 -m venv env
$ source ./env/bin/activate
$ pip install --upgrade pip
$ pip install git+https://github.com/blackberry/pe_tree.git

Per sviluppatori

Clona il repository e configura per lo sviluppo:

Windows
> git clone https://github.com/blackberry/pe_tree.git
> cd pe_tree
> virtualenv env
> env\Scripts\activate
> pip install -e .
Mac/Linux
$ git clone https://github.com/blackberry/pe_tree.git
$ cd pe_tree
$ python3 -m venv env
$ source ./env/bin/activate
$ pip install -e .

Utilizzo

Esegui PE Tree e scansiona file, cartelle e archivi ZIP per eseguibili portatili:

$ pe-tree -h
usage: pe-tree [-h] [filenames [filenames ...]]

PE-Tree

positional arguments:
  filenames   Path(s) to file/folder/zip

optional arguments:
  -h, --help  show this help message and exit

Esegui PE Tree e tenta di effettuare il carving di file eseguibili portatili da un file binario:

$ pe-tree-carve -h
usage: pe-tree-carve [-h] filename

PE-Tree (Carve)

positional arguments:
  filename    Path to file to carve

optional arguments:
  -h, --help  show this help message and exit

Modalità scura

La modalità scura può essere abilitata installando QDarkStyle:

$ pip install qdarkstyle

IDAPython

Il plugin IDAPython di PE Tree trova eseguibili portatili nei database IDA.
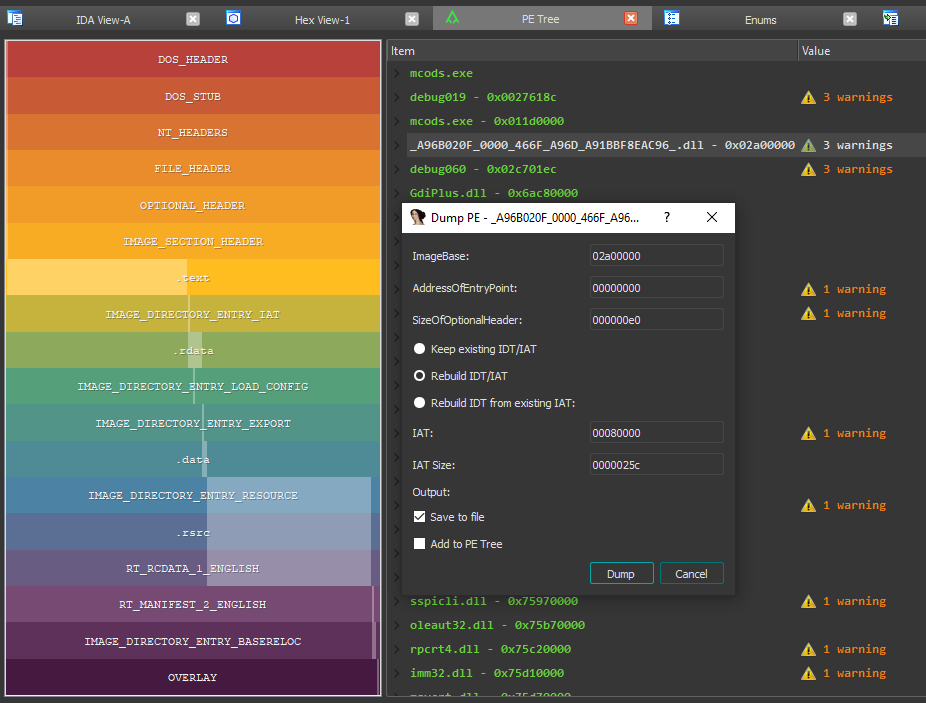
PE Tree IDAPython plugin

Requisiti

  • IDA Pro 7.0+ con Python 2.7
  • IDA Pro 7.4+ con Python 2.7 o 3.5+

Caratteristiche

  • Navigazione semplice delle strutture dei file PE
  • Doppio clic su un indirizzo di memoria in PE Tree per visualizzarlo in IDA-view o hex-view
  • Cerca un IDB per immagini PE in memoria e;
    • Ricostruisci importazioni (IAT + IDT)
    • Scarica file PE ricostruiti
    • Commenta automaticamente le strutture PE nell'IDB
    • Etichetta automaticamente gli offset IAT nell'IDB

Installazione

Per installare ed eseguire come plugin IDAPython puoi usare setuptools o installare manualmente.

Utilizzando setuptools

  1. Scarica pe_tree e installa per l'interprete Python globale usato da IDA:

    $ git clone https://github.com/blackberry/pe_tree.git
    $ cd pe_tree
    $ python setup.py develop --ida
    
  2. Copia pe_tree_ida.py nella tua cartella dei plugin IDA

Scarica lo strumento