
NativePe
 habanada/nativepe
Libreria Object Pascal (Delphi) per il parsing, la mappatura, il caricamento e il dump di file PE di Windows, con rilocazioni, importazioni, TLS e…
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
18
habanada/nativepeLibreria Object Pascal (Delphi) per il parsing, la mappatura, il caricamento e il dump di file PE di Windows, con rilocazioni, importazioni, TLS e…
 gmh5225/injection-2
Raccolta curata di tecniche di process injection su Windows, con collegamenti ad analisi approfondite su Conhost, PROPagate, KernelCallbackTable,…
 mythicagents/xenon
Un agente Mythic per Windows scritto in C
 mythicc2profiles/httpx
Configurabile, guidato dalla community, profilo C2 HTTP
 joshuaprovoste/deserializer
Analizzatore statico di codice basato su AST con mappatura delle relazioni potenziata da LLM agentici per scoprire percorsi RCE in Python e catene di…
 dagowda/notrdp
Plugin Havoc C2 che crea un desktop Windows nascosto, lo trasmette in streaming a un visualizzatore nel browser e inietta input di mouse/tastiera per…
 x3r0day/fud-c2-framework
Un reverse shell fileless e un framework C2 che sfrutta syscall dirette, tunneling proxy e crittografia ChaCha20 per l'evasione degli AV.
 b3rt1ng/koi
Multi-session reverse shell handler with PTY upgrade, post-exploitation modules, Layer 3 tunneling, payload obfuscation for EDR evasion, session…
 gmh5225/iat-hook
DLL C++ che esegue l'hooking della Import Address Table analizzando le intestazioni PE e reindirizzando gli indirizzi delle funzioni importate verso…
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
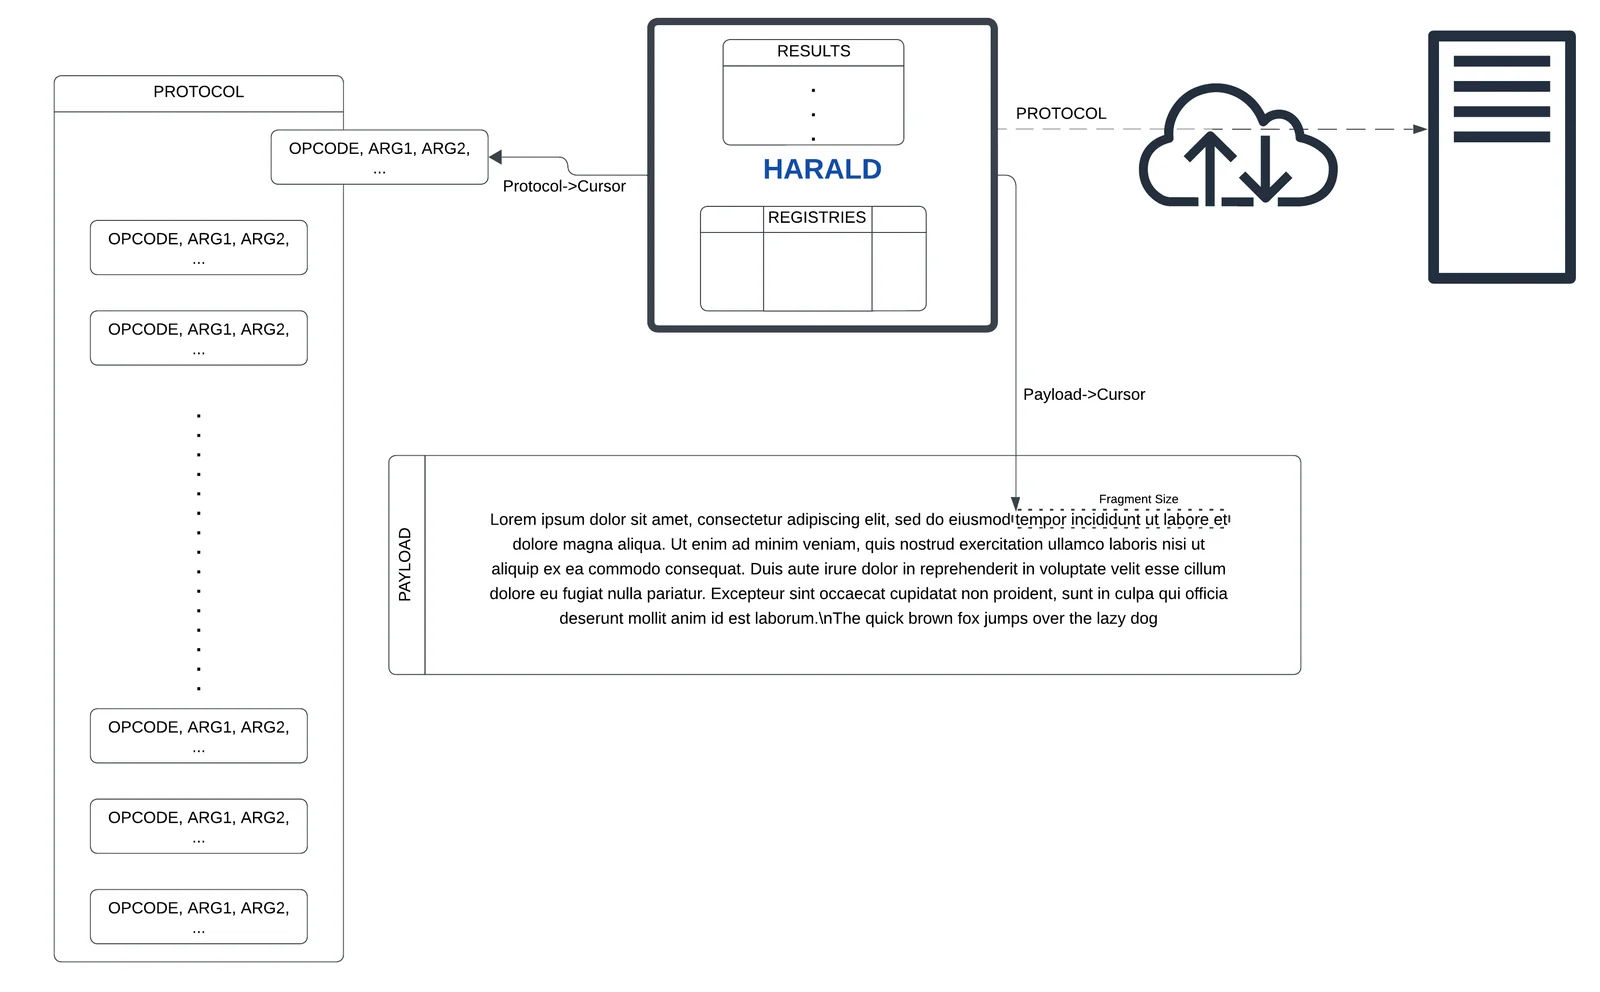 gmh5225/harald
Una CPU minimale in-memory per la creazione agnostica di protocolli al volo
 iterat0r/cnaemulator
Ambiente di emulazione e testing standalone per Cobalt Strike Aggressor Scripts (.cna) che convalida la sintassi, simula le API di Beacon ed esegue…
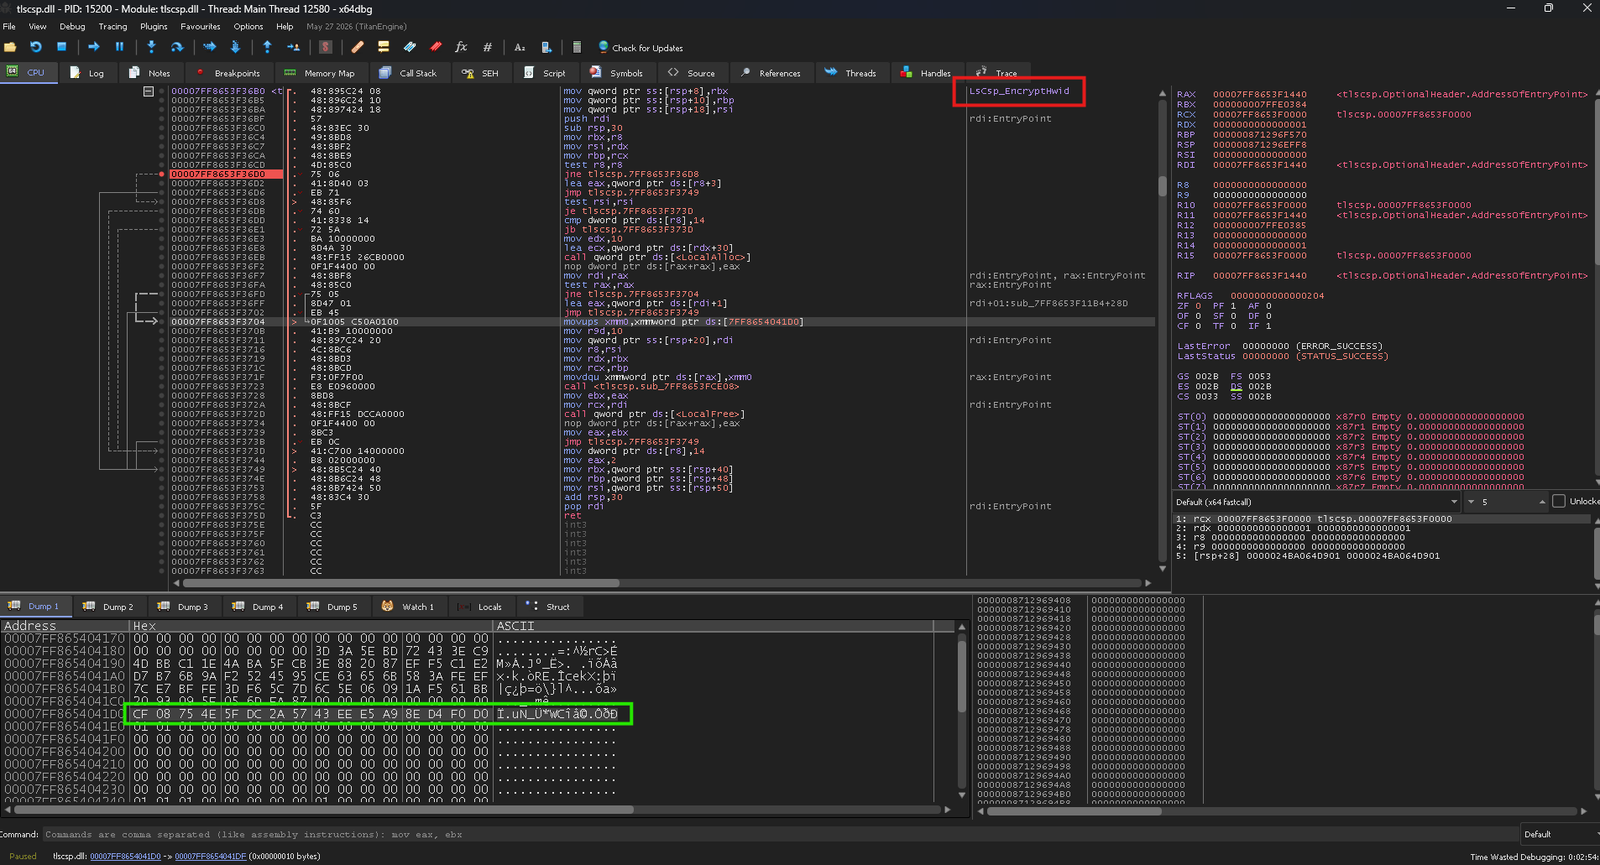 weedhashpeddler/rc4decryption
Abusa del LOLBin tlscsp.dll firmato da Microsoft per eseguire cifratura/decifratura RC4 tramite LsCsp_EncryptHwid, applicando una patch alla chiave…
 racoten/reflectivepluginloader
Mapper PE riflessivo e motore di module stomping rafforzato contro l'evasione per Windows x64
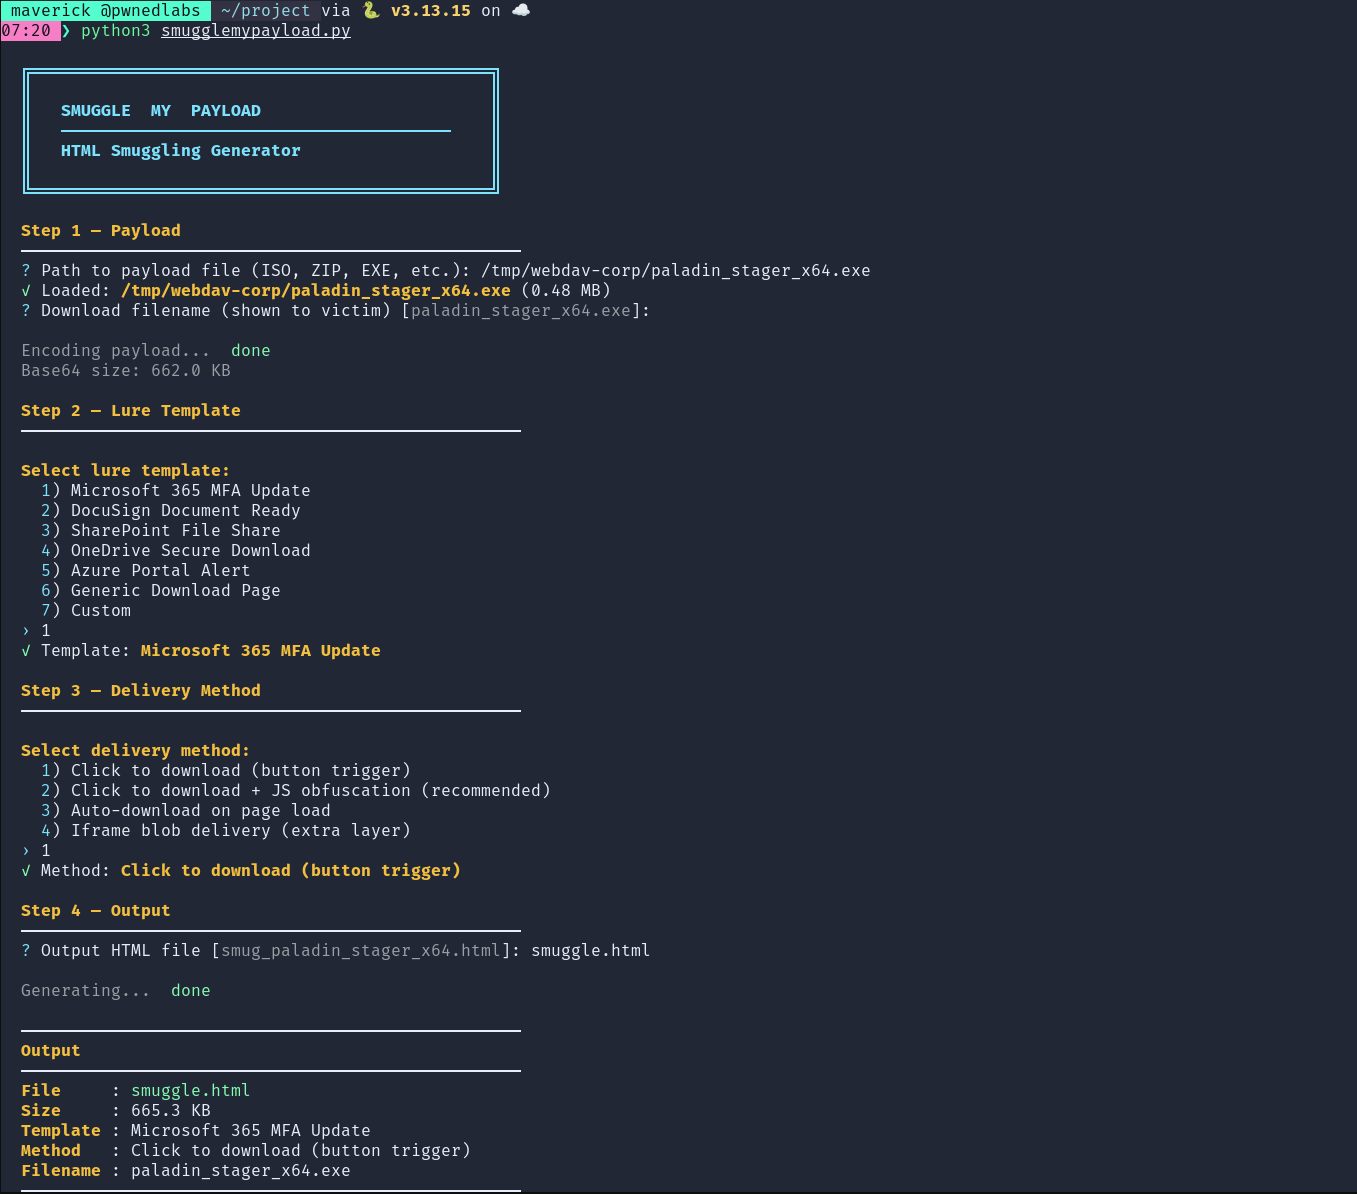 shaheeryasirofficial/smugglemypayload
Genera pagine di HTML smuggling che incorporano e ricostruiscono file lato client tramite JavaScript, con codifica del payload, chunking,…
 jephthai/evilvm
Compilatore basato su Forth distribuito come shellcode x86_64 position-independent, che fornisce un agente di esecuzione remota di codice con REPL…
 rurixis/msrkit
Un concetto che utilizza una catena ROP abbinata a una primitiva WRMSR per chiamare funzioni del kernel e mappare driver non firmati tramite BYOVD…
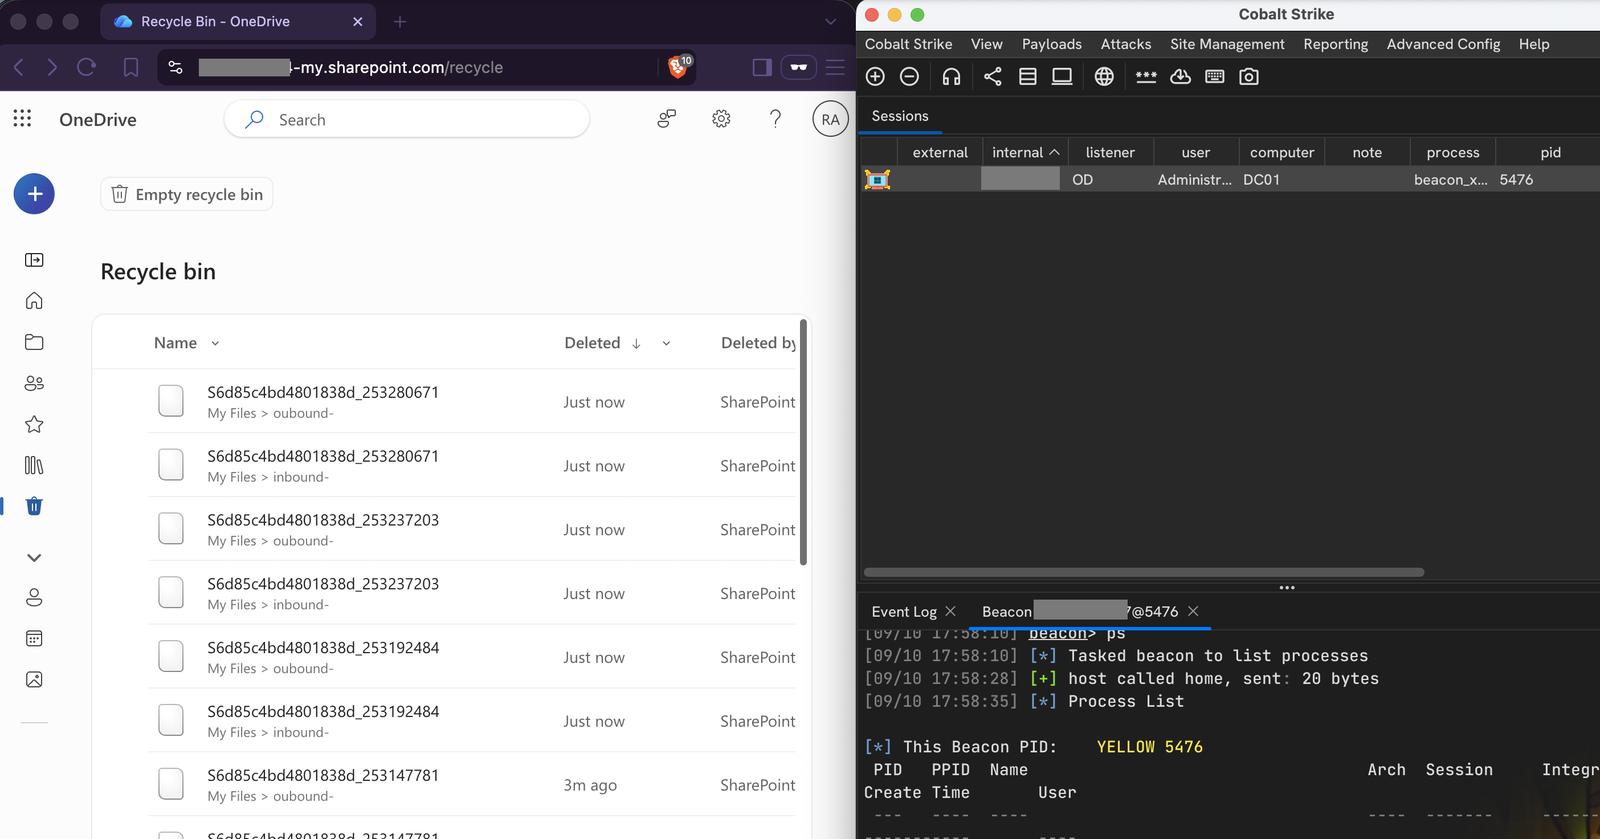 nmht3t/onedrive-udc2
OneDrive come trasporto C2 occulto per Cobalt Strike