Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
SmuggleMyPayload — Genera pagine di HTML smuggling che incorporano e ricostruiscono file lato client tramite JavaScript, con codifica del payload, chunking, offuscamento e template di phishing lure. | Kitploit
Strumenti/GitHubGitHub/shaheeryasirofficial/smugglemypayload
Strumenti DifensiviStrumenti di PhishingGenerazione di PayloadScripting e AutomazionePhishingIngegneria SocialeRed TeamingSviluppo PayloadAttacco Avversario
Condividi
GitHubshaheeryasirofficial/smugglemypayload

SmuggleMyPayload

Genera pagine di HTML smuggling che incorporano e ricostruiscono file lato client tramite JavaScript, con codifica del payload, chunking, offuscamento e template di phishing lure.

Vedi Repository
5832141 mese faRevisionato da Kitploit

SmuggleMyPayload

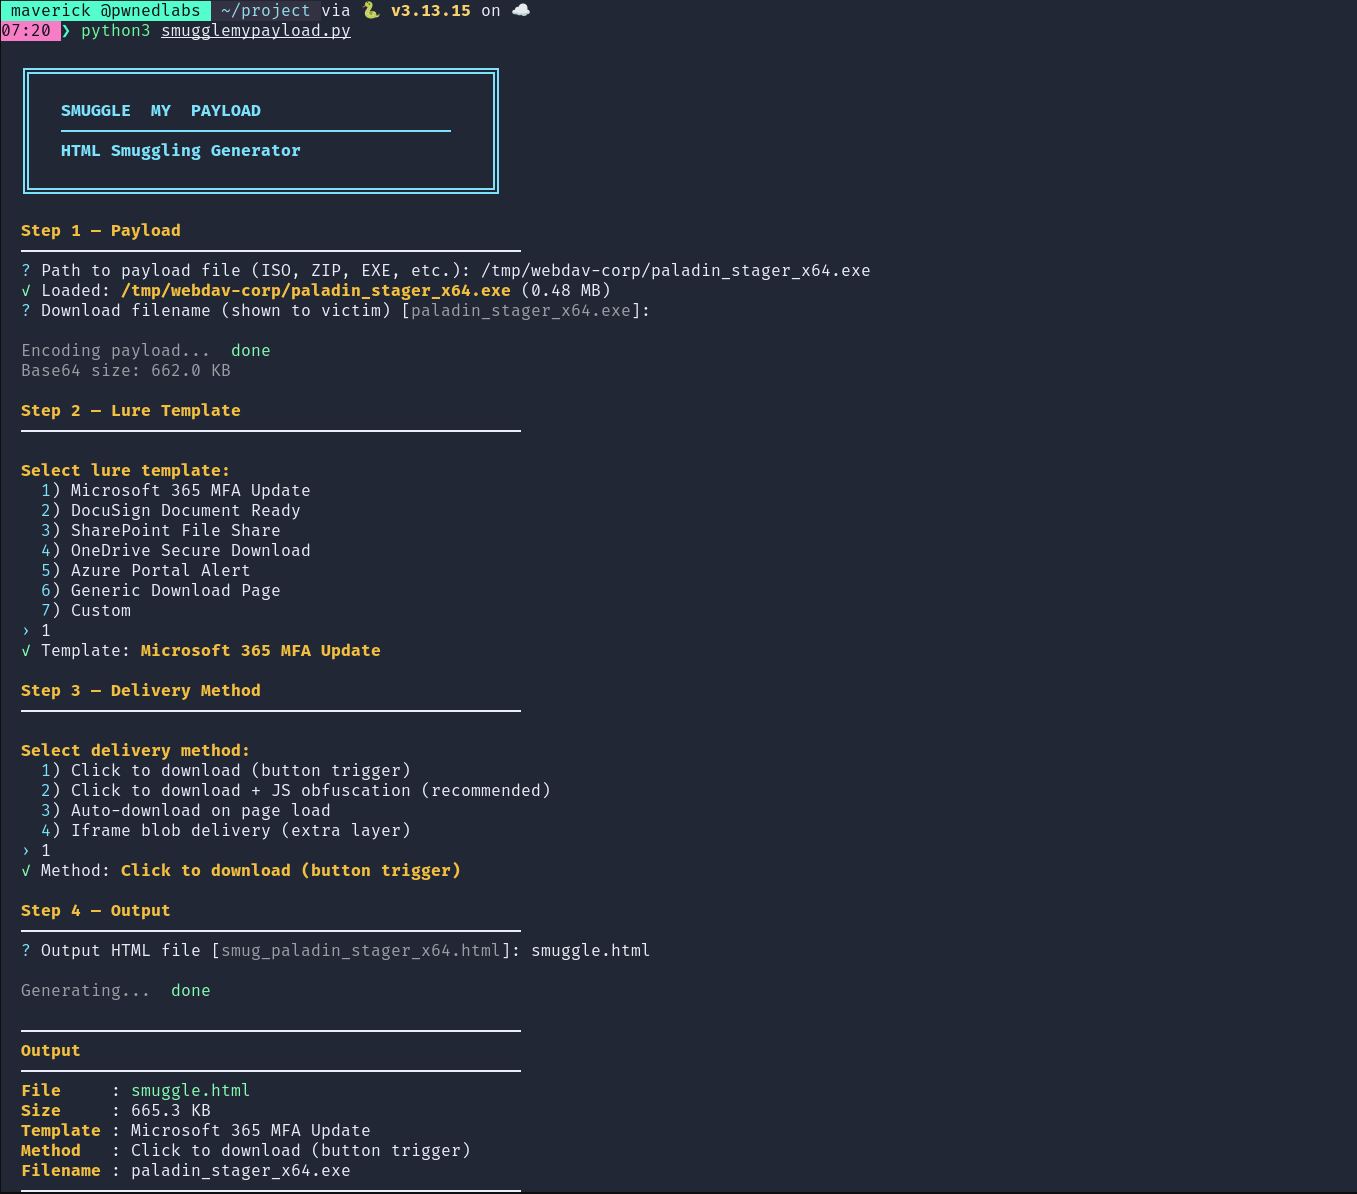
Preview SmuggleMyPayload è un toolkit di HTML Smuggling per generare pagine HTML che incorporano e ricostruiscono file utilizzando JavaScript. Fornisce molteplici metodi di HTML Smuggling, opzioni di codifica del payload, varianti JavaScript e diversi template HTML integrati.

Funzionalità
Preview

  • Molteplici metodi di HTML Smuggling
  • Molteplici template HTML
  • Codifica del payload in Base64
  • Suddivisione del payload in chunk
  • Ricostruzione dei file basata su JavaScript
  • Offuscamento delle stringhe JavaScript
  • Nomi di variabili JavaScript randomizzati
  • Funzionalità di download automatico
  • Consegna tramite Iframe Blob
  • Template HTML personalizzati
  • Titoli e branding della pagina personalizzabili
  • CLI interattiva
  • Argomenti da riga di comando
  • Nessuna dipendenza Python esterna

Template

  • Microsoft 365 MFA Update
  • DocuSign Document Ready
  • SharePoint File Share
  • OneDrive Secure Download
  • Azure Portal Alert
  • Generic Download Page
  • Custom

Meccanismi di consegna :

  • Click to Download + JavaScript Obfuscation
  • Auto Download
  • Iframe Blob Delivery

Requisiti

  • Python 3.9+
  • Nessun pacchetto Python esterno
  • Lo strumento utilizza solo la libreria standard di Python.

Installazione

Clona il repository:

git clone https://github.com/shaheeryasirofficial/SmuggleMyPayload
cd SmuggleMyPayload
cd Source
python3 SmuggleMyPayload.py

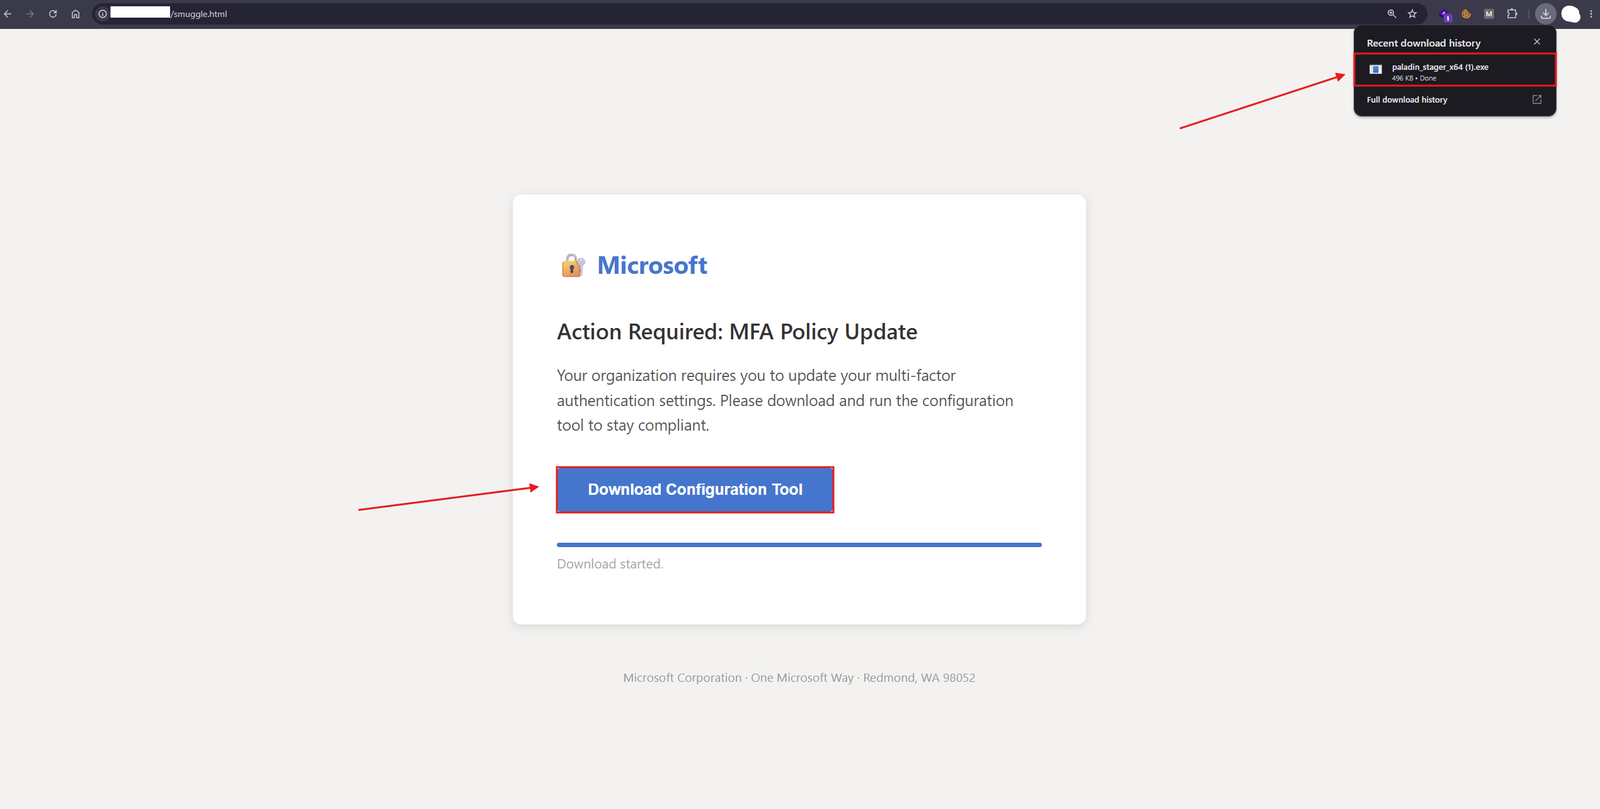
Funzionamento
Preview


Autore

Shaheer Yasir (Maverick)

  • GitHub: @shaheeryasirofficial

Riconoscimenti e Crediti

Un ringraziamento speciale e crediti a:

  • MGeeky Per la sua ricerca e i preziosi contributi alle tecniche di HTML Smuggling e al tooling offensivo.
  • White Knight Labs Per la loro formazione, i materiali di ricerca e i continui contributi alla comunità della sicurezza offensiva.
  • Lavender Per il suo supporto.

Disclaimer

Questo strumento è creato solo a scopo educativo e di ricerca. Non è destinato ad ambienti di produzione o a test non autorizzati.


Licenza

Questo progetto è rilasciato sotto Licenza MIT. Consulta il repository per i dettagli completi della licenza.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →








