Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Xenon — Un agente Mythic per Windows scritto in C | Kitploit
Strumenti/GitHubGitHub/mythicagents/xenon
Strumenti DifensiviFrameworks per Penetration TestingEscalation di PrivilegiAttacchi alle PasswordMeccanismi di PersistenzaMovimento LateraleEsfiltrazione DatiPost-ExploitCommand and ControlRed TeamingSviluppo Payload
1922118216 giorni faRevisionato da Kitploit
Trojan di Accesso Remoto
GitHubmythicagents/xenon

Xenon

Un agente Mythic per Windows scritto in C

Vedi Repository
Condividi

Xenon


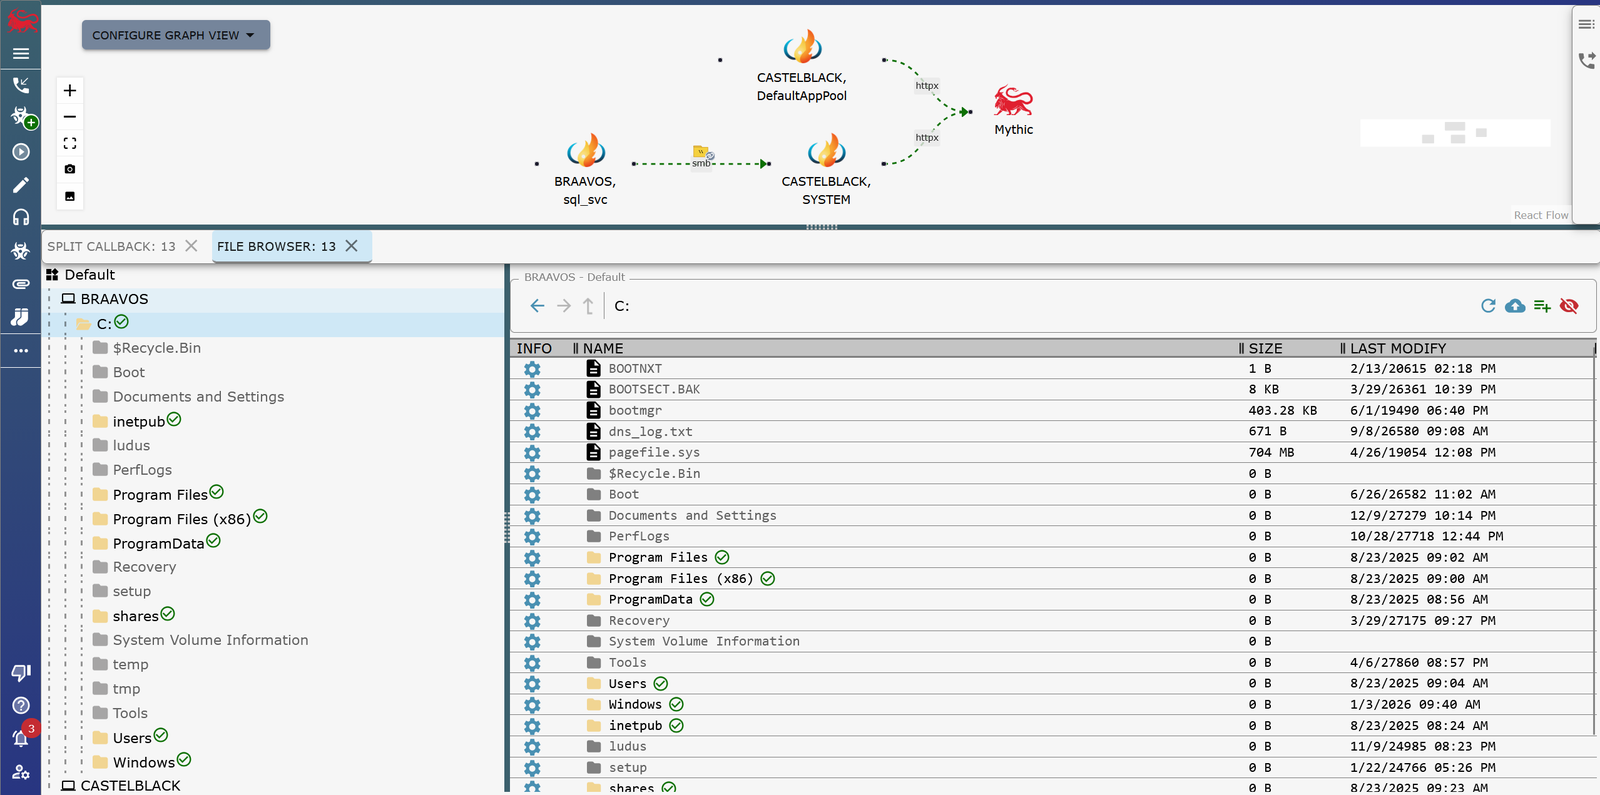
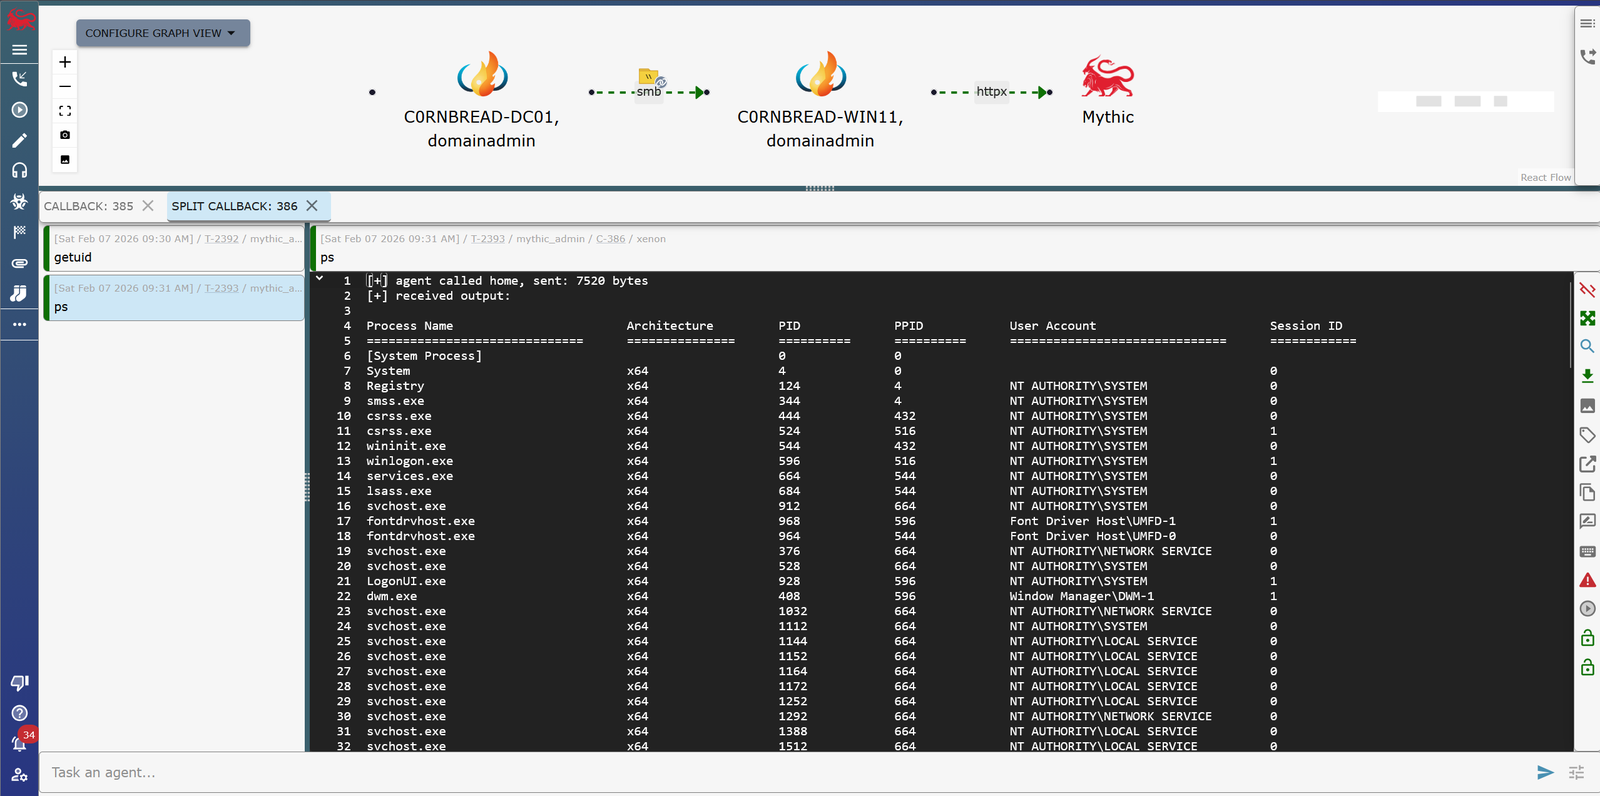
Xenon è un agente Windows simile a Cobalt Strike per Mythic, creato da @c0rnbread.


⚠️ Xenon è in una fase iniziale di rilascio. Non è opsec safe e potrebbe contenere problemi di memoria che causano crash. Testalo a fondo se prevedi di usarlo in un ambiente live.

OPSEC Disclaimer

Xenon non fornisce alcuna garanzia riguardo all'evasione. La configurazione predefinita non sarà OPSEC safe. L'obiettivo di Xenon è consentire all'operatore di personalizzare le funzionalità per raggiungere i propri obiettivi.

Quick Start

Installare Xenon su un server Mythic già esistente è molto semplice. Se non hai ancora configurato un server Mythic, per farlo vai alla pagina del progetto Mythic.

Per ulteriori personalizzazioni ed evasione fai riferimento alla Wiki.

Dalla directory di installazione di Mythic, usa il seguente comando per installare Xenon come utente root:

./mythic-cli install github https://github.com/MythicAgents/Xenon.git

Dalla directory di installazione di Mythic, usa il seguente comando per installare Xenon come utente non-root:

sudo -E ./mythic-cli install github https://github.com/MythicAgents/Xenon.git

Features

  • Inclusione modulare dei comandi
  • Profili C2 malleabili
  • Comms supportate: httpx, smb, tcp
  • Usa forge per i moduli BOF e SharpCollections
  • Supporto BOF asincrono (async BeaconAPIs)
  • Reflective Dll Loader definiti dall'utente (basati su Crystal Palace)
  • Compatibile con i CS Process Inject Kit

Comandi supportati

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →