
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Informatica Forense — Strumenti — Pagina 16 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
824 risultati
agent-sweep preview

agent-sweep

GitHubishannaik/agent-sweep

Trova e oscura i segreti nelle cronologie degli agenti di codifica AI (Claude Code e altri).

data-exfiltrationforensicsdata-recovery+3
5716 giorni fa
linux preview

linux

GitHubtorvalds/linux

Albero del codice sorgente del kernel Linux

embedded-systems-securitygeneral-purpose-utilitiesiot-security+9
240.8k4h 40m fa
rustnet preview

rustnet

GitHubdomcyrus/rustnet

Per-process network monitoring for your terminal with deep packet inspection. Cross-platform, sandboxed.
packet-sniffing-analysiscontainer-securityforensics+5
4.8k22h 16m fa
tird preview

tird

GitHubhakavlad/tird

Strumento di archiviazione steganografica e crittografia dei file
encryption-decryption-toolsforensicssteganography+3
224 mesi fa
VAXD preview

VAXD

GitHubbicurico/vaxd

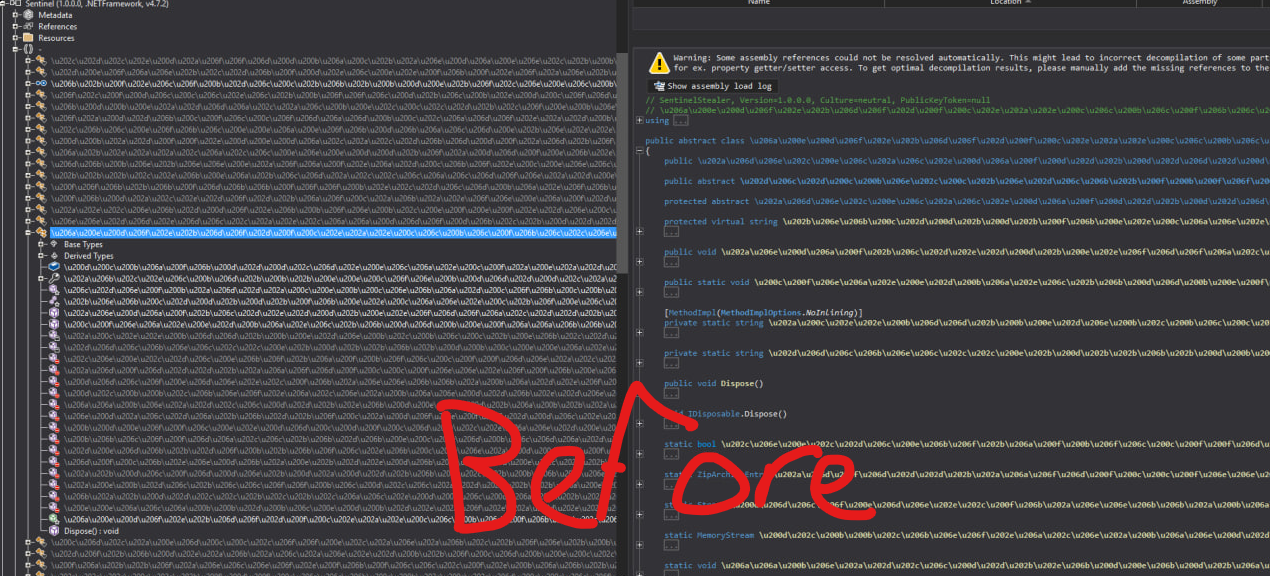
Disassembler Windows leggero, strumento di ispezione PE e assistenza alle patch per file EXE/DLL nativi.
embedded-systems-securityreverse-engineeringdebuggers+7
173 mesi fa
UnConfuserEx preview

UnConfuserEx

GitHubzypherion-technologies/unconfuserex

Un deobfuscator per ConfuserEx2 con supporto per anti-tamper, compressor, costanti, flusso di controllo e recupero delle risorse.

static-analysisdynamic-analysis-sandboxingcode-analysis+6
402 mesi fa
RawHive preview

RawHive

GitHubnmht3t/rawhive

Cobalt Strike BOF che estrae le hive del registro di Windows selezionate direttamente da un volume NTFS raw, analizzando i metadata NTFS e leggendo i…

disk-forensicsexploitationforensics+4
9310 giorni fa
ffs preview

ffs

GitHubdmtrkovalenko/ffs

F*ck file system - strumento di ricerca file da CLI che bypassa il kernel del sistema operativo e legge il disco direttamente

disk-forensicsgeneral-purpose-utilitiesscripting-automation+3
1743 mesi fa
pgaudit preview

pgaudit

GitHubpgaudit/pgaudit

Estensione di audit per PostgreSQL
configuration-auditingforensicsdatabase-security+1
1.7k24 giorni fa
threat-research preview

threat-research

GitHubthreatray/threat-research

IoC e regole YARA dalla Threat Research di Threatray
ioc-managementforensicsmalware-analysis+2
207 giorni fa
osintnet-public preview

osintnet-public

GitHubosintnet/osintnet-public

OsintNET è una piattaforma OSINT basata su browser per intelligence sui domini, scansione dei rischi dei siti web, scoperta SERP, intelligence delle…
osintreconnaissancevulnerability-scanners+8
14 mesi fa
AnonGT preview

AnonGT

GitHubgt0day/anongt

Reindirizza tutto il traffico attraverso la rete Tor per Kali Linux
osintphishing-toolsencryption-decryption-tools+7
2281 anno fa
kernagent preview

kernagent

GitHubkarib0u/kernagent

Agente AI headless per reverse engineering deterministico.
static-analysisreverse-engineeringforensics+4
10111 mesi fa
interactive-binary-structures preview

interactive-binary-structures

GitHubproteqtum/interactive-binary-structures

Documentazione interattiva e riferimento visivo per formati binari e layout di memoria di sistema.

static-analysisreverse-engineeringforensics+3
133 mesi fa
mcp-shark preview

mcp-shark

GitHubmcp-shark/mcp-shark

Analisi forense in stile Wireshark per le comunicazioni Model Context Protocol Cattura, ispeziona e analizza tutte le richieste e risposte HTTP tra…
packet-sniffing-analysisstatic-analysisvulnerability-scanners+7
1725 mesi fa
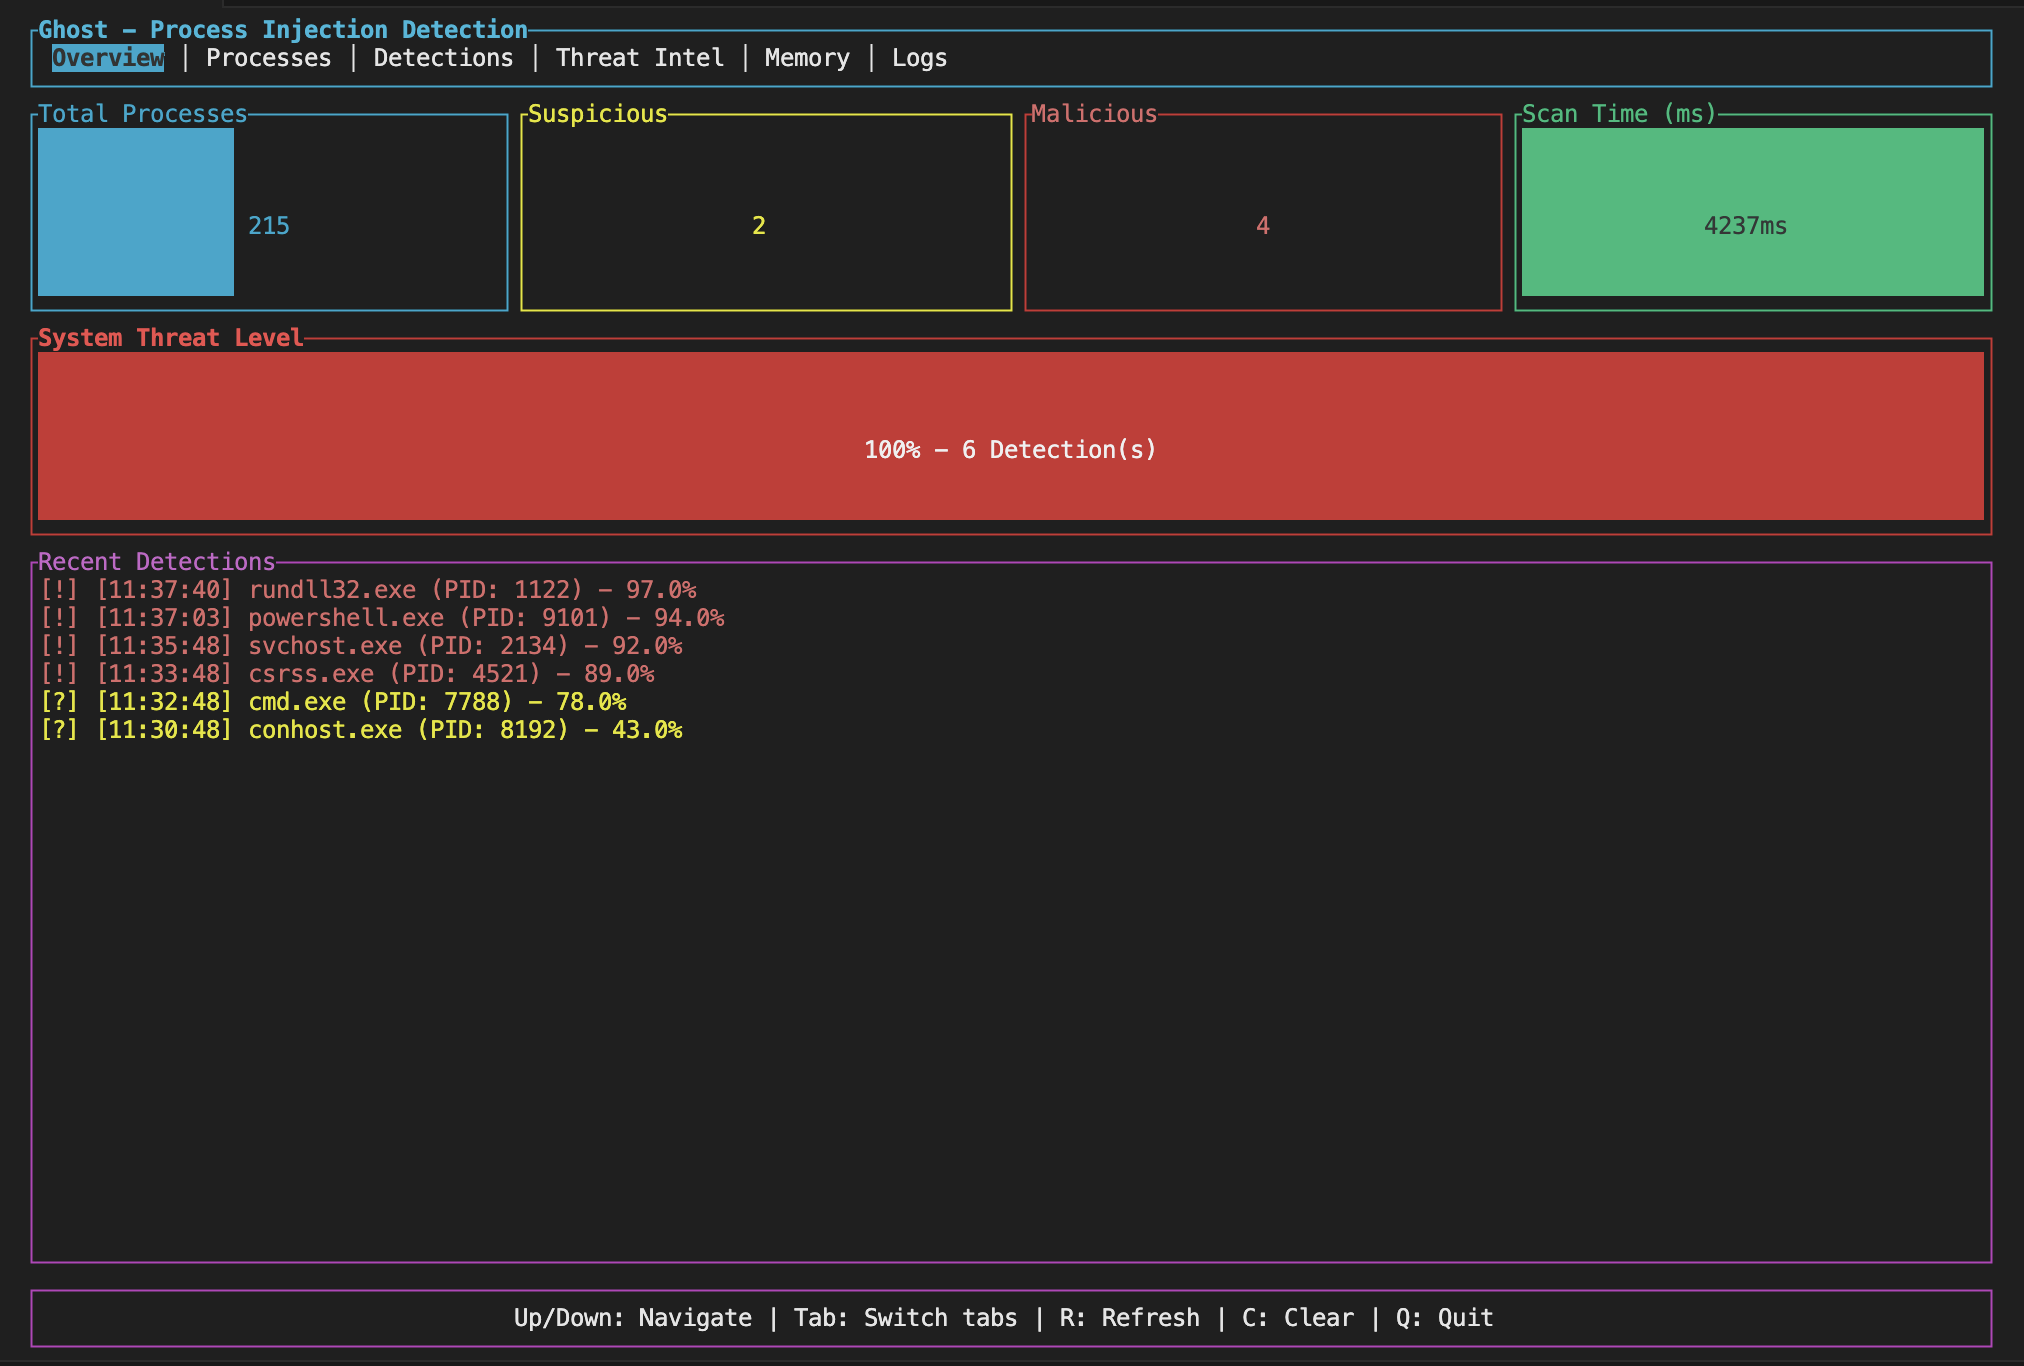
ghost preview

ghost

GitHubpandaadir05/ghost

Rileva l'iniezione di processi e la manipolazione della memoria utilizzate dal malware. Individua regioni RWX, pattern di shellcode, hook API,…

defensive-toolsmemory-forensicsreverse-engineering+6
3822 mesi fa
iDescriptor preview

iDescriptor

GitHubidescriptor/idescriptor

strumento di gestione iDevice open-source, gratuito e attento alla privacy, scritto in Rust e Qt
ios-securitynetwork-mappingforensics+6
4.1k18 giorni fa
blackout-public preview

blackout-public

GitHubclark-prog/blackout-public

Blackout — Il repository ufficiale pubblico FAFO di Blackout.

osintforensicsinformation-gathering+8
1010 mesi fa
Precedente1…151617…46Successivo