 ishannaik/agent-sweep
Trova e oscura i segreti nelle cronologie degli agenti di codifica AI (Claude Code e altri).

Trova e oscura i segreti nella cronologia locale del tuo agente di coding AI. Completamente offline.





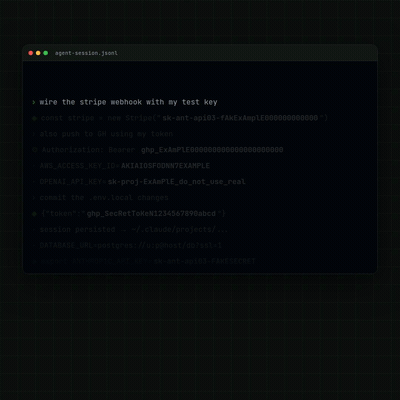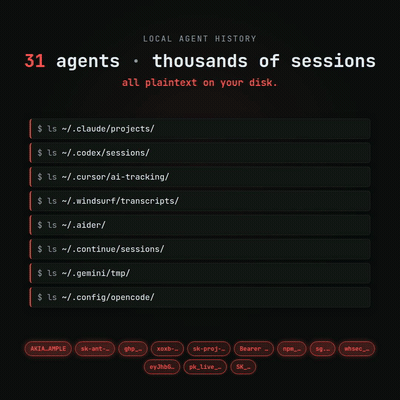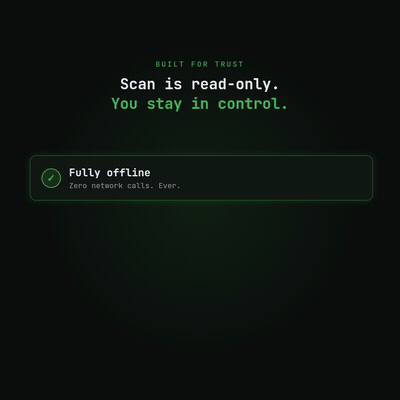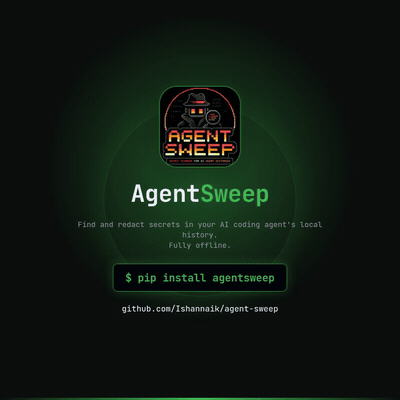
Guarda la clip completa con audio
Prevenzione: Non incollare mai chiavi API in agenti AI basati su cloud. La chiave transita attraverso i server del provider prima ancora di toccare il tuo disco.
Se l'hai già fatto: agentsweep rimuove il vettore di attacco locale rimanente: malware della supply-chain e pacchetti compromessi che scansionano il tuo disco alla ricerca di credenziali. I tuoi file non lasciano mai la tua macchina.
32 agenti supportati: Claude Code · Codex · OpenCode · Cursor · Windsurf · Aider · Cline · Kilo Code · Roo Code · PearAI · Trae · Void · Gemini CLI · Qwen Code · Continue · Open Interpreter · GitHub Copilot Chat · OpenClaw · Hermes · Goose · llm (Datasette) · Warp · Crush · Grok Build · Grok CLI · Kiro CLI · Zed · Codebuff · Plandex · Junie · Mentat · JetBrains AI
Sorgenti sperimentali (Warp, Crush, Kiro CLI, Zed, Codebuff, Plandex, Qwen Code, PearAI, Trae, Void, Junie, Mentat, JetBrains AI) hanno percorsi/formati di archiviazione derivati dalla ricerca ma non ancora verificati su un'installazione reale. La scansione è sicura: un percorso errato non trova nulla. Potrebbero sottostimare finché non vengono confermati. Sono contrassegnati
(experimental)nel selettore e stampano un avviso durante la scansione.Grok Build (xAI) è verificato su un'installazione Windows reale: trascrizioni JSONL in
~/.grok/sessions/<cwd>/<session-id>/(chat_history.jsonl,updates.jsonl,events.jsonl; override con$GROK_HOME). Grok CLI è superagent-ai/grok-cli, verificato con grok-dev 1.1.7: SQLite in~/.grok/grok.db, con i prompt inmessages.message_json. È un prodotto diverso. Condividono~/.grokma scansionano file diversi;auth.jsonnon viene mai aperto.
207 regole regex + rilevamento seed-phrase: AWS, GitHub, Stripe, OpenAI, Anthropic, Google, Slack, Discord, HuggingFace, token sensibili Supabase, JWT, chiavi PEM, URL di database, seed phrase BIP-39 e molti altri
Alpha: ogni passo distruttivo è vincolato, sottoposto a backup e reversibile con un solo comando
Claude Code (e ogni altro CLI di coding AI) memorizza l'intera cronologia delle conversazioni come JSONL in chiaro su disco, sotto ~/.claude/projects/ per Claude Code e ~/.codex/sessions/ per OpenAI Codex. Qualsiasi cosa tu incolli, che sia una chiave AWS, un file .env o un URL di database, rimane in chiaro a tempo indefinito. La cronologia di uno sviluppatore tipico accumula decine di segreti nel corso dei mesi, di solito senza che venga notato.
agentsweep scansiona quella cronologia, ti dice cosa è trapelato e può oscurare i valori dei segreti sul posto preservando la struttura JSONL byte per byte. Ti dice anche quali chiavi revocare, con l'URL di revoca corretto per ciascun provider.
Ambito di protezione: agentsweep è completamente locale e offline. Legge e scrive solo file sulla tua macchina e non effettua alcuna chiamata di rete. Rimuove un vettore di attacco: i segreti che risiedono nei file di cronologia locali. Non influisce su ciò che il tuo provider AI ha già ricevuto. Quando incolli una chiave in Claude Code, Cursor o qualsiasi agente basato su cloud, quella chiave ha già transitato attraverso i server del provider prima di toccare il disco. Se questo ti preoccupa, considera un modello ospitato localmente (Ollama, LM Studio, OpenCode) dove nulla lascia la tua macchina, che si abbina bene con agentsweep.
Gli attacchi alla supply chain stanno accelerando. Nel 2024 e 2025, un'ondata di pacchetti npm e PyPI malevoli (sha256-universal, shailulid, centinaia di typosquat) è stata scoperta mentre esfiltrava credenziali di sviluppatori dalla macchina che li aveva installati. Prendono di mira variabili d'ambiente, file .env, cronologia della shell, chiavi SSH e ora anche i file di cronologia degli agenti AI.
Gli assistenti di coding AI hanno creato una nuova categoria di esposizione di credenziali che non esisteva due anni fa:
~/.claude/projects/*/conversations/*.jsonl per semprepostinstall → scansiona i percorsi comuni → trova la tua cronologia JSONL → esfiltra 50 chiavi API in una sola richiesta.env con cui hai chiesto aiuto a un'AI, ogni URL di database che hai condiviso per il debug, ogni token che hai incollato per una riga di comandoLa cronologia degli agenti AI contiene il contesto completo, non solo i comandi che una cronologia della shell conserva. Gli attaccanti la scansionano già. agentsweep la ripulisce prima che accada.
pip install uv                  # get uv (skip if you already have it)
uv tool install agentsweep      # install — adds `agentsweep` and `asweep` to PATH
asweep                          # run — interactive menu guides you through everything
Nessun virtualenv da attivare e nessun intervento sul PATH. uv tool install fornisce al comando il proprio ambiente isolato.
agentsweep esegue una pipeline fissa in 5 fasi. scan si ferma dopo la fase 3; fix prosegue attraverso la redazione.
flowchart LR
    A("🔍 DISCOVER\nwalk history dirs\nstream file list") --> B("⚡ SCAN\nAho-Corasick pre-filter\n207 regex rules + BIP-39")
    B --> C{"secrets\nfound?"}
    C -- "none" --> D("✅ CLEAN\nexit 0")
    C -- "found" --> E("📋 FINDINGS\nshow report\nexit 1")
    E -. "scan only" .-> F("⚠️ ROTATE\nkeys still live")
    E -- "type REDACT" --> G("✏️ REDACT\natomic write · .bak backup\npost-write JSON validation")
    G --> H("🔑 ROTATE\nper-provider\nrevocation links")

    style A fill:#1e3a5f,color:#fff,stroke:#2d5986
    style B fill:#1e3a5f,color:#fff,stroke:#2d5986
    style C fill:#4a3728,color:#fff,stroke:#7a5c3f
    style D fill:#1a4731,color:#fff,stroke:#2d7a52
    style E fill:#4a3a1e,color:#fff,stroke:#7a6030
    style F fill:#4a2020,color:#fff,stroke:#8b3a3a
    style G fill:#1e3a5f,color:#fff,stroke:#2d5986
    style H fill:#2d1e4a,color:#fff,stroke:#5a3a8b
