
slides
 0x3c3e/slides
CodeQL + DTrace = Vulnerabilità di divulgazione di memoria in XNU
static-code-analysisvulnerability-analysisdynamic-code-analysis+2
0x3c3e/slidesCodeQL + DTrace = Vulnerabilità di divulgazione di memoria in XNU
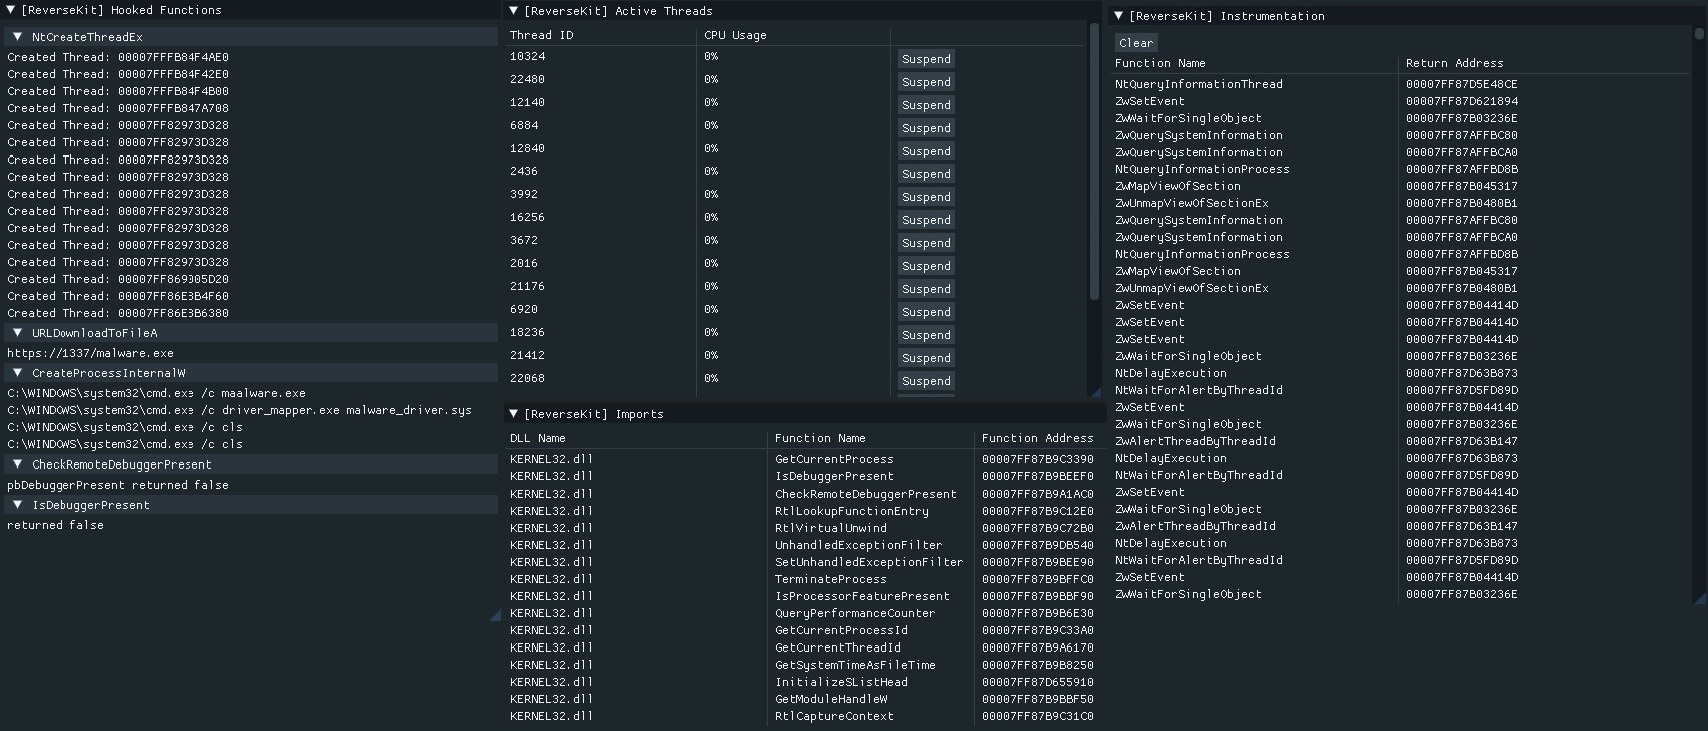 zer0condition/reversekit
# Kit di Reverse Engineering Dinamico x64
 google/buzzer
Toolchain fuzzer eBPF per generare programmi eBPF casuali e validare il comportamento del verifier/runtime del kernel. Supporta il fuzzing guidato…
 hasherezade/pesieve-go
Binding Golang per PE-sieve
 awslabs/snapchange
Fuzzing leggero di uno snapshot della memoria tramite KVM
 lauriewired/artful
La libreria ARTful per modificare dinamicamente il runtime Android
 dere-ad2001/frida-labs
Il repository contiene una serie di sfide per imparare Frida per l'exploitation di Android.
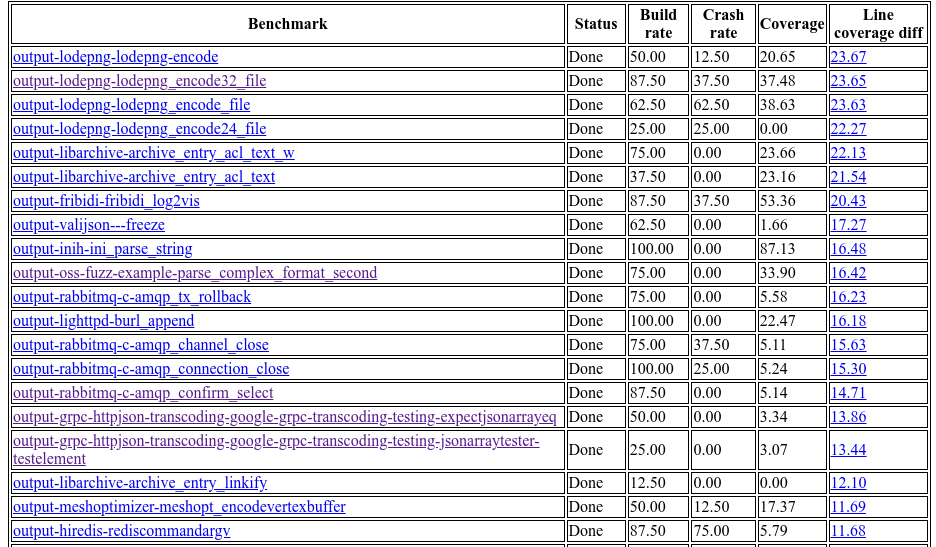 google/oss-fuzz-gen
Fuzzing potenziato da LLM tramite OSS-Fuzz.
 narfindustries/http-garden
Framework di test differenziale per implementazioni HTTP
 pizlonator/fil-c
Fil-C: sicurezza della memoria completamente compatibile per C e C++
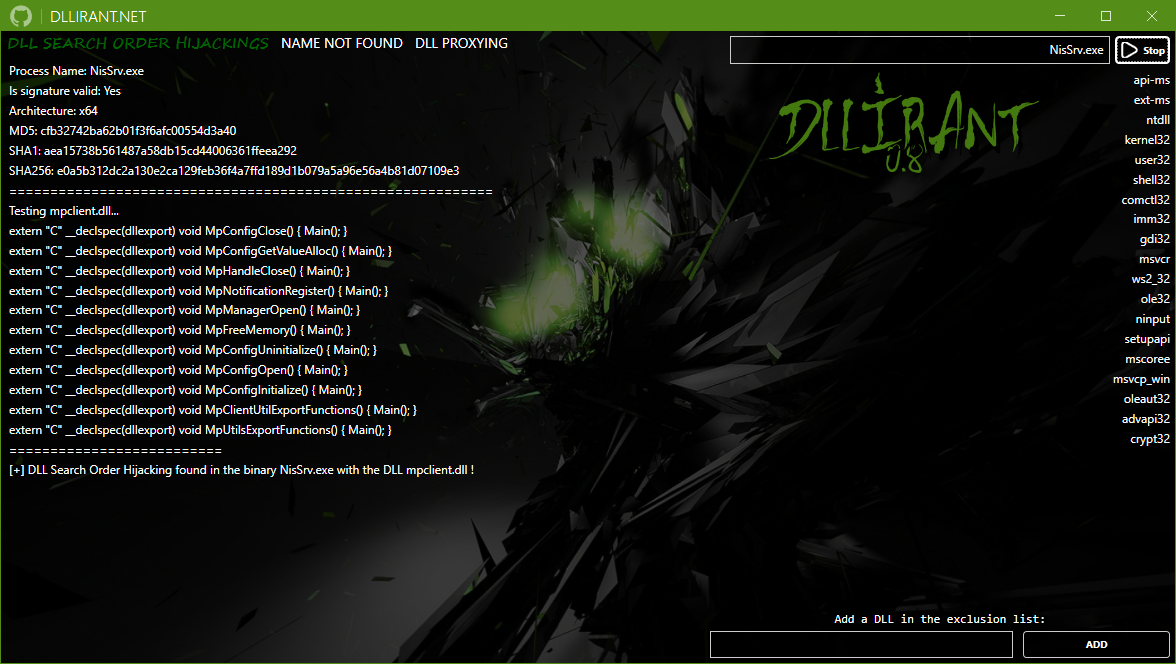 redteamsocietegenerale/dllirant
DLLirant è uno strumento per automatizzare le ricerche di DLL Hijacking su un binario specificato.
 r00tkitsmm/pishi
Pishi è uno strumento di copertura del codice come kcov per macOS.
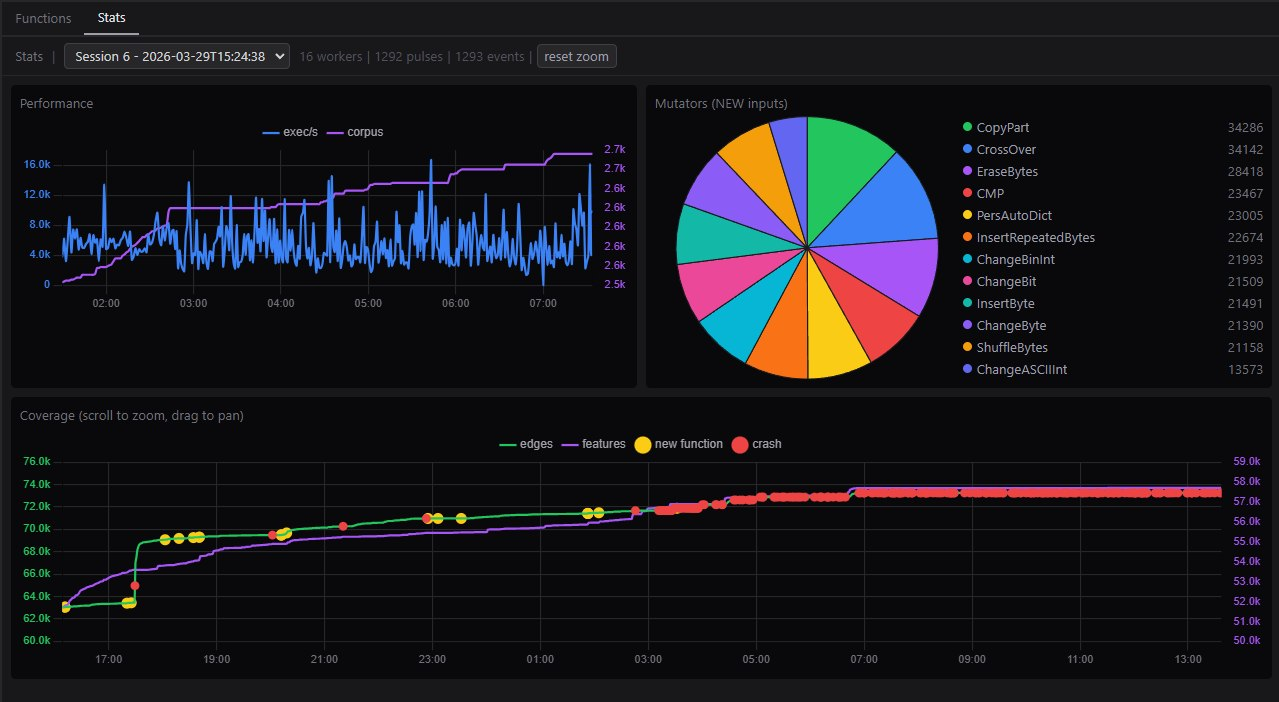 0xbigshaq/apatchy
Framework di fuzzing per moduli del server Apache HTTPD
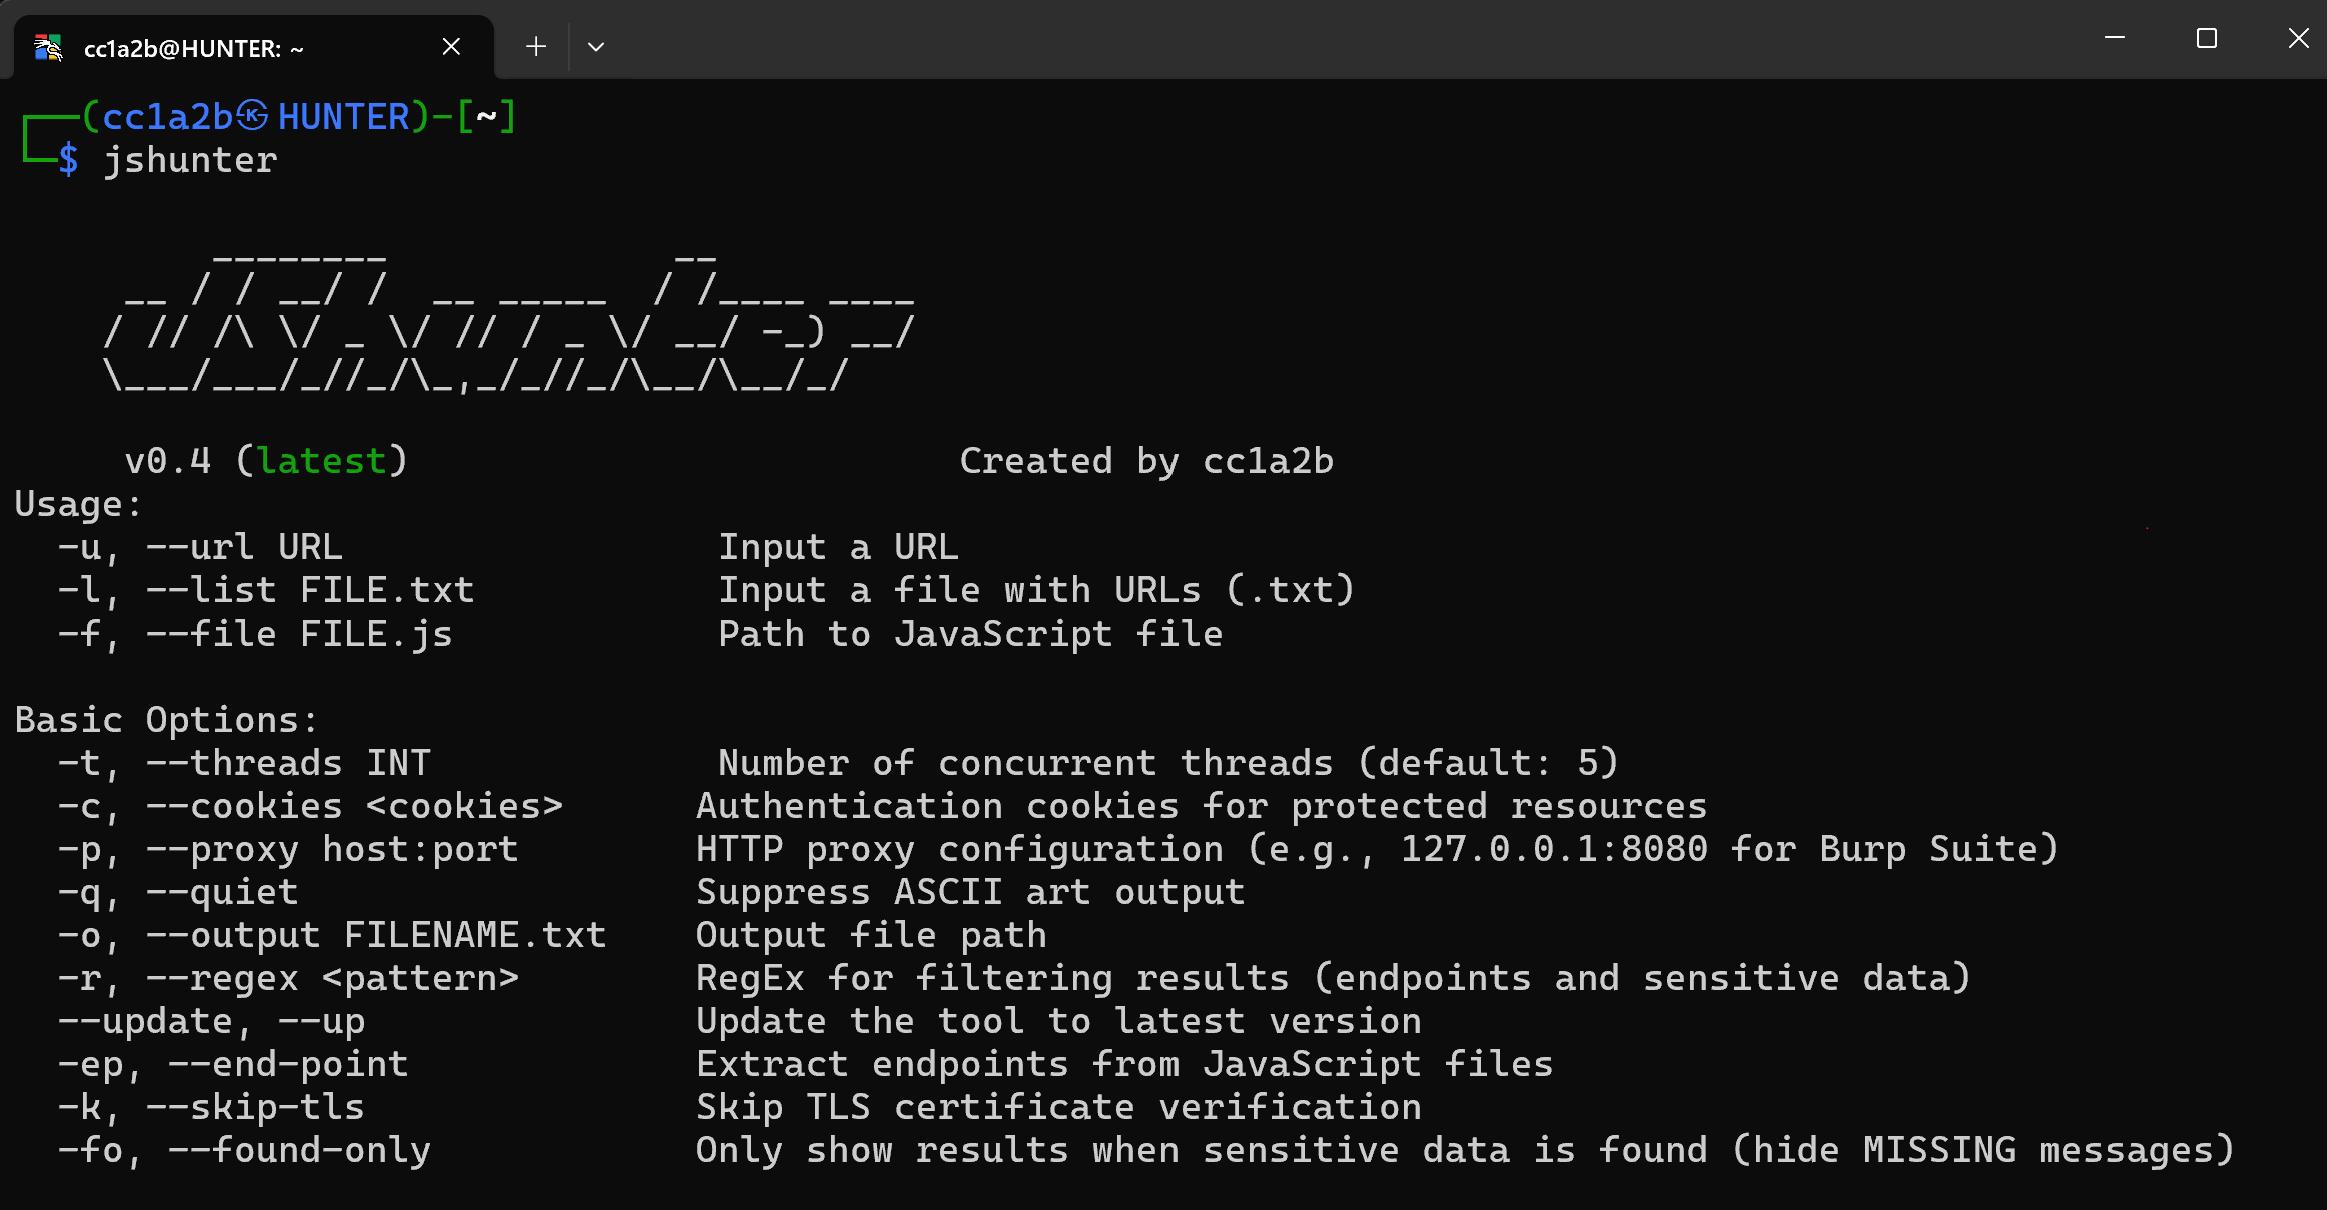 cc1a2b/jshunter
jshunter è uno strumento da riga di comando progettato per analizzare file JavaScript ed estrarre endpoint. Questo strumento è specializzato…
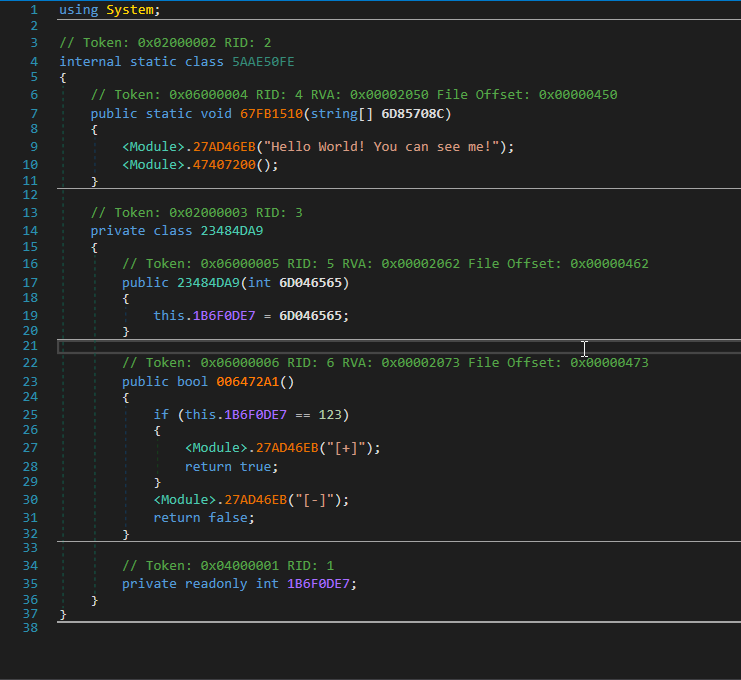 void-stack/vmunprotect.dumper
VMUnprotect.Dumper può rimuovere dinamicamente la protezione di un Assembly protetto da VMProtect.
 skylined/bugid
Rileva, analizza e identifica in modo univoco i crash nelle applicazioni Windows.
 0xdea/frida-scripts
A collection of my Frida instrumentation scripts to reverse engineer mobile apps and more.
 nccgroup/android_demystification_toolbox
ADT è un set di strumenti progettato per aiutare a modellare il comportamento delle applicazioni, ricercare e testare le vulnerabilità di sicurezza e…