
 google/oss-fuzz-gen
Fuzzing potenziato da LLM tramite OSS-Fuzz.

Questo framework genera fuzz target per progetti reali in C/C++/Java/Python con
vari Large Language Model (LLM) e li valuta tramite la
piattaforma OSS-Fuzz.
Ulteriori dettagli sono disponibili in AI-Powered Fuzzing: Breaking the Bug Hunting Barrier:

I modelli attualmente supportati sono:
I fuzz target generati vengono valutati con quattro metriche rispetto ai dati più aggiornati dell'ambiente di produzione:
OSS-Fuzz.Ecco un esempio di risultato sperimentale del 31 gennaio 2024. L'esperimento ha incluso oltre 1300 benchmark da 297 progetti open source.
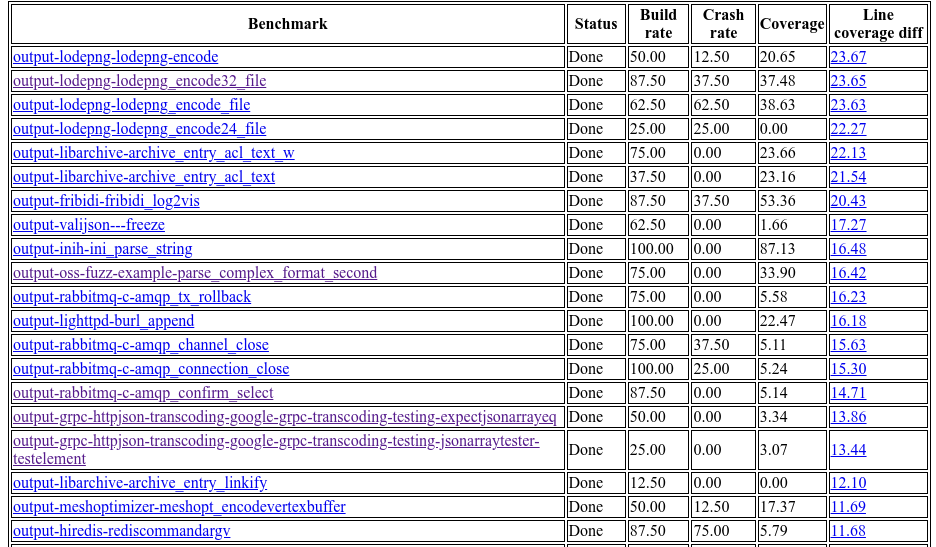
Nel complesso, questo framework riesce a sfruttare con successo gli LLM per generare fuzz target validi (che producono un incremento di copertura non nullo) per 160 progetti C/C++. L'incremento massimo della copertura delle righe è del 29% rispetto ai target esistenti scritti da esseri umani.
Si noti che questi report non sono pubblici poiché potrebbero contenere vulnerabilità non divulgate.
Consulta la nostra dettagliata guida all'utilizzo per istruzioni su come eseguire questo framework e generare report basati sui risultati.
Puoi anche eseguire o valutare singoli agenti senza eseguire esperimenti completi, utilizzando il framework integrato di esecuzione degli agenti. Consulta la documentazione del framework per istruzioni dettagliate su come eseguire singoli agenti o sequenze di agenti.
Interessato a collaborazioni di ricerca o con la comunità open source? Non esitare a creare una issue o a scriverci: [email protected].







