
Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
ReverseKit — # Kit di Reverse Engineering Dinamico x64 | Kitploit

Strumenti/GitHubGitHub/zer0condition/reversekit
Analisi Dinamica del Codice (DAST)Reverse EngineeringAnalisi MalwareAnalisi di Binari
GitHubzer0condition/reversekit

ReverseKit

# Kit di Reverse Engineering Dinamico x64

Vedi Repository
771109483 anni faRevisionato da Kitploit
Condividi

ReverseKit - Toolkit dinamico di reverse engineering
Logo ReverseKit

License Stars Forks

ReverseKit è un toolkit completo progettato per assistere i reverse engineer nel processo di reverse engineering dinamico. Grazie a un'ampia gamma di funzionalità, offre un'interfaccia facile da usare e ti aiuta a intercettare, analizzare e manipolare codice e dati durante l'esecuzione.

Funzionalità • Per Iniziare • Utilizzo
Contribuire • Licenza • Immagini

Funzionalità

  • Informazioni sulle importazioni - insieme al nome della DLL, al nome della funzione e all'indirizzo.
  • Intercetta tutte le system call tramite una callback di strumentazione.
  • Intercetta tutti i comandi eseguiti - system(), ShellExecuteEx(), ecc.
  • Intercetta tutte le creazioni di thread - API come std::thread, CreateThread(), ecc.
  • Intercetta URL - API come UrlDownloadToFileA e InternetOpenUrlA, ecc.
  • Thread - elenca gli ID dei thread insieme all'utilizzo della CPU e ti consente di sospenderli con un pulsante.
  • Informazioni sugli heap - indirizzo, ID e flag.
  • Bypassa i controlli comuni del debugger - CheckRemoteDebugger() e IsDebuggerPresent().
  • Anti-BSOD per i comuni metodi BSOD in modalità utente che abusano di RtlAdjustPrivilege.
  • Impedisce lo scaricamento del driver sysmon.
  • Interfaccia facile da usare basata su ImGui.
  • Libreria di hook con un normale hook JMP e hook a trampolino.

Per Iniziare

Per iniziare con ReverseKit, puoi clonare questo repository e compilare il progetto. Una volta completata la compilazione, puoi iniettare il tool utilizzando ReverseKit Loader o qualsiasi iniettore di tua preferenza e iniziare a usarlo per analizzare i binari.

Utilizzo

ReverseKit offre un'interfaccia intuitiva che ti consente di intercettare, analizzare e manipolare facilmente codice e dati durante l'esecuzione. Grazie all'ampia gamma di funzionalità, puoi:

  • Monitorare e intercettare le system call e le funzioni API
  • Monitorare l'utilizzo della CPU da parte dei thread attivi con opzione di sospensione
  • Analizzare il traffico di rete e intercettare gli URL
  • Analizzare e manipolare le creazioni di thread
  • Agganciare (hook) il codice binario e reindirizzare il flusso di esecuzione
  • Bypassare i controlli comuni del debugger

Contribuire

Accogliamo con piacere i contributi della community. Se trovi un bug o hai un'idea per una nuova funzionalità, apri una issue o invia una pull request.

Licenza

Questo progetto è concesso in licenza secondo i termini della licenza MIT.

Sponsor

Logo WebSec BV

WebSec BV, un'azienda di cybersecurity con sede ad Amsterdam, è riconosciuta per la sua dedizione nell'aiutare aziende e privati a proteggersi dalle minacce online. Come sponsor di valore, ha contribuito in modo significativo alla promozione della cybersecurity e alla creazione di un mondo online più sicuro.

Il team di professionisti di WebSec è impegnato a restare al passo con le minacce più recenti e a sviluppare soluzioni all'avanguardia per mantenere protetti i propri clienti. La loro passione per la formazione in ambito cybersecurity li ha resi un partner affidabile e di fiducia nel settore.

Attraverso la loro sponsorizzazione e il loro supporto, WebSec ha dimostrato il proprio impegno nel promuovere la consapevolezza in materia di cybersecurity e nell'aiutare le persone a rimanere al sicuro online. I loro contributi sono molto apprezzati e hanno avuto un impatto significativo sul lavoro svolto in questo campo, come la realizzazione di questo progetto 'ReverseKit'.

In sintesi, WebSec BV è un leader affidabile e rispettato nella lotta contro il cybercrimine, e la loro sponsorizzazione e il loro supporto sono stati determinanti nel promuovere un mondo online più sicuro. Sono un partner di valore e i loro contributi a questo importante lavoro sono davvero apprezzati.

Sito web: websec.nl
Blog: websec.nl/blog
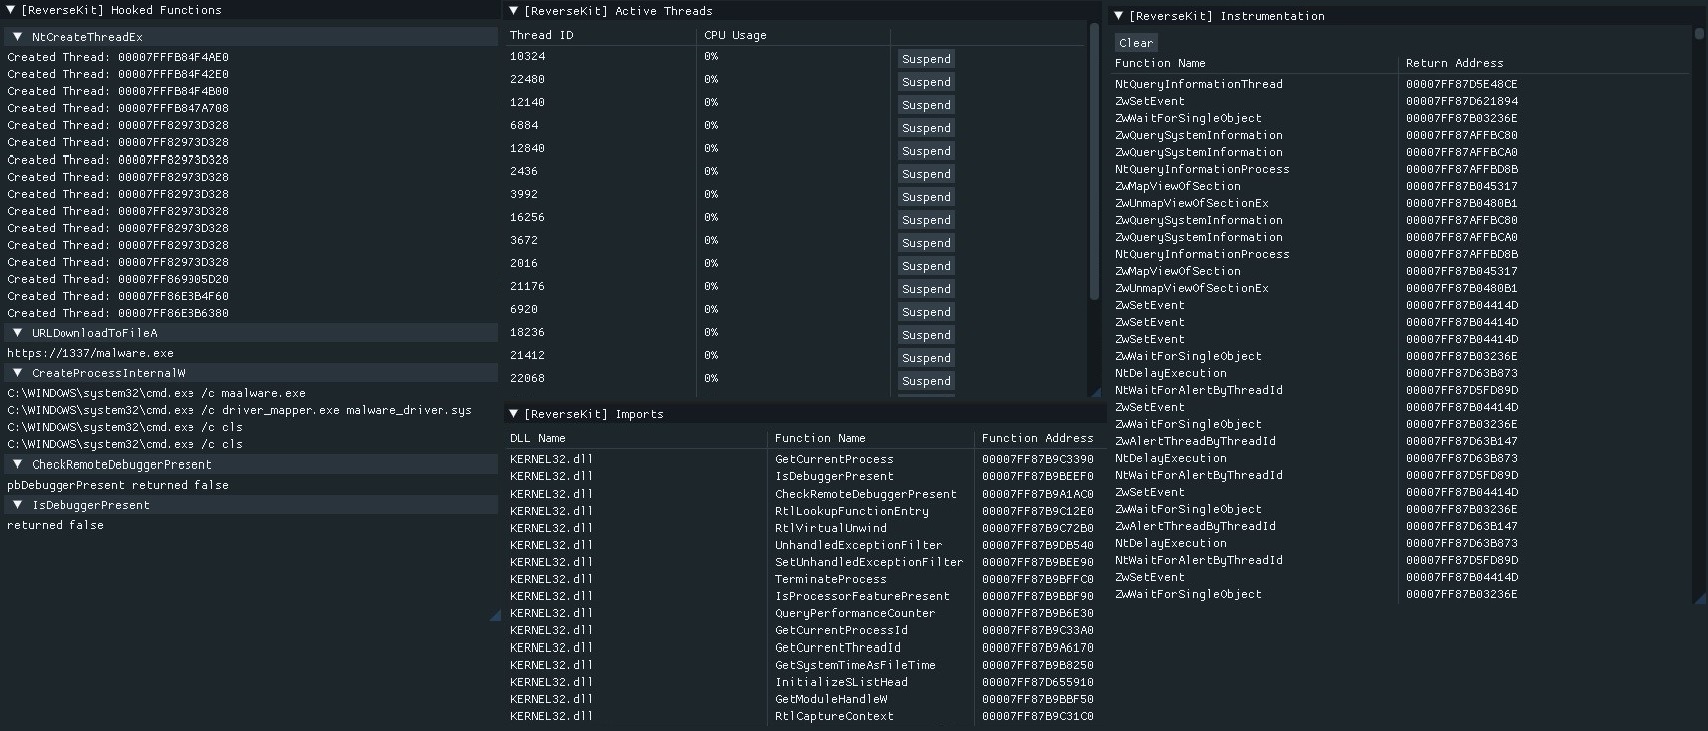
Immagini

tab

Youtube

ReverseKit YouTube Demo 1
ReverseKit YouTube Demo 2
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






