
 0xshe/fuck-cdn
Skill automatizzata per Claude Code per la scoperta degli IP di origine di una CDN che esegue oltre 40 metodi OSINT prioritizzati, convalida in modo incrociato i candidati tramite il comportamento SSL e HTTP e assegna un livello di affidabilità.
Esaurisci ogni mezzo, strappa le mutande della CDN, trova l'IP reale.
Una skill di tracciamento automatico dell'origin server dietro CDN creata per Claude Code. Inserisci il dominio target, esegue automaticamente oltre 40 metodi OSINT in ordine di priorità, costruisce una catena di prove e restituisce il verdetto finale.
╔══════════════════════════════════════════════════╗
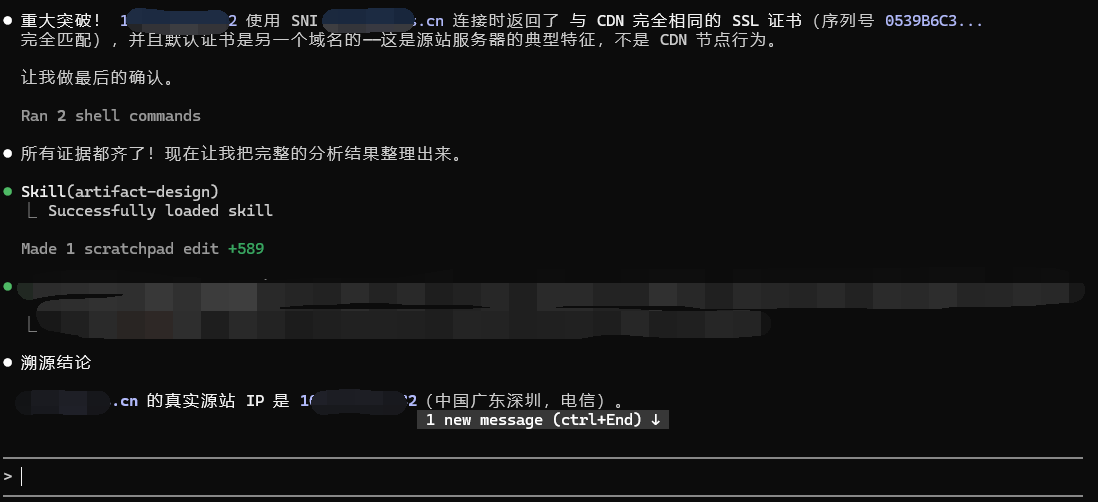
║  IP reale:  103.***.**.32                        ║
║  Confidenza:  Certa (95%+)                       ║
║  Ubicazione:  Cina Guangdong Shenzhen · Telecom   ║
║  Catena di prove:  [S] Corrispondenza esatta certificato SSL ║
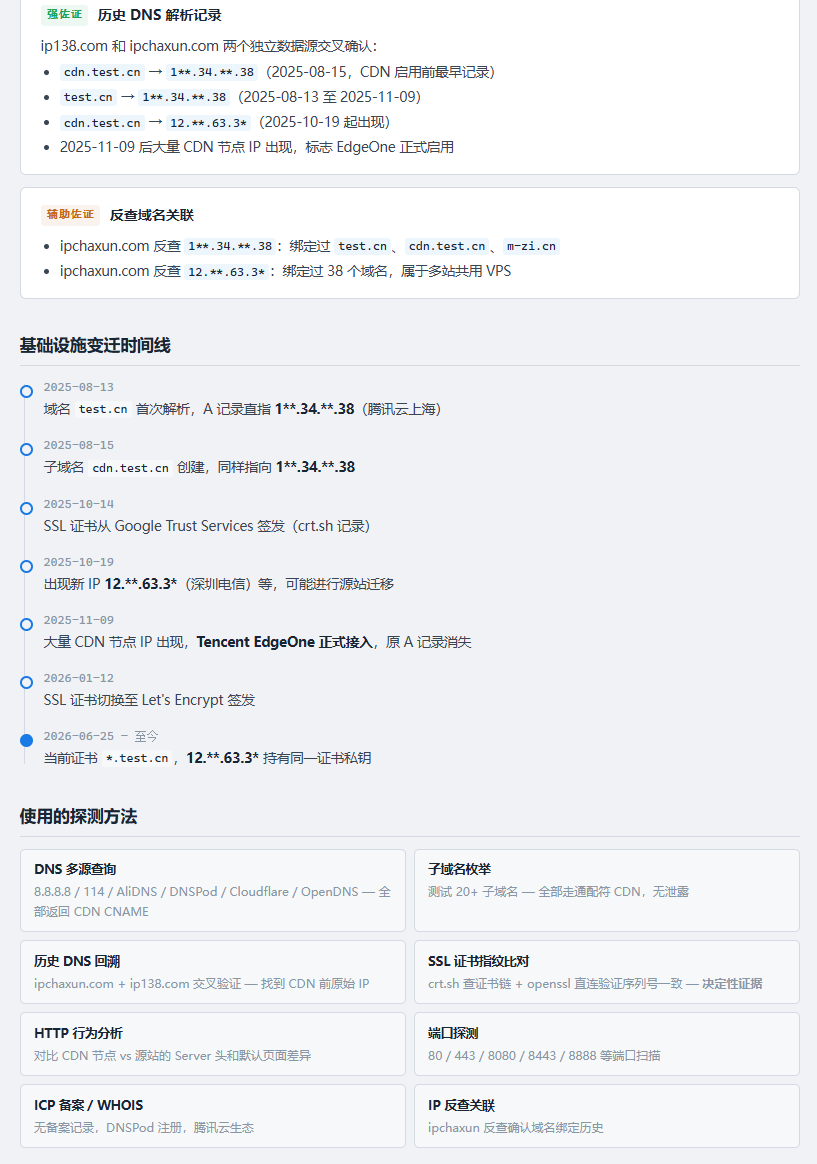
║          [A] Conferma record DNS storici         ║
║          [A] Verifica differenze comportamento HTTP ║
╚══════════════════════════════════════════════════╝
Non importa dietro quale CDN si nasconda il target — Cloudflare, Tencent EdgeOne, Alibaba Cloud, AWS CloudFront, Akamai, Fastly, Azure, Imperva, Sucuri, Huawei Cloud, Wangsu, Baidu Cloud, o persino qualsiasi CDN sconosciuta non presente nella lista — FUCK-CDN proverà in ordine di costo crescente:
| Priorità | Metodo | Costo Token |
|---|---|---|
| P0 | Perdita record SPF/MX/TXT, connessione diretta IPv6, backtracking DNS storici | Estremamente basso |
| P1 | Confronto esatto numero seriale certificato SSL, enumerazione sottodomini, analisi differenze comportamento header HTTP Server | Medio |
| P2 | Ricerca spaziale Shodan / FOFA / Censys / ZoomEye / Quake / Hunter, Favicon Hash, scansione completa porte | Piuttosto alto |
| P3 | Tracciamento header email, audit codice sorgente JS, correlazione domini stessa organizzazione, reverse lookup GA/AdSense ID, bypass specifici CDN | Alto |
| P4 | Scavo profondo: archeologia Web Archive, audit configurazione sorgente, intelligence passiva, metadata cloud provider, penetrazione WAF, attacco dimensione temporale, supporto social engineering, inferenza topologia rete | Estremamente alto |
Se P0 colpisce, si chiude, senza sprecare un Token. Solo se non colpisce si sale al livello successivo. P0-P3 + bypass specifici CDN/generici tutti falliti? P4 esaurirà ogni mezzo non convenzionale fino in fondo. Dopo aver trovato IP candidati si entra automaticamente nella fase di verifica — confronto certificato SSL + confronto comportamento HTTP + reverse lookup IP — tripla verifica incrociata, con valutazione del livello di confidenza.
git clone <repo_url> FUCK-CDN
cd FUCK-CDN
claude
Dopo il clone avvia Claude Code direttamente nella directory del progetto, la skill si carica automaticamente.
Se hai già il tuo progetto, copia semplicemente il file della skill:
# Esegui nella directory root del tuo progetto
mkdir -p .claude/skills
curl -o .claude/skills/fuck-cdn.md \
  <repo_raw_url>/.claude/skills/fuck-cdn.md
Oppure manualmente:
.claude/skills/fuck-cdn.md.claude/skills/ del tuo progetto (creala se non esiste)# Metti nella directory skills a livello utente, condivisa da tutti i progetti
mkdir -p ~/.claude/skills
cp .claude/skills/fuck-cdn.md ~/.claude/skills/
Dopo aver avviato Claude Code digita / per visualizzare la lista delle skill disponibili, dovresti vedere fuck-cdn.
Richiama direttamente in Claude Code:
/fuck-cdn example.com
Oppure in linguaggio naturale:
Aiutami a trovare l'IP reale di example.com
Ci sono due modi per configurare le API Key:
Apri .claude/skills/fuck-cdn.md, trova la sezione di configurazione API Key in alto, inserisci le tue Key:
SHODAN_API_KEY     = "la tua Key"
FOFA_EMAIL         = "la tua email"
FOFA_API_KEY       = "la tua Key"
CENSYS_API_ID      = "il tuo ID"
CENSYS_API_SECRET  = "il tuo Secret"
SECURITYTRAILS_KEY = "la tua Key"
ZOOMEYE_API_KEY    = "la tua Key"
QUAKE_API_KEY      = "la tua Key"
HUNTER_API_KEY     = "la tua Key"
VIRUSTOTAL_KEY     = "la tua Key"
Una volta inserite verranno usate automaticamente ad ogni chiamata, senza doverle reinserire.
Avviso di sicurezza: se il tuo progetto è un repository pubblico, non committare il file skill contenente le Key. Si consiglia di aggiungere
.claude/skills/fuck-cdn.mdal.gitignore, oppure di inserire le Key solo nell'installazione locale / globale (~/.claude/skills/).
Comunica direttamente a Claude le tue Key in conversazione, verranno usate solo in memoria nella sessione corrente, senza scrivere su alcun file:
La mia Shodan key è xxxx, l'email FOFA è xxx la key è xxx
Aiutami a trovare l'IP reale di example.com
| Piattaforma | Formato Key | Quota gratuita | Scopo |
|---|---|---|---|
| Shodan | SHODAN_API_KEY | Disponibile alla registrazione | Cerca IP con le stesse caratteristiche per certificato/favicon/titolo |
| FOFA | FOFA_EMAIL + FOFA_API_KEY | Disponibile alla registrazione | Ricerca icon_hash, certificato, parole chiave body |
| Censys | CENSYS_API_ID + CENSYS_API_SECRET | Disponibile alla registrazione | Ricerca esatta impronta certificato SHA256 |
| SecurityTrails | SECURITYTRAILS_KEY | Gratis 50 volte/mese | Record DNS storici, enumerazione sottodomini |
| ZoomEye | ZOOMEYE_API_KEY | Disponibile alla registrazione | Ricerca certificato, titolo |
| 360 Quake | QUAKE_API_KEY | Disponibile alla registrazione | Ricerca certificato |
| Hunter 鹰图 | HUNTER_API_KEY | Disponibile alla registrazione | Ricerca certificato |
| VirusTotal | VIRUSTOTAL_KEY | Gratis 500 volte/giorno | Storico risoluzioni, enumerazione sottodomini |
Funziona anche senza alcuna Key. Tutti i metodi delle fasi P0 e P1 (DNS storici, confronto certificati, enumerazione sottodomini, analisi comportamento HTTP) non richiedono Key, e il tasso di successo è già molto alto. Il valore delle Key sta nella fase P2 — i motori di ricerca spaziali possono aumentare notevolmente il tasso di successo su target con protezione elevata.
Non solo identificazione, ogni CDN ha metodi di bypass dedicati:
