
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Disk Forensics — Strumenti — Pagina 2 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
74 risultati
KapeFiles preview

KapeFiles

GitHubericzimmerman/kapefiles

Questo repository funge da punto di raccolta per Target e Moduli creati dalla community, da utilizzare con KAPE.
disk-forensicsforensicsdigital-forensics+2
864
5 giorni fa
hashr preview

hashr

GitHubgoogle/hashr

Costruisce set di hash forensi di file da immagini disco, pacchetti e archivi su GCP, AWS e sorgenti locali, con deduplicazione ed esportazione verso…
disk-forensicshash-analysisforensics+2
1308 mesi fa
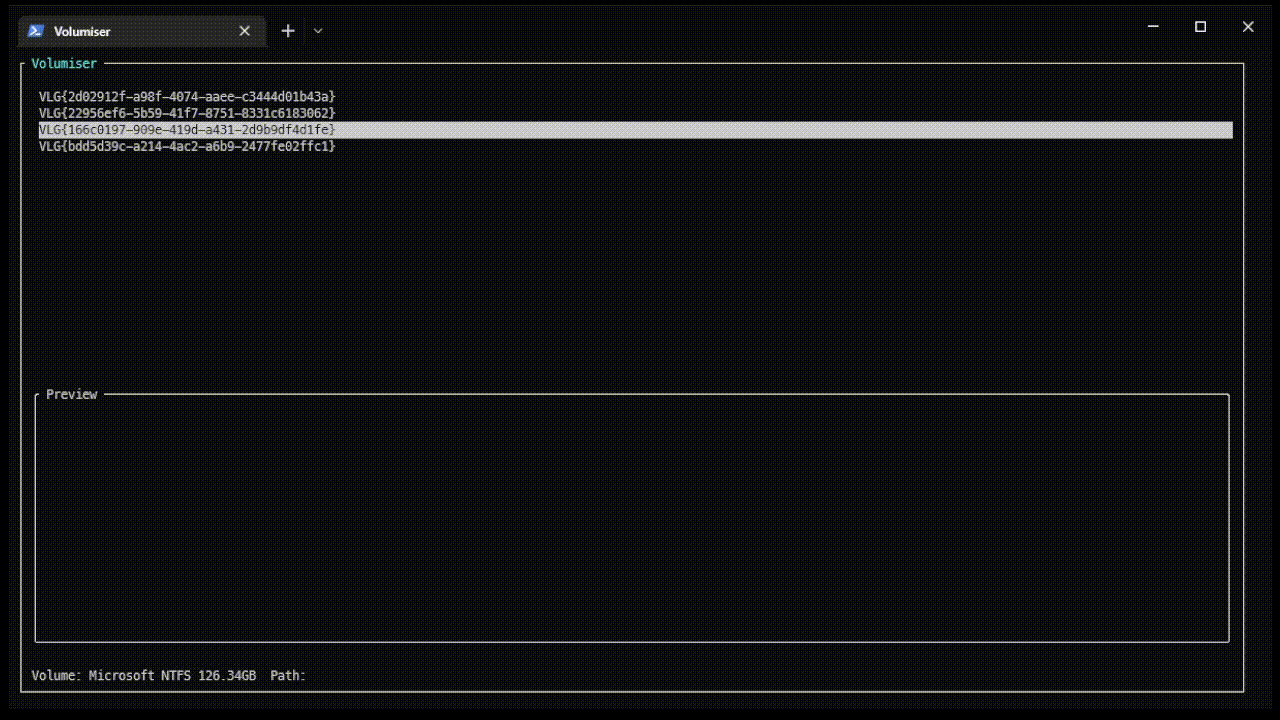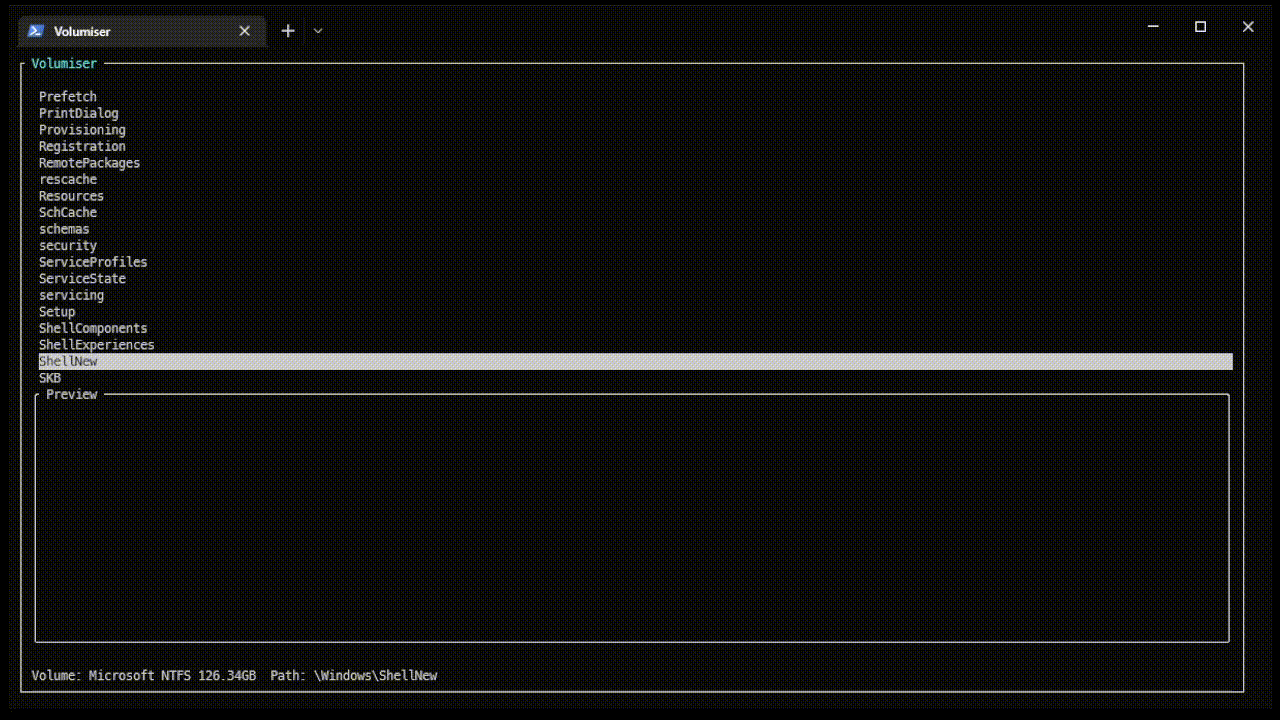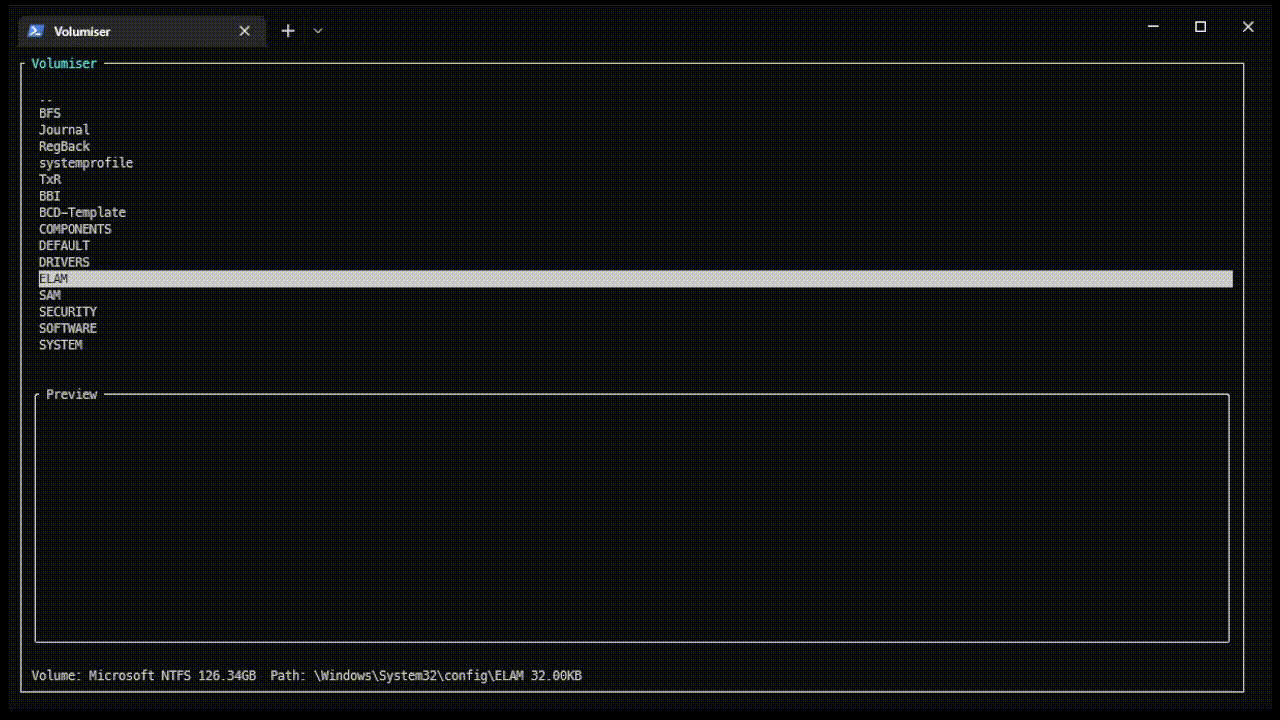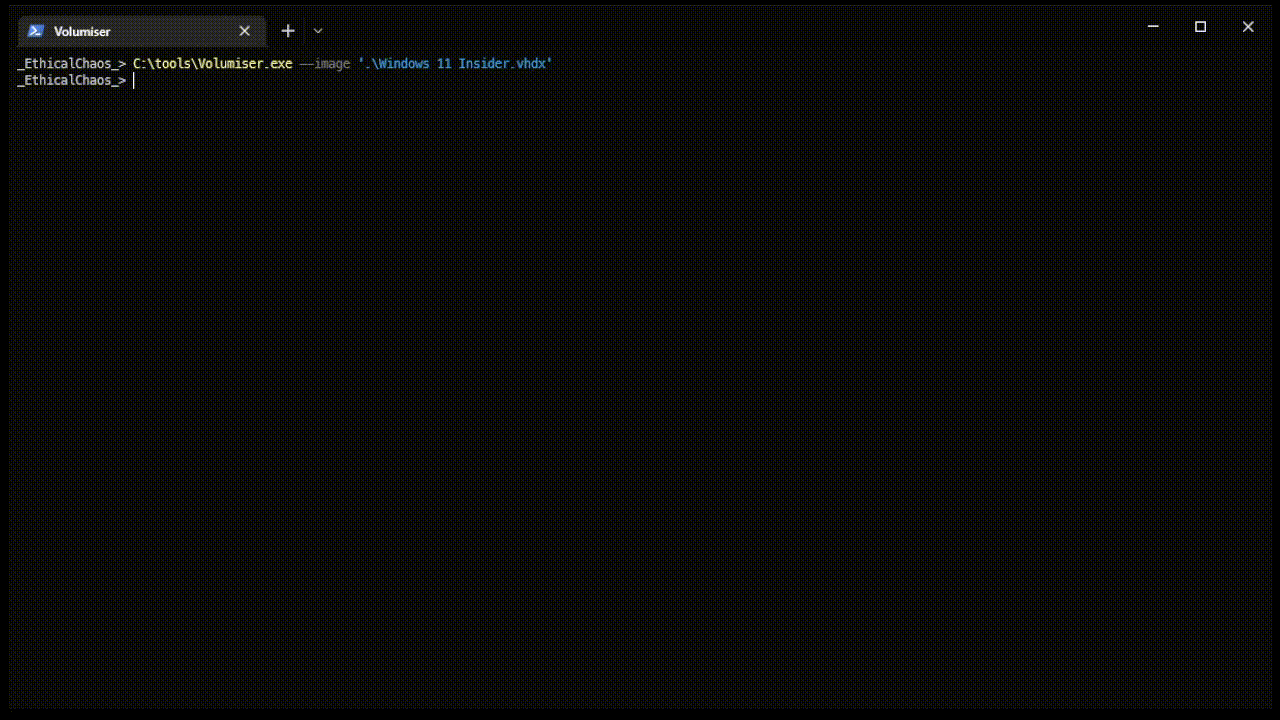
Volumiser preview

Volumiser

GitHubccob/volumiser

CLI e console interattiva per elencare, esplorare ed estrarre file da immagini di dischi VM (VHDX, VMDK, snapshot EBS, dischi raw) per…
disk-forensicsdata-exfiltrationpost-exploitation+3
4371 anno fa
cyberchef-recipes preview

cyberchef-recipes

GitHubmattnotmax/cyberchef-recipes

Un elenco di ricette cyber-chef e link curati
disk-forensicsencryption-decryption-toolsnetwork-forensics+8
2.2k2 anni fa
LogFileParser preview

LogFileParser

GitHubjschicht/logfileparser

Parser per $LogFile su NTFS
disk-forensicsforensicsdata-recovery+3
2184 mesi fa
autopsy preview

autopsy

GitHubsleuthkit/autopsy

Autopsy® è una piattaforma di digital forensics e interfaccia grafica per The Sleuth Kit® e altri strumenti di digital forensics. Può essere…
disk-forensicsforensicsmobile-forensics+3
3.3k5 mesi fa
UnderlayCopy preview

UnderlayCopy

GitHubkfallahi/underlaycopy

Toolkit PowerShell che estrae file Windows bloccati (SAM, SYSTEM, NTDS, ...) tramite parsing dell'MFT e letture raw del disco
disk-forensicspost-exploitationdata-recovery+3
25811 mesi fa
ForensiX preview

ForensiX

GitHubtheevidencehunter/forensix

Framework di intelligence per l'informatica forense
disk-forensicshash-analysisforensics+4
6 mesi fa
veeam-velociraptor preview

veeam-velociraptor

GitHubsynacktiv/veeam-velociraptor

Pack di artifact Velociraptor proof-of-concept per mostrare una pipeline di analisi forense Veeam remota.
disk-forensicsforensicsdigital-forensics+1
12 anni fa
Disk-Arbitrator preview

Disk-Arbitrator

GitHubaburgh/disk-arbitrator

Una utility forense per Mac OS X che gestisce il montaggio del file system a supporto delle procedure forensi.
disk-forensicsforensicsdata-recovery+2
7141 anno fa
bulk_extractor preview

bulk_extractor

GitHubsimsong/bulk_extractor

Questo è l'albero di sviluppo. I download di produzione si trovano su:
disk-forensicsosintmemory-forensics+9
1.4k6 giorni fa
yara-x preview

yara-x

GitHubvirustotal/yara-x

Una riscrittura di YARA in Rust.
defensive-toolsdisk-forensicsioc-management+14
1.2k2 giorni fa
forensicscanner preview

forensicscanner

GitHubappliedsec/forensicscanner

Scanner forense
disk-forensicsmemory-forensicsnetwork-forensics+3
4113 anni fa
analyzeMFT preview

analyzeMFT

GitHubrowingdude/analyzemft

analyzeMFT.py è progettato per analizzare completamente il file MFT da un filesystem NTFS e presentare i risultati nel modo più accurato possibile in…
disk-forensicsforensicsdata-recovery+1
5321 anno fa
LAB-DFIR-cve-2023-38831 preview

LAB-DFIR-cve-2023-38831

GitHubra3edaj/lab-dfir-cve-2023-38831

d

disk-forensicsmemory-forensicsvulnerability-analysis+6
2 anni fa
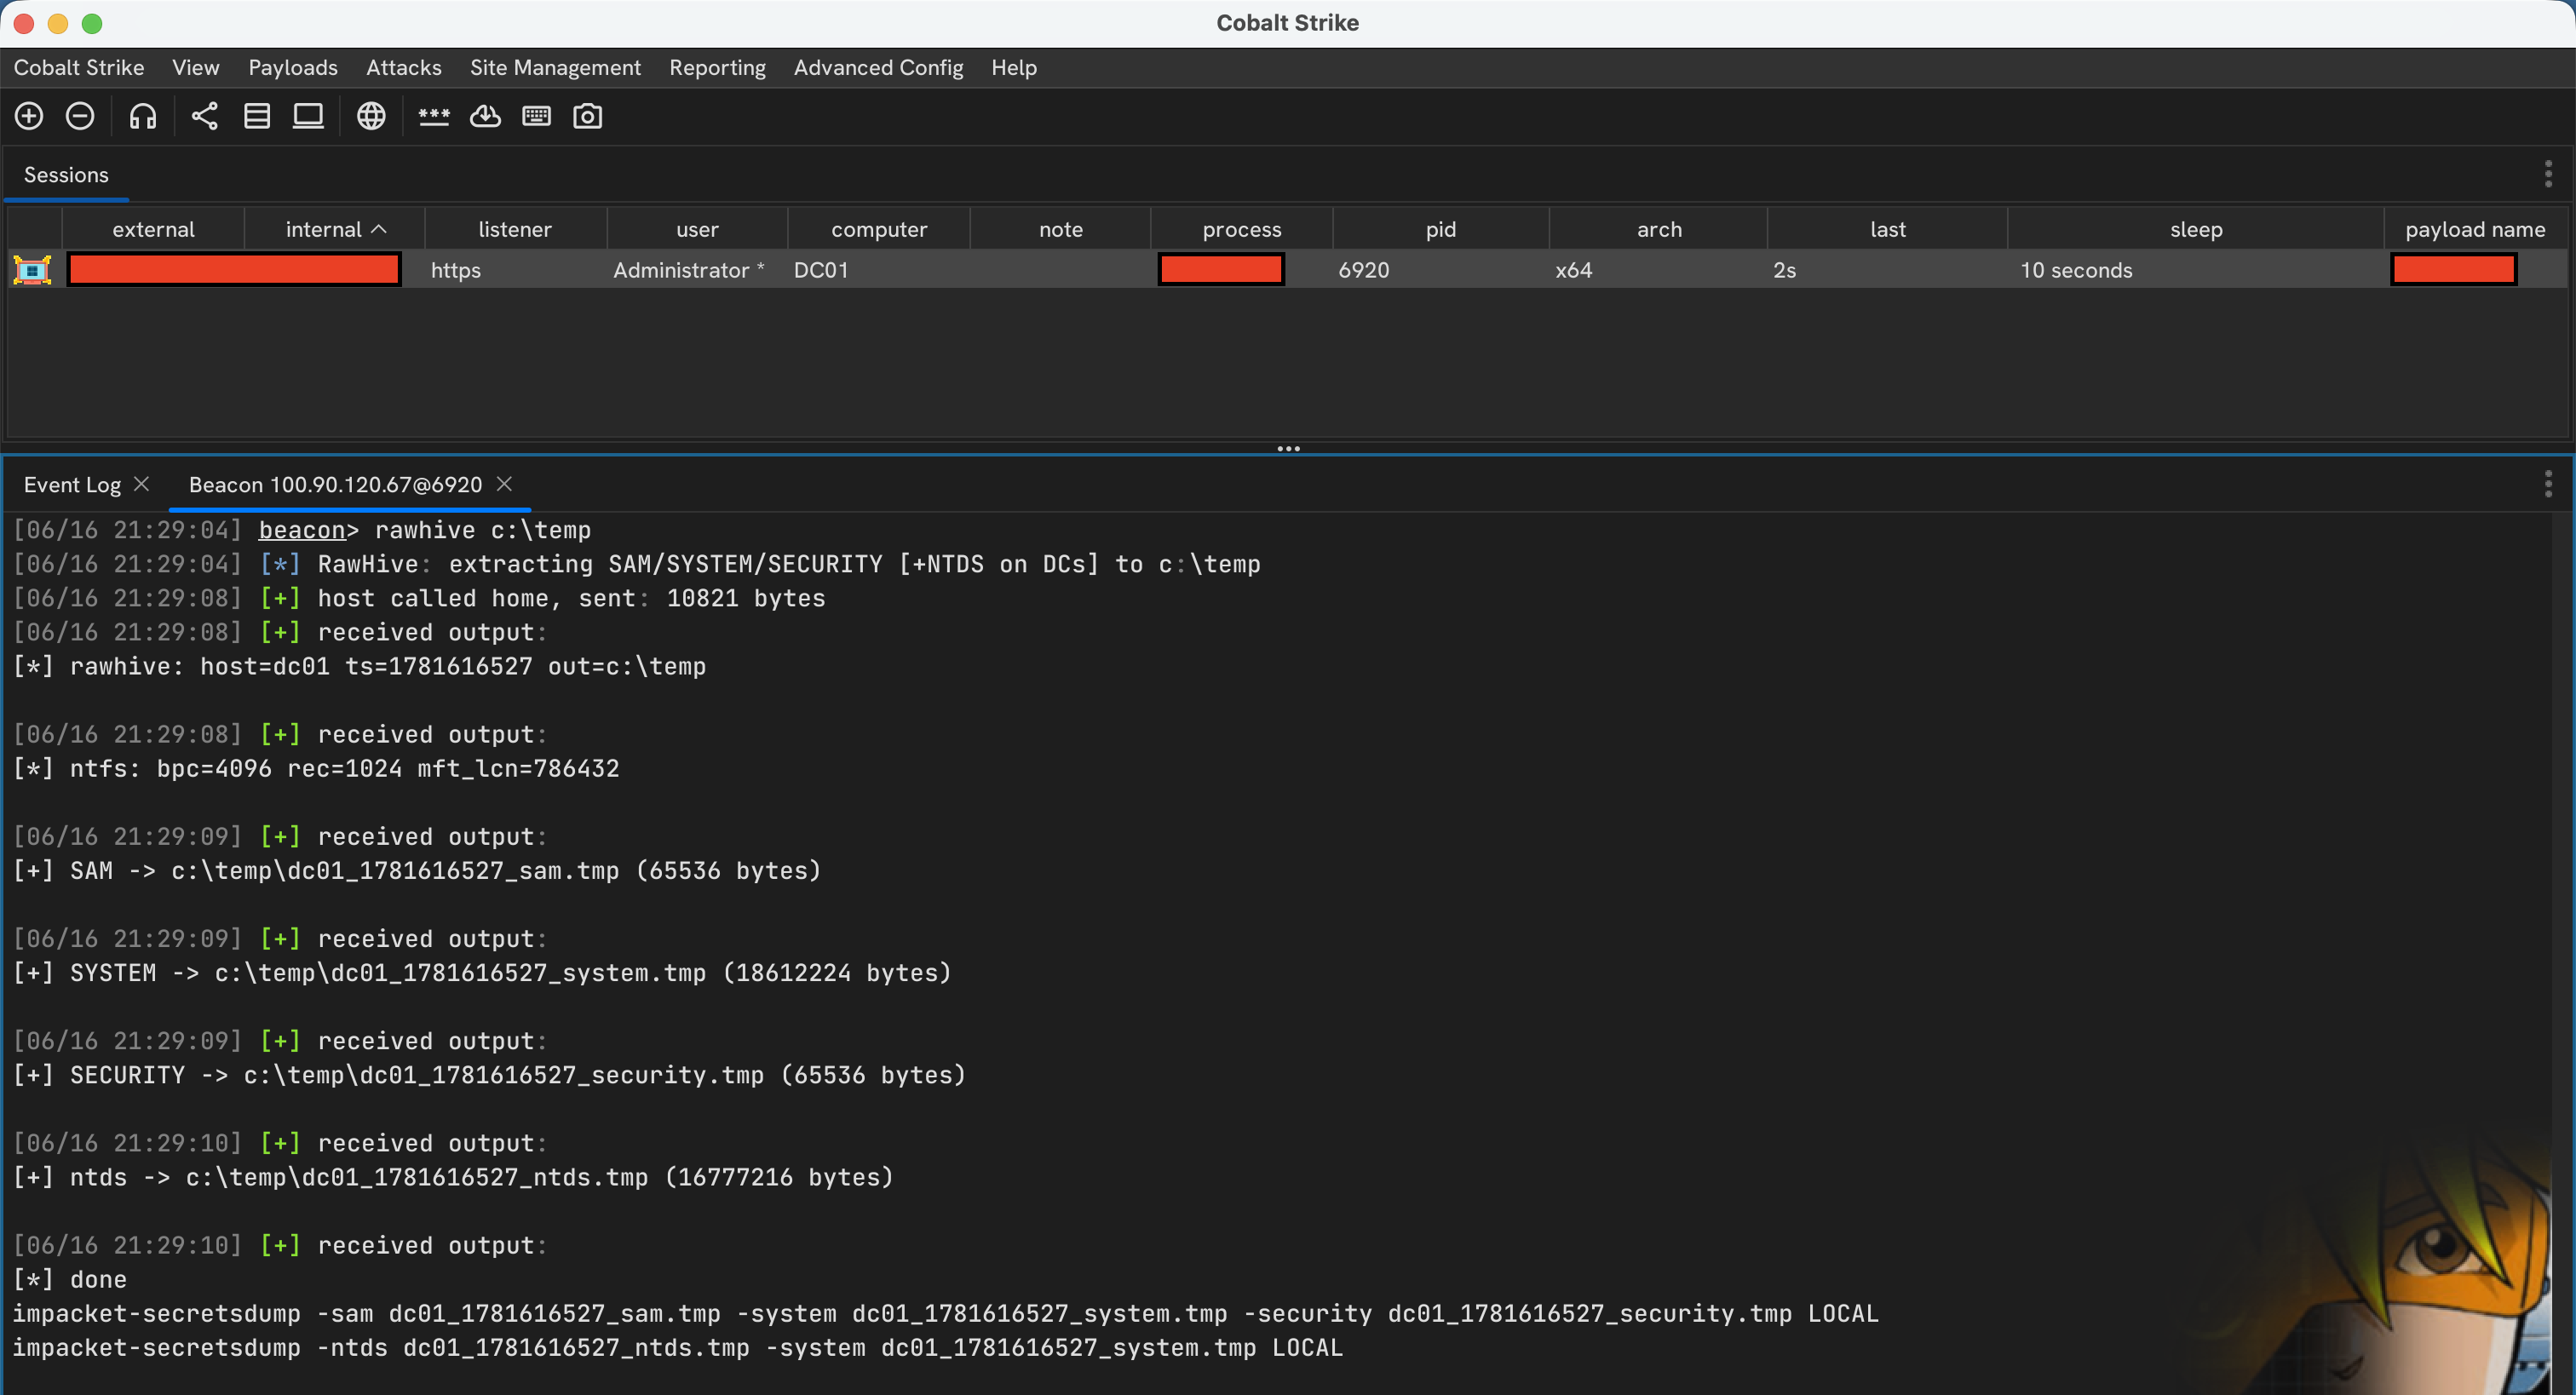
RawHive preview

RawHive

GitHubnmht3t/rawhive

Cobalt Strike BOF che estrae le hive del registro di Windows selezionate direttamente da un volume NTFS raw, analizzando i metadata NTFS e leggendo i…
disk-forensicsexploitationforensics+4
937 giorni fa
ffs preview

ffs

GitHubdmtrkovalenko/ffs

F*ck file system - strumento di ricerca file da CLI che bypassa il kernel del sistema operativo e legge il disco direttamente
disk-forensicsgeneral-purpose-utilitiesscripting-automation+3
1743 mesi fa
Crow-Eye preview

Crow-Eye

GitHubghassan-elsman/crow-eye

Open-source Windows forensics engine that acquires, parses, and correlates artifacts (MFT, USN, Registry, etc.) to reconstruct timelines with…

defensive-toolsdisk-forensicsforensics+3
1118 giorni fa
Precedente12345Successivo