


Un elenco di ricette cyber-chef e link curati
CyberChef è il cosiddetto 'Cyber Swiss-Army Knife' creato dal GCHQ. È uno strumento fantastico per la trasformazione, l'estrazione e la manipolazione dei dati nel tuo browser web.
Tutto il merito a @GCHQ per aver creato lo strumento. Vedi: https://gchq.github.io/CyberChef/
Padroneggiare le espressioni regolari è fondamentale per sfruttare al meglio la manipolazione dei dati in CyberChef (o in qualsiasi lavoro DFIR). Di seguito alcune regex a cui torno spesso.
Estrai Base64: [a-zA-Z0-9+/=]{30,}
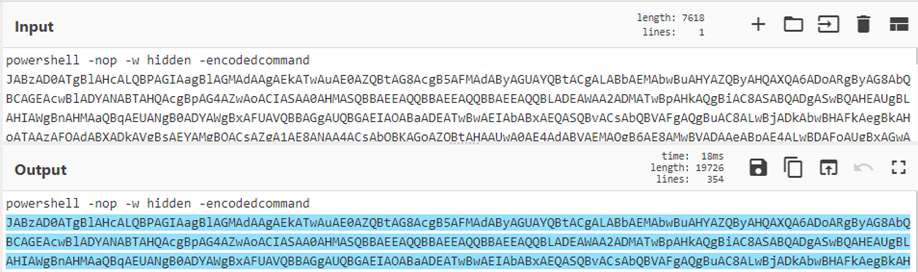
Estrai esadecimale: [a-fA-F0-9]{10,}
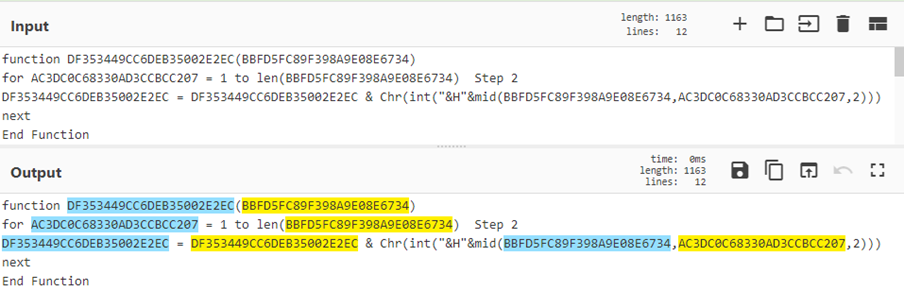
Estrai codici carattere: [\d]{2,3}(,|’)
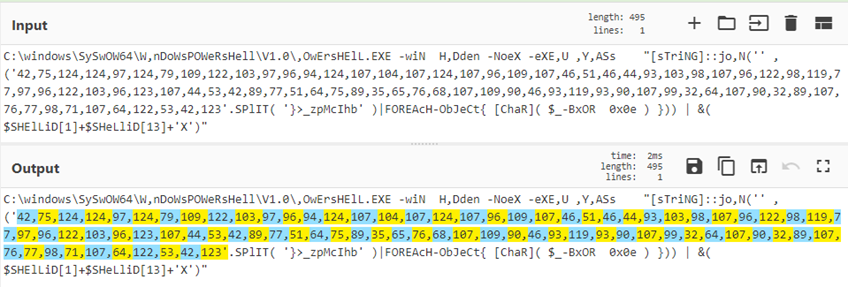
(?<=foo)(.*)
^.*(?=bar)
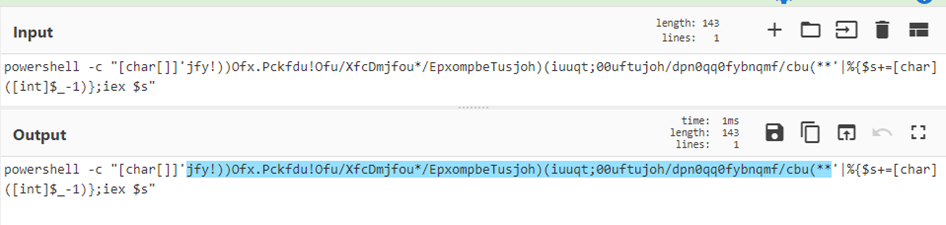
(?<=')(.*?)(?=')
CyberChef fornisce un'operazione HTTP Request (vedi Ricetta 22) che consente richieste HTTP a risorse esterne. A causa della Same Origin Policy (SOP) o della mancanza di configurazione del Cross-Origin Resource Sharing, molte non funzionano. La SOP è una misura di sicurezza nei browser moderni che impedisce di leggere risposte cross-site da server che non la consentono esplicitamente tramite CORS. Dai un'occhiata alla presentazione di @GlassSec su CyberChef che include suggerimenti per avviare Chrome senza web-security per abilitare richieste HTTP verso API altrimenti limitate (come Virus Total)
Alcuni esempi di ricette CyberChef:
Ricetta 1: Estrai base64, raw inflate e code beautify
Ricetta 4: Decifratura password Group Policy Preference
Ricetta 5: Uso di Loop e Label
Ricetta 6: Timestamp Google ei
Ricetta 7: Scriptlet COM multi-stage ad assembly x86
Ricetta 8: Estrai esadecimale, converti in hexdump per file PE incorporato
Ricetta 9: Inverti stringhe, sostituzione caratteri, da base64
Ricetta 10: Estrai oggetto dalla cache del proxy Squid
Ricetta 11: Estrai coordinate GPS verso URL di Google Maps
Ricetta 12: Elaborazione di numeri grandi
Ricetta 13: Parsing dei record DNS PTR con Register
Ricetta 14: Decodifica degli eseguibili POSHC2
Ricetta 15: Parsing dei timestamp $MFT $SI
Ricetta 16: Decodifica di webshell PHP gzinflate e base64
Ricetta 17: Estrazione di shellcode da uno script Powershell Meterpreter Reverse TCP
Ricetta 18: Parser del Cestino con Sottosezioni e Merge
Ricetta 19: Identifica Base64 offuscato con Regular Expression Highlighting
Ricetta 20: Uso delle regole Yara con script malevoli deoffuscati
Ricetta 21: Deoffuscazione inline di script VBE codificato in hex allegato a un file LNK malevolo
Ricetta 22: Ricerca API JA3 con HTTP Request e Register
Ricetta 24: Prelevare una lettera casuale da una stringa di sei byte
Ricetta 25: Creare un codice QR Wifi
Ricetta 26: Estrazione e decodifica di una webshell PHP multistadio
Ricetta 27: Decodifica di uno script PHP Auto Visitor
Ricetta 28: Deoffuscazione di Cobalt Strike Beacon usando Conditional Jumps per ottenere shellcode
Ricetta 29: Manipolazione dei timestamp dei file di log con Sottosezioni e Register
Ricetta 30: Loader PowerShell offuscato CharCode per un beacon Cobalt Strike
Ricetta 31: Deoffusca stringhe codificate in binario .NET
Ricetta 32: Estrai DLL Gootkit malevola da dati di registro offuscati
Ricetta 33: Identifica URL incorporati in script PowerShell Emotet
Ricetta 34: Analisi dei file OOXML per URL
Ricetta 35: Decifratura di un campione di ransomware PowerShell REvil
Ricetta 36: Creare un generatore di password CyberChef
Ricetta 37: Da email zippata sandbox a URL malevolo
Ricetta 38: Aerei, teschi e buste - Live and Let PowerShell
Ricetta 39: Decifra i file di configurazione cifrati GoldMax aka Sunshutte
