
Vulnvault
 viralmaniar/vulnvault
Developer-focused knowledge base of application security vulnerabilities with insecure vs secure code examples, prevention guidance, and OWASP/CWE…
vulnerability-analysiscode-analysisweb-security+5
4
viralmaniar/vulnvaultDeveloper-focused knowledge base of application security vulnerabilities with insecure vs secure code examples, prevention guidance, and OWASP/CWE…
 ndaal_open_source/ndaal_public_auditd
Set di regole Linux Auditd basato sulle best practice con 14.956 regole mappate su MITRE ATT&CK, ruolo di deployment Ansible e strumenti di lint/test…
 niffyhunt/codeguard-copilot
Co-pilota di sicurezza basato sull'IA che intercetta le vulnerabilità mentre scrivi il codice. Scansione di sicurezza in tempo reale, spiegazioni…
 0sec-labs/0
The multiplayer AI offensive security OS - open, self-improving, extensible. Find, verify, and fix vulnerabilities.
 dmdhrumilmistry/security-harness
Harness di revisione statica della sicurezza delle applicazioni multi-agente per agenti di coding AI: mappa le codebase, caccia classi di…
 valtersit/wordpress-cve-scanner
Scan your WordPress core, themes and plugins for known CVEs from the command line. Open source, auditable, privacy-first — powered by the ValtersIT…
 mondoohq/cnspec
An open source, cloud-native security to protect everything from build to runtime
 dev-sec/chef-mysql-hardening
Questa cookbook di chef fornisce la configurazione di sicurezza per mysql.
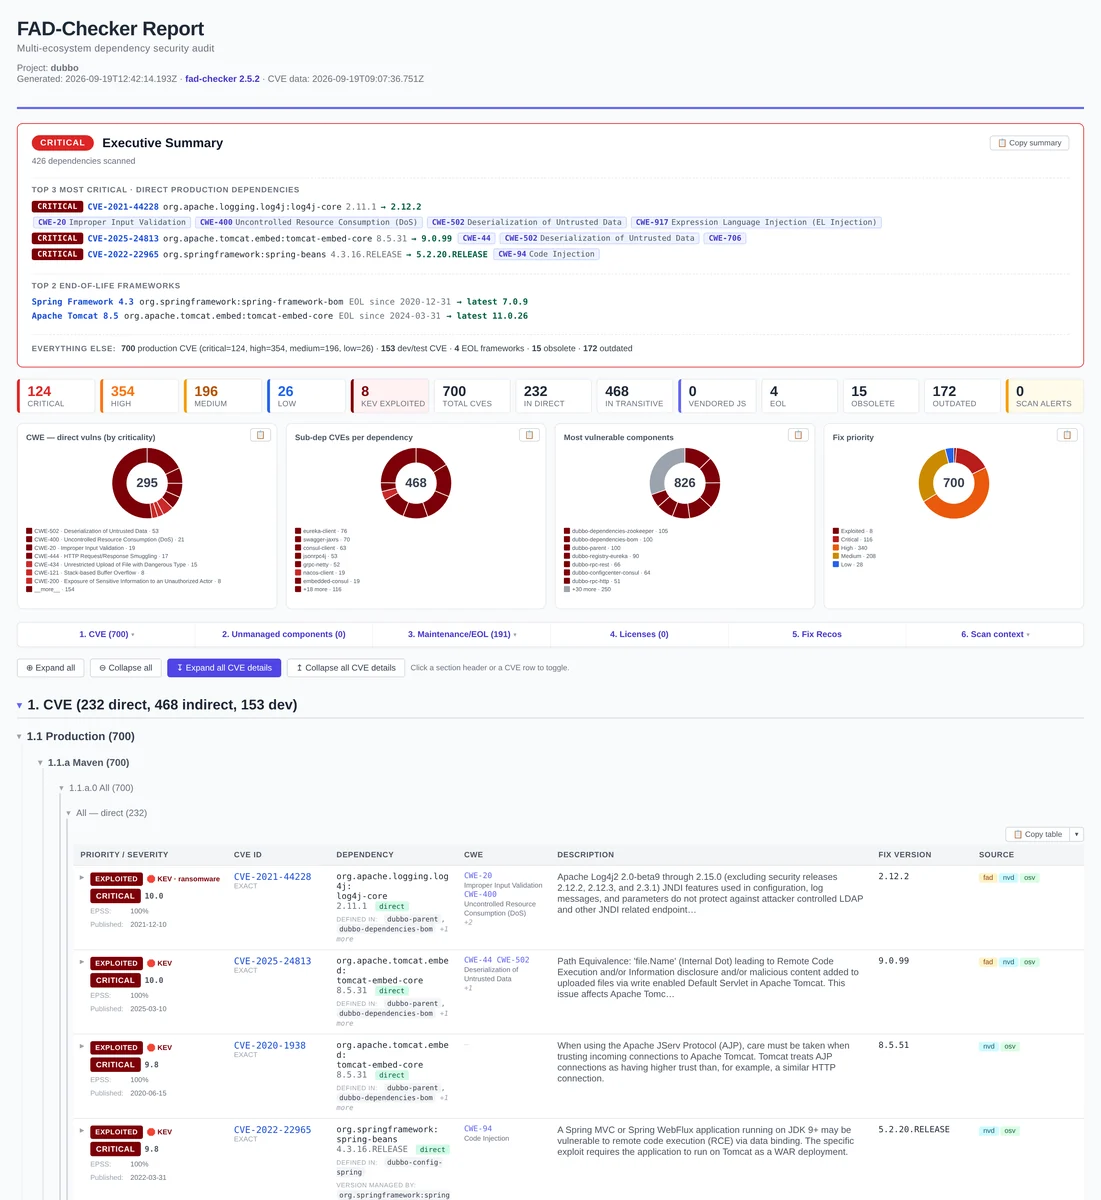 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
 navikt/cplt
Sandbox per agenti di coding AI. Esegue Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose o una shell semplice all'interno di un…
 nationwide-group-oss/cryptoptic
Scanner basato su CodeQL che cataloga le chiamate a funzioni crittografiche su repository e organizzazioni GitHub, producendo una Cryptographic Bill…
 vpierre/ndaal_public_sbom_auditor
App web offline in singolo binario che importa SBOM CycloneDX, SPDX e syft, esegue un insieme di scanner CVE, arricchisce i risultati con EPSS,…
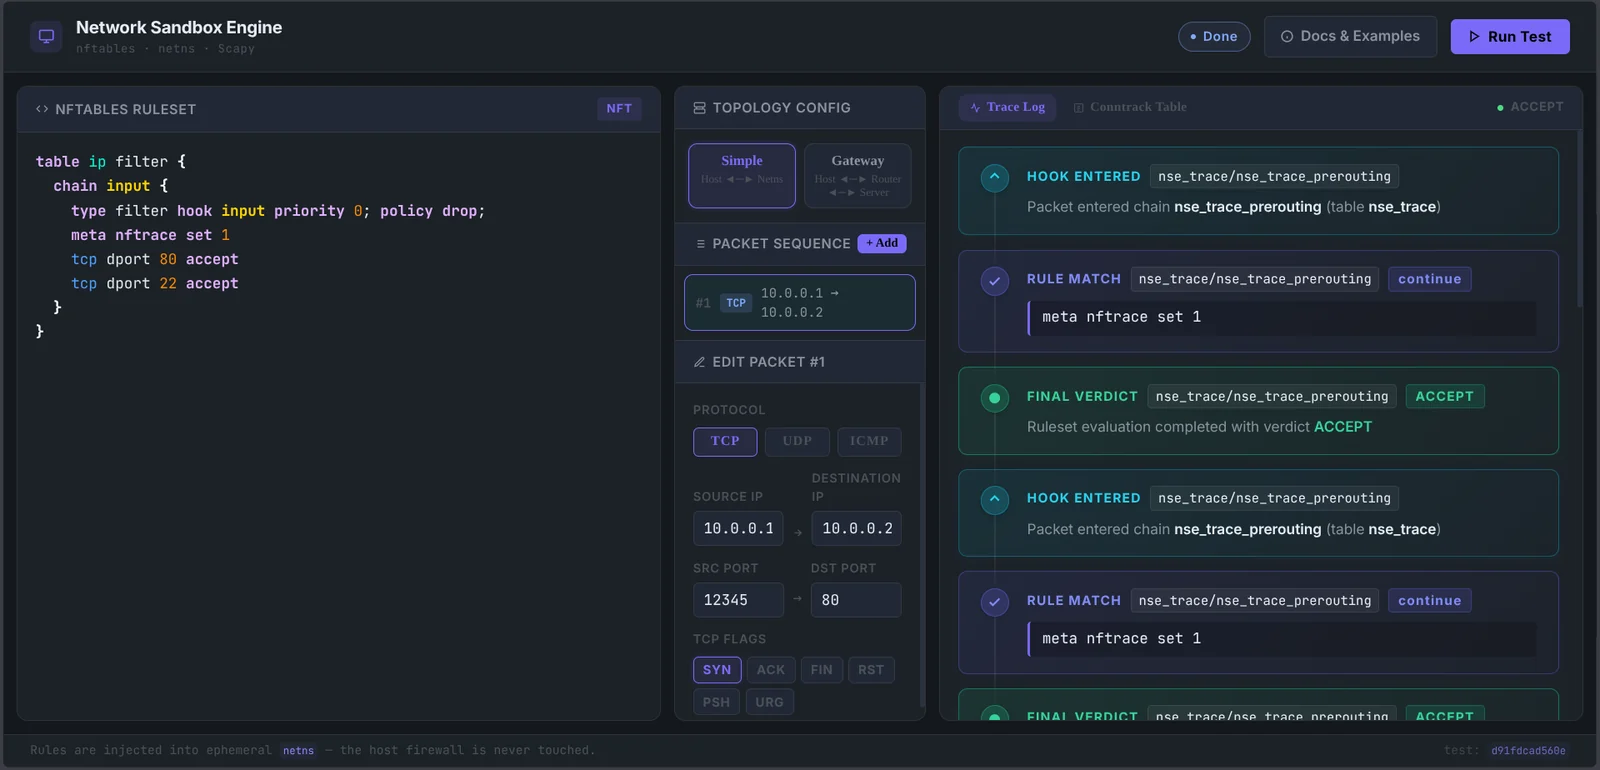 onyks-os/networksandboxengine
A deterministic network sandbox for testing nftables rules. It uses ephemeral Linux network namespaces (netns) and Scapy to validate firewall logic…
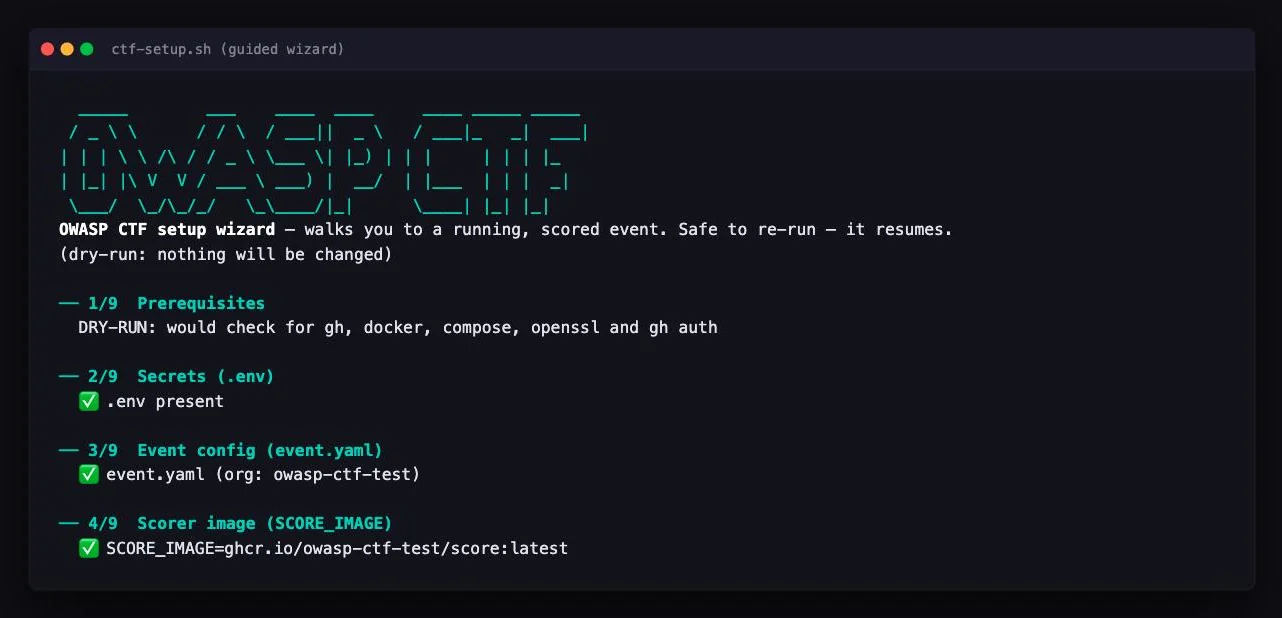 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 hashgraph-online/hol-guard
Antivirus open-source per agenti AI: blocca strumenti rischiosi, accesso ai segreti, prompt injection, pacchetti malevoli, server MCP, plugin e skill…
 whgojp/javaseclab
Laboratorio completo sulle vulnerabilità Java con codice vulnerabile e corretto, scenari di attacco, note di audit source/sink e linee guida per la…
 xiaoqimikko/async-http-client-check
Workspace AI self-hosted con agenti, competenze e strumenti (Gmail, Calendar) che funziona interamente sulle tue chiavi API del provider (BYOK).…
 swiftdevcollective/xcodeprojectsecurity
Un'app macOS per analizzare i file di progetto Xcode alla ricerca di possibili problemi di sicurezza.