0sec-labs/0
Il sistema operativo di sicurezza offensiva multi-agente basato su AI - aperto, auto-migliorante, estensibile. Trova, verifica e correggi le vulnerabilità.

Workflow di sicurezza open-source nel tuo browser o nel tuo agente di programmazione.
Con il supporto di Y Combinator · The Swiss Applied AI & Cybersecurity Research Lab
0.security ·
Documentazione ·
FoxGuard
Installa su macOS Apple Silicon o Linux x64/ARM64:
curl -fsSL https://raw.githubusercontent.com/0sec-labs/0/main/install.sh | bash
export PATH="$HOME/.0/bin:$PATH"
0 web
Command Center (browser): 0 web · Terminal: 0
Configura un provider di modelli prima di eseguire i flussi di lavoro AI.
Browser, CLI e MCP condividono un unico runner di flussi di lavoro con risultati conservati.
Le segnalazioni sono prioritizzate in base all'impatto sul business: clienti e dati interessati, frode, servizi critici e interruzioni. Ogni priorità include una motivazione; il contesto mancante resta Non valutato. CVSS rimane disponibile come gravità tecnica.
| Attività | Template integrati |
|---|---|
| Valutazione | Repository, dipendenze, API, configurazione web, penetration test con ambito definito, comportamento dei pacchetti, smart contract, codice nativo |
| Verifica | Segnalazioni con evidenze di replay |
| Correzione | Candidati con test di regressione |
| Ricerca | Ricerca sulla sicurezza, indagine approfondita sul codice sorgente |
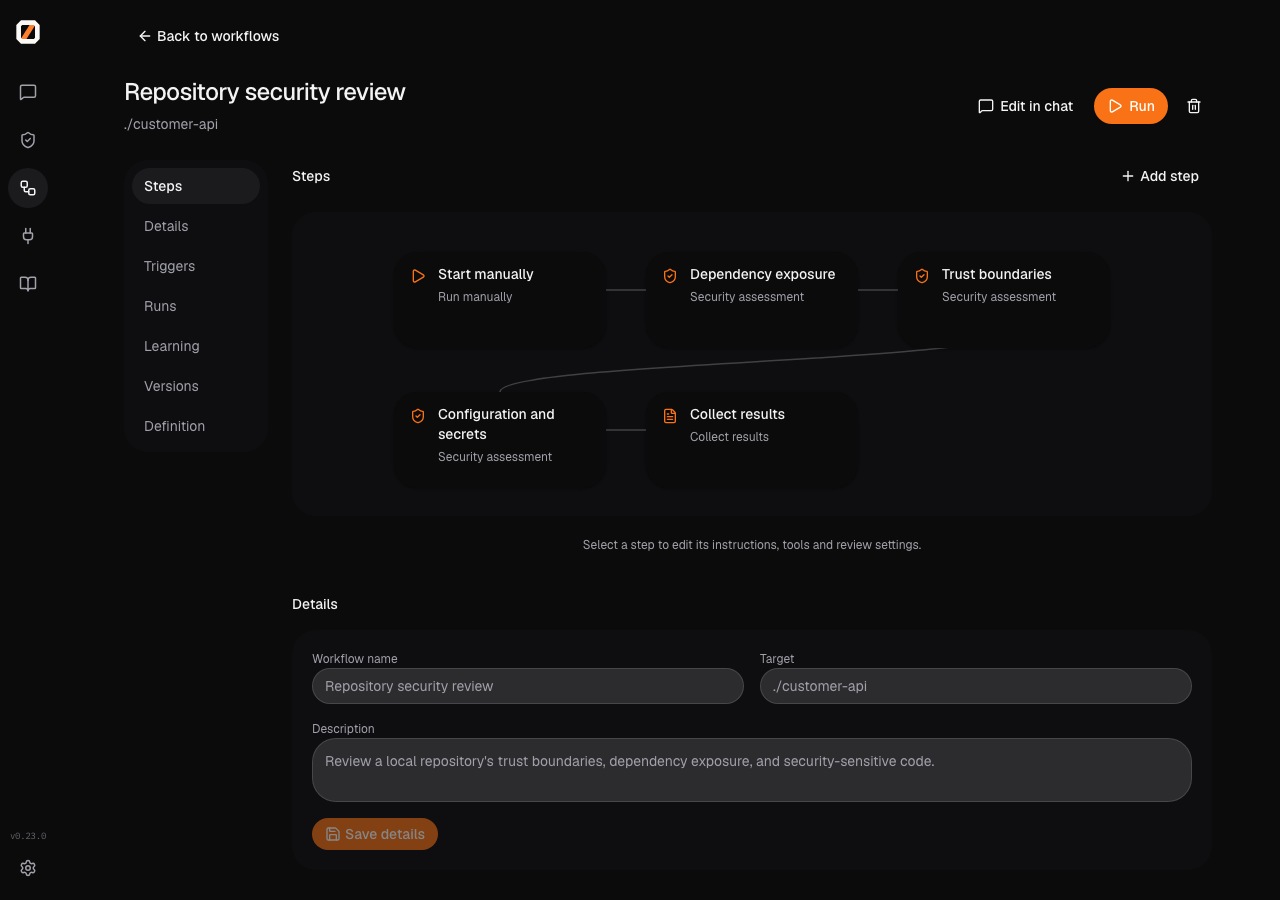
Parti da 12 template, personalizza i passaggi ed esegui manualmente o con trigger e pianificazioni del browser. Template: punto di partenza · Flusso di lavoro: passaggi riutilizzabili · Esecuzione: una singola esecuzione.
Learning conserva l'attività di esecuzione locale, le note basate sulle fonti e la cronologia
valutata dei miglioramenti. I flussi di lavoro salvati mantengono revisioni immutabili e supportano il ripristino.
Usa 0 learning status o apri Learning nel browser.
Documentazione di Learning.
0 workflow list --templates
0 workflow run --template security-research \
  --target /absolute/path/to/repo --workspace /absolute/path/to/repo \
  --format json > run.json
0 runs list
Guida al flusso di lavoro: input, limiti e risultati.
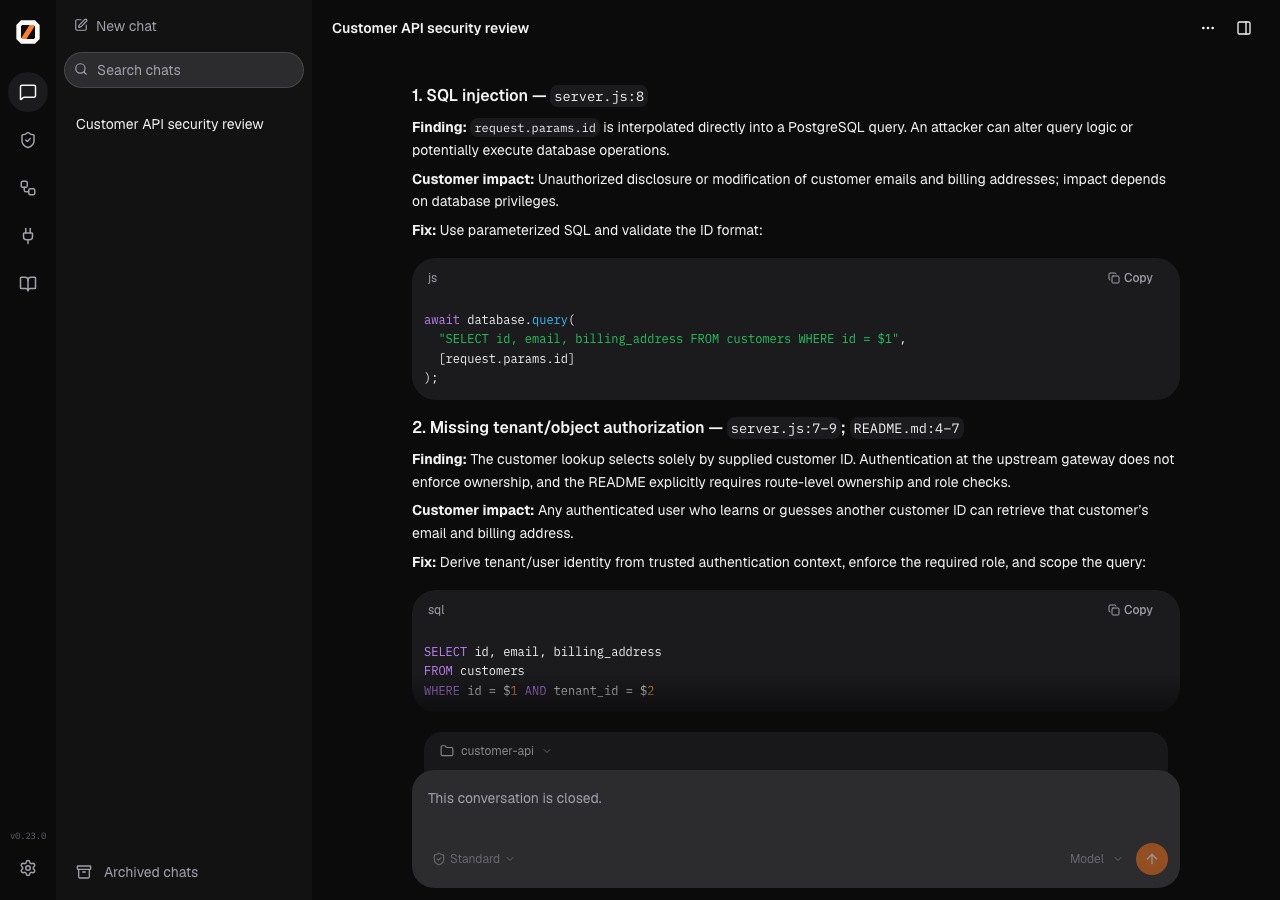
Una revisione del codice sorgente della demo API inclusa, con posizioni nel codice e correzioni suggerite.
Avvia un flusso di lavoro da un template e modifica i suoi passaggi.
Usa i comandi CLI sopra indicati, oppure MCP per scoprire template, creare flussi di lavoro e gestire le esecuzioni:
0 mcp-server --workflows --workspace /absolute/path/to/repo
L'MCP locale richiede un profilo di esecuzione host-local selezionato esplicitamente.
Per un motore remoto registrato, utilizzare 0 mcp-server --workflows --backend production.
Il provider del modello di 0 è separato dalla sessione dell'agente che si connette.
La funzione Connect an external agent della chat del browser copia un prompt di configurazione. I client CLI e MCP workflow si collegano automaticamente a un motore web locale in esecuzione per lo stesso workspace e database di controllo. Per collegarsi esplicitamente alle sessioni e alle esecuzioni già aperte in un motore:
0 mcp-server --workflows --engine-url http://127.0.0.1:3000 \
  --engine-token-env ENGINE_TOKEN --session SESSION_ID
0 sessions list --engine-url http://127.0.0.1:3000 --engine-token-env ENGINE_TOKEN
Imposta ENGINE_TOKEN sulla credenziale bearer configurata del motore. I client collegati condividono la sessione e il ciclo di vita di esecuzione del browser; la disconnessione lascia il motore in esecuzione. Ometti --session per creare una sessione in base alle concessioni di ammissione del motore.
Consulta Configurazione MCP e strumenti individuali oppure motori locali e remoti.
Collega GitHub, Elastic, Semgrep, Snyk, Linear, Jira, Cloudflare, Slack e Teams tramite plugin e MCP.
Altre guide: installazione · GitHub Actions · sviluppo di plugin · risoluzione dei problemi.
Installa le dipendenze, esegui npm run dev e apri l'indirizzo del browser stampato.
Consulta CONTRIBUTING.md.
Anteprima di ricerca. Valuta sistemi autorizzati ed esamina risultati e correzioni.
Esegui 0 o 0 web per aprire la console del browser senza un account.
L'interfaccia terminale interattiva è stata ritirata; restano disponibili la CLI headless, l'automazione, MCP e i comandi binari.
Usa 0 chat --prompt "your request" per l'automazione one-shot; imposta --mode standard per controlli espliciti dell'ambito.
Il plugin scope opzionale applica i confini dei target.
Segnala le vulnerabilità tramite SECURITY.md. Concesso in licenza sotto MIT OPPURE Apache-2.0.
Divulgazioni pubbliche e correzioni upstream. Grazie a OpenTUI, Bun, React, Models.dev, LiteLLM e ai nostri contributori.