
ntlmscout
 boydhacks/ntlmscout
Strumento di ricognizione per endpoint NTLM non autenticato che decodifica le challenge Type-2 su HTTP, SMB, MSSQL, SMTP, IMAP, POP3, NNTP, LDAP e…
reconnaissancenetwork-mappingpassword-attacks+8
56
boydhacks/ntlmscoutStrumento di ricognizione per endpoint NTLM non autenticato che decodifica le challenge Type-2 su HTTP, SMB, MSSQL, SMTP, IMAP, POP3, NNTP, LDAP e…
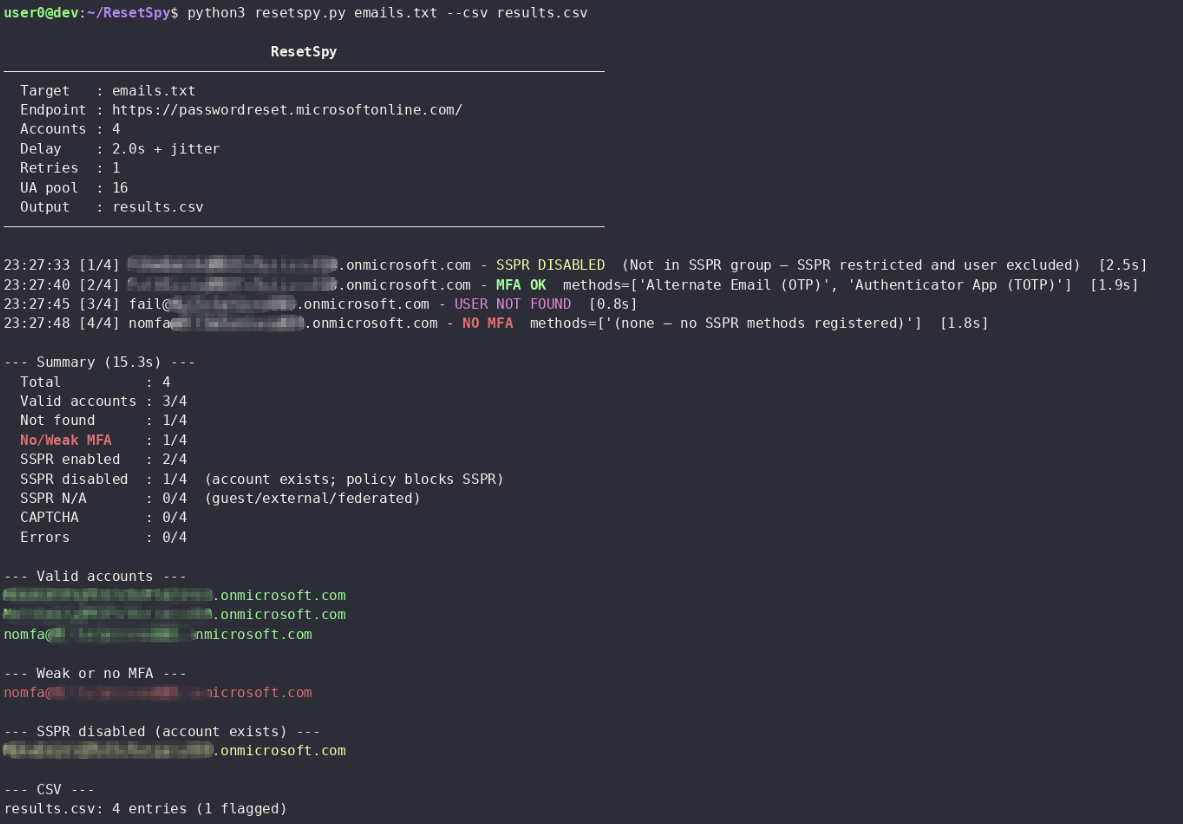 mlcsec/resetspy
Enumera gli account utente e i metodi di autenticazione registrati tramite il portale Microsoft Self-Service Password Reset (SSPR)
 runzeroinc/sshamble
Strumento di ricerca che analizza i servizi SSH alla ricerca di bypass di autenticazione, leak temporali, chiavi deboli ed esposizioni post-sessione,…
 dirkjanm/askwam
Chiedi all'Account Manager Web (WAM) i token di Entra ID
 talha1112/fyp
Strumento desktop per la valutazione delle vulnerabilità pensato per i team di sicurezza — scansiona applicazioni web e reti, rileva CVE, mappa gli…
 icemoonhsv/tats
Analizza e monitora i token OAuth 2.0, OIDC e Microsoft Entra ID dalle catture di Burp, mitmproxy o Chrome DevTools. Visualizza i cicli di vita dei…
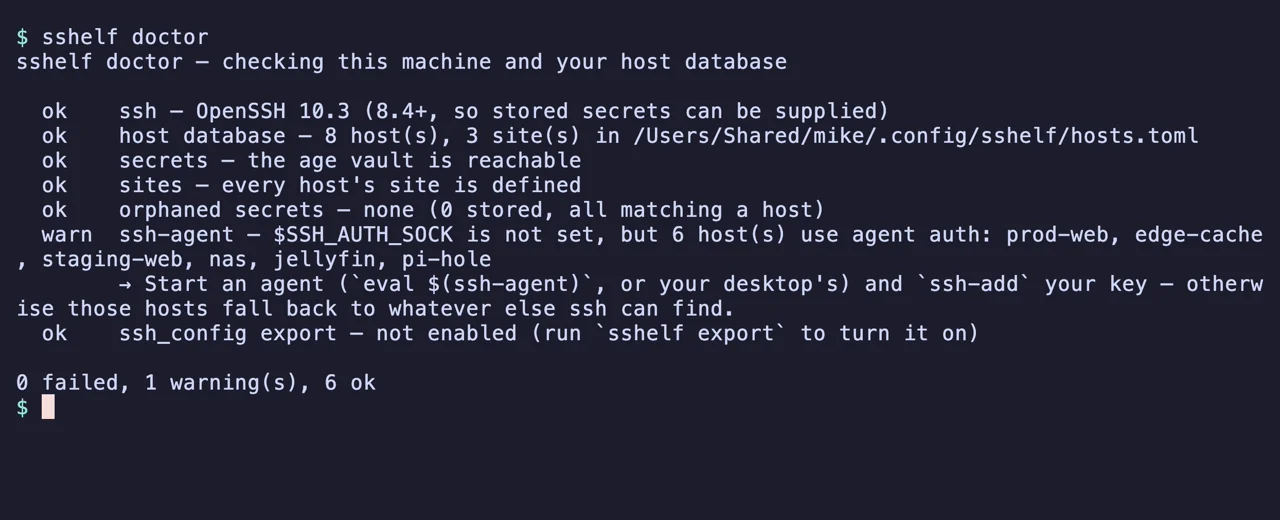 max-rh/sshelf
Fast terminal UI for your SSH hosts: fuzzy-search and connect in two keystrokes, dual-pane SFTP file transfer, and background port forwarding. Keeps…
 dev-sec/chef-os-hardening
This chef cookbook fornisce numerose configurazioni relative alla sicurezza, offrendo una protezione di base a tutto tondo.
 dev-sec/puppet-os-hardening
Questo modulo Puppet fornisce numerose configurazioni relative alla sicurezza, offrendo una protezione di base a tutto tondo.
 gmh5225/csrfbrute
Strumento di brute force per login CSRF progettato specificamente per operazioni di red team, dotato di aggiornamento dinamico dei token CSRF,…
 dev-sec/chef-ssh-hardening
Questa ricetta chef fornisce configurazioni sicure per ssh-client e ssh-server.
 dev-sec/puppet-ssh-hardening
Questo modulo Puppet fornisce configurazioni sicure per ssh-client e ssh-server.
 makarov05bm/wsgoat
L'applicazione vulnerabile che ti insegnerà come hackerare i WebSocket
 v-jfanca/cve-2026-20833-rc4-kerberos
# Deprecazione di RC4 in Kerberos: rilevamento, rimedio e linee guida (CVE-2026-20833)
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0 (KRaft) con autenticazione Keycloak OAuth2 tramite Strimzi - bypassa la restrizione dell'allowlist URL CVE-2025-27817
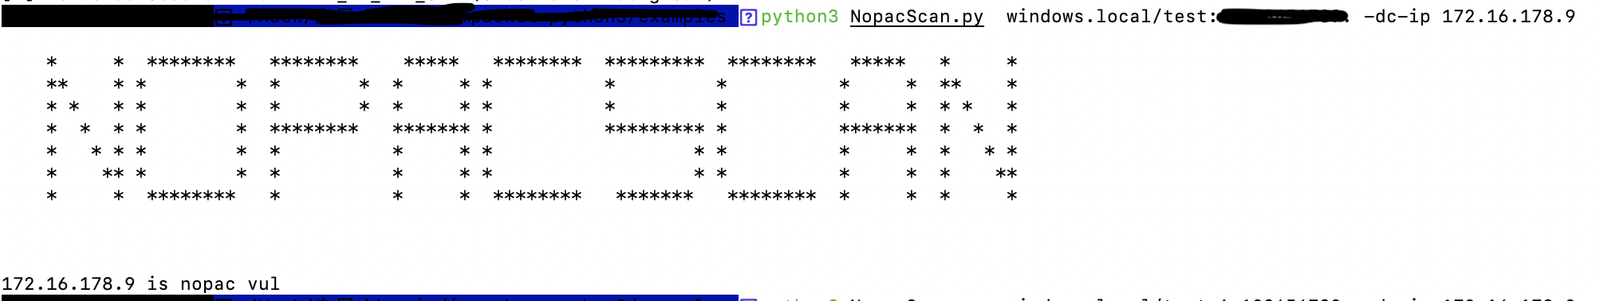 knightswd/nopacscan
Scansiona i controller di dominio Active Directory per CVE-2021-42287 e CVE-2021-42278 interrogando il DNS per tutti i DC e analizzando le strutture…
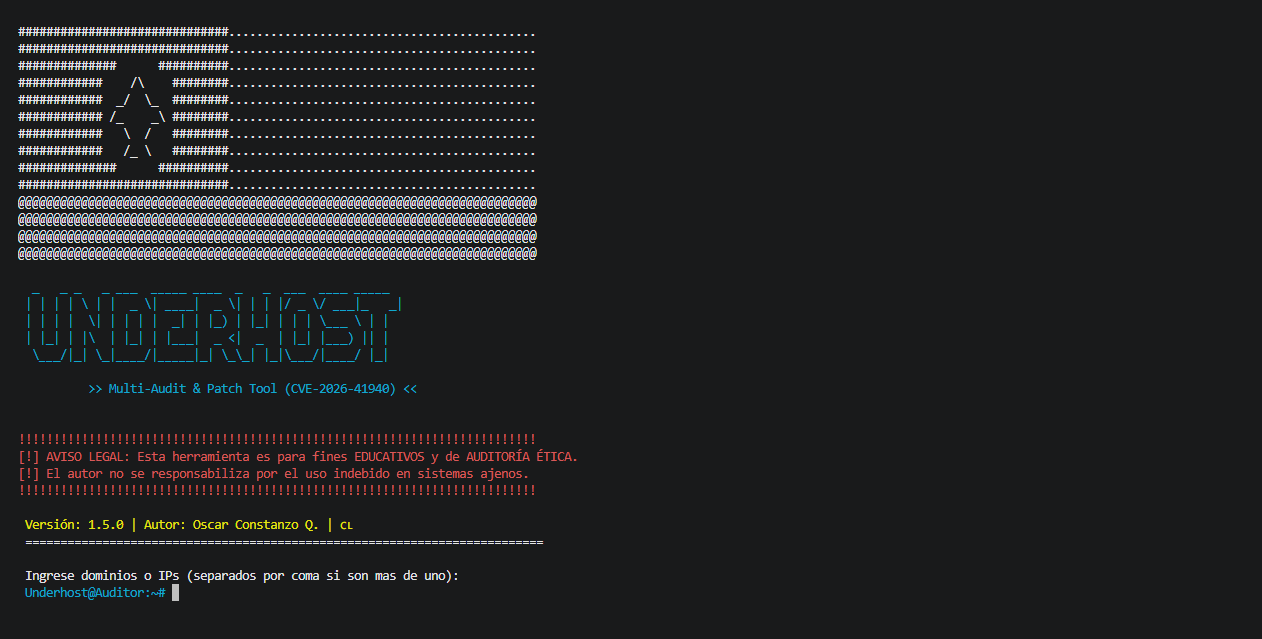 underh0st/cpanel-audit-remediation-tool
Strumento di audit e risposta agli incidenti per la vulnerabilità CVE-2026-41940
 kyos-public/keycloak-cve-2026-18963-hunt
Hunt for CVE-2026-18963 exploitation traces (Keycloak unauthenticated account takeover) in the Keycloak database