
llm-agent-testbed
 pie-script/llm-agent-testbed
Un banco di prova di sicurezza empirico che valuta l'iniezione di prompt, le vulnerabilità del deputato confuso e le difese di chiamata degli…
vulnerability-analysispenetration-testingeducation+4
16
pie-script/llm-agent-testbedUn banco di prova di sicurezza empirico che valuta l'iniezione di prompt, le vulnerabilità del deputato confuso e le difese di chiamata degli…
 juanlunaia/aegis-latent-core
Self-hosted evidence gateway for AI systems: fail-closed policy, WAF, egress controls, signed durable MMR proofs, and offline verification across LLM…
 htrxuan/hdwebmobile-photo-video-reviews
Plugin WooCommerce: recensioni prodotto con foto e video, che chiude alla radice la classe di vulnerabilità di upload non autenticato di…
 leekanghyun/axios-security-guide
# Guida alla mitigazione della vulnerabilità Axios CRLF Injection (CVE-2026-40175) e analisi della migrazione basata su fetch
 arian-gogani/enforcement-coverage
Trova le route API che presentano un'autorizzazione più debole rispetto a quelle dello stesso livello. CVE-2026-45316 recuperato dal codice sorgente.…
 trailofbits/not-going-anywhere
Programmi Golang intenzionalmente vulnerabili che espongono falle web, gRPC e database/sql per la formazione sulla sicurezza, la scoperta di…
 p0pr0ck5/lua-resty-waf
WAF ad alte prestazioni basato sullo stack OpenResty
 ory/hydra
Provider OAuth 2.0 e OpenID Connect certificato OpenID per l'emissione di token, la gestione dei client, JWKS e l'orchestrazione dei flussi di…
 ory/oathkeeper
Un proxy / API (IAP) di identità e accesso cloud native e un'API per le decisioni di controllo degli accessi che autentica, autorizza e modifica le…
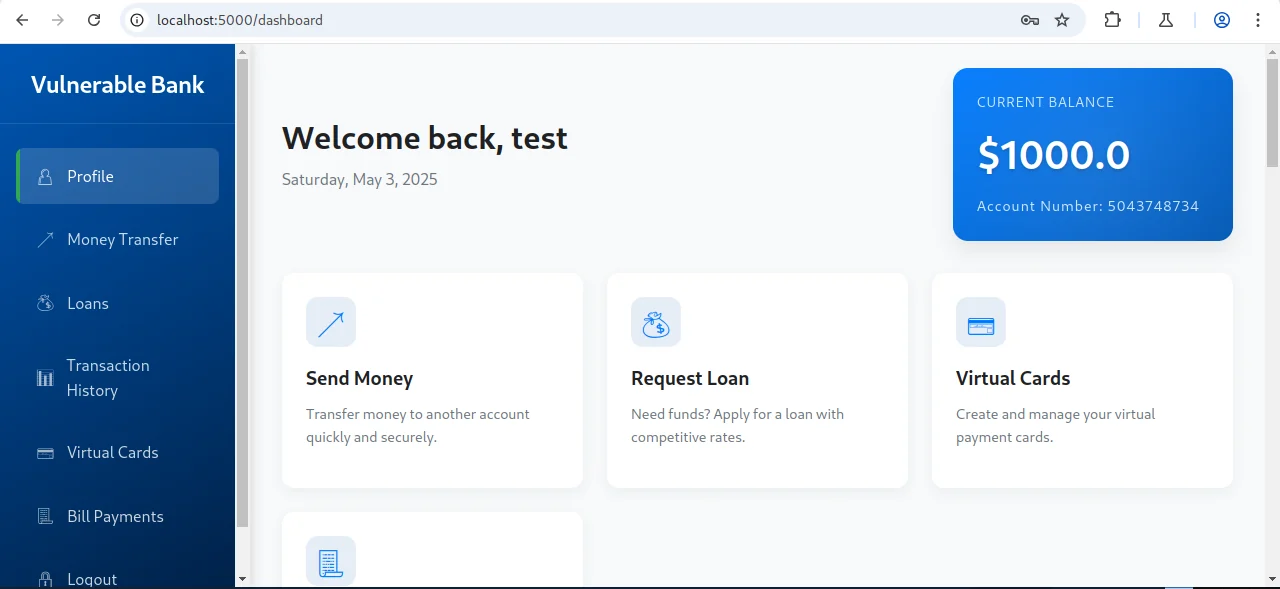 commando-x/vuln-bank
Piattaforma bancaria volutamente vulnerabile per esercitarsi nel testing di sicurezza di applicazioni web, API e AI/LLM, nella revisione sicura del…
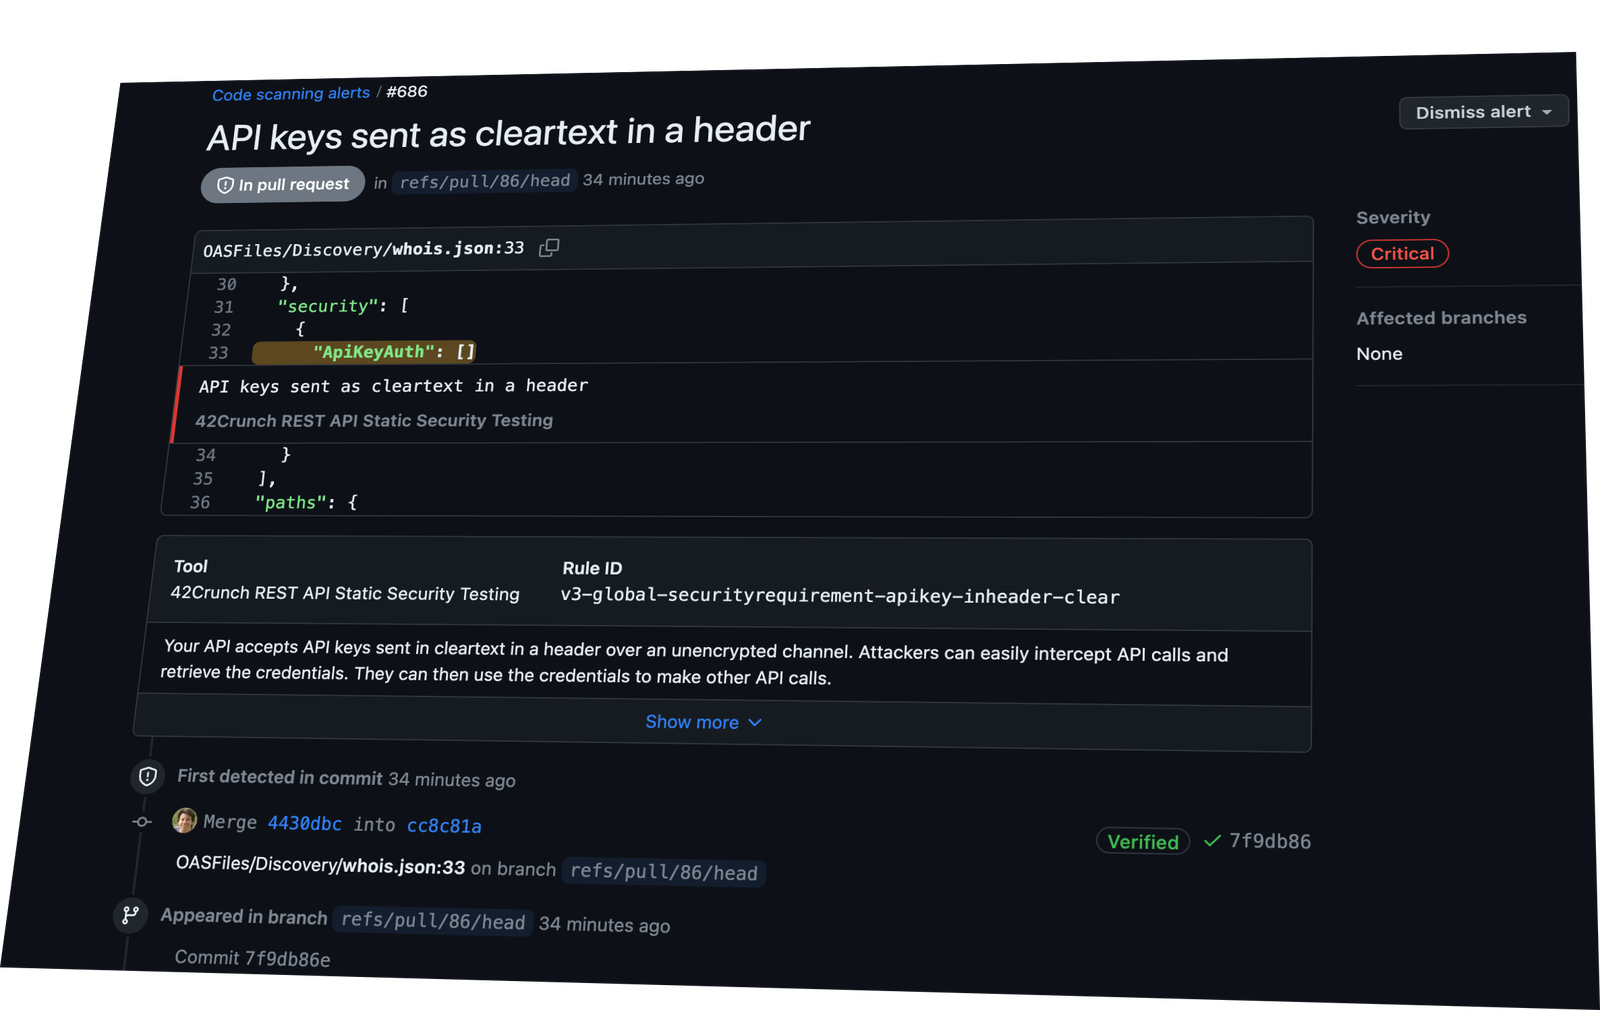 42crunch/api-security-audit-action
Automatizza il controllo statico della sicurezza delle API sui contratti OpenAPI in CI/CD, eseguendo oltre 300 controlli per autenticazione,…
 davidcarliez/cover
Mantieni i dati privati, l'infrastruttura interna e i segreti fuori dagli agenti di coding cloud senza interrompere il tuo flusso di lavoro.
 cerbos/cerbos
Motore di autorizzazione per il controllo degli accessi sensibile al contesto con policy YAML, supporto RBAC/ABAC, API check/plan e distribuzione…
 apache/casbin
Authorization library enforcing ACL, RBAC, ABAC, and custom access-control models with RESTful matching and policy management APIs for applications…
 keycloak/keycloak
Gestione open source di identità e accessi per applicazioni e servizi moderni
 open-policy-agent/opa
Motore di policy dichiarativo che consente autorizzazione e applicazione delle policy su servizi, Kubernetes, Terraform, Docker e API utilizzando il…
 dozermx/argus
Scanner di ricognizione e superficie d'attacco multi-fase che mappa domini, IP, ASN, asset cloud e CVE in un grafo di conoscenza con punteggi CVSS e…
 ransomleak/training-application-security
Interactive secure coding training with hands-on SCORM exercises covering OWASP Top 10 web and API vulnerabilities, Git/secrets exposure, and…