Applicazione Bancaria Vulnerabile 🏦
Un'applicazione web deliberatamente vulnerabile per esercitarsi nel test di sicurezza applicativa di Web, API e LLM, nella revisione sicura del codice e nell'implementazione della sicurezza nelle pipeline CI/CD.
⚠️ ATTENZIONE: Questa applicazione è intenzionalmente vulnerabile e dovrebbe essere utilizzata solo per scopi educativi in ambienti isolati.
Panoramica
Questo progetto è una semplice applicazione bancaria con molteplici vulnerabilità di sicurezza integrate. È progettato per aiutare ingegneri della sicurezza, sviluppatori, tirocinanti, analisti QA e professionisti DevSecOps ad apprendere:
- Vulnerabilità comuni delle applicazioni web e delle API
- Vulnerabilità AI/LLM
- Pratiche di codifica sicura
- Automazione dei test di sicurezza
- Implementazione DevSecOps
Funzionalità e Vulnerabilità
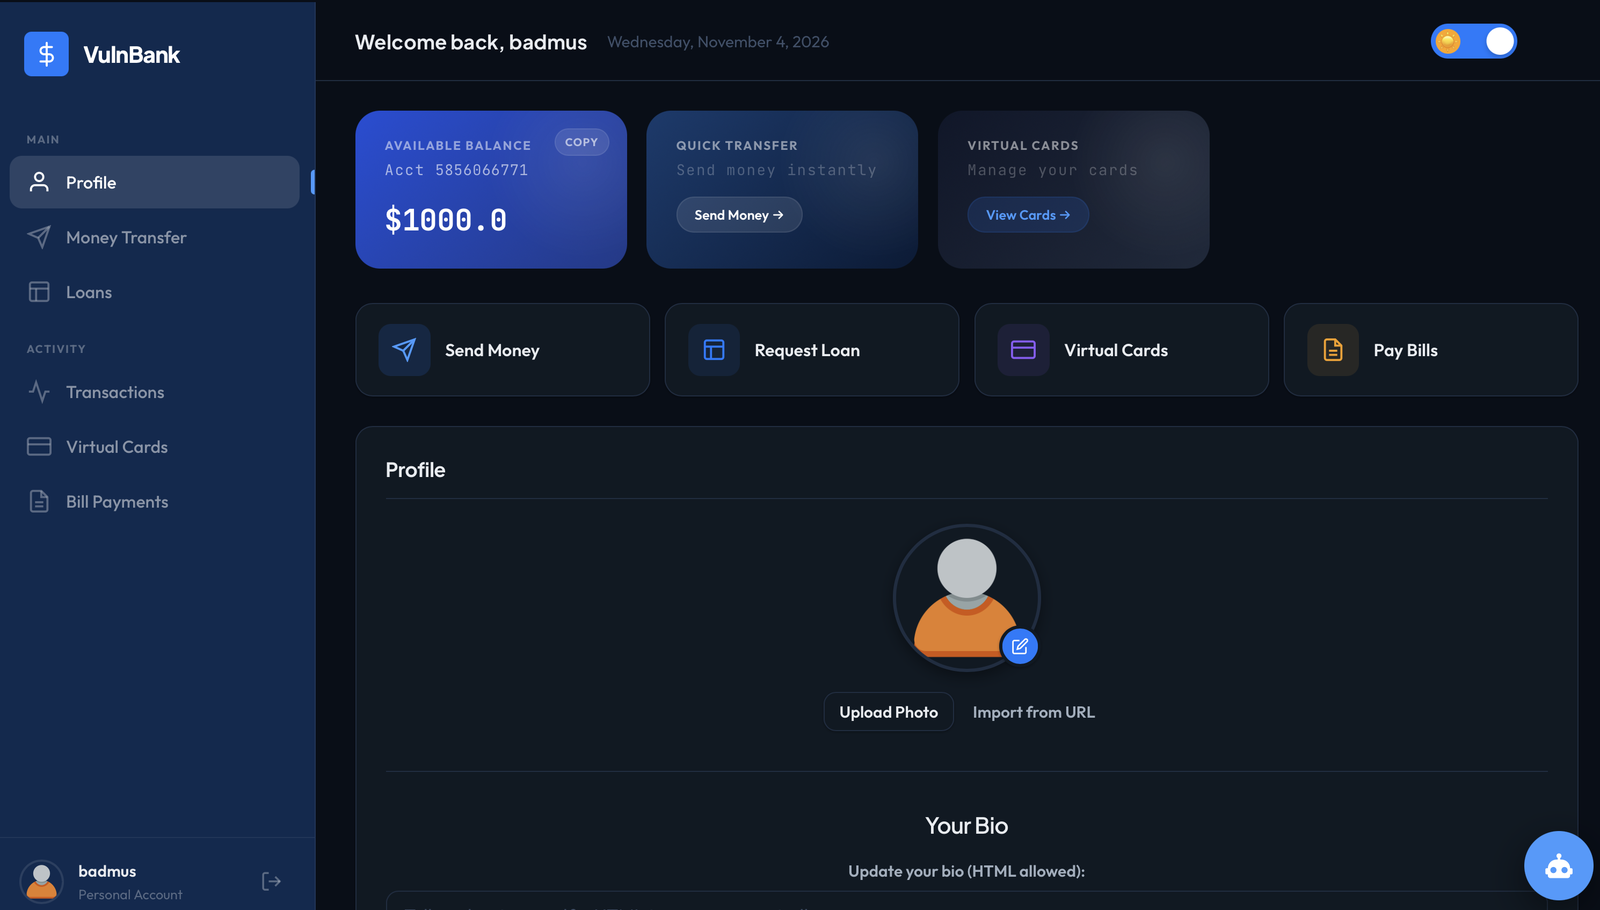
Funzionalità Bancarie Principali
- 🔐 Autenticazione e Autorizzazione Utente
- 💰 Gestione del Saldo del Conto
- 💸 Trasferimenti di Denaro
- 📝 Richieste di Prestito
- 👤 Caricamento Immagine del Profilo
- 📊 Cronologia delle Transazioni
- 📈 Dashboard di Analisi delle Transazioni (basata su GraphQL)
- 🔑 Sistema di Reimpostazione Password (PIN a 3 cifre)
- 💳 Gestione di Carte Virtuali Multi-Valuta
- 💱 Ricarica delle Carte Virtuali dal Saldo Principale in USD con conversione valutaria integrata (
USD, GBP, NGN, JPY, EUR, QAR, BTC, ETH)
- 🛒 API Pubblica di Pagamento per Commercianti per integrazioni ecommerce/demo intenzionalmente vulnerabili
- 📱 Sistema di Pagamento delle Bollette
- 🤖 Agente di Assistenza Clienti AI (LLM reale con API DeepSeek / Modalità Mock)
Vulnerabilità Implementate
-
Autenticazione e Autorizzazione
- SQL Injection nel login
- Implementazione debole di JWT
- Broken object level authorization (BOLA)
- Broken object property level authorization (BOPLA)
- Mass Assignment ed Esposizione Eccessiva di Dati
- Meccanismo debole di reimpostazione password (PIN a 3 cifre)
- Token memorizzato in localStorage
- Nessuna invalidazione del token lato server
- Nessuna scadenza della sessione
-
Sicurezza dei Dati
- Divulgazione di informazioni
- Esposizione di dati sensibili
- Memorizzazione delle password in chiaro
- Punti di SQL injection
- Esposizione di informazioni di debug
- Messaggi di errore dettagliati esposti
-
Vulnerabilità nelle Transazioni
- Nessuna validazione dell'importo
- Trasferimenti con importi negativi possibili
- Nessun limite alle transazioni
- Race condition nei trasferimenti e negli aggiornamenti del saldo
- Divulgazione di informazioni nella cronologia delle transazioni
- Nessuna validazione sui conti destinatari
-
Operazioni sui File
- Caricamento file senza restrizioni
- Vulnerabilità di path traversal
- Nessuna validazione del tipo di file
- Directory traversal
- Nessun limite alla dimensione dei file
- Denominazione dei file non sicura
- Server-Side Request Forgery (SSRF) tramite importazione di immagini del profilo basata su URL
-
Gestione delle Sessioni
- Vulnerabilità dei token
- Nessuna scadenza della sessione
- Chiavi segrete deboli
- Esposizione del token negli URL
-
Difetti Lato Client e Server
- Cross Site Scripting (XSS)
- Cross Site Request Forgery (CSRF)
- Riferimenti diretti non sicuri a oggetti
- Nessun rate limiting
-
Vulnerabilità delle Carte Virtuali
- Mass Assignment negli aggiornamenti dei limiti delle carte
- Mass Assignment nella gestione del tasso di cambio per la ricarica delle carte
- Generazione prevedibile del numero di carta
- Memorizzazione in chiaro dei dettagli della carta
- Nessuna validazione sui limiti delle carte
- BOLA nelle operazioni sulle carte
- Race condition negli aggiornamenti del saldo
- Divulgazione di informazioni sui dettagli della carta
- Nessuna verifica delle transazioni
- Mancanza di monitoraggio dell'attività delle carte
- Conversione valutaria controllata dal client durante la ricarica delle carte
-
Vulnerabilità nei Pagamenti delle Bollette
- Nessuna validazione sugli importi dei pagamenti
- SQL injection nelle query degli enti fatturatori
- Divulgazione di informazioni nella cronologia dei pagamenti
- Numeri di riferimento prevedibili
- Esposizione della cronologia delle transazioni
- Nessuna validazione sui conti degli enti fatturatori
- Race condition nell'elaborazione dei pagamenti
- BOLA nell'accesso alla cronologia dei pagamenti
- Limiti di pagamento mancanti
-
Vulnerabilità dell'API di pagamento per esercenti
- Password degli esercenti e chiavi API in chiaro
- Chiavi API restituite nelle risposte di registrazione e login
- Numero di carta/CVV in chiaro accettati dalle API di pagamento per esercenti
- Ricerche di esercenti e carte soggette a SQL injection
- Assenza di idempotenza, protezione contro il replay, limiti di pagamento e rate limiting
- Lacune nell'autorizzazione a livello di oggetto nella ricerca dei pagamenti degli esercenti
- Esposizione di motivi dettagliati di rifiuto del pagamento e dati di debug
- Generazione prevedibile dei codici di autorizzazione
-
Vulnerabilità dell'assistenza clienti basata su AI
- Prompt Injection (CWE-77)
- Divulgazione di informazioni basata su AI (CWE-200)
- Autorizzazione non corretta nel contesto AI (CWE-862)
- Esposizione di informazioni del sistema AI (CWE-209)
- Validazione degli input insufficiente per i prompt AI (CWE-20)
- Accesso diretto al database tramite manipolazione dell'AI
- Attacchi di override del ruolo dell'AI
- Vulnerabilità di Context Injection
- Accesso non autorizzato ai dati assistito dall'AI
- Esposizione di prompt di sistema e configurazioni dell'AI
- Vulnerabilità GraphQL
- Introspezione dello schema abilitata sull'endpoint di analisi delle transazioni
- Autenticazione debole basata su JWT ereditata da
/graphql
- SQL injection nella costruzione delle query dei resolver GraphQL
- Assenza di controlli di profondità / complessità GraphQL
- Divulgazione di errori GraphQL non filtrati
- Esposizione delle analisi delle transazioni tramite query con ambito amministrativo
Installazione e configurazione 🚀
Prerequisiti
- Docker e Docker Compose (per la configurazione containerizzata)
- PostgreSQL (se eseguito localmente)
- Python 3.9 o superiore (per la configurazione locale)
- Git
Opzione 1: Utilizzo di Docker (consigliato)
Utilizzo di Docker Compose (più semplice)
- Clona il repository:
git clone https://github.com/Commando-X/vuln-bank.git
cd vuln-bank
- Avvia l'applicazione:
docker-compose up -d --build
L'applicazione sarà disponibile all'indirizzo http://localhost:5000









